

ThinkPHP如何配置Json日志_Json格式日志输出配置【结构化】
ThinkPHP支持配置JSON格式日志输出,便于统一处理。基础配置是在File通道启用'json'参数;容器环境下可创建自定义Console通道输出至标准输出。通过全局处理器可自动添加请求ID等字段,并定制时间格式与字段映射以适配下游系统。需注意配置敏感信息过滤,在处理器中递归脱敏关键字段,确保安全。
想让ThinkPHP的日志以JSON格式输出,方便被ELK、Loki这类日志系统统一采集和分析吗?这确实是个提升运维效率的好习惯。下面,我们就来一步步拆解,看看如何从零开始,完整地配置ThinkPHP的JSON日志功能。
一、启用JSON格式日志(File通道)
最基础的配置,是从File类型的日志通道入手。它本身就支持通过一个简单的参数开启结构化输出。一旦启用,每条日志都会变成标准的JSON对象,里面规规矩矩地装着时间、级别、消息这些关键字段,无论是人读还是机器解析,都方便多了。
具体操作很简单:
首先,找到你应用配置目录下的那个config/log.php文件。
然后,在channels['file']这个配置项里,把'json'参数的值设置为true。
别忘了,同时要确认'type'确实是'File',并且'path'指向的目录有写入权限。
保存配置,重启一下应用让它生效。最后,你可以故意触发一条日志记录(比如记录个警告信息),再去看看日志文件里的内容,是不是已经变成了整齐的JSON字符串。
二、配置自定义JSON日志通道(Console通道)
如果你的应用跑在Docker或Kubernetes这类容器环境里,日志通常需要直接打到标准输出(stdout),好让外部的日志采集器(比如Promtail)抓走。这时候,光配置File通道就不够了,得专门为控制台输出创建一个JSON通道。
怎么弄呢?
还是在config/log.php的'channels'数组里,新增一个通道,名字可以叫'console_json'。
关键的一步来了:把'type'设置成一个自定义的驱动类,比如'app\service\JsonConsole'。
接下来,你得去实现这个类。在app/service/JsonConsole.php文件里,创建一个类,让它继承think\log\driver\File或者直接实现think\log\DriverInterface接口。核心是重写里面的write方法,在写入前,先把日志记录数组用json_encode转成JSON字符串。
最后,在这个write方法里,别往文件写了,改用file_put_contents('php://stdout', $json_line . "", FILE_APPEND),把JSON行直接输出到控制台。
配置好后,你可以把'default'默认通道改成它,或者在需要的地方用Log::channel('console_json')->info(...)来指定使用这个通道。
三、配置全局JSON日志处理器
有时候,我们希望在每条日志被记录前,都能自动给它“加点儿料”,比如注入当前请求的ID、用户信息或者模块名称。这样,无论日志从哪个通道出去,结构都是统一且信息丰富的。这就要用到processor(处理器)机制了。
操作起来也不复杂:
在config/log.php的根级别配置中,添加一个'processor'项,它的值是一个闭包函数。
这个闭包会接收到$record这个参数,也就是原始的日志记录数组。你可以在里面,向$record['context']里追加新的字段,比如从think\Request对象里拿到请求ID,从Session或Token里解析出用户ID。
处理完后,把$record返回去,它接下来就会被编码成JSON写入日志。
记得检查一下,确保各个独立的通道配置里没有设置自己的'processor',以免把全局的这个给覆盖了。配置完,写条日志验证一下,看看新增的字段是不是已经乖乖地躺在JSON里了。
四、配置JSON日志时间格式与字段映射
默认生成的JSON日志,时间字段用的是ISO 8601格式。但问题来了,你的日志收集系统(比如某些ELK套件)可能只认特定的字段名,比如@timestamp,或者要求时间戳是毫秒级的整数。这时候,就需要我们对输出格式做定制化映射了。
首先,在File通道的配置里,把'format'设为null或者空字符串,目的是关掉默认的字符串模板格式化,让JSON驱动全权接管。
然后,在我们之前自定义的那个JsonConsole驱动的write方法里(如果是File通道也需要类似处理,可以创建另一个自定义驱动),手动构造最终的JSON数组。这里你可以大展拳脚:把$record['time']转换成毫秒时间戳,并赋值给@timestamp字段;把'level'字段名改成'severity',把'msg'改成'message',以适配像OpenTelemetry这样的通用规范。
在输出前,用json_last_error()检查一下编码是否成功,万一失败了,最好有个回退机制,比如把原始数组记下来,同时记录一条错误日志,免得日志丢了都不知道。
最终,确保生成出来的每行日志,其字段名和值类型都符合下游日志平台的要求。
五、配置JSON日志敏感字段过滤
JSON日志虽然结构清晰,但也带来了一个安全隐患:如果一不小心把用户的密码、API令牌、手机号这些敏感信息原样记录了进去,那麻烦就大了。因此,在日志被序列化成JSON之前,进行敏感信息过滤或脱敏,是必不可少的安全步骤。
这个过滤逻辑,通常放在全局的'processor'闭包里执行是最合适的。
你可以在闭包中,递归地遍历$record['context']和$record['extra']这两个数组,寻找键名包含'password'、'token'、'auth'、'id_card'等敏感词的字段。
找到之后,将其值替换成一串星号******,或者统一的标记如'[FILTERED]'。
特别要注意$record['context']['data']这种字段,它常常包含了完整的API请求或返回数据,需要做深度扫描。如果发现里面含有敏感键,可以考虑将整层数据替换成一个简单的标记,比如['filtered' => true]。
为了双重保险,也可以在自定义的JsonConsole驱动的write方法开头,再对整个$record数组执行一次脱敏逻辑。
所有配置完成后,务必进行验证:检查日志文件,确保敏感信息已经消失不见,同时其他正常的日志字段和JSON结构都保持完整、正确。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
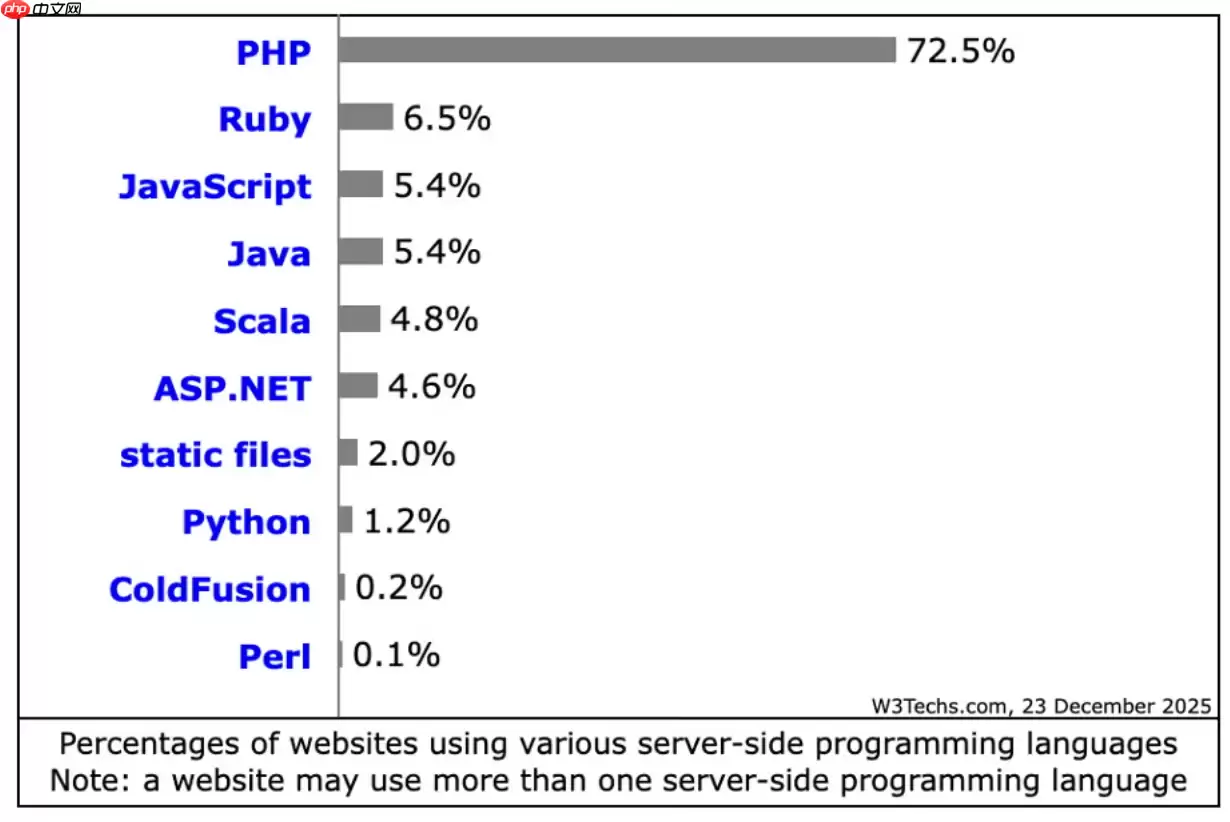
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce
在Linux服务器上,若要使用ThinkPHP框架进行备份,一般会涉及到以下这些方面:数据库备份:使用mysqldump或mysql命令行工具来备份数据库。示例命令:mysqldump -u username -p database_name > backup_database.sql这将生成一个S
在Linux服务器上查看PHP错误日志的方法如下:首先,得找到PHP错误日志文件所在的位置。一般来说,它会在/var/log/php或者/var/log/apache2目录下。当然啦,你也可以通过下面这个命令来找到它:php --ini在输出的信息中,找到"ErrorLog"一行,它会显示错误日志文
在Linux系统下配置PHP以支持SSL,通常需要以下几个步骤:1. 安装PHP和SSL模块首先,确保你已经安装了PHP以及相关的SSL模块。你可以使用包管理器来安装这些软件包。在Debian/Ubuntu上:sudo apt updatesudo apt install php php-ssl在C
在Linux下配置PHP连接MySQL,你需要确保已经安装了PHP和MySQL,并且它们都在运行。接下来,请按照以下步骤操作:安装PHP MySQL扩展:对于PHP 7.x,你需要安装php-mysql扩展。在终端中运行以下命令:sudo apt-get updatesudo apt-get ins
想要通过配置PHP-FPM(FastCGI进程管理器)来加快网站响应速度,需要从多个方面入手,比如调整进程管理参数、优化PHP代码、启用OPcache等等。下面就为大家详细介绍一些关键步骤和实用建议。1. 调整PHP-FPM进程管理参数1.1 增加进程数根据服务器的CPU和内存资源,适当增加PHP-
手把手教你在Linux服务器上配置PHP一 安装与基础检查更新索引并安装所需组件(以 Ubuntu/Debian 为例):安装 Web 与 PHP:sudo apt update && sudo apt install nginx php-fpm php-mysql php-cli php-gd p
Veitool后台框架ThinkPHP版v2.3.5发布,核心升级至ThinkPHP8.1.4,性能与兼容性提升。集成JWT认证,自动生成令牌及RSA密钥对;新增可选RSA加密传输,增强数据安全;fileLibrary增加复制所选文件链接功能。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
