

Ubuntu中PHP如何安全设置
在Ubuntu部署PHP应用时,需从系统和软件层面进行安全加固。系统层面应保持更新、启用防火墙、配置HTTPS并定期备份。软件层面需调整php.ini,关闭错误显示、禁用危险函数、限制资源访问、强化会话安全并隐藏版本信息,修改后重启服务生效。
在Ubuntu上部署PHP应用,安全配置是绕不开的一环。一个疏忽,可能就让整个系统门户大开。今天,我们就来梳理一份从系统到应用层的PHP安全设置实操清单,帮你把安全基线牢牢守住。
一、基础与系统层面
万丈高楼平地起,系统安全是地基。这一步做扎实了,后续的加固才能事半功倍。
- 保持系统与PHP为最新版本:及时修补已知漏洞是成本最低的安全措施。执行
sudo apt update && sudo apt upgrade来更新所有包。 - 仅安装必要的模块:遵循最小权限原则,减少攻击面。例如,一个典型的Web应用可能只需要:
sudo apt install php php-cli php-fpm php-mysql php-curl php-gd php-mbstring php-xml php-zip。 - 禁用不需要的PHP模块:用不到的模块就关掉。比如,如果不需要FTP功能,可以执行
sudo a2dismod php7.4-ftp。 - 启用HTTPS并强制全站加密:现在已经是标配。使用Let’s Encrypt免费获取证书。对于Apache,先安装工具:
sudo apt install certbot python-certbot-apache,然后运行sudo certbot --apache -d yourdomain.com获取并配置证书。 - 配置防火墙仅开放必要端口:使用UFW等工具,只允许必要的流量。例如,对于Nginx全端口:
sudo ufw allow 'Nginx Full' && sudo ufw enable。 - 建立备份策略:安全不只是防攻击,还包括灾后恢复。定期备份代码和数据库是必须的。代码备份示例:
rsync -a vz /var/www/html /path/to/backup;数据库备份示例:mysqldump -u user -p db > backup.sql。
二、php.ini关键安全参数
PHP的配置文件 php.ini 是安全设置的核心战场。调整好以下几个部分,能堵住大部分常见漏洞。
- 错误与日志:生产环境绝不能将错误信息展示给用户,但必须记录到日志中以便排查。
display_errors = Offlog_errors = Onerror_log = /var/log/php_errors.log(确保Web服务用户有写入权限)
- 远程资源包含:除非有特殊需求,否则一律关闭,这是防止远程代码执行(RCE)的关键。
allow_url_fopen = Offallow_url_include = Off
- 资源与执行限制:合理限制脚本资源,防止恶意脚本耗尽服务器资源。
max_execution_time = 30(脚本最大执行时间,单位秒)memory_limit = 128M(单脚本内存限制)upload_max_filesize = 2M(上传文件大小限制)post_max_size = 8M(POST数据大小限制,应略大于 upload_max_filesize)
- 危险函数:根据应用实际需求,禁用可能导致系统命令执行的高危函数。
disable_functions = eval,exec,passthru,shell_exec,system,proc_open,popen,pcntl_exec
- 目录访问限制:使用
open_basedir将PHP脚本可访问的文件系统限制在指定目录内。open_basedir = /var/www/html/:/tmp/(路径请根据实际情况调整)
- 会话安全:强化Cookie安全,防止会话劫持和固定攻击。
session.cookie_httponly = On(防止Ja vaScript读取Cookie)session.cookie_secure = On(仅通过HTTPS传输Cookie,启用HTTPS后必须打开)session.cookie_samesite = Strict(防御CSRF攻击)session.gc_maxlifetime = 1440(会话垃圾回收最大生命周期,单位秒)
- 信息泄露防护:隐藏PHP版本信息,避免给攻击者提供情报。
expose_php = Off
- 性能与安全:启用OPcache不仅能提升性能,其字节码缓存机制本身也有一定的安全加固作用。
[opcache]zend_extension=opcache.soopcache.enable=1opcache.memory_consumption=128opcache.interned_strings_buffer=8opcache.max_accelerated_files=4000opcache.revalidate_freq=60
- 数据库相关:关闭本地文件读取功能,降低攻击面。
mysqli.allow_local_infile = Off
三、找到并修改正确的php.ini
修改配置前,先得找对文件。PHP在不同运行环境下可能加载不同的配置文件。
- 确认加载的配置文件路径:执行
php --ini命令,查看“Loaded Configuration File”一行。 - 区分运行环境分别修改:
- CLI(命令行):
/etc/php/{version}/cli/php.ini - Apache模块:
/etc/php/{version}/apache2/php.ini - PHP-FPM:
/etc/php/{version}/fpm/php.ini
- CLI(命令行):
- 修改后重启对应服务:
- Apache:
sudo systemctl restart apache2 - PHP-FPM:
sudo systemctl restart php{version}-fpm - Nginx(与FPM配合):
sudo systemctl restart nginx
- Apache:
- 验证生效:在Web目录下临时创建一个
info.php文件,内容为,通过浏览器访问,查看相关配置是否已更新。**切记,验证后务必删除此文件!**
四、Web服务器与运行环境加固
PHP的安全也离不开Web服务器的配合。这里以Apache和Nginx为例。
- Apache:在虚拟主机配置中,使用
AllowOverride All和Require all granted的指令,但应根据最小权限原则细化。 - Nginx:将PHP请求通过FastCGI协议转发到PHP-FPM的socket文件,并禁止访问敏感文件。
- 处理PHP请求:
location ~ \.php$ { include snippets/fastcgi-php.conf; fastcgi_pass unix:/var/run/php/php7.4-fpm.sock; } - 禁止访问.htaccess等文件:
location ~ /\.ht { deny all; }
- 处理PHP请求:
- 运行用户与权限:确保Web服务(如Apache的www-data用户)仅拥有网站目录的最小必要读写权限。绝对避免以root用户身份运行PHP或FPM进程。
五、应用层安全与持续运维
最后,也是最重要的一环,是应用代码本身的安全和持续的运维监控。
- 输入与输出安全:这是防御注入攻击(如SQL注入、XSS)的根本。
- 防SQL注入:务必使用预处理语句(参数化查询),PDO或MySQLi均可。
- 防XSS:对所有动态输出的内容进行HTML转义,例如使用
htmlspecialchars函数。同时,配置内容安全策略(CSP)头是更强大的防御手段。
- 会话管理:在代码层面进一步加固会话。
- 启动会话时设置安全参数:
session_start(['cookie_secure' => true, 'cookie_samesite' => 'strict', 'cookie_httponly' => true]); - 在用户登录或权限变更时,重新生成会话ID:
session_regenerate_id(true);
- 启动会话时设置安全参数:
- 密码存储:永远不要明文存储密码。使用PHP内置的
password_hash()进行哈希,使用password_verify()进行验证。 - 依赖管理:使用Composer管理项目依赖,并将
composer.lock文件提交到版本库,以锁定确切的版本。定期运行composer update来更新依赖,修复安全漏洞。 - 安全审计与监控:安全是一个持续的过程。
这份清单涵盖了从底层系统到上层应用的主要安全节点。当然,安全没有银弹,真正的安全在于将这些措施常态化,并保持对安全动态的关注。希望这份实操指南能成为你构建稳固Ubuntu PHP环境的有力参考。
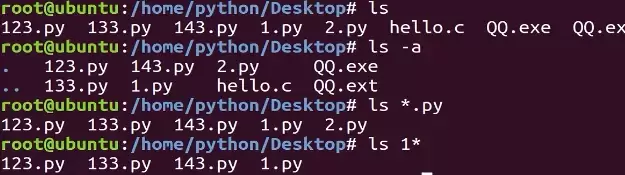
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
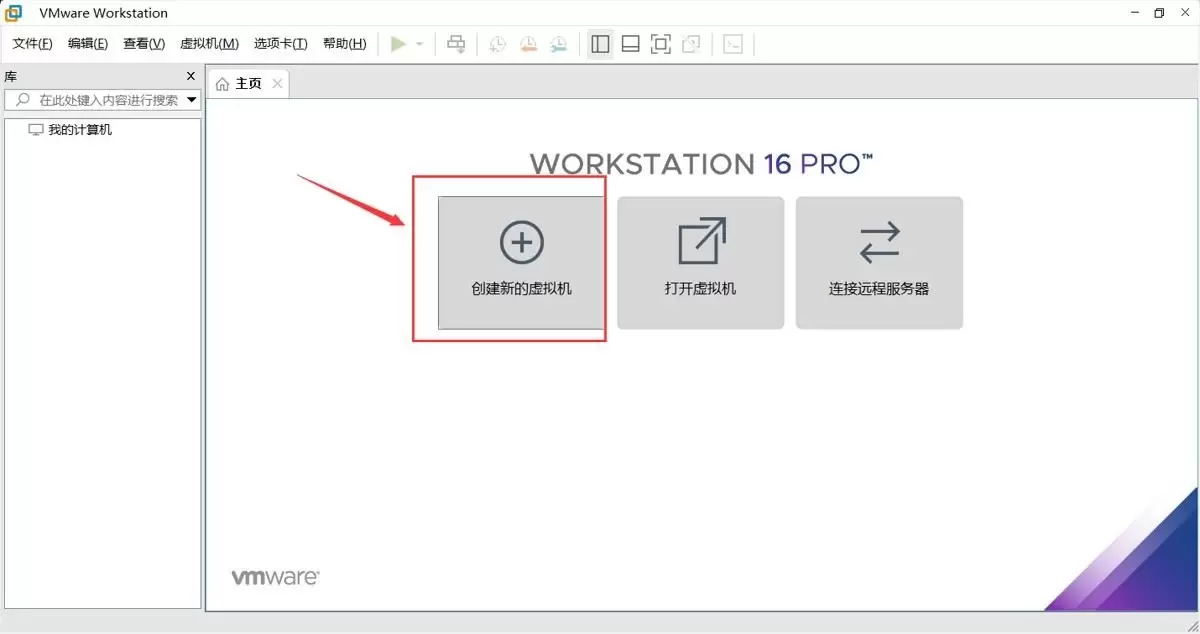
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
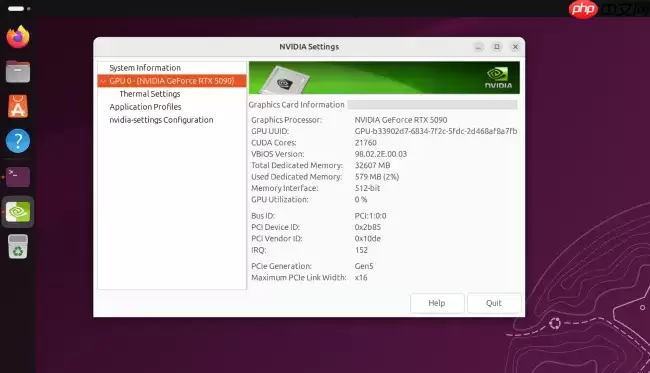
Ubuntu26.04LTS针对英伟达显卡在Wayland+GNOME环境进行性能调优,通过修改gbm_surface_lock_front_buffer函数,将帧渲染等待时间从毫秒级降至微秒级,显著提升UI响应和画面流畅度。该补丁已作为发行版专属补丁集成,确保LTS用户无需等待上游整合即可获得优化体验。
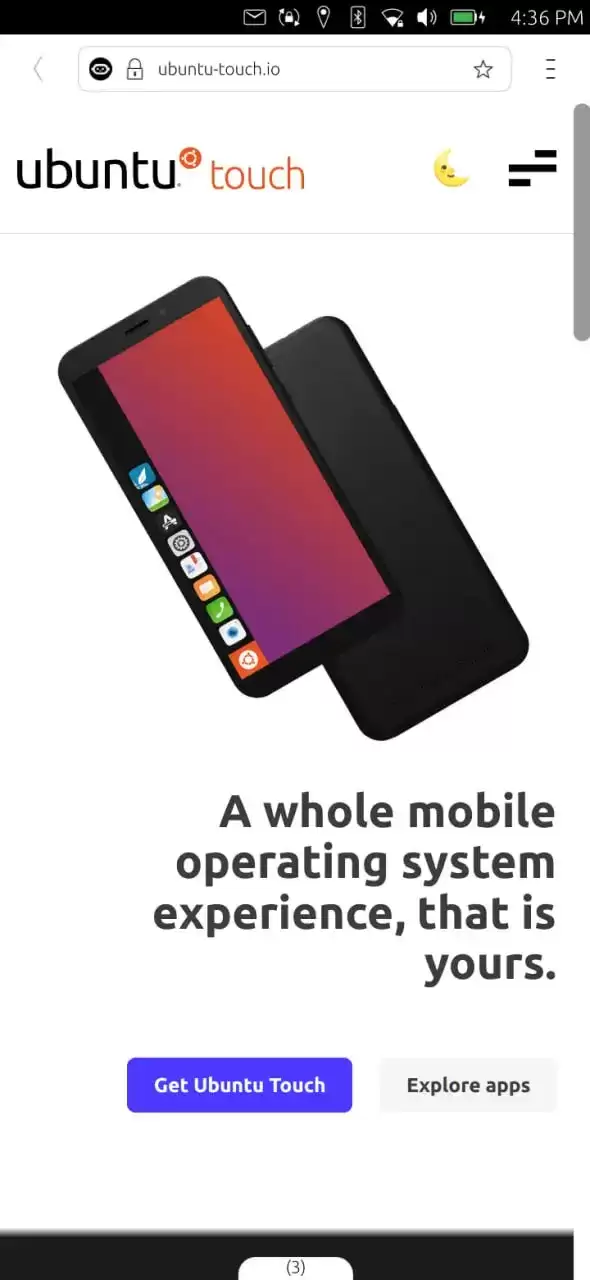
UbuntuTouch24.04-2.0Beta发布,底层升级至Ubuntu24.04,浏览器引擎从Chromium87跃升至134,网页兼容性显著提升;新增屏幕刘海区域自动适配、截图编辑器、网络指示器改进、移动数据可靠性增强、数据加密稳定,并新增NothingPhone(1)等设备支持。
ufw status仅显示高层策略和显式添加的规则(如“80 ALLOW Anywhere”),不反映默认策略绕过、IPv6独立规则、Docker等直写nftables的bypass规则,也无法体现本地回环流量不受管控等底层细节。Ubuntu 默认用 ufw 管理防火墙,但规则实际由 nftable
锁屏背景和桌面壁纸之所以不同,是因为GNOME默认会复制桌面壁纸,然后强制叠加高斯模糊和亮度调整效果,这个效果是由lockDialogGroup的CSS来控制的。要是想去除模糊,建议使用Control Blur Effect On Lock Screen扩展,把Adjust Sigma设置为0就行。
Ubuntu Swapper(一般就是指Ubuntu的交换分区或者交换文件)在服务器上的应用成效,是由多个因素共同决定的,像服务器的硬件配置情况、工作负载的类型以及交换空间的大小和具体配置等。下面为大家带来一些有关Ubuntu Swapper在服务器上应用效果的一般性评价:正面效果内存管理:交换空间
根本原因是纯命令行tty默认不支持UTF-8及中文字体渲染,locale设置仅影响字符解析逻辑,不解决字体绘制问题;图形终端自带UTF-8渲染,而tty需借助fbterm等工具实现中文显示。为什么终端里中文显示为问号或方块 纯命令行(tty,例如通过Ctrl+Alt+F3进入的界面)默认不会加载UT
通过分析Tomcat日志来提升Ubuntu服务器性能是一个很好的方法。以下是一些步骤和建议,帮助你通过Tomcat日志来优化服务器性能:1. 收集日志首先,得保证你的Tomcat服务器有详细的日志记录配置。在conf/logging.properties文件里,你可以对日志级别和输出格式进行调整。o
直接修改PS1是最为可控且轻量的方法。因为GNOME Terminal主题难以区分提示符、命令输入与输出,而PS1搭配ANSI转义码能够精准地为各个字段上色,并且需要用[ ]进行包裹,以防止光标出现错位的情况。直接改 PS1 是最可控、最轻量的方式,不需要装框架或改终端全局配色。 为什么不用改 GN




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。