

Linux怎么使用iptables配置规则 Linux防火墙进阶配置详解
iptables规则未生效的根本原因是规则顺序错误:-A INPUT追加到链尾,若前面有-DROP或默认策略为DROP,新规则将无法匹配;应使用-I INPUT 1优先插入,同时确认filter表不处理DNAT/SNAT,须用-t nat配合PREROUTING/POSTROUTING链。 很多人以
iptables规则未生效的根本原因是规则顺序错误:-A INPUT追加到链尾,若前面有-DROP或默认策略为DROP,新规则将无法匹配;应使用-I INPUT 1优先插入,同时确认filter表不处理DNAT/SNAT,须用-t nat配合PREROUTING/POSTROUTING链。
很多人以为iptables是那种“开了就能用”的傻瓜式工具,结果配置了一堆规则,却发现流量根本不按自己预想的路径走。问题出在哪?其实,规则顺序、表链优先级、默认策略这三点如果没理清,你就算加上一百条-A INPUT -p tcp --dport 22 -j ACCEPT,也可能被前面一条不起眼的-j DROP给直接截胡。
为什么刚加的允许 SSH 规则没生效?
遇到这种情况,先别急着怀疑语法。最根本的原因,往往是规则在链里的位置太靠后了。想象一下,INPUT链的默认策略如果是DROP或者REJECT,而你的允许规则被追加到了末尾,那么所有数据包在“长途跋涉”到这条规则之前,就已经被前面的默认策略给丢弃了。
iptables -A INPUT ...这个命令总是把规则追加到链的末尾。它适合在已经设置了宽松默认策略(比如ACCEPT)之后,再做细化的拦截和过滤。- 如果你要放行SSH、HTTP这类关键服务,正确的做法是使用
-I INPUT 1 ...,将规则插入到链的最前面,确保它能被优先匹配。 - 动手检查一下:执行
iptables -L INPUT --line-numbers,看看当前规则的序号,确认你添加的规则是不是真的在能生效的位置。 - 千万别忽略默认策略:当你用
iptables -t filter -P INPUT DROP设定了默认丢弃后,必须确保至少有一条显式的ACCEPT规则排在它前面,并且能被成功匹配。
filter 表和 nat 表混用常见错误
另一个典型的坑是想做端口转发,比如把外网的8080端口映射到内网服务器的80端口,结果却在filter表里折腾了半天。为什么没效果?因为filter表根本不处理地址转换,它只负责判断流量是放行还是拦截。
- DNAT(目标地址转换):必须使用
-t nat -A PREROUTING。命令示例:iptables -t nat -A PREROUTING -p tcp --dport 8080 -j DNAT --to-destination 192.168.1.10:80 - SNAT(源地址转换):必须使用
-t nat -A POSTROUTING。这通常用于让内网主机共享一个公网IP地址上网。 - 别忘了
filter表的FORWARD链:做完NAT转换后,流量还需要被转发。你需要在FORWARD链里同时放行:① 转发的请求本身(例如-p tcp --dport 80);② 回程的响应(通常用-m state --state ESTABLISHED,RELATED -j ACCEPT来搞定)。 - 还有一个隐藏开关:如果漏掉了
sysctl -w net.ipv4.ip_forward=1,那么所有的NAT规则都会静默失效。这其实不是iptables的错,而是内核的IP转发功能没打开。
状态匹配(state)为什么有时不工作?
-m state --state NEW这种写法看起来很直观,但它背后依赖的是连接跟踪模块(nf_conntrack)。如果系统负载很高、连接数超过了限制,或者在raw表里存在-j NOTRACK规则,那么状态匹配就会变得不可靠。
- 更现代的写法是使用
-m conntrack --ctstate NEW。它更稳定,并且明确区分了连接跟踪的状态。 - 对于UDP流量要特别小心:UDP本身是无连接的,它的
NEW状态持续时间极短,容易导致漏包。对于UDP服务,更稳妥的做法是结合端口和IP地址进行过滤。 - 注意
NOTRACK的影响:如果你为了提升DNS或NTP查询性能,在raw表中设置了NOTRACK规则,那么这些数据包后续在filter表里就无法再用conntrack进行状态匹配了。这时,你得退回到用源/目的IP和端口这些基础信息来判断。 - 排查命令:用
iptables -t raw -L -n -v查看一下,是否有意料之外的NOTRACK规则干扰了你的状态匹配逻辑。
保存规则后重启失效?
你是不是也遇到过这种情况:明明执行了service iptables sa ve或者iptables-sa ve > /etc/sysconfig/iptables,结果服务器一重启,规则全没了?这通常是因为保存的规则没有被系统在启动时自动加载。
- CentOS 6/7:确保
iptables服务(注意不是firewalld)已经启用:systemctl enable iptables。 - Ubuntu/Debian:这些系统默认没有原生的
service iptables命令。你需要手动编写systemd服务单元,或者安装iptables-persistent包来帮你管理持久化。 - 一个更可靠的方法是:将
iptables-restore命令写入/etc/network/if-up.d/目录下的脚本,或者写入/etc/rc.local文件(如果该系统启用了它)。 - 最后提醒一点:不要直接去编辑
/etc/sysconfig/iptables文件就以为万事大吉。这个文件只是一个快照,必须通过iptables-restore命令加载到内核中,规则才会真正生效。
说到底,规则顺序、表链职责、连接跟踪状态、持久化机制——这四个关键点,任何一个没搞清楚,都会让你的配置看起来“写了但好像又没写”。尤其是在多张表(raw、nat、mangle、filter)混合使用的复杂场景下,数据包实际流经的路径,和你想象中可能差了不止两步。理清这些,才算真正摸到了iptables的门道。
了解如何在Windows 10/11中打开和使用Microsoft Store。本文详解开始菜单入口、应用搜索、库管理及更新操作,并提供安装异常时的排查思路与缓存重置方法。
新手如何设置 Process Lasso 专业版?本文详解主窗口、ProBalance、性能模式、应用电源计划及效率模式的配置方法,助您优化系统响应与进程优先级。
适合新手的Windows自学教程,详解开始菜单搜索、任务栏快速设置、文件资源管理器导航及系统设置入口,助你快速熟悉Windows 11/10基础操作。
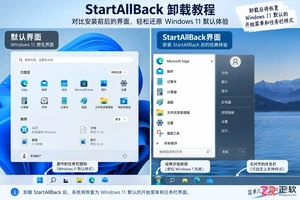
指导用户安全卸载StartAllBack,包括恢复界面设置、通过Windows设置移除程序、重启验证及处理残留异常的方法,避免误操作导致系统不稳定。
遇到Windows 10安装时找不到U盘的情况?本文详解如何区分系统识别、启动菜单和安装界面三类问题,涵盖官方介质制作、USB接口选择、UEFI设置及驱动加载方法,助您快速解决安装障碍。
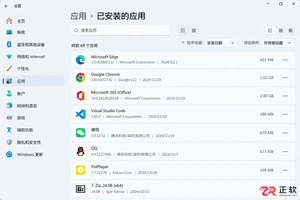
想知道Windows卸载软件在哪里操作?本文详解设置、控制面板、开始菜单及Store应用的卸载入口,提供备份数据、处理卸载向导及清理残留的完整指南,避免误删系统组件。
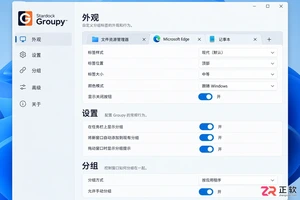
想让Groupy登录Windows后自动运行?本文详解在系统设置和任务管理器中开启Groupy开机启动的方法,以及通过启动文件夹手动添加的技巧,最后演示如何验证窗口拖放分组效果。
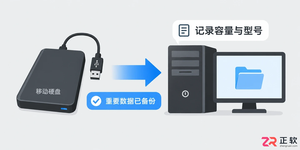
详解 Windows 10 自定义安装中清空目标硬盘全部分区的操作步骤。从数据备份、U盘启动到删除分区重建系统结构,提供安全的界面导览与注意事项,适合需要彻底重置电脑的用户。
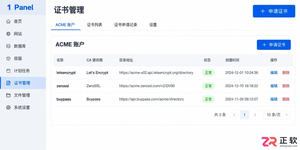
遇到 1Panel 申请证书失败?本文通过界面区域导览,详细讲解 ACME 账户、DNS 账号权限、手动解析记录、HTTP 80 端口连通性及网站 SSL 配置等关键排查点,助你解决证书申请难题。
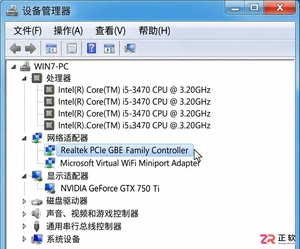
详细讲解如何将Windows 7系统替换为Windows 10,包括升级与全新安装的选择、关键数据备份、U盘启动盘制作、磁盘分区操作及驱动恢复步骤。注意Windows 10支持周期已结束,需做好安全规划。




WPS Office是一款面向macOS用户的综合办公套件,将文字处理、电子表格、演示文稿、PDF工具、模板与云协作整合在同一应用中。它兼容常见Microsoft Office格式,支持Intel及Apple芯片Mac,基础功能可免费使用,

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

REAPER是Cockos开发的数字音频工作站,提供多轨音频与MIDI录制、剪辑、处理、混音和母带制作工具。Mac版兼容Intel与Apple芯片,支持AU、VST、VST3、CLAP等插件格式,并提供高度可定制的工作流程。

Adobe Photoshop 是面向摄影师、设计师和内容创作者的专业图像处理工具,可在 Windows 上完成照片修饰、选区抠图、图层合成、文字排版、绘画及生成式编辑。软件采用订阅授权,由 Creative Cloud 管理安装、更新与许

Adobe InDesign 是面向印刷与数字出版的专业页面排版工具,可制作书籍、杂志、宣传册、海报、交互式 PDF 和电子书。它提供精细的文字样式、多页面管理、印前检查及多格式输出能力,并能与 Photoshop、Illustrator

Adobe Illustrator 是用于绘制矢量图形、插画、图标、徽标和版式的专业设计工具。它以路径和锚点为核心,作品放大后仍能保持清晰,并提供画板、文字、渐变、图像描摹及精确变换等功能,适合品牌视觉、印刷物料、数字界面和商业插画创作。