

Linux下使用Cgroup限制特定用户的资源占用 容器底层原理实战
在Linux系统管理中,我们常常希望为特定用户设置资源上限,比如限制某个开发账户的内存使用,或者防止测试用户占用过多CPU。一个常见的误解是,Cgroup(控制组)可以直接按用户名来限制资源。但真相是,Cgroup的底层逻辑并非如此。 Cgroup 本身不认「用户」,只认「进程组」;想限制特定用户的
在Linux系统管理中,我们常常希望为特定用户设置资源上限,比如限制某个开发账户的内存使用,或者防止测试用户占用过多CPU。一个常见的误解是,Cgroup(控制组)可以直接按用户名来限制资源。但真相是,Cgroup的底层逻辑并非如此。
Cgroup 本身不认「用户」,只认「进程组」;想限制特定用户的资源,必须把该用户启动的所有进程统一归入某个 cgroup,再通过 systemd 或手动挂载 + 进程迁移实现。
直接说结论:Cgroup 本身不认「用户」,只认「进程组」。想限制特定用户的资源,必须把该用户启动的所有进程统一归入某个 cgroup,再通过 systemd 或手动挂载加进程迁移来实现。绕过这层绑定,所有配置都无效。
为什么 cgroup 不能直接按用户名限制资源
cgroup 是内核机制,它操作的对象是进程(pid)及其所属的控制组,不是 UID 或用户名。系统中不存在 user.max_memory 或 uid.1001.cpu_quota 这类接口。哪怕你用 useradd 创建了用户,内核也完全不感知其“身份”,只看这个用户启动的进程被塞进了哪个 cgroup。
- 所有基于用户名的资源限制,本质都是「在用户登录/启动服务时,自动把它的进程加入预设 cgroup」。
- systemd 是目前最可靠、默认启用的自动化路径;手动方式容易漏掉子进程或 fork 出的新进程。
- 如果你用的是 cgroup v2(RHEL 9 / Ubuntu 22.04+ 默认),
/sys/fs/cgroup/user.slice下已存在按 UID 组织的层级,但那只是 systemd 的约定,不是内核原生支持。
用 systemd 为用户会话设置内存/CPU 限制(推荐)
这是现代 Linux 发行版中最稳定、最易维护的方式,依赖 logind 和 systemd --user 自动创建用户 slice。
- 编辑
/etc/systemd/logind.conf,取消注释并修改:UserTasksMax=512(限制单用户最大进程数)RuntimeDirectoryMode=0755(确保运行时目录权限正确) - 为特定 UID 创建 slice 配置:
新建/etc/systemd/system/user-1001.slice.d/limits.conf,内容为:[Slice] MemoryMax=2G CPUQuota=30%
- 重载配置:
sudo systemctl daemon-reload && sudo systemctl kill --kill-who=all --signal=SIGTERM user-1001.slice(强制下次登录生效) - 验证:
loginctl show-user 1001 | grep Memory,或查看/sys/fs/cgroup/user.slice/user-1001.slice/memory.max
手动将已有进程迁入 cgroup(调试/临时场景)
适用于没走 systemd 登录、或需要立即干预某个失控进程的情况。注意:只对当前进程有效,新 fork 的子进程不会自动继承。
- 确认 cgroup v2 已启用:
mount | grep cgroup应看到type cgroup2 - 创建用户专属 cgroup:
sudo mkdir -p /sys/fs/cgroup/user-john - 设内存上限:
echo "2147483648" | sudo tee /sys/fs/cgroup/user-john/memory.max - 设 CPU 配额(例如 1 核):
echo "100000" | sudo tee /sys/fs/cgroup/user-john/cpu.max - 把目标进程 PID 加入:
echo 12345 | sudo tee /sys/fs/cgroup/user-john/cgroup.procs - ⚠️ 坑点:如果进程已 fork 多个子进程,
cgroup.procs只移入线程组 leader;要用tasks文件逐个写入所有tid,或改用systemd-run --scope启动整棵树
systemd-run --scope 启动受控命令(最简可控方式)
适合脚本化、CI/CD 或运维临时任务,能天然捕获整个进程树,无需手动迁移。
- 限制某条命令最多用 512MB 内存和 0.5 核 CPU:
systemd-run --scope -p MemoryMax=512M -p CPUQuota=50% --uid=1001 bash -c 'sleep 300' - 查看效果:
systemctl status run-rXXXXX.scope,或读取对应 cgroup 路径下的memory.current和cpu.stat - 注意:
--scope不会持久化,退出即销毁;若需长期守护,请用--unit=xxx.service替代
真正容易被忽略的是子进程继承问题——无论用哪种方式,只要没显式用 systemd-run --scope 或完整 slice 配置,fork 出的后台任务、shell 子命令、nohup 进程大概率逃逸出限制。这不是配置写错了,而是 cgroup 的设计使然:它管的是“谁启动了你”,不是“你是谁”。
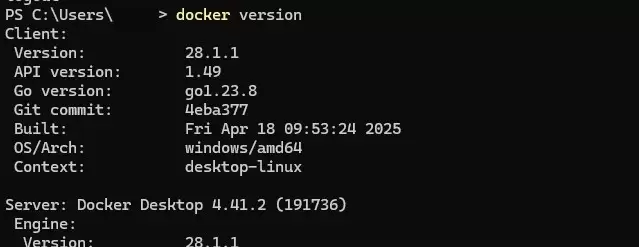
本文提供Windows环境下安装Docker Desktop的完整步骤,重点在于启用WSL2后端及验证容器运行。通过PowerShell执行docker version确认客户端与服务端连通,并运行hello-world测试镜像完成基础环境搭建。
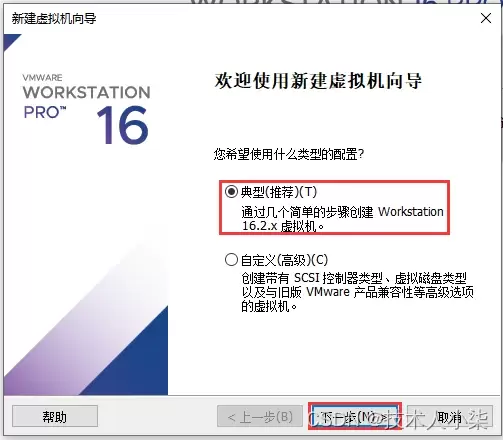
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
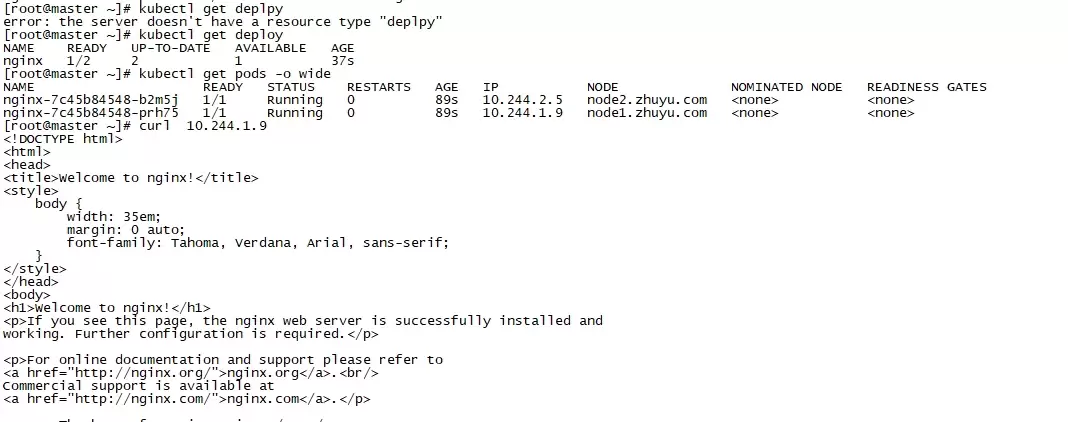
本文指导使用 kubectl 创建最小 nginx Deployment,并通过 READY、UP-TO-DATE、AVAILABLE 与 Pod Running 状态进行验收。重点区分“命令已接收”和“工作负载已可用”,并在状态异常时利用 Pod 详情与事件输出定位镜像、调度或启动问题。
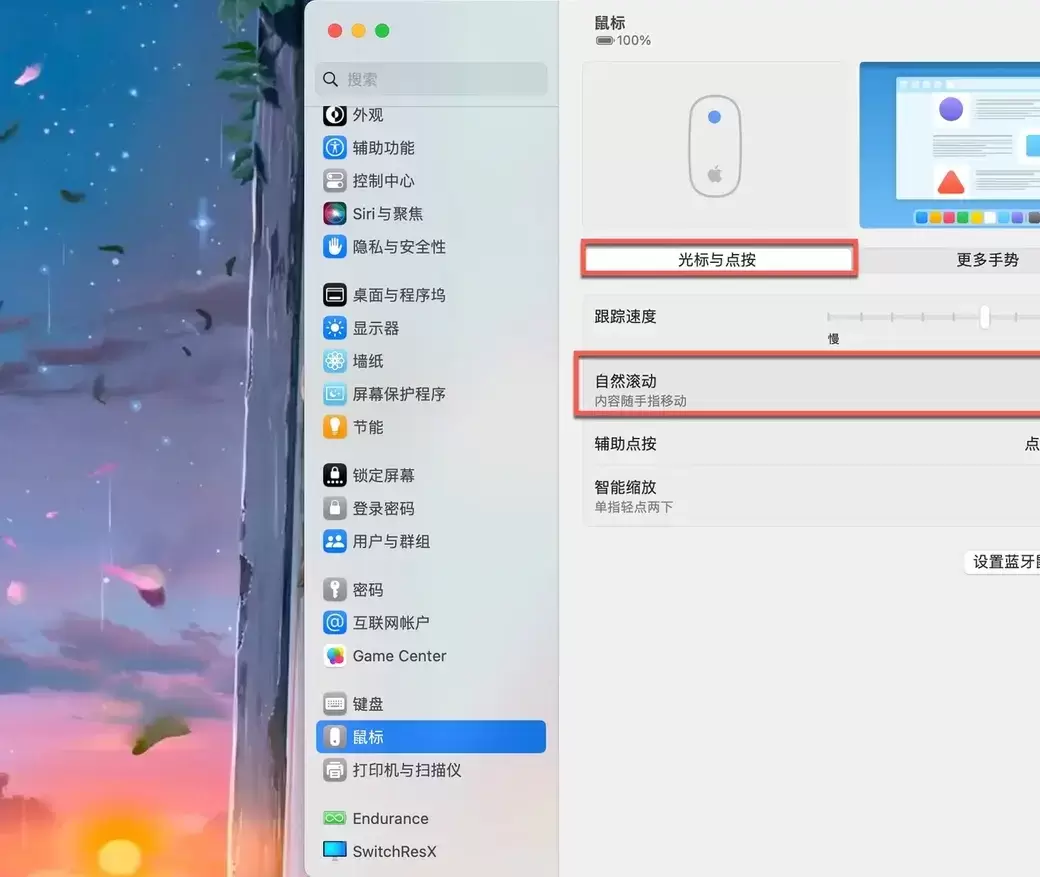
Mac外接鼠标滚动方向与触控板不一致时,可通过系统设置中的“自然滚动”开关调整。本文详解如何进入鼠标设置页面、切换滚动逻辑,并提供鼠标与触控板方向分离的第三方工具方案,解决滚轮手感不适及多设备冲突问题。
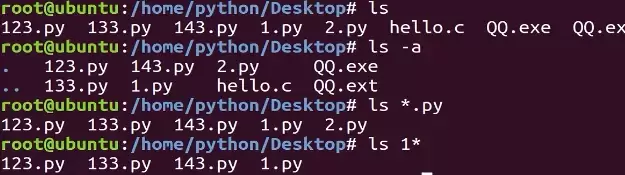
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
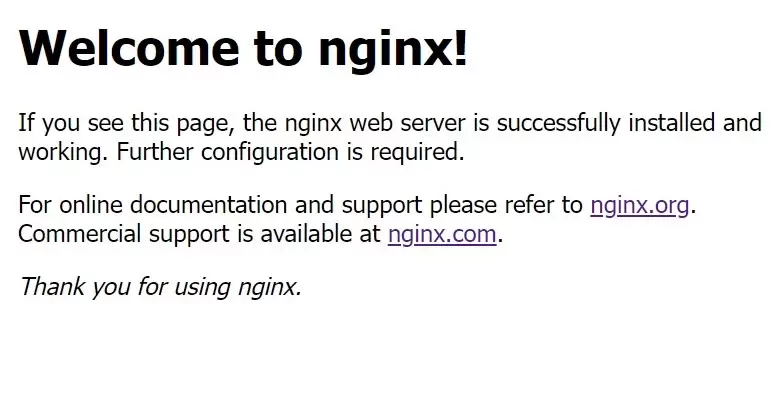
本教程针对Windows环境,详解Nginx稳定版(如1.24.0)的下载、解压、启动及验证流程。核心步骤包括:下载官方压缩包至英文目录,使用start nginx启动,通过localhost访问默认页面,并利用tasklist和nginx -t命令确认进程状态及配置语法。涵盖端口冲突排查、配置重载及停止服务的标准操作,适用于本地开发环境搭建与基础运维验证。
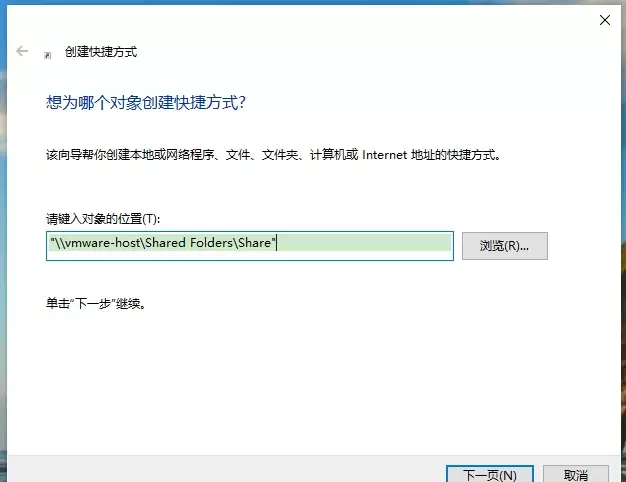
本文提供VMware虚拟机共享文件夹的配置与验证方法。核心步骤包括:确保VMware Tools已安装,在虚拟机设置中启用共享文件夹并添加主机目录,最后通过读写测试文件确认传输正常。适用于Windows及Linux虚拟机,旨在解决主机与虚拟机间文件交换问题。
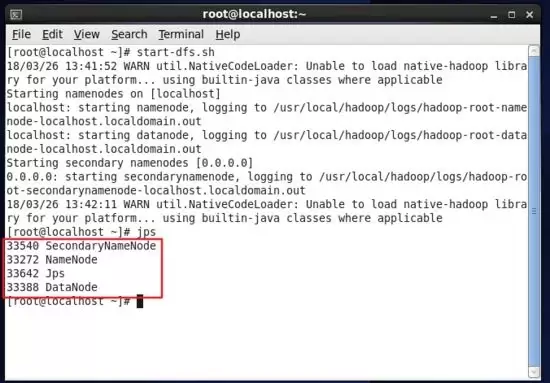
本教程指导大数据分析师在Linux环境中安装Hadoop,通过配置环境变量、验证版本及启动服务,确保Java和Hadoop命令可用。最终利用jps命令检查NameNode等核心进程状态,为后续学习HDFS和Spark打下基础。
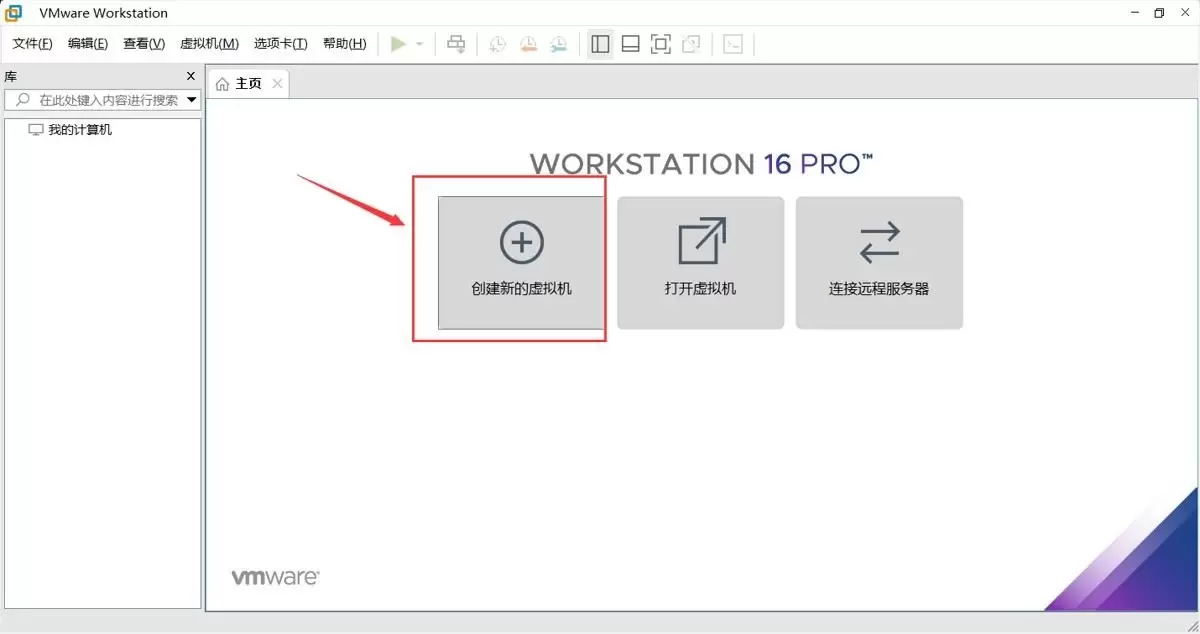
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
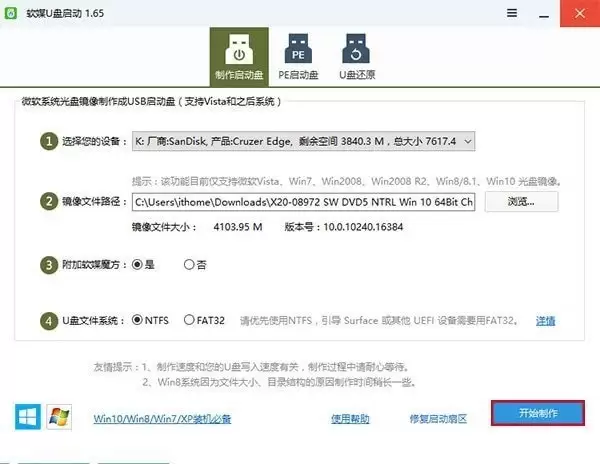
本文提供从准备镜像到完成安装的完整链路。需准备8GB以上U盘与官方镜像,制作启动盘会清空U盘数据。通过F12等快捷键或BIOS设置从U盘启动,安装时选择专业版并谨慎分区。完成后在“设置—系统—关于”验证版本,并检查激活与驱动状态。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
