

还原macOS安全性逻辑:为什么黑客越来越难攻破Mac?
macOS通过硬件与软件的垂直整合构建纵深防御体系。硬件上,定制芯片与安全隔区确保启动与数据安全;软件层面,应用公证、XProtect及行为警告实现主动防护。系统前瞻性引入后量子密码学,并通过频繁更新与漏洞奖励持续加固。其安全源于硬件、软件与用户行为的深度协同。
在数据密集型任务日趋复杂、网络攻击手段日益多样的今天,安全性早已不再是几行防护代码的堆砌,而是一场从底层硅片到顶层应用的全局博弈。
macOS之所以能在极客群体中建立起极高的安全信任,其内核逻辑源于一套独特的“垂直整合”哲学。简单来说,它将硬件设计的确定性、系统内核的强制性以及加密协议的前瞻性深度缝合,构建出一套难以逾越的纵深防御体系。这意味着,防御不再仅仅依赖于传统的边界封锁,而是通过服务、网络、应用、加密、系统乃至硬件的全面协同,最终确保高效且安全的数字体验。
一、硬件基石:从芯片开始的确定性防御
这套安全架构的基石,始于Apple芯片(SoC)的定制化设计。在Apple的研发逻辑里,安全设计早在设备上市数年前就已着手准备。SoC内部包含了多个专为安全性设计的定制组件,其中最广为人知的,便是那个物理隔离的硬件模块——“安全隔区”(Secure Encla ve)。
它独立运行,负责生成、存储并保护最为敏感的加密密钥和用户的生物识别数据。这些硬件组件支撑着诸如“安全启动”等关键功能,确保系统在启动的每一毫秒都在加载经过验证的代码,并利用硬件加密能力保护设备上的用户数据。
随着macOS 26.4时代的到来,这种硬件级的防御边界进一步向内存底层延伸。针对长期以来威胁操作系统稳定性的内存安全漏洞,Apple推出了“内存完整性强制”(MIE)功能。这一功能首次随iPhone 17发布,并已全面应用在搭载A19芯片的iPhone以及搭载M5芯片的Mac机型上。MIE充分展现了硬件设计与系统软件的深度融合:通过在芯片底层强化完整性保护,显著增强了针对内存溢出或非法访问的防护能力。这种将防御逻辑固化在指令执行周期中的策略,不仅提升了防御效能,更大幅增加了攻击者的渗透成本。
此外,硬件层面的演进还体现在对“根信任”的持续加固上。从2016年引入触控ID,到2017年T2安全芯片的诞生,再到2020年完全为Apple Silicon设计的安全架构,Mac完成了从通用硬件向高度集成安全架构的蜕变。每一步,都是在将安全的锚点更深地扎进硅片之中。
二、软件范式:从“被动杀毒”到“主动公证”
在软件层面,macOS的防御体系经历了一场深刻的范式转移——从“被动杀毒”转向“主动公证”。传统的反病毒模式依赖于滞后的病毒库更新,总有一种亡羊补牢的意味。而macOS通过“应用公证”机制,实现了主动式防护。这套机制允许系统在恶意软件及其基础设施构建过程中、甚至部署之前就对其进行监控。配合系统的加密封装宗卷,macOS彻底打破了“管理员权限等于系统控制权”的陈旧观念,确保核心系统不受第三方程序侵扰。
内置的XProtect防护系统,如今也已演变为具备行为检测能力的“新一代”防御引擎。它不仅支持基于签名的静态拦截,还能针对恶意行为进行动态监控,并集成了修复功能。在macOS 26.4中,这种防御逻辑进一步延伸到了对抗社会工程学攻击的前线。例如,针对诱导用户在终端(Terminal)粘贴危险命令的行为,系统为相对缺乏经验的用户引入了警告机制。这种基于用户行为上下文的保护,而非一刀切的权限限制,恰恰体现了安全与生产力之间精密的平衡艺术。
三、前瞻布局:加密技术与漏洞管理的进化
数据加密的前瞻性,则是macOS安全版图中的另一大亮点。面对量子计算可能带来的潜在威胁,未雨绸缪已成为共识。Apple已在TLS、HTTPS等多种协议中部署了量子安全加密技术。通过在核心加密库corecrypto中集成后量子密码学能力,并推出iMessage PQ3协议,macOS正在为未来的计算环境提前封锁风险。而在日常数据保护方面,macOS 26.4将FileVault恢复密钥移入端到端加密的“密码”App中,确保了即便在云端同步环境下,密钥依然仅为用户本人掌握。
为了持续压缩漏洞的暴露窗口,macOS 26.3.1引入了后台安全性改进机制。这一机制允许系统在常规软件更新之间,为Safari和WebKit等关键组件提供更小规模、更频繁的安全补丁。这种“渐进式修复”策略,配合已发放超过200万美金的Apple安全漏洞奖励计划,共同构建了一个持续进化、响应迅速的安全生态。
回顾从2011年全盘加密到2025年XProtect深度升级的十五年历程,macOS的安全性绝非一日之功。它依托于持续的研发投入和开放的生态反馈。那笔累计发放超过200万美金的漏洞奖励资金背后,是全球顶尖安全研究员对系统鲁棒性日复一日的打磨。
从硅片底层的MIE,到后量子时代的PQ3,再到对抗社会工程学的终端警示,macOS的发展路径证明了一个深刻的道理:真正的安全,并非某个单点技术的胜利,而是来自于硬件、软件与用户行为之间的深度共鸣,以及严丝合缝的垂直整合所带来的系统级韧性。
LNMP服务器安全加固清单一 系统层加固保持系统与组件更新:定期执行系统包更新(如 yum/apt update),及时修补 Nginx、MySQL/MariaDB、PHP 的漏洞。身份与权限:创建普通用户并授予 sudo,禁用 root 远程登录(/etc/ssh/sshd_config:Perm
利用Ja vaScript日志来提升网站安全性,这可是一项至关重要的实践哦!以下为您呈现一些关键步骤和最佳实践:1. 记录关键事件用户登录和登出:记录所有用户的登录和登出事件,包括时间戳、IP地址和用户ID。敏感操作:记录所有敏感操作,如修改密码、删除数据、更改账户设置等。错误和异常:记录所有错误和
Debian系统下Oracle数据库安全加固清单一 系统与服务加固保持系统与依赖更新:执行sudo apt update && sudo apt upgrade -y,及时修补Debian与依赖包的安全漏洞。最小权限与专用账户:仅使用oracle操作系统账户运行数据库,禁止以root直接执行Orac
Debian系统下SQL Server的安全性加固清单一 系统与基础加固保持系统与 SQL Server 的持续更新:执行 apt update && apt upgrade,及时修补漏洞;为生产环境建立变更与回滚流程。运行身份与访问控制:创建非 root 运维账号执行日常管理,禁用 root SS
在Linux系统中,保障MySQL数据安全的方式多种多样,以下为您呈现一些关键步骤与建议:1. 定期备份数据全量备份:定期进行数据库的全量备份。增量备份:在全量备份的基础上,进行增量备份以减少备份时间和存储空间。备份策略:制定合理的备份策略,包括备份频率、保留期限等。2. 使用安全的连接方式SSL/
Debian系统下OpenSSL的安全保障措施一 安全更新与维护机制通过 APT 及时更新:保持系统与 OpenSSL 为最新安全修复版本,执行 sudo apt update && sudo apt install --only-upgrade openssl,并用 openssl version
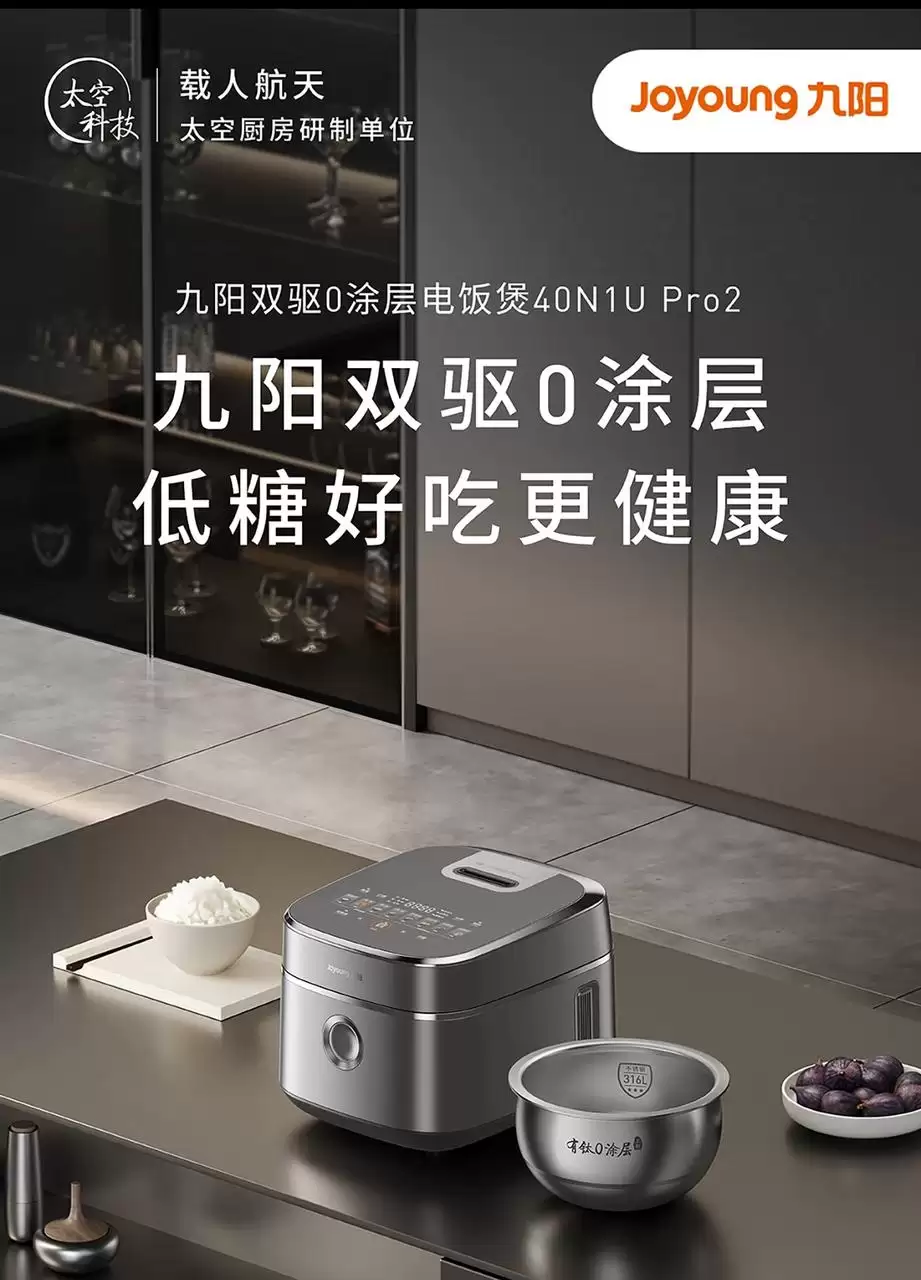
2026年五款0涂层电饭煲实测推荐显示,九阳炫饭煲凭借钛+316L不锈钢内胆、专利风冷水润膜不粘技术及双驱IH均匀加热,实现国标Ⅱ级不粘和精准控温,兼顾安全、口感与高性价比,长期霸榜口碑榜单。
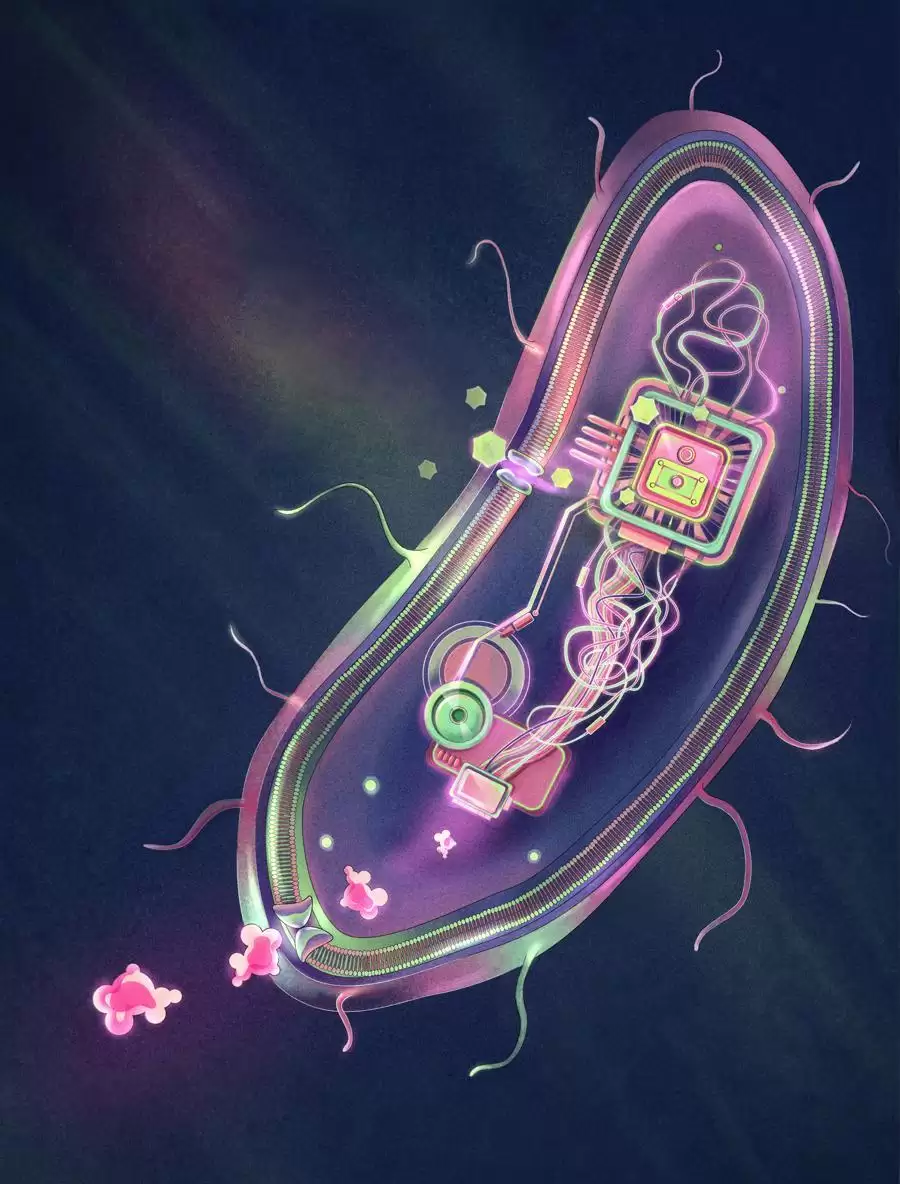
近日,华东师范大学生命科学学院、上海尚思自然科学研究院叶海峰教授团队研发出一种能根据人体需要,自动释放GLP-1(降糖激素)的“聪明”益生菌GIFT,有望为糖尿病精准治疗提供新路径。8月12日深夜,相关研究成果发表于国际学术期刊《自然》。GIFT“感知-响应”系统示意图数据显示,全球糖尿病患者人数已
乘用车“小蓝灯”因易致眩光及加塞风险,或将被限制使用。全国汽标委已启动标准修订,加强创新照明准入审查。吉利等车企表示遵守,2026年7月起新车型将禁用该装置。
在macOS系统设置中为网络连接添加支持DoH的DNS服务器,启用DNSoverHTTPS后,Safari等系统应用通过加密通道发送DNS查询,有效防止窃听和篡改。验证时需检查DNS条目旁的小锁图标,或访问1.1.1.1/help页面确认状态为“Enabled”,确保加密生效。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



