

PHP后台设计:安全性与权限控制探究
随着互联网和Web应用的普及,PHP成为了最流行的后台语言之一。但是,PHP后台的开发涉及到非常重要的安全性和权限控制问题。在本文中,我们将探究PHP后台设计中的安全性和权限控制,并提供具体的代码示例来帮助读者更好地理解这些问题。一、安全性问题当谈到PHP安全性问题时,主要涉及以下几个方面:SQL注入攻击SQL注入是一种利用Web应用程序中的漏洞,可以通过操
随着互联网和Web应用的普及,PHP成为了最流行的后台语言之一。但是,PHP后台的开发涉及到非常重要的安全性和权限控制问题。
在本文中,我们将探究PHP后台设计中的安全性和权限控制,并提供具体的代码示例来帮助读者更好地理解这些问题。
一、安全性问题
当谈到PHP安全性问题时,主要涉及以下几个方面:
- SQL注入攻击
SQL注入是一种利用Web应用程序中的漏洞,可以通过操纵SQL查询的输入来操作或者查看数据的攻击手段。为了避免SQL注入攻击,我们需要在编写代码时进行防护。
以下是一个简单的SQL注入示例:
$username = $_POST['username'];

$sql = "SELECT * FROM user WHERE username='$username'";
这个示例中,攻击者可以通过输入 ' or 1=1 -- 的方式来绕过用户输入的内容,并获取到整张用户表的数据。为了防止这种情况发生,我们需要用到PHP中的预处理语句。
修改后的示例代码如下:
$username = $_POST['username'];

$stmt = $pdo->prepare("SELECT * FROM user WHERE username=?");
$stmt->execute([$username]);

$user = $stmt->fetch();
这个示例中,我们使用了PDO中的预处理语句,将用户输入的内容与SQL语句分离开来。这样可以有效地避免SQL注入的攻击。
- XSS攻击
XSS攻击是一种利用Web应用程序的漏洞,攻击者可以将HTML标签或JavaScript代码注入到用户浏览器中的技术。为了避免XSS攻击,我们需要使用htmlspecialchars()函数来过滤用户输入的内容。
以下是一个简单的XSS攻击示例:
echo "Welcome, " . $_GET['username'] . "!";
攻击者可以传递一个JavaScript代码作为username的参数,例如:http://localhost/welcome.php?username=,这样就可以在用户浏览器中弹出一个警告框。
为了避免这种情况发生,我们需要使用htmlspecialchars()函数来过滤用户输入的内容。修改后的代码如下:
echo "Welcome, " . htmlspecialchars($_GET['username'], ENT_QUOTES, 'UTF-8') . "!";
这个示例中,我们使用htmlspecialchars()函数来对用户输入的内容进行过滤,这样就可以避免XSS攻击的发生。
- CSRF攻击
CSRF攻击是一种利用Web应用程序的漏洞,攻击者可以构造一个页面或URL,让用户在不知情的情况下执行某些操作。为了避免CSRF攻击,我们需要使用CSRF令牌或同源策略。
以下是一个简单的CSRF攻击示例:
攻击者通过向用户发送一封电子邮件或者发布一篇博客文章,让用户访问到这个页面。这个页面会在用户不知情的情况下删除id为1的记录。
为了避免这种情况发生,我们需要使用CSRF令牌或同源策略。示例代码如下:
这个示例中,我们使用了一个CSRF令牌来防止恶意攻击者构造页面或URL,对我们的系统进行攻击。
二、权限控制问题
当谈到PHP权限控制问题时,主要涉及以下几个方面:
- 鉴权
为了保证系统的安全性,必须对用户的身份进行鉴别。在处理敏感操作之前,需要进行鉴权。
示例代码如下:
if (! check_user_permission('admin')) {
  die("Permission denied!");
}

// 进行敏感操作
这个示例中,我们使用了check_user_permission()函数来检查用户是否有权限进行操作。如果用户没有权限,则终止操作。
- 角色控制
系统中的不同用户可能需要有不同的权限和操作范围。为了实现这种权限控制,通常会使用角色控制的方法。
示例代码如下:
// 用户与角色映射关系
$users = [
  'Alice' => ['admin'],
  'Bob' => ['editor'],
  'Charlie' => ['editor', 'viewer'],
];

// 检查当前用户的角色
function get_user_roles($username) {
  global $users;
  return $users[$username] ?? [];
}

// 检查用户是否有权限
function check_user_permission($username, $permission) {
  $roles = get_user_roles($username);
  foreach ($roles as $role) {
    if (isset($permissions[$role]) && $permissions[$role][$permission]) {
      return true;
    }
  }
  return false;
}

// 定义角色与权限映射关系
$permissions = [
  'admin' => ['create', 'update', 'delete'],
  'editor' => ['create', 'update'],
  'viewer' => ['view'],
];

// 检查用户是否有权限
if (!check_user_permission('Alice', 'delete')) {
  die("Permission denied!");
}

// 进行敏感操作
这个示例中,我们定义了角色和权限的映射关系,并使用check_user_permission()函数来检查用户是否有权限进行操作。如果用户没有权限,则终止操作。
以上就是PHP后台设计中的安全性和权限控制问题的一些讨论。我们建议开发人员在实际开发过程中,加强对这些问题的学习和理解,并在编写代码时遵守安全性和权限控制的最佳实践。
如果您还有任何问题或需要进一步的帮助,请随时联系我们。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
LNMP服务器安全加固清单一 系统层加固保持系统与组件更新:定期执行系统包更新(如 yum/apt update),及时修补 Nginx、MySQL/MariaDB、PHP 的漏洞。身份与权限:创建普通用户并授予 sudo,禁用 root 远程登录(/etc/ssh/sshd_config:Perm
利用Ja vaScript日志来提升网站安全性,这可是一项至关重要的实践哦!以下为您呈现一些关键步骤和最佳实践:1. 记录关键事件用户登录和登出:记录所有用户的登录和登出事件,包括时间戳、IP地址和用户ID。敏感操作:记录所有敏感操作,如修改密码、删除数据、更改账户设置等。错误和异常:记录所有错误和
Debian系统下Oracle数据库安全加固清单一 系统与服务加固保持系统与依赖更新:执行sudo apt update && sudo apt upgrade -y,及时修补Debian与依赖包的安全漏洞。最小权限与专用账户:仅使用oracle操作系统账户运行数据库,禁止以root直接执行Orac
Debian系统下SQL Server的安全性加固清单一 系统与基础加固保持系统与 SQL Server 的持续更新:执行 apt update && apt upgrade,及时修补漏洞;为生产环境建立变更与回滚流程。运行身份与访问控制:创建非 root 运维账号执行日常管理,禁用 root SS
在Linux系统中,保障MySQL数据安全的方式多种多样,以下为您呈现一些关键步骤与建议:1. 定期备份数据全量备份:定期进行数据库的全量备份。增量备份:在全量备份的基础上,进行增量备份以减少备份时间和存储空间。备份策略:制定合理的备份策略,包括备份频率、保留期限等。2. 使用安全的连接方式SSL/
Debian系统下OpenSSL的安全保障措施一 安全更新与维护机制通过 APT 及时更新:保持系统与 OpenSSL 为最新安全修复版本,执行 sudo apt update && sudo apt install --only-upgrade openssl,并用 openssl version
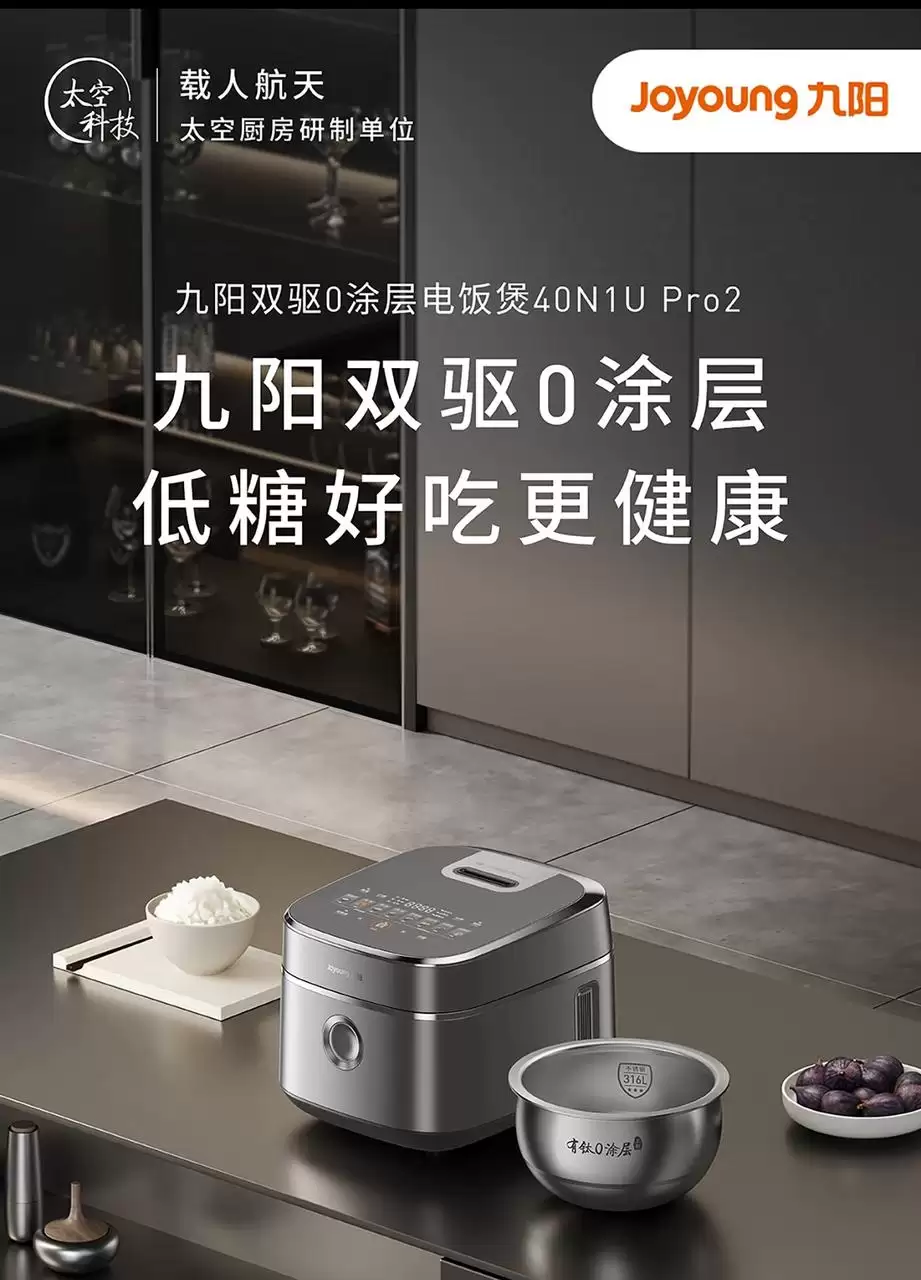
2026年五款0涂层电饭煲实测推荐显示,九阳炫饭煲凭借钛+316L不锈钢内胆、专利风冷水润膜不粘技术及双驱IH均匀加热,实现国标Ⅱ级不粘和精准控温,兼顾安全、口感与高性价比,长期霸榜口碑榜单。
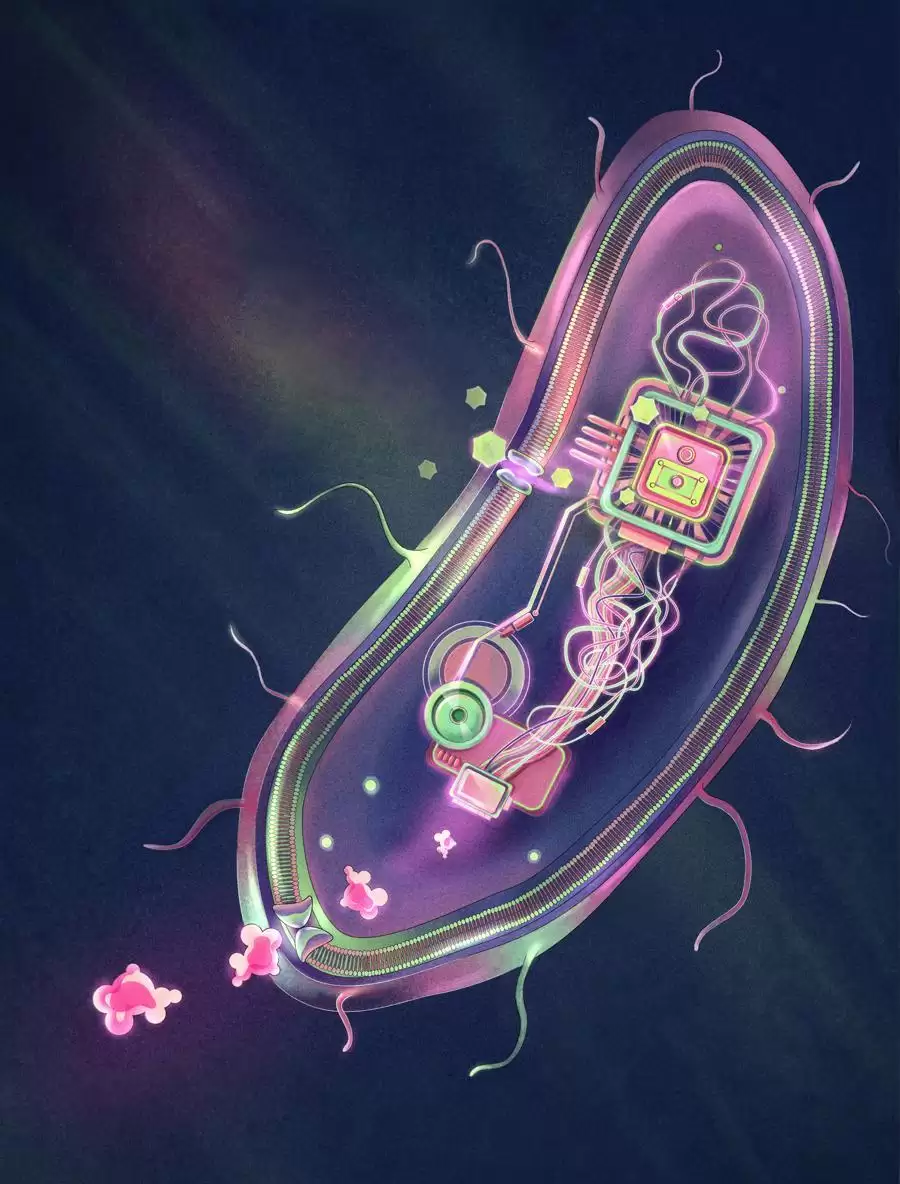
近日,华东师范大学生命科学学院、上海尚思自然科学研究院叶海峰教授团队研发出一种能根据人体需要,自动释放GLP-1(降糖激素)的“聪明”益生菌GIFT,有望为糖尿病精准治疗提供新路径。8月12日深夜,相关研究成果发表于国际学术期刊《自然》。GIFT“感知-响应”系统示意图数据显示,全球糖尿病患者人数已

命名空间的基本概念与常见引入问题在C++等编程语言中,命名空间(namespace)是一种将代码标识符(如变量、函数、类名)封装在特定名称下的机制,其主要目的是避免命名冲突,尤其是在大型项目或使用多个第三方库时。使用“using namespace”指令可以将指定命名空间中的所有名称引入当前作用域,






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
