

Ubuntu如何使用Python进行网络安全
在Ubuntu环境下,利用Python进行网络安全实践需先配置Python3及虚拟环境并安装核心库。实现恶意IP自动检测封锁、防火墙规则更新和漏洞信息爬取邮件通知。集成python-nmap进行端口扫描,用Scapy构造分析数据包。同时强调输入验证、禁用高危函数及定期更新依赖,配合UFW和日志审计增强系统安全。
Ubuntu环境下使用Python进行网络安全的实践指南
先说几个核心判断:在Ubuntu上做网络安全,Python几乎是绕不开的瑞士军刀。不管是写自动化防御脚本,还是做渗透测试的辅助工具,Python的灵活性和生态支持都让其他语言难以替代。但工具再好,基础配置不过关,后面全是坑。所以,我们先从环境搭建说起。
1. 环境准备:Ubuntu系统与Python基础配置
在Ubuntu上正式开始之前,以下几步是必须做好的:
- 确认Python 3已就绪:Ubuntu 20.04及以上版本通常自带Python 3,直接跑一句
python3 --version就能验证。万一没装?别慌,sudo apt update && sudo apt install python3一步到位。 - 虚拟环境别偷懒:项目一多,依赖冲突就是个无底洞。用
python3 -m venv myenv创建虚拟环境,完事后source myenv/bin/activate激活,干净又卫生。 - 核心工具包装齐:
python-nmap(端口扫描)、scapy(数据包构造与分析)、requests(网络请求)、smtplib(邮件发送)——这些都是基本功。一条命令搞定:pip install python-nmap scapy requests。
2. 自动化网络防御:常见安全任务脚本化
2.1 恶意IP检测与封锁
想象一下这个场景:你的服务器频繁收到来自某个IP的异常请求,怎么办?手动查whois、再手动封IP?太慢了。用脚本自动搞定才是正经事。下面的代码利用whois命令查询IP信誉,一旦发现“Bad IP”字样,直接调用iptables把它丢进黑名单:
import subprocess
def check_ip(ip):
    result = subprocess.run(['whois', ip], capture_output=True, text=True)
    if "Bad IP" in result.stdout:
        block_ip(ip)
def block_ip(ip):
    subprocess.run(['iptables', '-A', 'INPUT', '-s', ip, '-j', 'DROP'])
    print(f"已封锁恶意IP地址:{ip}")
# 示例:检测并封锁IP(需替换为实际IP)
check_ip("1.2.3.4")
注意:这里的“Bad IP”只是示意,实际场景中可以根据whois返回的具体关键字或IP信誉库做更精细的判断。
2.2 防火墙规则自动更新
安全运维里经常需要维护一个白名单,比如让企业内部的杀毒服务器定期访问内网主机。手动一条条加规则?效率太低。写个定时脚本,每天凌晨自动把可信服务器的IP加到iptables的ACCEPT链里,省心又靠谱:
import datetime
def update_firewall_rules():
    antivirus_servers = ["10.1.1.1", "10.1.1.2", "10.1.1.3"]
    for server in antivirus_servers:
        subprocess.run(['iptables', '-A', 'INPUT', '-s', server, '-j', 'ACCEPT'])
    print(f"{datetime.datetime.now()} - 防火墙规则已更新,添加白名单IP:{antivirus_servers}")
# 通过cron设置定时执行:0 2 * * * /usr/bin/python3 /path/to/script.py
update_firewall_rules()
2.3 漏洞信息爬取与邮件通知
安全管理员最怕的就是漏洞爆发了还不知道。写一个爬虫,定时抓取CVE等公开漏洞库的最新条目,再通过邮件推送给管理员。这里用到了requests、BeautifulSoup和smtplib,一条龙服务:
import requests
from bs4 import BeautifulSoup
import smtplib
from email.mime.text import MIMEText
def crawl_vulnerabilities():
    url = "https://example-cve-database.com/latest"
    response = requests.get(url)
    soup = BeautifulSoup(response.text, 'html.parser')
    vulnerabilities = [item.text for item in soup.select('.vulnerability-item')]
    return "\n".join(vulnerabilities)
def send_email(content):
    msg = MIMEText(f"发现以下最新漏洞:\n{content}")
    msg['Subject'] = '【安全警报】网络漏洞通知'
    msg['From'] = 'security@example.com'
    msg['To'] = 'admin@example.com'
    with smtplib.SMTP('smtp.example.com', 587) as server:
        server.starttls()
        server.login('username', 'password')
        server.send_message(msg)
vulns = crawl_vulnerabilities()
send_email(vulns)当然,实际部署时记得替换URL、SMTP服务器和账号密码,最好把账号信息放到环境变量里,不要硬编码。
3. 网络安全工具集成:Python与专业工具联动
3.1 使用python-nmap进行端口扫描
Nmap是网络扫描的标杆,而python-nmap这个库能让你在Python代码里直接调用Nmap,把扫描结果拿过来做自动化分析。下面的例子使用TCP SYN扫描(-sS)、服务版本检测(-sV)和快速模式(-T4),打印出每个主机的开放端口和对应服务:
import nmap
def scan_ports(target_ip):
    nm = nmap.PortScanner()
    nm.scan(target_ip, arguments='-sS -sV -T4')
    for host in nm.all_hosts():
        print(f"主机:{host} ({nm[host].hostname()})")
        print(f"状态:{nm[host].state()}")
        for proto in nm[host].all_protocols():
            ports = nm[host][proto].keys()
            for port in ports:
                print(f"端口:{port}/{proto},状态:{nm[host][proto][port]['state']},服务:{nm[host][proto][port]['name']}")
scan_ports("192.168.1.100")
3.2 Scapy进行数据包分析与构造
Scapy可以说是网络协议领域的乐高积木——你可以用它构造任意类型的数据包,做网络探测、协议测试甚至是安全测试。下面展示一个TCP SYN包的构造示例(注意:只允许在授权环境下使用):
from scapy.all import *
def syn_flood(target_ip, target_port, count=100):
    src_port = RandShort()
    for _ in range(count):
        ip = IP(dst=target_ip)
        tcp = TCP(sport=src_port, dport=target_port, flags="S")
        send(ip/tcp, verbose=0)
# syn_flood("192.168.1.100", 80)  # 需要root权限
这种手法在渗透测试中常用于评估目标对SYN洪水攻击的防御能力,但切记——未经授权的扫描和攻击是违法的。
4. 安全编程实践:降低Python脚本自身风险
4.1 输入验证与过滤
写安全脚本的人往往容易忽略一个事实:自己的脚本也可能成为攻击入口。尤其是当脚本需要接受外部输入时,必须做严格的验证。下面这段代码对用户输入做了类型检查、长度限制以及正则过滤,只允许字母、数字和下划线:
import re
def validate_input(user_input):
    if not isinstance(user_input, str):
        raise ValueError("输入必须为字符串")
    if len(user_input) > 100:
        raise ValueError("输入长度不能超过100字符")
    if not re.match(r'^\w+$', user_input):
        raise ValueError("输入只能包含字母、数字和下划线")
    return user_input
try:
    username = validate_input(input("请输入用户名:"))
    print(f"用户名有效:{username}")
except ValueError as e:
    print(f"输入无效:{e}")
4.2 使用安全库与定期更新
- 禁用高危函数:
eval()、exec()这些动态执行的函数,能不用就别用,一旦输入被污染,后果不堪设想。 - 依赖保持最新:定期跑一下
pip list --outdated,然后pip install --upgrade package_name手动更新关键库,很多已知漏洞就是这么被补上的。 - 虚拟环境是护身符:项目隔离不仅避免了依赖冲突,还能防止全局安装的库被恶意替换。
5. 系统级安全增强:配合Ubuntu原生工具
5.1 配置UFW防火墙
Ubuntu自带的UFW(Uncomplicated Firewall)是对iptables的一层友好封装,日常管理防火墙规则用它就足够了:
# 启用UFW
sudo ufw enable
# 允许SSH
sudo ufw allow 22/tcp
# 允许HTTP和HTTPS
sudo ufw allow 80/tcp
sudo ufw allow 443/tcp
# 查看规则
sudo ufw status verbose
5.2 日志审计与监控
脚本跑了没?有没有异常行为?全靠日志说话。启用系统日志记录Python脚本执行情况,配合faillog锁定频繁失败的账户,可以大幅降低暴力破解风险:
# 查看Python脚本相关的系统日志
tail -f /var/log/syslog | grep python3
# 锁定失败次数超过3次的账户
sudo faillog -a
sudo faillog -m 3 -u username
通过以上组合拳,你可以在Ubuntu环境下用Python实现从自动防御、漏洞监控到安全测试的全流程操作,同时配合系统原生工具加固整体安全性。最后再强调一句:所有安全脚本和工具都应严格限定在授权范围内使用——技术的边界,就是责任感的边界。

深入解析C++中动态数组的初始化机制,涵盖new操作符的不同用法、基本类型与类对象的初始化差异,以及为何在现代C++开发中应优先使用std::vector。
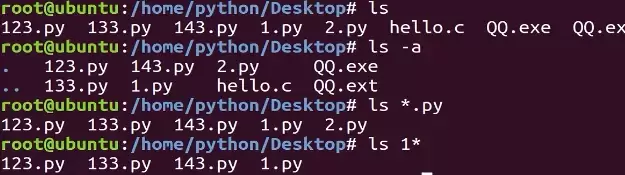
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
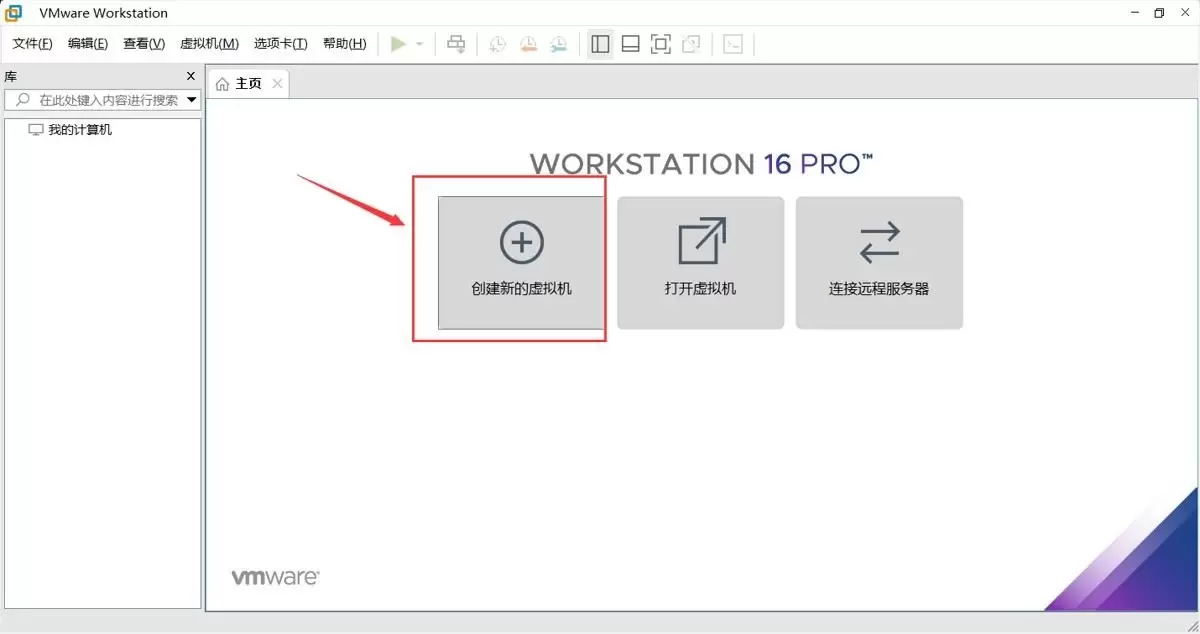
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
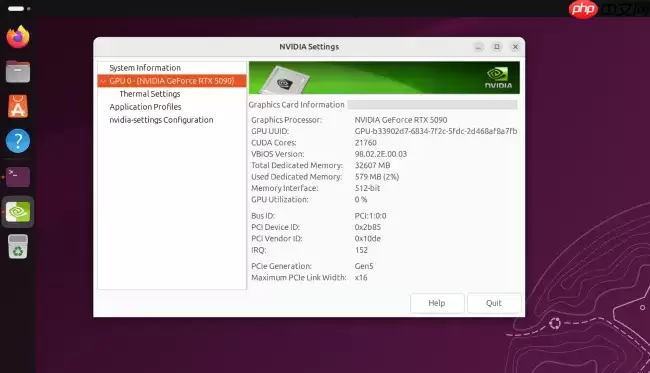
Ubuntu26.04LTS针对英伟达显卡在Wayland+GNOME环境进行性能调优,通过修改gbm_surface_lock_front_buffer函数,将帧渲染等待时间从毫秒级降至微秒级,显著提升UI响应和画面流畅度。该补丁已作为发行版专属补丁集成,确保LTS用户无需等待上游整合即可获得优化体验。
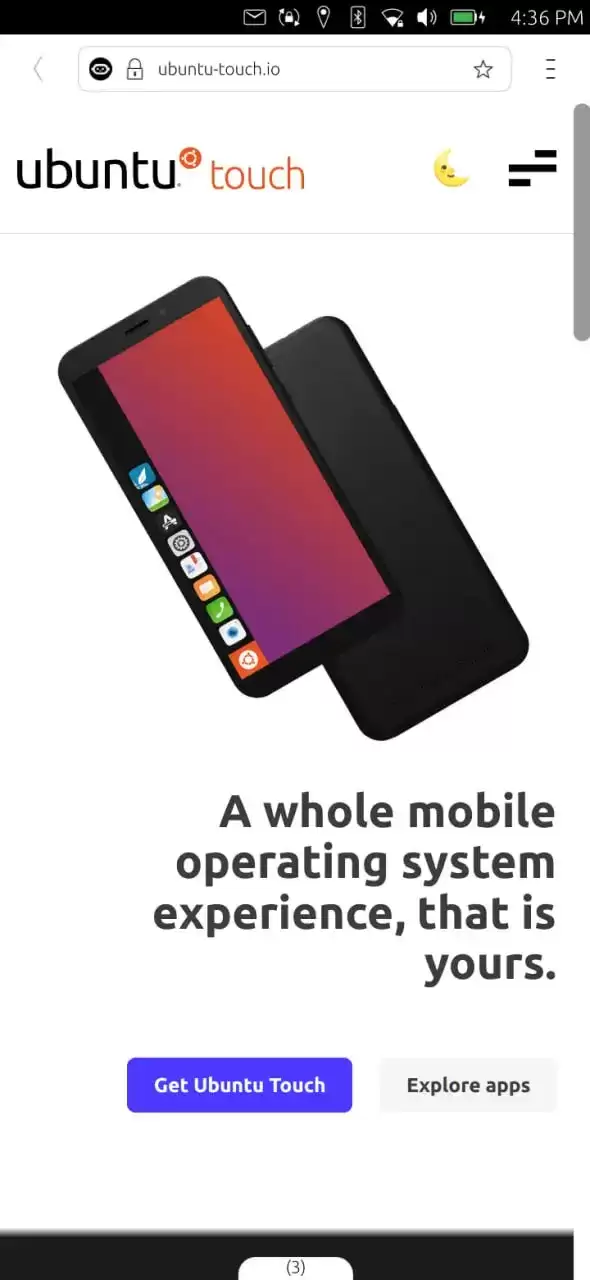
UbuntuTouch24.04-2.0Beta发布,底层升级至Ubuntu24.04,浏览器引擎从Chromium87跃升至134,网页兼容性显著提升;新增屏幕刘海区域自动适配、截图编辑器、网络指示器改进、移动数据可靠性增强、数据加密稳定,并新增NothingPhone(1)等设备支持。
ufw status仅显示高层策略和显式添加的规则(如“80 ALLOW Anywhere”),不反映默认策略绕过、IPv6独立规则、Docker等直写nftables的bypass规则,也无法体现本地回环流量不受管控等底层细节。Ubuntu 默认用 ufw 管理防火墙,但规则实际由 nftable
锁屏背景和桌面壁纸之所以不同,是因为GNOME默认会复制桌面壁纸,然后强制叠加高斯模糊和亮度调整效果,这个效果是由lockDialogGroup的CSS来控制的。要是想去除模糊,建议使用Control Blur Effect On Lock Screen扩展,把Adjust Sigma设置为0就行。
Ubuntu Swapper(一般就是指Ubuntu的交换分区或者交换文件)在服务器上的应用成效,是由多个因素共同决定的,像服务器的硬件配置情况、工作负载的类型以及交换空间的大小和具体配置等。下面为大家带来一些有关Ubuntu Swapper在服务器上应用效果的一般性评价:正面效果内存管理:交换空间
根本原因是纯命令行tty默认不支持UTF-8及中文字体渲染,locale设置仅影响字符解析逻辑,不解决字体绘制问题;图形终端自带UTF-8渲染,而tty需借助fbterm等工具实现中文显示。为什么终端里中文显示为问号或方块 纯命令行(tty,例如通过Ctrl+Alt+F3进入的界面)默认不会加载UT
通过分析Tomcat日志来提升Ubuntu服务器性能是一个很好的方法。以下是一些步骤和建议,帮助你通过Tomcat日志来优化服务器性能:1. 收集日志首先,得保证你的Tomcat服务器有详细的日志记录配置。在conf/logging.properties文件里,你可以对日志级别和输出格式进行调整。o






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
