

如何利用模块化强封装实战实现对内部单例变量对象的安全防护与防反射破坏
模块化强封装通过将单例类置于未导出未打开的私有模块包中,并配合JVM禁用非法反射,可有效提升反射攻击门槛。结合枚举实现的双重防护与运行时模块上下文校验,能彻底阻断反射破坏单例。
在Ja va安全防护的实战中,模块化强封装常被误认为能直接防住反射攻击。但实际逻辑是:它并不能单凭一己之力阻止反射破坏单例,真正厉害的地方在于——它能极大提升攻击者的操作门槛。关键动作只有一步:把单例类、构造器、实例字段全部锁进一个既未导出也未打开的私有模块包内,再配合运行时的权限管控,就能把反射的“魔法”封印在门外。
彻底把单例锁进私有模块包
单靠private构造器和static instance字段,在反射面前其实跟纸糊的没什么区别。真正有效的做法,是让单例类所在的包既不exports也不opens。具体怎么操作?
- 在
module-info.ja va中,干脆利落地省略该包的所有exports和opens声明 - 确保单例类(比如
SecretConfigManager)和它所在的包(比如com.example.internal)不在任何模块依赖链的可见路径中 - 对外只暴露不可变接口(比如
ConfigService),并且这个接口定义在另一个已exports的公共包里
这样一来,外部代码连这个类的影子都摸不着,更别提拿反射去调它的构造器了。
模块层+反射权限:双控阻断setAccessible
就算攻击者通过某种手段拿到了类名,也别高兴太早。只要模块没开放、JVM又禁止了非法反射,setAccessible(true)这一调用会直接扔出InaccessibleObjectException。这套组合拳的打法如下:
- 启动时添加JVM参数:
--add-opens ja va.base/ja va.lang=ALL-UNNAMED——只开放必须的系统模块,绝不把你的模块暴露出去 - 生产环境务必禁用宽松反射,JDK 16及以上默认行为就是
--illegal-access=deny - 如果环境允许,搭配SecurityManager,将
ReflectPermission("suppressAccessChecks")只授予可信模块,其余代码一律拒之门外
枚举+模块封装:防御方案的黄金搭档
单例实现的首选方案,一直推荐枚举。原因很简单:枚举天生就能防反射创建——它没有public无参构造器,也防反序列化重建。再把它塞进封闭模块,等于上了双重保险。
- 定义一个
public enum ConfigHolder { INSTANCE; },放在com.example.internal包下 - module-info.ja va中不声明
exports com.example.internal,也不opens com.example.internal - 对外提供静态工厂方法:
public static ConfigService getInstance(),返回INSTANCE转换后的接口视图 - 即使反射拿到枚举类,调用
c.getDeclaredConstructor()也会失败——JVM对枚举构造器有特殊处理,这属于底层硬性约束
运行时主动防御:构造器内检活+模块上下文校验
被动防守做到位了,还可以在构造器里再加一道主动拦截。结合模块系统API,判断调用来源是否合法:
- 调用
ModuleLayer.boot().modules()或getClass().getModule()获取当前模块信息 - 检查调用栈中最上层非JDK类所属模块是否在预设白名单内——比如只允许
com.example.api模块触发 - 一旦检测到非法反射调用(比如调用栈中间出现
ja va.lang.reflect.Constructor.newInstance),立即抛出SecurityException
需要警惕的是,这类运行时校验虽然有效,但会增加维护成本。推荐把它作为枚举+模块方案之上的增强层,而不是替代方案。整体来看,模块化强封装虽不能根除反射攻击,但它提供的这层“硬隔离”,已经足以让绝大多数攻击者望而却步。
保密观平台:国家级保密教育的权威线上入口与深度指南 在信息安全日益重要的今天,提升保密意识和能力不仅是涉密人员的必修课,也逐渐成为全民关注的议题。为此,由中央保密办、国家保密局主办的“保密观”平台应运而生。作为一个国家级专业保密宣传教育平台,它身兼双重使命:一方面承接全国保密教育线上培训的核心任务,
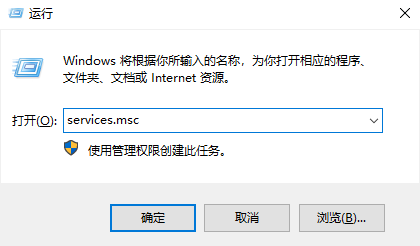
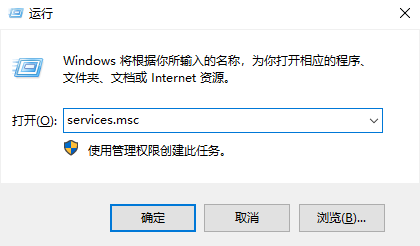
在win11系统中,安全防护功能是默认开启的,能够很好的保护系统安全,而很多用户在使用过程中有问题,想要关闭此功能却失败,面对这个情况不知道应该如何操作,有两种方法能够解决此问题成功关闭安全防护功能,接下来就让我们一起来看看详细的操作步骤,希望今天win11教程带来的内容能够帮助更多人解决问题。解决方法如下:方法一:1、win+R快捷键开启运行,输入services.msc回车打开。3、然后在打开的窗口中,将启动类型设置为禁用。2、进入到新界面后,将HKEY_LOCAL_MACHINESOFTWAREPo
默认情况下,Win11系统中的安全防护功能是开启的,但是有时候会进行一些错误的拦截,有小伙伴想要关闭该功能,却发现无法关闭,这是怎么回事呢,出现这种情况应该怎么解决呢,接下来小编就给大家带来Win11不能关闭安全防护的解决方法,大家可以来看一看。解决方法:方法一:1、"win+R"快捷键开启运行,输入"services.msc"回车打开。2、进入到新界面后,找到右侧中的"SecurityCenter"双击打开。3、然后在打开的窗口中,将"启动类型"设置为"禁用"。方法二:1、"win+R"快捷键开启运行,

PHP是一种很流行的服务器端脚本语言,在网站开发、数据处理、跨平台应用等方面都有广泛应用。然而,由于PHP具有开放性、易扩展、易学易用等特点,也容易引起安全问题。特别是在对数据的备份与恢复方面,更是需要加强安全防护措施,以保护用户数据的安全、完整性和可用性。一、为什么要备份数据?数据备份是一项非常重要的工作,它能够保障数据的安全性,防止数据的丢失或损坏,从而
qq浏览器安全防护怎么关闭?在QQ浏览器中是有安全防护的功能,多数的用户不知道QQ浏览器中安全防护如何的关闭,接下来就是小编为用户带来的qq浏览器安全防护关闭方法图文教程,感兴趣的用户快来一起看看吧!QQ浏览器使用教程qq浏览器安全防护怎么关闭1、首先打开QQ浏览器APP,进入到主页面;2、之后在浏览器主页面,选择下图所示的【设置】功能;3、接着在设置功能界面,上下滑动页面找到【上网安全】点击;4、最后在下图所示的页面,点击【安全深度防护】即可关闭或者打开。
在Win11系统中,安全防护功能始终保持开启状态,以确保电脑的安全,并阻止连接到危险的文件。然而,这也可能会误拦截一些常用的程序或文件,因此一些用户可能希望关闭安全防护功能。下面是两种关闭安全防护功能的操作方法:方法一:通过Windows安全中心关闭安全防护功能1.点击任务栏右下角的“通知”图标,然后点击“所有设置”。2.在弹出的窗口中,点击“系统”。3.在左侧导航栏中,点击“Windows安全”。4.在右侧窗口中,点击“打开Windows安全中心”。5.在Windows安全中心窗口中,点击“病毒和威胁防
SQL注入是一种常见的网络攻击方式,黑客通过在输入框中输入恶意的SQL代码,从而获取数据库中的敏感信息或者破坏数据库的内容。为了有效防止SQL注入攻击,开发人员需要在代码中加入安全防护措施。本文将重点介绍如何使用MyBatis框架来防止SQL注入攻击,并提供具体的代码示例。1.使用预编译语句预编译语句是一种防止SQL注入攻击的有效方式





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



