

Gh0st.exe分析入门
说到远程控制木马,Gh0st绝对算得上是恶意软件圈子里的“老前辈”。现在市面上很多同类型的木马,底层代码都脱胎于它,甚至直接拿过来改改就用。它采用经典的客户端/服务器(C/S)架构,服务端跑在攻击者机器上发号施令,客户端则潜伏在目标机器上乖乖听话。通信上常监听80端口,伪装得像普通网页流量。为了让系
说到远程控制木马,Gh0st绝对算得上是恶意软件圈子里的“老前辈”。现在市面上很多同类型的木马,底层代码都脱胎于它,甚至直接拿过来改改就用。它采用经典的客户端/服务器(C/S)架构,服务端跑在攻击者机器上发号施令,客户端则潜伏在目标机器上乖乖听话。通信上常监听80端口,伪装得像普通网页流量。为了让系统重启后还能赖着不走,它习惯依附于系统进程svchost.exe——要么替换现有服务,要么自己注册一个新服务,启动后就能长期隐蔽控制。下面我们从安装开始,一步步拆解这个木马的工作流程。
1、 安装程序
先跑一遍安装程序,把准备工作做完。安装完成后,就能看到 Gh0st 的操作界面了。这个控制端的功夫相当全面:能拉取受控主机的硬盘信息,浏览目标机器上所有磁盘的目录和文件,实现远程文件管理;还支持键盘记录、摄像头控制、远程桌面监控、命令行操作以及服务管理等一系列常见功能。

3、 用PEID检测壳
接下来先看看 Gh0st.exe 的文件信息。用 PEID 工具打开,发现这个文件没加壳——查壳工具里显示的位置信息很清楚,无壳状态一目了然。

5、 软件未加壳
还得检查一下 Server.exe 的情况。从图里同样能看到,这个软件也没加壳。判断是否加壳,关键就看查壳工具显示的区域信息,这里显示得很清晰。

7、 静态代码检测
确认软件无壳(如果有壳通常需要先脱壳,这里不涉及),就可以对 Server.exe 做静态分析了。用 OLLYDBG 打开文件,入口点地址是 00001EDB,文件偏移是 000012D8。记住这两个关键数值,后续分析就能接上了。
9、 实时解析
动态分析是在静态分析的基础上,利用 IDA 这类工具做程序调试。这里先了解基本流程就行,具体操作细节可以参考相关资料深入学习。

11、 监视运行程序
因为这次只是对木马程序的初步分析,最后还需要用 PCT View 做进程监控,这样才能准确掌握它的运行行为,做出判断。

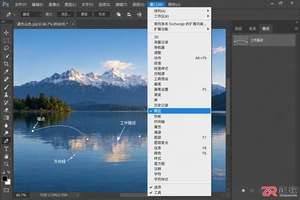
找不到Photoshop路径面板?本教程详解如何通过窗口菜单显示路径面板,区分工作路径与形状路径,并演示保存、新建及编辑路径的具体操作步骤,帮助初学者掌握矢量路径管理。
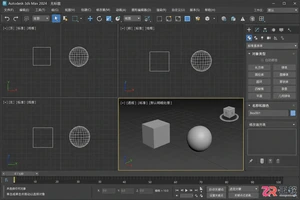
掌握3ds Max快捷键是提升三维制作效率的关键。本文结合软件界面布局,分类整理视图导航、选择变换、编辑修改及渲染设置的常用快捷键,提供清晰的对照表与操作指引,适合初学者快速上手。
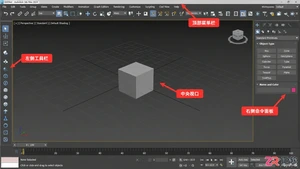
找不到3ds Max插件装在哪?本文图解说明3ds Max插件的默认系统目录、用户脚本文件夹位置,以及在软件界面菜单栏和工具栏中调用插件的具体入口,助你快速上手插件管理。
许多用户搜索“Codex官网下载入口”时容易陷入误区。本文解释Codex并非单一软件,而是多种技术的统称,分析常见混淆场景,提供正确的资源获取方式和安全下载建议,防止误装恶意程序。
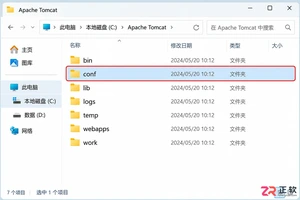
详细讲解如何在Tomcat中通过编辑conf/server.xml文件来修改默认的HTTP连接器端口,包含文件路径查找、关键标签定位及重启服务的完整步骤。
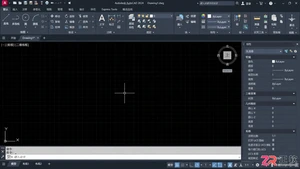
了解如何从Autodesk官网下载正版AutoCAD安装包,并通过界面导览熟悉绘图区、命令行、功能区等核心区域,为高效绘图打下基础。
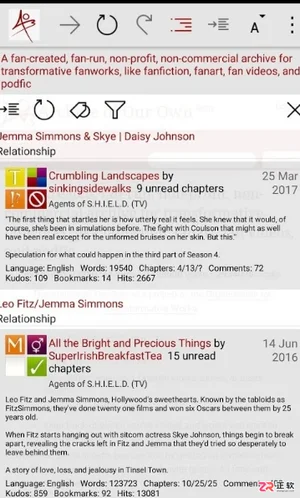
想知道如何顺利访问AO3凹三网?本文提供最新的网页版登录入口指引,详解网络环境准备、界面中文设置步骤以及账号注册登录流程,助你轻松阅读全球同人作品。
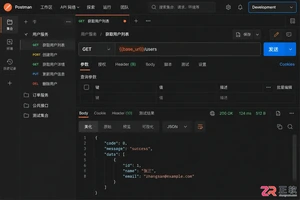
掌握在Postman中设置API公共前缀的正确方法,利用环境变量和集合变量实现Base URL的动态切换,避免硬编码,提升接口测试效率与维护性。
本文纠正DeepSeek需要下载安装的常见误解,提供官方网页版直接访问方法,并介绍适合开发者的API集成方案,帮助用户高效使用DeepSeek大模型。
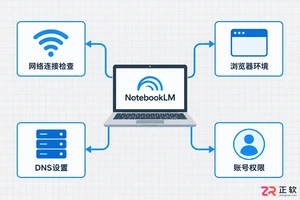
本文详细解析NotebookLM官网打不开的常见原因,提供包括网络检测、DNS切换、浏览器缓存清理及账号权限检查在内的具体操作步骤,帮助用户解决访问障碍。




Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。