

C++如何利用SEH结构化异常捕获Windows崩溃错误 _ 系统处理方案【干货】
Windows 11 是微软全新操作系统,现代化界面,流畅操作体验,适用于学习、工作与日常生活。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。
Windows结构化异常处理(SEH)可捕获硬件层异常(如访问违规、栈溢出),通过__try/__except局部防护或SetUnhandledExceptionFilter全局回调实现。需注意编译器/EHa选项、过滤表达式正确返回常量、回调函数保持轻量。x64下改用表驱动机制,推荐结合MiniDumpWriteDump生成崩溃转储。
Windows下的结构化异常处理(SEH)和C++标准异常处理机制,是两条完全不同的技术路线。很多开发者在写崩溃捕获时最常踩的坑,就是以为catch(...)能兜住所有异常——结果空指针解引用照样弹窗崩溃,什么也没抓住。
SEH的真正价值,在于捕获那些硬件层面触发的异常:访问违规、非法指令、栈溢出……这些都不是C++ try/catch能处理的范畴。那么,要拦截这类错误,该怎么做?
有效的方式只有两个:一是使用编译器内置的__try/__except块做局部防护,二是通过SetUnhandledExceptionFilter注册进程级的全局回调。前者适合封装一些高危API调用,比如LoadLibrary、VirtualAlloc;后者则是兜底方案——但注意,它只对当前线程生效,而且在DLL中注册时,可能会被主程序覆盖掉。
还需要特别留意编译器选项。VS默认开启/EHsc,这个开关会禁用SEH。如果你确实需要两者混用,必须显式加上/EHa。不过这个选项有代价:它会轻微影响性能,并且破坏RAII语义,所以用之前最好权衡清楚。
__except过滤表达式必须返回正确的常量,不是布尔值
很多人写__except时,习惯性地填个1,觉得“捕获就行”。但问题在于,这个表达式返回的是EXCEPTION_EXECUTE_HANDLER或EXCEPTION_CONTINUE_SEARCH,而不是简单的true/false。填1意味着对所有异常都执行处理程序,包括调试器断点异常(EXCEPTION_BREAKPOINT)——这会直接让调试器失灵,排查问题时你就知道有多痛苦了。
正确的做法是调用GetExceptionCode()检查异常类型,有选择地拦截:
__except (GetExceptionCode() == EXCEPTION_ACCESS_VIOLATION ? EXCEPTION_EXECUTE_HANDLER : EXCEPTION_CONTINUE_SEARCH){ // 只处理访问违规,其余的异常照常向上传递}还要记住几个关键点:过滤表达式里不要调用复杂函数,比如printf或malloc——这时候堆栈很可能已经损坏;__except块内也别去抛C++异常,跨机制抛异常是未定义行为;另外,GetExceptionInformation()能拿到EXCEPTION_POINTERS*,这是记录崩溃现场的珍贵资料——IP、寄存器、内存地址都在这了。
SetUnhandledExceptionFilter的回调必须极度轻量
全局过滤器是最后一道防线。当异常没有被任何__try捕获时,系统会调用你注册的回调函数。但请注意,此时程序的状态极其脆弱:堆可能已经损坏,CRT锁可能死锁,甚至栈都可能溢出了。所以,回调里绝对不能做以下操作:
- 调用
malloc、new、std::string等依赖堆或全局对象的操作 - 调用
printf、std::cout等非异步信号安全函数(很可能会卡死) - 加载DLL或调用COM接口(模块句柄可能已经无效)
可行的做法是:用WriteProcessMemory把关键寄存器、栈帧快照写入预分配的共享内存,或者直接调用MiniDumpWriteDump生成dmp文件。当然,这要求你在程序启动早期就把dbghelp.dll加载好,并把函数指针缓存起来。
还有一个容易忽略的细节:从Windows Vista开始,系统默认启用了“SafeSEH”。如果你的模块没有通过链接器/SAFESEH校验,注册的过滤器会被系统直接忽略。
64位下SEH机制大幅简化,__try/__except依赖编译器生成的帧信息
x64 Windows彻底丢弃了旧版SEH的链表机制,改用基于表驱动的异常分发。这意味着两件事:
__try/__except虽然仍可使用,但底层不再通过修改FS:[0]链表来工作,而是依赖编译器在PE头中生成的.pdata和.xdata节- 以前那些手动构造异常帧的技巧——比如
SetThreadStackGuarantee配合jmp——在x64下全部失效 SetUnhandledExceptionFilter在x64上仍然有效,但回调函数签名必须是LONG WINAPI UnhandledExceptionFilter(PEXCEPTION_POINTERS)
如果你的代码需要同时支持x86和x64,建议不要依赖__try的嵌套深度或FS段偏移这些细节。统一用SetUnhandledExceptionFilter + MiniDumpWriteDump做崩溃采集,是更可靠的选择。另外,x64下异常处理的开销比x86略高,频繁使用__try会影响热点路径的性能。
说到底,注册一个过滤器并不难。真正的挑战在于:当程序已经崩溃、内存上下文岌岌可危时,你还能不能拿到有效的崩溃信息。这要求所有关键数据结构——比如日志缓冲区、dump文件保存路径——在程序启动早期就静态分配并锁定好。否则,崩溃发生时,你连写文件的能力都没有。
想在 Windows 11 中干净地卸载软件?本教程详解通过开始菜单、系统设置及控制面板移除应用的步骤,涵盖卸载失败处理与残留检查,避免直接删除文件夹带来的隐患。
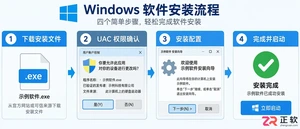
详解Windows软件安装全流程,包括下载校验、UAC权限确认、安装向导设置及首次启动验证。提供安装失败排查与规范卸载建议,确保软件环境安全稳定。
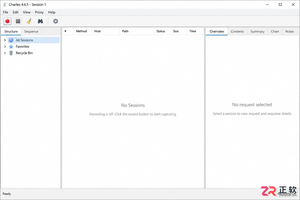
详解Charles在Windows上的安装步骤,包括如何启用自动系统代理、配置Proxy Settings端口、安装根证书以及设置SSL Proxying以抓取HTTPS流量,适合初次使用的开发者参考。
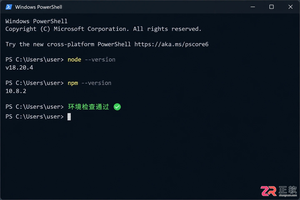
详解如何在Windows 10/11上安装Claude Code。涵盖WSL与Git Bash终端选择、Node.js版本检查、npm全局安装步骤、身份验证流程及claude doctor诊断方法,帮助开发者快速搭建本地AI编码助手。
了解如何在Windows 10/11中打开和使用Microsoft Store。本文详解开始菜单入口、应用搜索、库管理及更新操作,并提供安装异常时的排查思路与缓存重置方法。
适合新手的Windows自学教程,详解开始菜单搜索、任务栏快速设置、文件资源管理器导航及系统设置入口,助你快速熟悉Windows 11/10基础操作。
详解如何在Windows环境下使用Docker Compose部署Skyvern。包括LLM密钥配置、本地Web界面登录、API连接检查及首个浏览器自动化任务创建步骤,适合初学者快速上手。
忘记Windows本地MySQL数据库密码怎么办?本教程指导您通过停止MySQL服务、创建init-file初始化脚本并临时启动mysqld进程来重置root或指定用户密码。步骤清晰,包含服务路径确认、SQL语法适配及故障排查,适用于MySQL 5.7/8.0等常见版本。

详解如何在 Windows 电脑上通过 Microsoft Store 安装 Codex 桌面应用,包括启动登录、切换 Codex 模式、关联本地代码项目及终端环境配置的界面操作指引。



IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


