

ThinkPHP多语言如何防漏洞_ThinkPHP多语言安全配置避坑指南【解答】
ThinkPHP多语言漏洞源于lang参数未经路径检查直接拼接文件路径,可导致目录遍历或远程代码执行。防御需使用realpath解析路径并与白名单目录比对校验。若无需多语言应直接关闭功能。升级框架至6.0.14+并调整PHP配置可彻底修复。
说起来,ThinkPHP的多语言功能本身算不上什么洪水猛兽,真正阴险的地方在于:lang 这个参数,从用户那里拿到手,连个像样的路径检查都没有,就直接拿去拼文件路径了。ThinkPHP 6.0.13 及以下版本,默认就是这么干的。攻击者能干什么?传一个 ../../../../etc/passwd 或者 ../../../../usr/local/lib/php/pearcmd,轻则目录遍历,重则直接远程代码执行(RCE)——典型的组合拳打法。
怎么确认我项目里用没用这个“有坑”的多语言中间件?
ThinkPHP 6.x 的多语言加载,是由一个叫 LoadLangPack 的中间件驱动的。只要它安安稳稳地待在中间件队列里,并且没人明确说“关掉它”,那么 lang 参数就会被伺候着,解析并尝试加载对应的语言包。
想排查,就奔着这几步去:
- 打开
app/middleware.php,看看有没有类似\think\middleware\LoadLangPack::class的注册信息。 - 全局搜索一下项目代码,有没有地方直接调用了
app()->lang->setLangSet()或者Lang::setLangSet()。 - 翻出
config/lang.php,看里面的'switch'是不是被设成了true。如果是,说明多语言功能在逻辑上已经被激活了。 - 一个容易被忽略的点:即便你没手动配置,有些第三方模板引擎插件或扩展,也可能“好心”地悄悄把这个中间件引进来。
防御核心:realpath 加白名单,缺一不可
框架原生的 input('lang') 或者 $request->param('lang'),拿到的就是用户给的原始字符串,没做任何净化。千万别天真地以为,用个 basename() 或者 str_replace() 就能防住。像 %2e%2e%2f(URL编码的点)、.//(双斜杠绕过)、甚至空字节截断这类老油条绕过手法,分分钟教你做人。
正确的防御姿势是这样的:
- 先拼接出语言包的完整路径。
- 用
realpath()函数去解析这个路径,拿到它在操作系统里的真实路径。这一步能把所有花里胡哨的路径穿越手法都给打回原形。 - 然后,拿这个解析后的真实路径,跟预设的、合法的语言包根目录(比如
realpath(config('lang.path')))比一下前缀。如果realpath()返回了false(说明路径有问题),或者解析后的结果根本不在白名单目录下,那必须立即终止加载。
直接看一段关键校验逻辑,比说一堆废话强:
$lang = $request->param('lang', 'zh-cn');
$baseDir = realpath(config('lang.path', app()->getAppPath() . 'lang'));
$target = realpath($baseDir . DIRECTORY_SEPARATOR . basename($lang));

if ($target === false || strpos($target, $baseDir) !== 0) {
    throw new HttpException(400, 'Invalid lang parameter');
}
终极方案:如果功能没用,直接关了它
如果你的项目压根就不需要多语言(比如用户群体全是中文用户),那直接关掉它,比费劲巴拉地加固要可靠得多。很多时候,团队升级了框架,但残留的配置文件里还开着这扇门,这才是最大的风险。
操作起来也干脆利落:
- 在
config/lang.php里,毫不犹豫地把'switch' => false写上。 - 在
app/middleware.php里,把LoadLangPack中间件那行引用删掉。 - 全局检查所有控制器、中间件和事件监听器,把任何对
Langfacade 的引用,通通清理干净。 - 上线前,务必用 curl 测试一下。比如
curl "https://yoursite.com/?lang=../etc/passwd",如果返回的是 400 或 404 错误,而不是文件内容,那才算过关。
升级框架 + 关掉危险配置,这套组合拳得打
官方在 6.0.14+ 和 6.1.0+ 版本里已经把这个洞补上了。但只升级是不够的,PEAR 组件和 PHP 配置,才是让攻击链条完美的最后一环。
- 先确认版本:可以用
php -r "echo \think\facade\App::version();"看看,确保 ≥ 6.0.14。 - 检查
php.ini里register_argc_argv是不是开着 (On)。Docker 环境下默认是开的,必须关掉,设为Off。 - 确认系统里没装 PEAR,或者干脆把
/usr/local/lib/php/pearcmd.php这个文件删了。它根本不是必需组件。 - 生产环境里,
disable_functions里一定要加上exec,passthru,shell_exec,system,proc_open,popen这些高危函数。
最后,必须提醒一个最容易被忽略的点:很多人会把路径校验的逻辑写在业务控制器里,比如 IndexController。但这完全是白费功夫。因为攻击者完全可以在中间件阶段,也就是 LoadLangPack 加载语言包的时候,就已经完成利用了。你的校验逻辑在后面,人家攻击根本不会触发到。所以,校验必须前置到 LoadLangPack 中间件内部,或者写一个自定义中间件,在它之前就把 lang 参数给拦截下来做检查。这才是最关键的一环。
Linux服务器上Ja va安全配置清单一 基础环境与运行账户保持 JDK/JRE 为受支持的最新版本,及时获取安全修复;在 Linux 上优先使用包管理器安装并定期更新。避免使用已停止维护的版本。以 非 root 专用系统账户运行 Ja va 进程(如创建 ja vauser),遵循最小权限原则。
要把 OpenSCAP 的 profile 和策略文件路径选准确,第一步得先确认策略文件确实在位,比如 /usr/share/xml/scap/ssg/content/ssg-rhel8-ds.xml。接着,再用 oscap info 把完整的 profile ID 查清楚,例如 xccdf_org
DebianLinux系统安全需遵循最小化安装与权限原则,及时更新并加固系统。应配置强认证策略、严格管控网络服务与访问权限,部署防火墙及入侵防范工具。需订阅安全公告,建立监控审计与文件完整性检查机制,并对敏感数据加密,遵循“3-2-1”原则实施可靠备份。
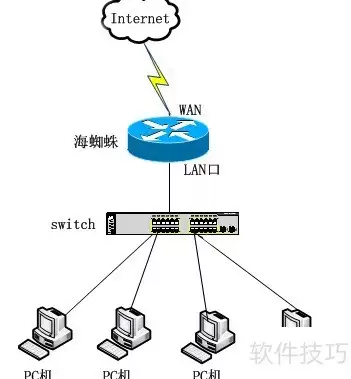
配置新路由器时,具体怎么设置,很大程度上取决于设备型号和实际用途。每个管理员心里都有一份自认为最顺手的配置清单。下面这几条常用的路由器配置命令,算是基础中的基础,覆盖了初始设置和安全强化,能帮你快速完成部署,同时保证网络稳定和安全性。 1. 在路由器中设置登录账户首先要做的,就是为路由器和交换机配上
Composer中auth.json权限问题的本质是文件或父目录属主与当前用户不匹配,导致写入失败。常见报错为Permissiondenied,根源常为误用sudo将文件写入root目录。解决方案是使用chown将文件所有权归还当前用户,而非修改chmod。
phpEnv默认绑定Apache,切换Nginx后配置极简,导致autoindex未关闭、root与alias混用、路径穿越未过滤等目录遍历漏洞,存在敏感文件泄露风险。修复需关闭autoindex、禁用敏感路径、统一用root加try_files,并限制php-fpm解析范围以避免越界。
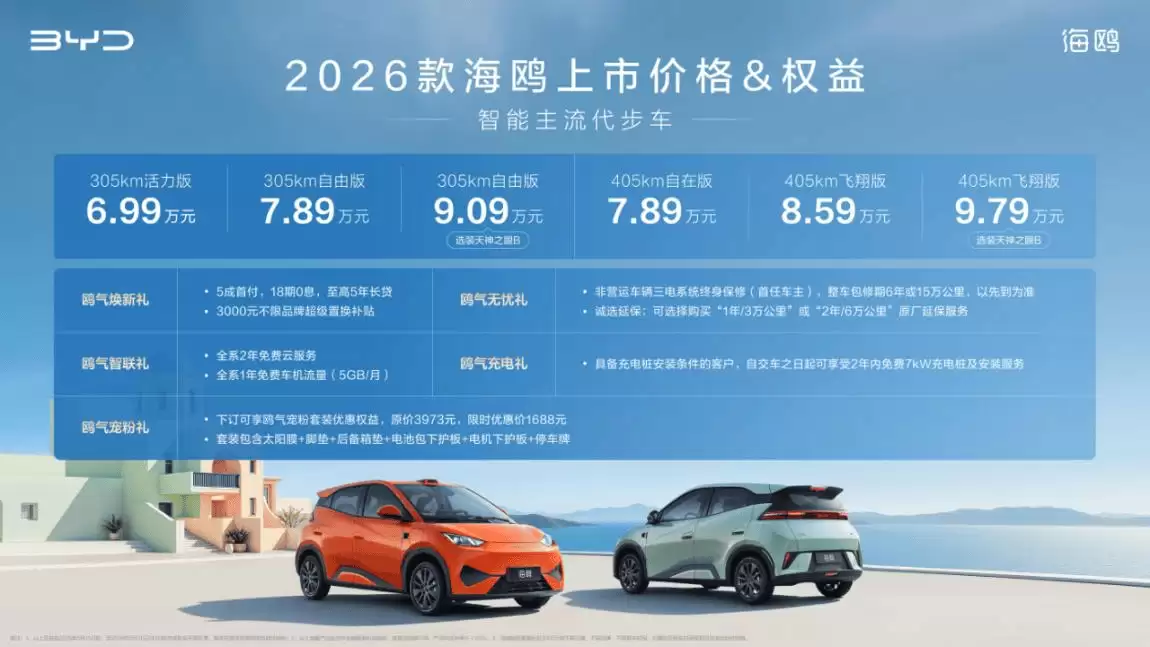
2026款海鸥近日正式上市,共推出四款配置车型,官方指导价区间为6.99万元至8.59万元。新车在延续亲民价格的同时,聚焦智能科技、安全配置与乘坐舒适性三大核心领域进行了显著升级,产品力得到进一步夯实。即日起至活动截止日期,购车用户可享受包含焕新补贴、智联服务以及无忧保养在内的多项限时专属权益。 !
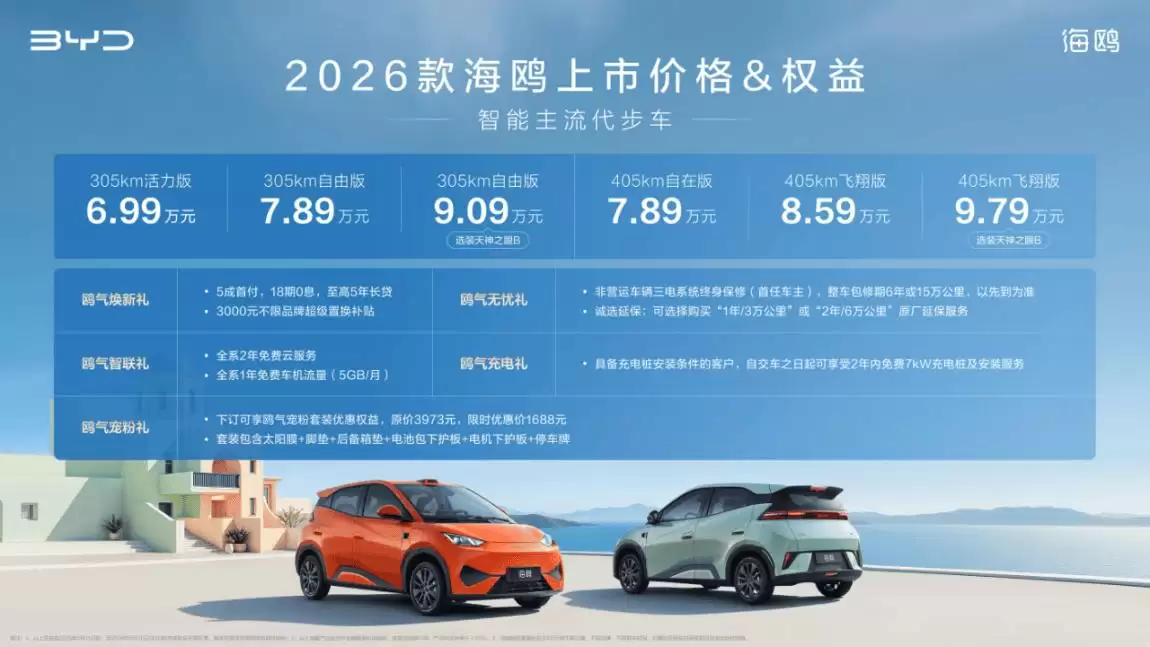
2026款海鸥已经正式上市,这次带来了四款配置车型,价格区间定在6.99万元到8.59万元。新车在价格体系不变的前提下,重点对智能科技、安全性能和舒适配置进行了升级。值得一提的是,305km自由版和405km飞翔版现在支持选装激光雷达,选装后的价格分别是9.09万元和9.79万元。从即日起到活动结束
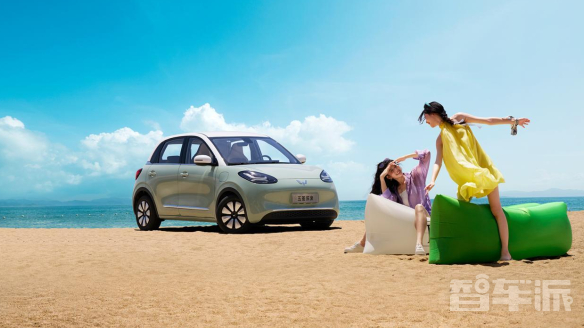
9月25日消息,五菱缤果410km灵犀尊享款车型今日正式登场,标价8.88万元。这款新车焕然一新,从外观到内饰、从续航性能到配置升级,皆有显著提升,为消费者带来更多实惠和便利。新的五菱缤果410km版车型不仅在外观上保持了圆润时尚的风格,还推出了三款全新配色:朝霞粉、浅湾绿和清风蓝,以满足不同消费者的审美需求。配置方面,车辆配备了自动雨刷和自动大灯功能,以及主副驾驶安全气囊和前排侧气囊等多项安全配置,Autohold和ESC等功能也成为了标配,为行车提供更多保障。据小编了解,这款新车在动力和续航方面也有显
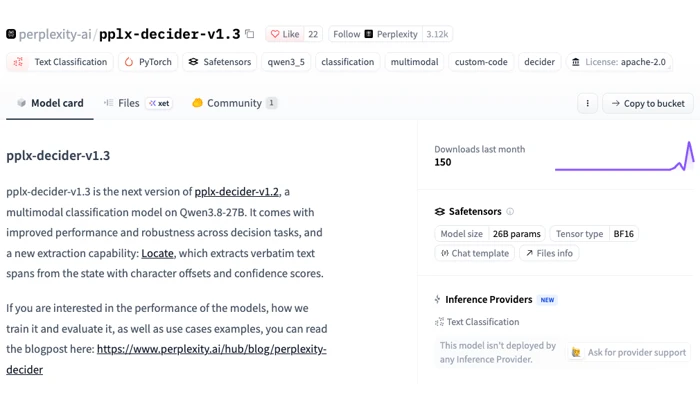
Decider v1.3面向细致判断,Flash v1.3面向高量路由与过滤;locate抽取原文片段及位置,需与分类、多模态和托管入口限制分开理解。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



