

统信UOS怎么配置LDAP域账号登录
统信UOS配置LDAP域账号登录需完成网络基础配置(设置主机名、配置hosts文件解析、同步NTP时间、安装sssd组件)、SSSD服务配置(手动编辑配置文件或通过realmd自动生成)及启用SSSD认证栈并重启lightdm,确保认证链路打通后方可使用域账号登录。
统信UOS需通过LDAP对接域控实现统一身份认证,操作包括:一、配置网络与基础环境(主机名、/etc/hosts解析、NTP时间同步、安装sssd等组件);二、配置SSSD服务(备份并新建/etc/sssd/sssd.conf,确保协议、base dn、绑定账户和加密方式准确);三、启用SSSD认证栈并重启lightdm。
不少企业在统信UOS上部署了LDAP目录服务,却发现在终端登录时始终无法使用域账号。这背后的原因,往往不是LDAP服务器本身出了问题,而是UOS终端本地的身份认证链路没有打通。要解决这个问题,核心步骤其实很清晰:网络基础配置、SSSD服务部署与权限策略绑定,这三步缺一不可。
配置系统网络与基础环境
首先要确保UOS终端能稳定访问LDAP服务器,这是认证成功的前提。否则,SSSD服务一启动就报错,要么直接失败,要么反复出现“Connection refused”。
执行sudo hostnamectl set-hostname uos-client.example.com,把主机名设置成符合域名规范的格式。这一步看似简单,但主机名解析异常,会导致后续的Kerberos票据申请直接就失败了。
接着,编辑/etc/hosts文件,在末尾加上LDAP服务器的IP地址和FQDN映射,比如:192.168.10.5 ldap.example.com。这个映射如果没写对,后面用realm discover或者ldapsearch命令时,就会因为解析不了域名而卡住。
时间同步问题特别容易被忽略,但恰恰是导致LDAP认证失败的常见原因。运行sudo timedatectl set-ntp true开启NTP自动同步,再用timedatectl status检查一下,确保系统时间跟LDAP服务器的时间偏差不超过5分钟。时间差一旦超过这个范围,LDAP服务器会直接拒绝所有绑定请求,毫无商量余地。
最后,安装所有依赖组件:sudo apt update && sudo apt install -y sssd sssd-tools libnss-sss libpam-sss ldap-utils realmd。这里特别提一下,libnss-sss和libpam-sss这两个包是必须的,如果没装,SSSD服务即使运行正常,系统也无法识别用户信息,登录还是会失败。
配置SSSD服务连接LDAP目录
SSSD是UOS中承载LDAP身份查询、缓存与PAM集成的核心服务,可以理解为本地认证的中枢神经。它的配置文件/etc/sssd/sssd.conf必须精确匹配LDAP服务器的参数,否则连接建立后也检索不到用户。
这里有两种配置方法,根据实际情况选择。
方法一:手动创建配置文件
第一步:备份原始配置:sudo cp /etc/sssd/sssd.conf /etc/sssd/sssd.conf.bak。任何时候,动手改配置前先备份,都是个好习惯。
第二步:用sudo tee /etc/sssd/sssd.conf写入以下内容。注意,方括号里的参数需要严格替换成你自己的。
[sssd]
config_file_version = 2
services = nss, pam
domains = example.com
[domain/example.com]
id_provider = ldap
auth_provider = ldap
ldap_uri = ldaps://ldap.example.com/
ldap_search_base = dc=example,dc=com
ldap_id_use_start_tls = False
ldap_tls_certs = /etc/ssl/certs/ca.crt
ldap_default_bind_dn = cn=admin,dc=example,dc=com
ldap_default_authtok = your_admin_password
cache_credentials = True
default_shell = /bin/bash
fallback_homedir = /home/%u
第三步:这一步是必须的,sudo chmod 600 /etc/sssd/sssd.conf。权限如果高于600,比如644,SSSD会直接拒绝读取配置,悄无声息地退出,连个错误提示都不给。
方法二:使用realmd自动发现并生成配置
这个方法适用于标准的LDAP环境。先执行sudo realm discover example.com验证域是否可达。如果命令返回了完整的DNS、KDC、LDAP等信息,说明网络通,接着运行sudo realm join --user=admin example.com。这个命令很智能,会自动生成/etc/sssd/sssd.conf并启用必要服务。
启用LDAP用户登录能力
到这里,配置SSSD不等于用户就能登录了,还需要把系统的认证流程导向SSSD模块。
执行sudo authselect select sssd --force启用SSSD认证栈。这条命令会修改/etc/nsswitch.conf和/etc/pam.d/下的相关文件,把原来的本地认证逻辑替换掉。
然后重启SSSD服务:sudo systemctl restart sssd。重启后,运行getent passwd | grep '@'应该能看到LDAP域用户。如果没输出,说明配置没生效,需要回去检查前面的步骤。
再验证一下用户识别:id testuser@example.com。如果返回了uid、gid和组信息,说明身份查询通路已经打通了。
最后,重启lightdm显示管理器:sudo systemctl restart lightdm。这一步不能省略。旧会话的缓存可能会屏蔽新的认证路径,重启后,登录界面才会加载LDAP用户列表,你才能看到域账号出现在登录选项里。
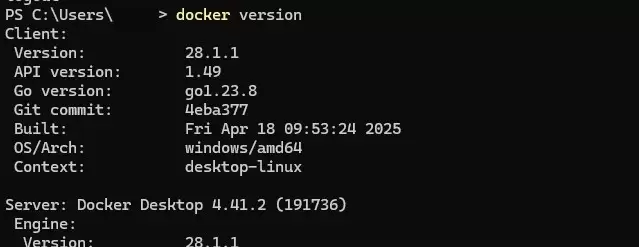
本文提供Windows环境下安装Docker Desktop的完整步骤,重点在于启用WSL2后端及验证容器运行。通过PowerShell执行docker version确认客户端与服务端连通,并运行hello-world测试镜像完成基础环境搭建。
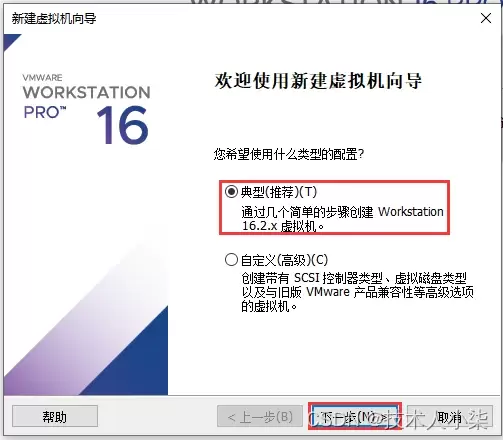
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
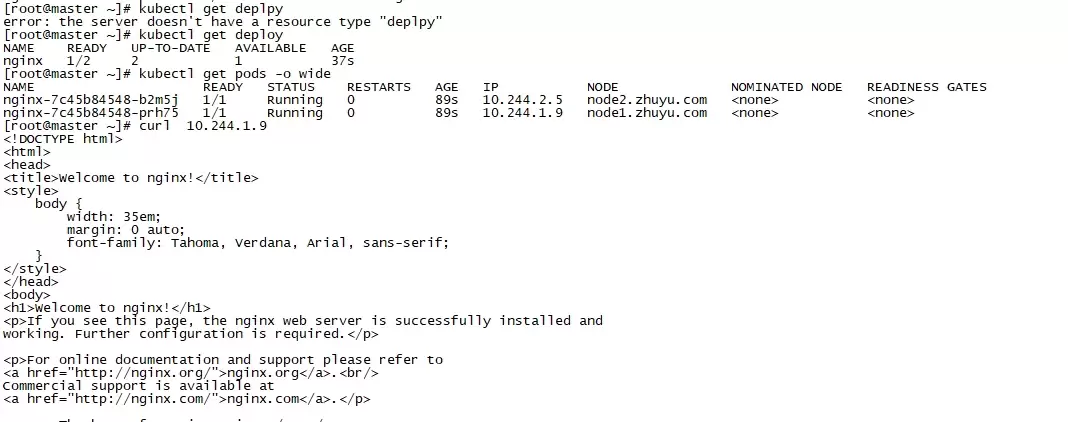
本文指导使用 kubectl 创建最小 nginx Deployment,并通过 READY、UP-TO-DATE、AVAILABLE 与 Pod Running 状态进行验收。重点区分“命令已接收”和“工作负载已可用”,并在状态异常时利用 Pod 详情与事件输出定位镜像、调度或启动问题。
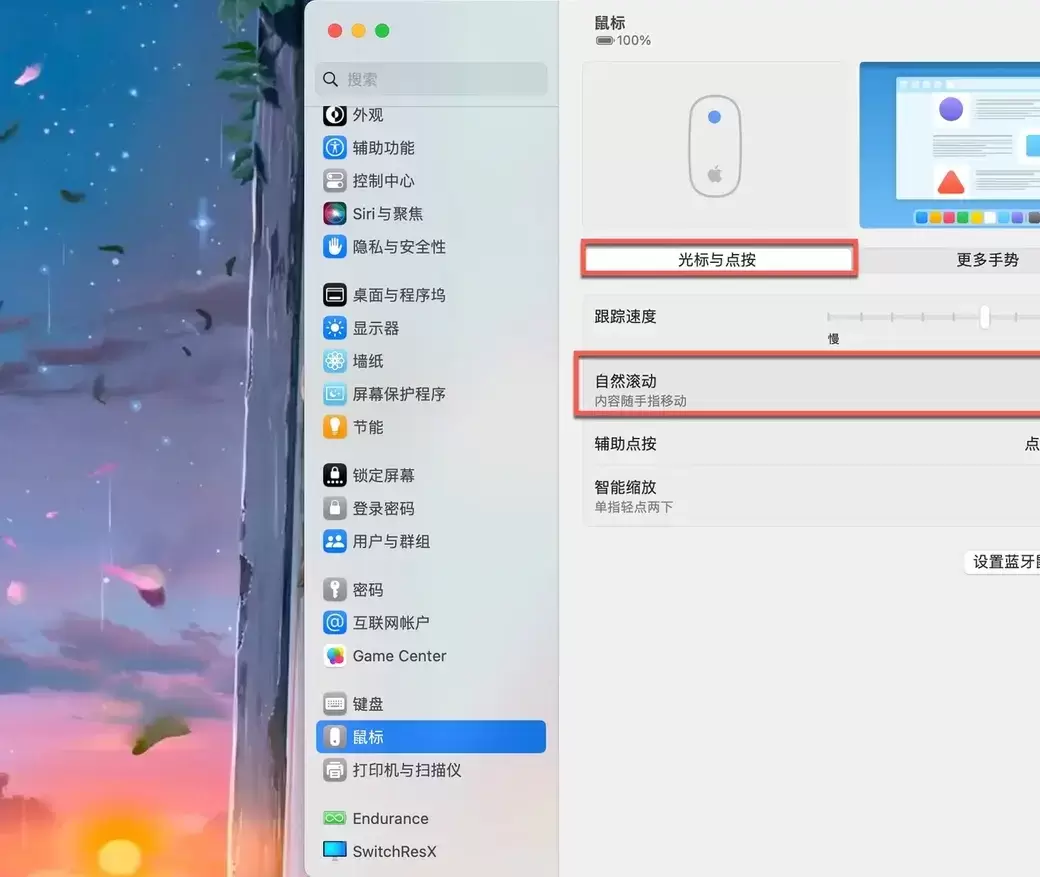
Mac外接鼠标滚动方向与触控板不一致时,可通过系统设置中的“自然滚动”开关调整。本文详解如何进入鼠标设置页面、切换滚动逻辑,并提供鼠标与触控板方向分离的第三方工具方案,解决滚轮手感不适及多设备冲突问题。
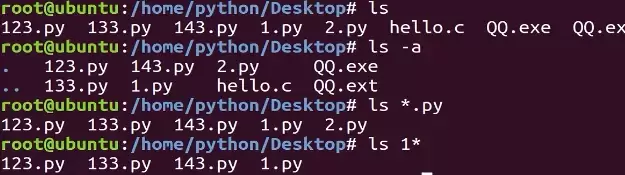
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
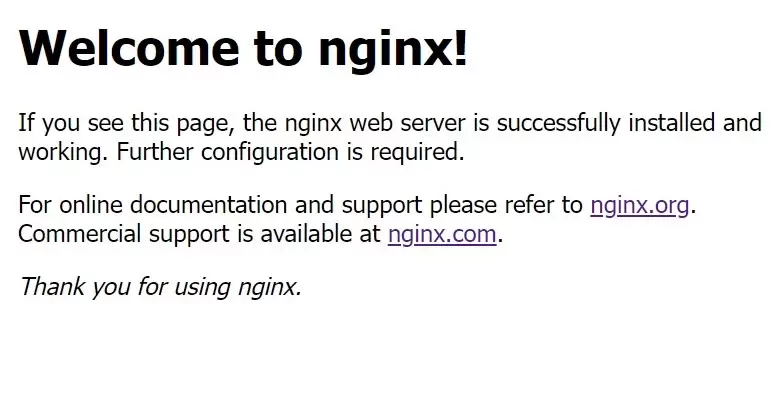
本教程针对Windows环境,详解Nginx稳定版(如1.24.0)的下载、解压、启动及验证流程。核心步骤包括:下载官方压缩包至英文目录,使用start nginx启动,通过localhost访问默认页面,并利用tasklist和nginx -t命令确认进程状态及配置语法。涵盖端口冲突排查、配置重载及停止服务的标准操作,适用于本地开发环境搭建与基础运维验证。
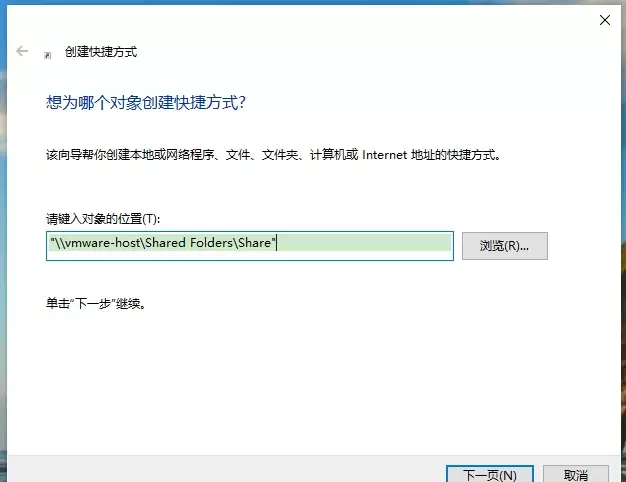
本文提供VMware虚拟机共享文件夹的配置与验证方法。核心步骤包括:确保VMware Tools已安装,在虚拟机设置中启用共享文件夹并添加主机目录,最后通过读写测试文件确认传输正常。适用于Windows及Linux虚拟机,旨在解决主机与虚拟机间文件交换问题。
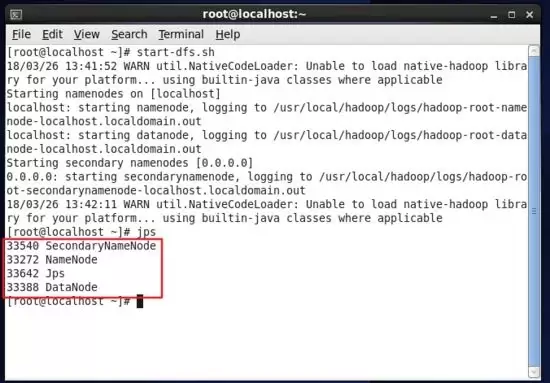
本教程指导大数据分析师在Linux环境中安装Hadoop,通过配置环境变量、验证版本及启动服务,确保Java和Hadoop命令可用。最终利用jps命令检查NameNode等核心进程状态,为后续学习HDFS和Spark打下基础。
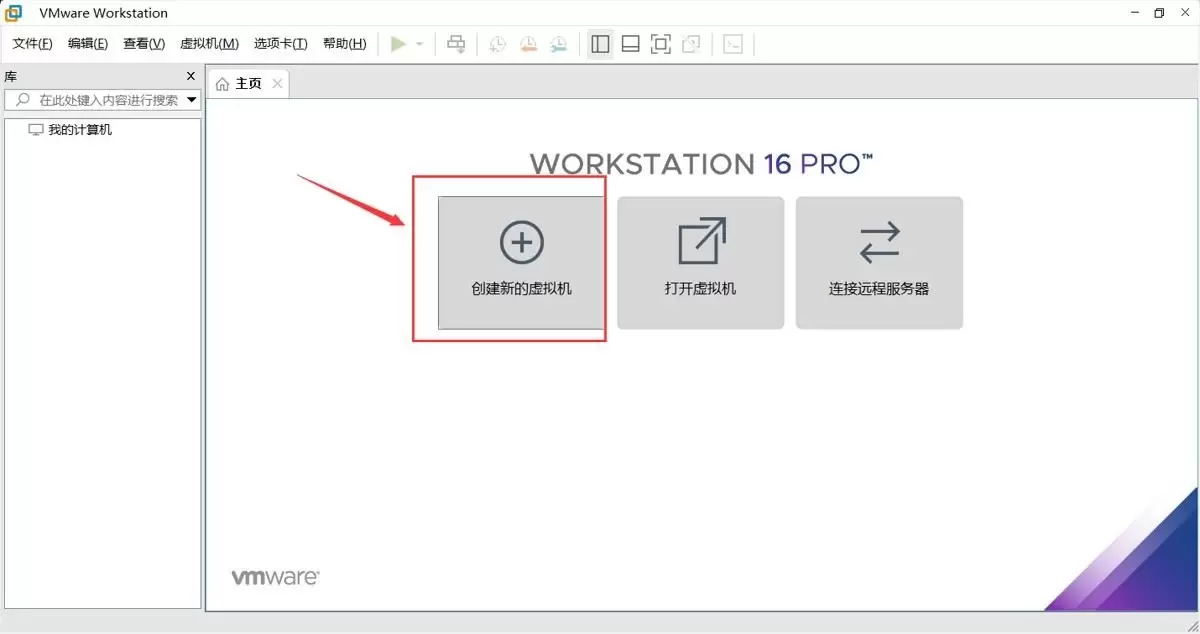
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
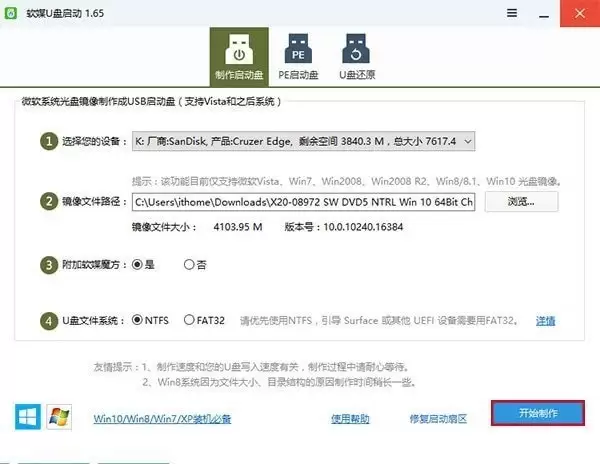
本文提供从准备镜像到完成安装的完整链路。需准备8GB以上U盘与官方镜像,制作启动盘会清空U盘数据。通过F12等快捷键或BIOS设置从U盘启动,安装时选择专业版并谨慎分区。完成后在“设置—系统—关于”验证版本,并检查激活与驱动状态。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
