

centos中java安全设置怎么做
在CentOS上加固Java应用需遵循最小权限原则,包括安装OpenJDK、配置环境变量、创建自定义安全策略文件、启用安全管理器并指定策略、调整系统加密与SELinux设置、限制防火墙端口,最后通过测试与日志监控验证策略有效性。
在CentOS上给Ja va应用做安全加固,其实有一套清晰可循的流程。很多开发者一上来就想着改配置文件,但往往忽略了权限的最小化原则和系统层级的联动防护。下面按步骤拆解,每一步都附带实际操作,方便直接上手。
CentOS中Ja va安全设置的完整步骤
1. 确认Ja va安装
先看看系统里有没有Ja va,没装的话就通过yum安装OpenJDK,这里以Ja va 1.8为例:
# 检查Ja va版本
ja va -version

# 安装OpenJDK 1.8
sudo yum install -y ja va-1.8.0-openjdk-devel装完后,用echo $JA VA_HOME确认一下安装路径,通常会在/usr/lib/jvm/ja va-1.8.0-openjdk下。
2. 配置Ja va环境变量
编辑/etc/profile,把下面这几行加进去,全局生效:
export JA VA_HOME=/usr/lib/jvm/ja va-1.8.0-openjdk   # 替换为实际安装路径
export PATH=$JA VA_HOME/bin:$PATH
export CLASSPATH=.:${JA VA_HOME}/jre/lib/rt.jar:${JA VA_HOME}/lib/dt.jar:${JA VA_HOME}/lib/tools.jar保存后执行source /etc/profile,配置就生效了。
3. 创建自定义安全策略文件
建议不要直接改系统默认策略,而是创建一个自定义文件,比如/opt/myapp.policy:
sudo nano /opt/myapp.policy在里面定义细粒度的权限规则,举个实际例子:
// 授予指定应用目录的文件读写权限
grant codeBase "file:/opt/myapp/-" {
    permission ja va.io.FilePermission "/opt/myapp/-", "read,write";
    permission ja va.net.SocketPermission "localhost:8080-", "connect,resolve"; // 仅允许本地8080端口连接
    permission ja va.lang.RuntimePermission "accessClassInPackage.sun.misc"; // 允许访问特定包
};
这里必须强调“最小化原则”——只给应用真正需要的权限,多一个都不行。
4. 启用安全管理器并指定策略文件
启动Ja va应用时,加上JVM参数来启用安全管理器,并把自定义策略文件挂上去:
ja va -Dja va.security.manager -Dja va.security.policy==/opt/myapp.policy -jar /opt/myapp/myapp.jar-Dja va.security.manager:启用安全管理器(默认是关的);-Dja va.security.policy==/opt/myapp.policy:指定策略文件路径(双等号表示只认这个文件,不叠加默认策略)。
5. 调整系统级Ja va安全配置(可选)
如果需要全局修改Ja va安全设置,可以编辑系统级策略文件,比如OpenJDK 1.8的路径:
sudo nano /etc/ja va-1.8.0-openjdk/security/ja va.security常见操作:
- 加密算法:修改
jdk.tls.disabledAlgorithms,禁用弱算法(如SSLv3、DES); - 安全提供者:调整
security.provider顺序,优先使用更安全的提供者(比如BouncyCastle)。
6. 配置SELinux增强安全
SELinux能限制Ja va进程的系统权限,进一步收窄攻击面:
- 临时禁用(仅测试环境):
setenforce 0 - 永久禁用(生产环境请三思):编辑
/etc/selinux/config,把SELINUX=enforcing改成SELINUX=disabled,重启生效。 - 推荐做法:设置SELinux布尔值,比如允许Tomcat访问网络:
sudo setsebool -P tomcat_can_network_connect on
7. 配置防火墙限制访问
用firewalld限制对Ja va应用的访问,只开放必要端口,比如8080:
# 开放HTTP服务端口
sudo firewall-cmd --permanent --add-service=http

# 开放HTTPS服务端口(若有)
sudo firewall-cmd --permanent --add-service=https

# 重新加载防火墙配置
sudo firewall-cmd --reload
8. 验证安全策略
写个测试程序来验证权限是否按预期生效,比如TestSecurityPolicy.ja va:
import ja va.io.File;

public class TestSecurityPolicy {
    public static void main(String[] args) {
        File file = new File("/opt/myapp/resources/test.txt");
        if (file.canRead()) {
            System.out.println("File is readable.");
        } else {
            System.out.println("File is not readable."); // 若策略限制读取,将输出此信息
        }
    }
}
编译运行,看输出是否符合预期。
9. 日志监控与优化
打开Ja va安全日志,方便监控权限拒绝事件:
- 在JVM参数里加
-Dja va.util.logging.config.file=/opt/myapp/logging.properties,指定日志输出路径; - 用
tail -f /opt/myapp/logs/ja va_security.log实时查看,根据日志内容调整策略文件(比如补充缺失的权限)。
以上步骤覆盖了权限控制、系统加固、网络防护等关键环节。实际部署时,一定要根据应用场景灵活调整,并且定期更新Ja va版本和安全配置,才能保证长期安全。
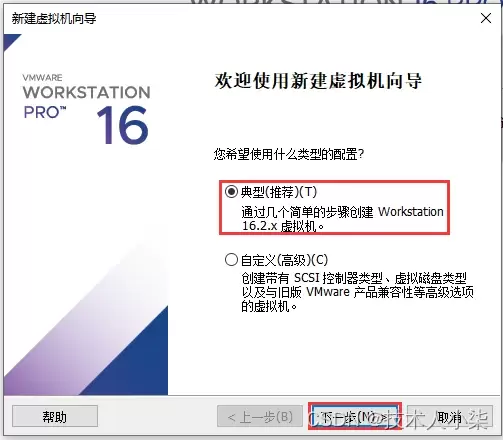
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。



Adobe Acrobat Pro 是面向办公、法务、财务、教育及出版用户的专业PDF处理软件,可在Mac上创建、编辑、转换、合并和保护文档,并提供OCR文字识别、表单、批注、内容比较、敏感信息遮盖及电子签名功能。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

AutoCAD 是 Autodesk 推出的专业计算机辅助设计软件,Windows 版支持精确二维绘图、三维实体与曲面建模、图纸标注、布局发布和任务自动化,并包含多套行业专业化工具组合,适用于建筑、机械、电气、工程建设及制造设计人员。
Adobe Acrobat Pro 是面向专业 PDF 工作的综合解决方案,可在 Windows 中创建、编辑、转换、比较、整理和保护文档,并支持表单、电子签名、扫描件文字识别及敏感信息永久遮盖。订阅还包含网页、移动服务和云端协作能力,
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。