

uniapp网络请求拦截怎么设置及配置方法
详细讲解uni-app中网络请求拦截的配置方法与实现路径,包含uni.addInterceptor原生API拦截与Promise二次封装方案、Token注入、全局错误处理及踩坑提醒。
在 uni-app 开发中,为原生网络请求设置拦截主要有两种途径:一是使用官方提供的原生拦截器接口 uni.addInterceptor 针对 uni.request 进行全局钩子挂载;二是编写独立的工具函数,使用 Promise 对 uni.request 进行统一封装并在函数体内流转请求与响应。两者的核心目标都是在请求发出前自动拼装服务器根路径、附加身份凭证(如 Token),并在服务器响应后统一处理登录失效、状态码错误与网络异常。
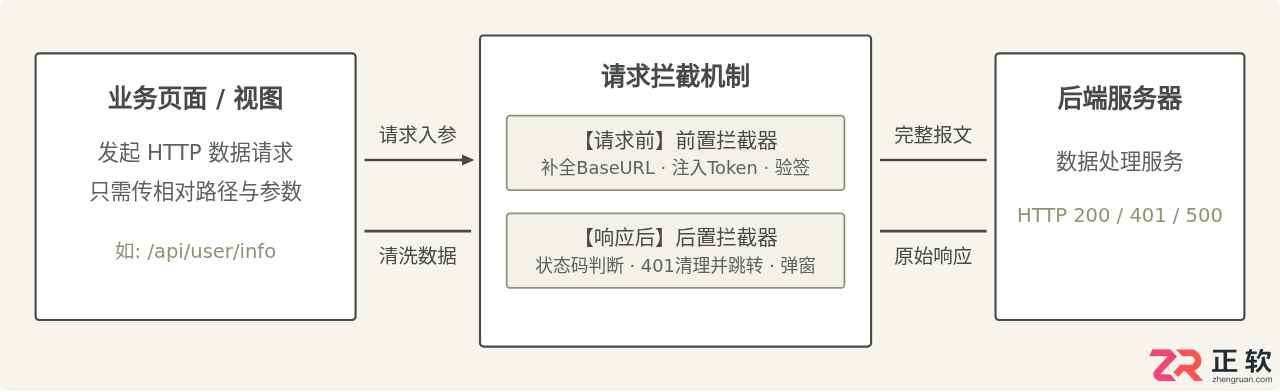
方法一:基于 uni.addInterceptor 原生拦截器配置
uni-app 官方运行时提供了 uni.addInterceptor(apiName, options) 方法,其原理是通过劫持全局的指定 API(如 request 或 uploadFile)来执行前置与后置拦截。这种方式最大的特点是对已有代码无侵入性,无论业务组件中写的是直接调用的 uni.request 还是第三方库,只要底层触及该 API,拦截均会生效。
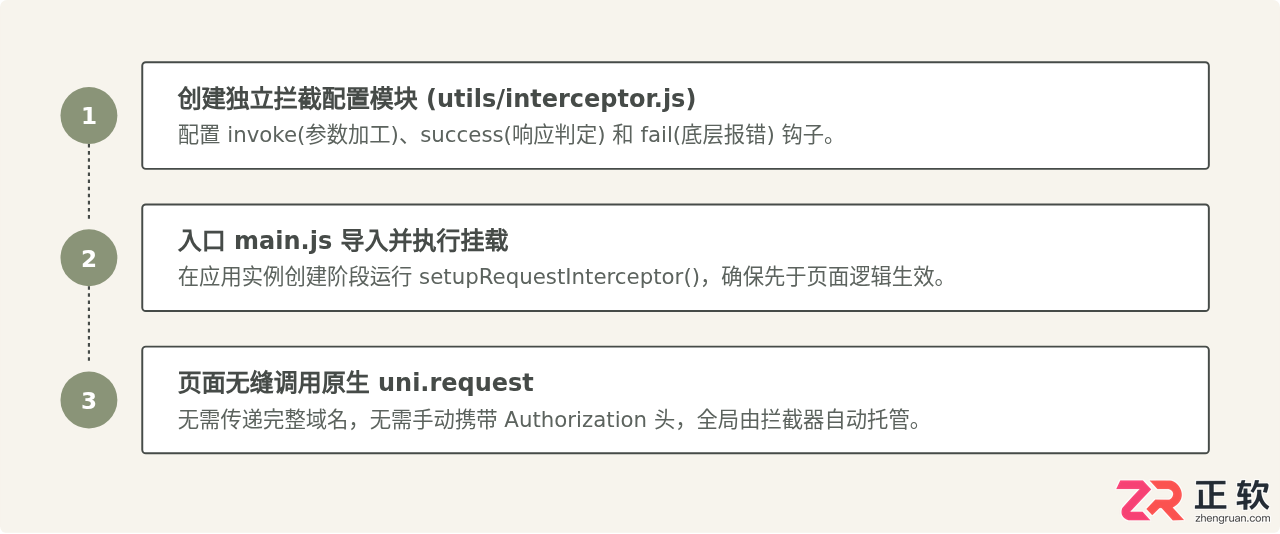
1. 编写拦截器模块
在项目源码目录下新建拦截配置文件,例如 utils/interceptor.js。在该文件中配置 invoke、success、fail 三个钩子函数:
// utils/interceptor.js
const BASE_URL = 'https://api.example.com';

export function setupRequestInterceptor() {
  uni.addInterceptor('request', {
    // 1. 发起请求前触发:在此处处理 URL、设置 Header 与 Token
    invoke(args) {
      // 拼接基础地址:非完整 http 链接时自动加上 BASE_URL
      if (!/^https?:\/\//i.test(args.url)) {
        const cleanBase = BASE_URL.replace(/\/+$/, '');
        const cleanPath = args.url.replace(/^\/+/, '');
        args.url = `${cleanBase}/${cleanPath}`;
      }

      // 设置默认超时时间
      args.timeout = args.timeout || 15000;

      // 读取本地缓存中的 Token 并附带在请求头中
      const token = uni.getStorageSync('ACCESS_TOKEN');
      args.header = {
        'Content-Type': 'application/json',
        ...args.header,
      };

      if (token) {
        args.header['Authorization'] = `Bearer ${token}`;
      }
    },

    // 2. 接口调用成功回调截获
    success(response) {
      // HTTP 状态码为 200,但业务状态码可能是约定错误
      const statusCode = response.statusCode;
      if (statusCode === 200) {
        const resData = response.data;
        // 假设服务端业务状态码 401 代表凭证失效
        if (resData && resData.code === 401) {
          uni.removeStorageSync('ACCESS_TOKEN');
          uni.showToast({ title: '登录已过期,请重新登录', icon: 'none' });
          uni.reLaunch({ url: '/pages/login/login' });
        }
      } else if (statusCode === 401) {
        // HTTP 原生 401 拦截
        uni.removeStorageSync('ACCESS_TOKEN');
        uni.showToast({ title: '无权访问,请先登录', icon: 'none' });
        uni.reLaunch({ url: '/pages/login/login' });
      } else {
        uni.showToast({
          title: response.data?.message || `网络异常 (${statusCode})`,
          icon: 'none'
        });
      }
    },

    // 3. 网络故障或请求被终止
    fail(err) {
      uni.showToast({
        title: '网络连接失败,请检查网络设置',
        icon: 'none'
      });
    }
  });
}
2. 在 main.js 中执行注册
拦截器必须在所有页面与网络请求执行前完成初始化。最合适的执行节点是应用入口文件 main.js(或 Vue 3 项目的 main.ts):
// main.js (Vue 2 示例)
import Vue from 'vue';
import App from './App';
import { setupRequestInterceptor } from './utils/interceptor';

// 执行拦截器注册
setupRequestInterceptor();

Vue.config.productionTip = false;
App.mpType = 'app';
const app = new Vue({ ...App });
app.$mount();
若为 Vue 3 项目:
// main.ts (Vue 3 示例)
import { createSSRApp } from 'vue';
import App from './App.vue';
import { setupRequestInterceptor } from './utils/interceptor';

export function createApp() {
  const app = createSSRApp(App);
  setupRequestInterceptor();
  return { app };
}
方法二:基于 Promise 的自主封装拦截配置(更精准的控制流)
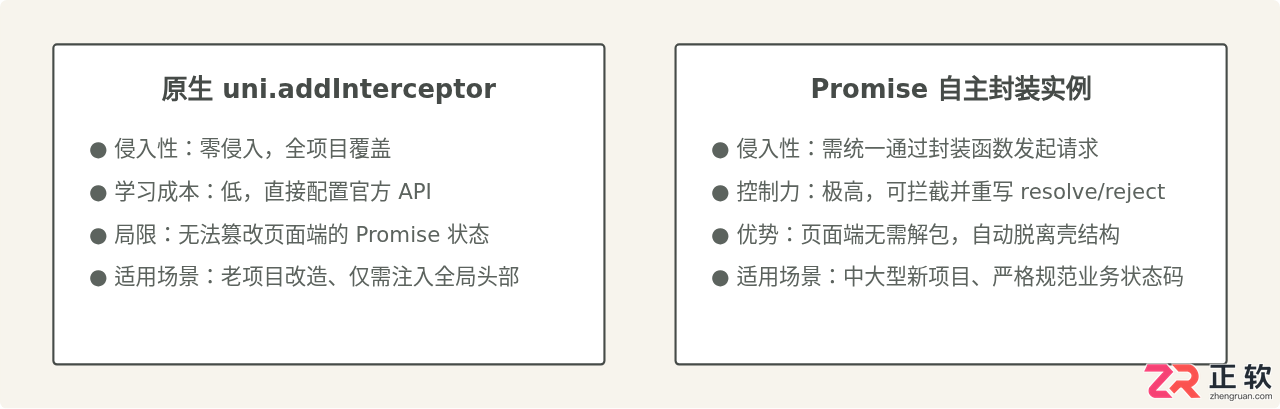
许多团队在实践中发现,uni.addInterceptor 存在一个局限:它的 success 钩子虽然能监测到服务端返回,但无法直接篡改返回给业务页面的 Promise 状态。即使服务端业务状态码为错误,业务页面的 await uni.request() 依然会被当成成功执行,导致每个业务函数还得自行做一层判断。
为了获得类似 Web 端 Axios 的控制力度(即直接返回纯业务数据,出错直接抛出异常进入 catch),更通用的方案是封装一个统一的 request.js 实例。
封装核心文件 request.js
// utils/request.js
const BASE_URL = 'https://api.example.com';

function request(options = {}) {
  return new Promise((resolve, reject) => {
    // 1. 请求前拦截配置
    let url = options.url || '';
    if (!/^https?:\/\//i.test(url)) {
      url = BASE_URL.replace(/\/+$/, '') + '/' + url.replace(/^\/+/, '');
    }

    const token = uni.getStorageSync('ACCESS_TOKEN');
    const header = {
      'Content-Type': 'application/json',
      ...options.header
    };
    if (token) {
      header['Authorization'] = `Bearer ${token}`;
    }

    // 2. 发起原生网络调用
    uni.request({
      url,
      method: (options.method || 'GET').toUpperCase(),
      data: options.data || {},
      header: header,
      timeout: options.timeout || 15000,
      success: (res) => {
        const { statusCode, data } = res;

        // 3. 响应拦截:HTTP 层面判断
        if (statusCode >= 200 && statusCode < 300) {
          // 业务数据解包判断
          if (data && data.code === 0) {
            // 业务成功:直接剥离外壳,返回核心 data
            resolve(data.data);
          } else if (data && data.code === 401) {
            // 登录态失效
            uni.removeStorageSync('ACCESS_TOKEN');
            uni.showToast({ title: '登录失效,请重新登录', icon: 'none' });
            uni.reLaunch({ url: '/pages/login/login' });
            reject(data);
          } else {
            // 其他业务报错提示
            uni.showToast({ title: data.msg || '业务请求失败', icon: 'none' });
            reject(data);
          }
        } else {
          // 4xx, 5xx 状态码统一报错
          uni.showToast({ title: `服务器响应异常: ${statusCode}`, icon: 'none' });
          reject(res);
        }
      },
      fail: (err) => {
        // 断网或超时拦截
        uni.showToast({ title: '网络连接超时,请重试', icon: 'none' });
        reject(err);
      }
    });
  });
}

// 便捷方法封装
request.get = (url, data, header) => request({ url, method: 'GET', data, header });
request.post = (url, data, header) => request({ url, method: 'POST', data, header });

export default request;
在业务页面中使用封装后的请求
// pages/index/index.vue
import request from '@/utils/request';

async function fetchUserProfile() {
  try {
    // 已经过拦截器处理,直接拿到真实数据载荷
    const userInfo = await request.get('/user/profile');
    console.log('获取用户信息成功', userInfo);
  } catch (error) {
    // 业务错误或网络错误均在此集中捕获
    console.warn('请求已中断或失败', error);
  }
}
常见认知辨析与容易混淆的说法
观点一:“设置了拦截器,小程序和 H5 端就能统一解决跨域问题。”
辨析:这种说法在小程序端看似成立,但在 H5 端是错误的。小程序平台不存在浏览器的同源策略,由微信或支付宝客户端沙箱直接发起网络请求;而 H5 端受浏览器安全策略限制,即使你在请求拦截器中添加了任何 Header,只要后端未配置 CORS 响应头,浏览器控制台依然会拦截请求。在 H5 本地开发调试时,仍须在 manifest.json 中配置 h5.devServer.proxy 进行正向代理。
观点二:“uni.addInterceptor 的 success 钩子返回 false 就能取消向后传递。”
辨析:在 invoke 阶段返回 false 确实能够阻止该请求的发出;但在 success 和 fail 钩子中,返回 false 只是忽略当前后置处理,并不能阻止外部调用方的 Promise 结算。调用方依然会收到原始响应。若需强行更改调用链的结果,应当使用上述方法二的 Promise 自主封装体系。
多环境与多端运行的注意要点
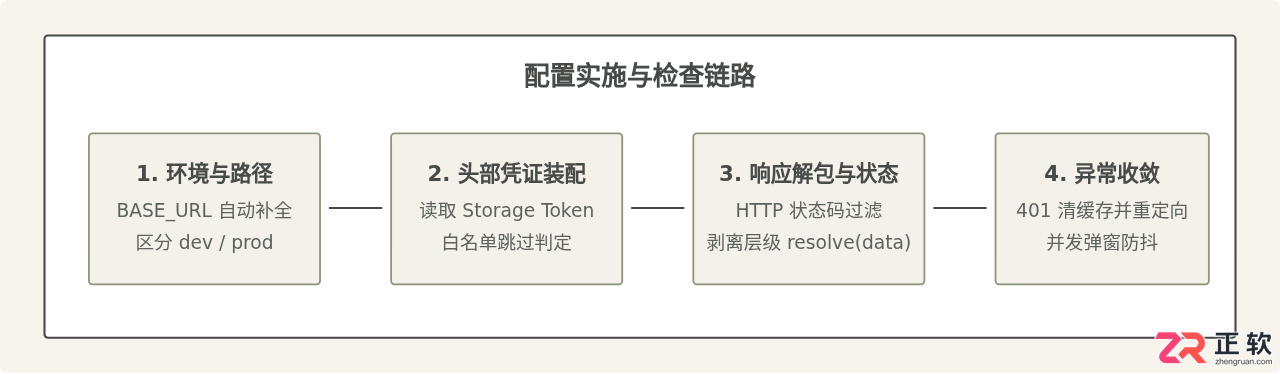
uni.request 必须使用包含协议的完整 URL(例如 https://...),不允许使用相对路径。拦截器中的 URL 拼接是确保多端正常发起请求的第一道屏障。
- 动态环境配置:在实际开发中,BASE_URL 应当区分开发环境与生产环境。可以通过
process.env.NODE_ENV进行分支判断:开发环境指向内网联调地址,生产环境指向线上真实服务器。 - 白名单放行机制:部分请求(如登录、注册、短信验证码获取)并不需要携带 Token,拦截器内应维护一个白名单数组,避免不必要地读取本地缓存,并在未登录时避免无谓的报错触发。
- 重复提示防抖:当一个页面同时并发发起 3 个请求且 Token 均失效时,后置拦截器可能会连续弹出 3 次“登录已过期”并触发 3 次页面重定向。建议在拦截模块内设置一个标志位(如
isRefreshing或isRedirecting),在触发一次跳转后锁定,防止界面连续闪烁。
配置验证与结果自查清单
完成上述配置后,可以通过以下几个具体测试用例来验证请求拦截是否生效:
- 路径与参数验证:在页面中调用形如
/api/test的相对路径,打开控制台 Network 面板,确认最终发送的网络请求是否自动补全为了完整的域名地址。 - Token 自动化验证:在本地缓存中存入模拟 Token(
uni.setStorageSync('ACCESS_TOKEN', 'test_token')),发起任意请求,查看 Request Headers 中是否存在Authorization: Bearer test_token。 - 状态码与过期处理:故意调用一个返回 401 状态的接口,验证控制台或界面是否执行了本地 Token 清除,并成功自动重定向到登录页面。
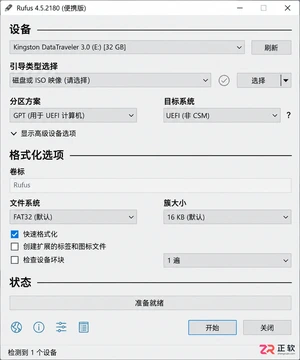
学习使用 Rufus 将官方 Windows 10 ISO 写入 U 盘。详解设备识别、GPT/UEFI 与 MBR 分区选择、写入警告处理及启动模式匹配,打造无预装软件的纯净安装环境。
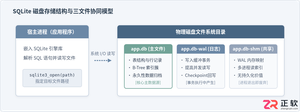
详细讲解SQLite数据库文件的数据存储原理、在不同操作系统与应用场景中的存放位置,以及如何通过SQL命令、命令行工具与代码获取SQLite文件的绝对物理路径。
学习如何使用Duplicate File Finder安全清理重复文件。涵盖扫描目录设置、重复组列表查看、批量选择技巧以及通过回收站或重命名进行安全删除的操作步骤,避免误删重要数据。
学习如何在 WPS 表格中隐藏和恢复指定的行与列。掌握右键菜单与格式入口的操作路径,区分手动隐藏与筛选状态,避免打印和共享时的数据泄露风险。
解决会声会影中覆叠轨遮挡素材时长不匹配导致的露字或突兀问题。通过标记字幕起止点、拖动对齐边缘、分段处理移动字幕等步骤,实现遮挡素材与字幕区间的精准同步,保持画面自然。
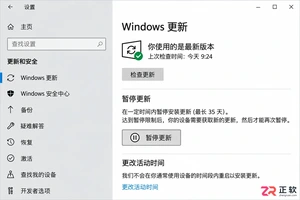
Windows 10 安装后如何避免自动更新干扰工作?本教程详解暂停更新、设置活动时间、关闭传递优化流量,以及专业版通过组策略调整更新通知的方法,帮助您在保持系统安全的同时掌控更新节奏。
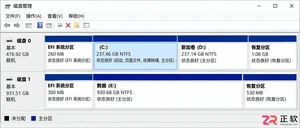
详解 Windows 10 下使用 PowerShell 命令检测磁盘 4K 对齐状态,分析 StartingOffset 偏移量含义。提供系统盘与数据盘的安全修复策略,强调备份优先原则,确保存储性能与数据安全。



Adobe Acrobat Pro 是面向办公、法务、财务、教育及出版用户的专业PDF处理软件,可在Mac上创建、编辑、转换、合并和保护文档,并提供OCR文字识别、表单、批注、内容比较、敏感信息遮盖及电子签名功能。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

AutoCAD 是 Autodesk 推出的专业计算机辅助设计软件,Windows 版支持精确二维绘图、三维实体与曲面建模、图纸标注、布局发布和任务自动化,并包含多套行业专业化工具组合,适用于建筑、机械、电气、工程建设及制造设计人员。
Adobe Acrobat Pro 是面向专业 PDF 工作的综合解决方案,可在 Windows 中创建、编辑、转换、比较、整理和保护文档,并支持表单、电子签名、扫描件文字识别及敏感信息永久遮盖。订阅还包含网页、移动服务和云端协作能力,
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。