

VisualStudio2017离线安装包文件校验MD5方法
Visual Studio Code 是微软提供的免费代码编辑器,支持 macOS,并为 Intel 与 Apple 芯片 Mac 提供适配版本。软件集代码编辑、调试、Git 源代码管理、集成终端和扩展市场于一体。
针对Visual Studio 2017离线安装包体积大、散包多的特点,详细介绍使用Windows内置CertUtil与PowerShell批量校验文件MD5哈希值的方法、自动化脚本与损坏文件修复流程。
Visual Studio 2017 离线安装包由引导程序及成百上千个组件散包构成,在跨网络传输或介质拷贝后极易发生个别安装文件损坏。本文将详细讲解如何通过 Windows 原生命令行与自动化脚本进行离线包散包的 MD5 校验,快速排查异常文件并完成精准修复。
一、离线包结构与文件校验的核心原理
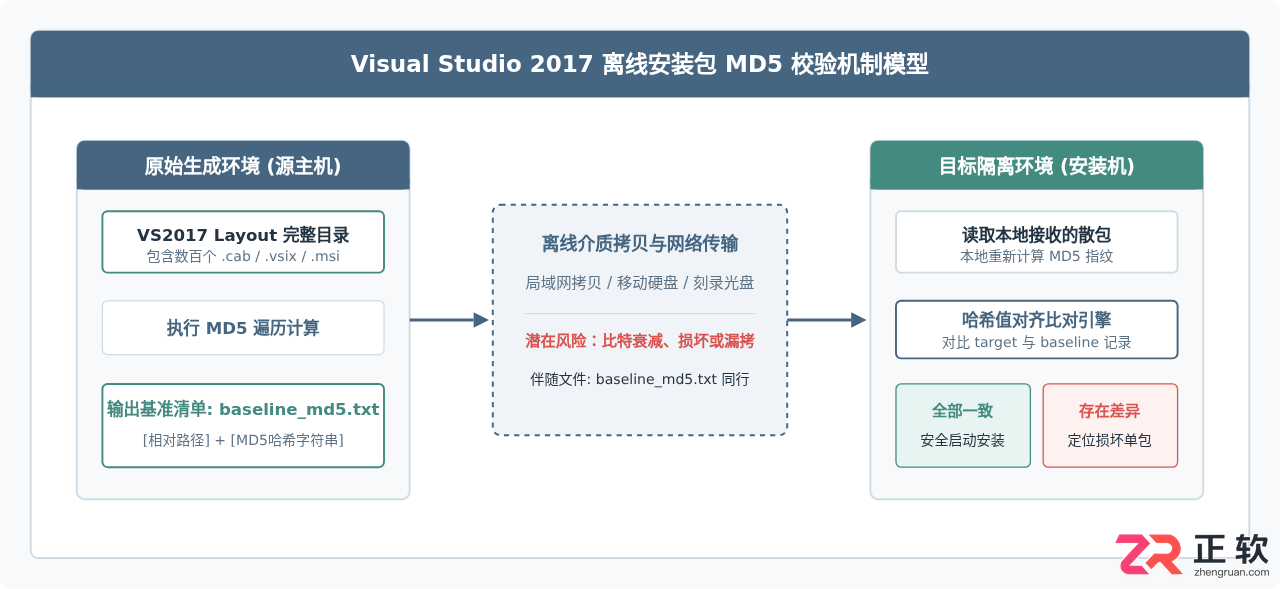
通过命令行参数 --layout 制作的 Visual Studio 2017 离线缓存目录中,主要包含根目录的安装引导程序(如 vs_enterprise.exe 或 vs_community.exe)、核心元数据清单(Response.json、证书目录 certificates),以及存放实际负载文件的成百上千个散包目录。每一个 .vsix、.cab、.msi 或 .exe 安装散件都是独立的交付物。
MD5(Message-Digest Algorithm 5)能够将任意长度的文件运算映射为一个唯一的 128 位十六进制字符串(哈希指纹)。对 Visual Studio 2017 离线安装包进行校验的核心逻辑,是在源端为离线目录下的所有载荷生成基准 MD5 清单,在目标机传输完成后再次批量计算文件的 MD5,并进行逐行双向比对。若哈希值完全一致,则表明文件在离线存储和移动介质传输过程中未发生比特损坏或丢包。
二、使用 Windows 原生 CertUtil 工具校验单个关键文件
如果读者只需要临时核验引导执行程序或某一个独立载荷包(如 vs_community.exe),可以直接调用 Windows 系统内置的证书与哈希工具 certutil.exe。该命令无需安装任何第三方软件,适用于所有标准的 Windows 7 SP1、Windows 10 及 Windows Server 系统。
1. 执行命令与语法
打开命令提示符(CMD)或 PowerShell,运行以下命令计算指定文件的 MD5 散列值:
certutil -hashfile "D:\VS2017_Offline\vs_community.exe" MD52. 输出示例与识别
MD5 哈希(文件 D:\VS2017_Offline\vs_community.exe):
7a 8f 3c 11 09 d2 4b 8a ee 55 18 b7 3d 9f 66 12
CertUtil: -hashfile 命令成功完成。
在返回结果中,第二行显示的 32 位十六进制编码(由空格分隔的 16 个双字节序列)即为文件的 MD5 哈希。在与官方提供或源主机提取的散列值比对时,只需去除其中的空格转换为连续字符串(如 7a8f3c1109d24b8aee5518b73d9f6612)进行不区分大小写的比对即可。
findstr 过滤:
certutil -hashfile "D:\VS2017_Offline\vs_community.exe" MD5 | findstr /v ":"
三、基于 PowerShell 实施批量散包 MD5 自动化校验
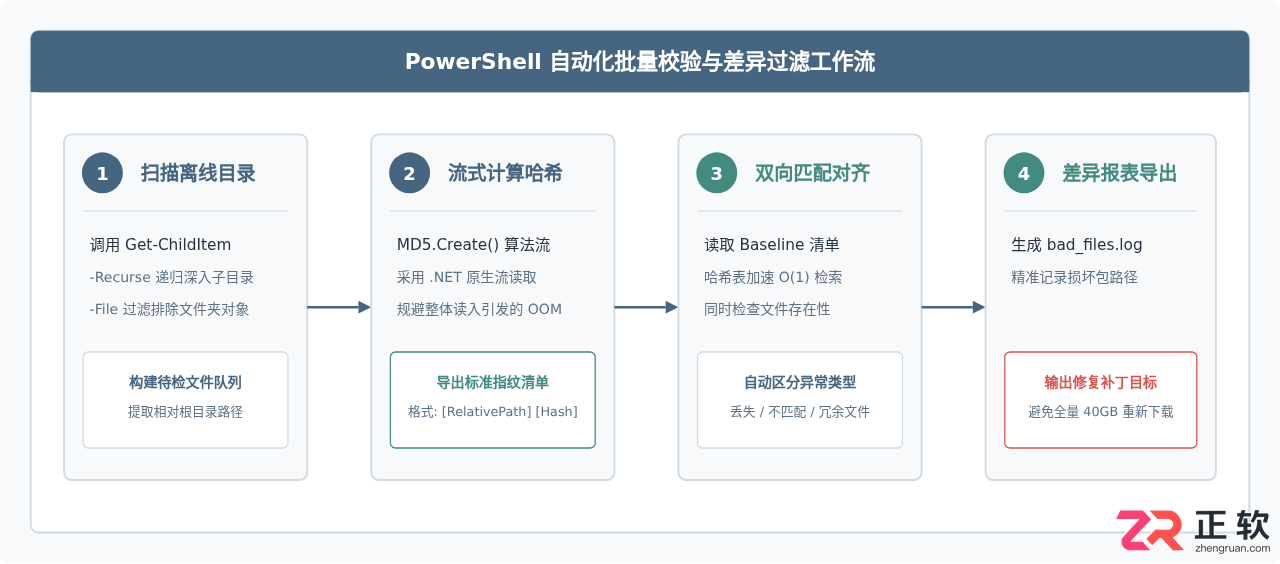
完整的 Visual Studio 2017 企业版或专业版离线包容量通常在 25GB 至 45GB 之间,包含上千个子目录与文件,手动单文件执行并不现实。通过 PowerShell 脚本可以快速实现两步闭环:在源机递归导出清单,并在目标机自动比对。
1. 第一步:在源机批量生成 MD5 基准清单
在已经通过官方命令完整下载离线包的机器上,以管理员权限打开 PowerShell,进入离线安装包所在的根目录(假设路径为 D:\VS2017_Offline),执行以下脚本。脚本利用 System.Security.Cryptography.MD5 流式读取大文件,生成相对路径与哈希值映射的文本清单:
# 设定离线包根目录及输出清单路径
$LayoutDir = "D:\VS2017_Offline"
$OutputFile = "$LayoutDir\baseline_md5.txt"

$md5 = [System.Security.Cryptography.MD5]::Create()
$files = Get-ChildItem -Path $LayoutDir -Recurse -File | Where-Object { $_.FullName -ne $OutputFile }

$total = $files.Count
$current = 0
$records = [System.Collections.Generic.List[string]]::new()

Write-Host "开始计算 MD5 清单,总文件数: $total" -ForegroundColor Cyan

foreach ($file in $files) {
    $current++
    if ($current % 100 -eq 0) {
        Write-Progress -Activity "正在计算散包 MD5" -Status "进度: $current / $total" -PercentComplete (($current / $total) * 100)
    }
    try {
        $stream = [System.IO.File]::OpenRead($file.FullName)
        $hashBytes = $md5.ComputeHash($stream)
        $stream.Close()
        $hashStr = [System.BitConverter]::ToString($hashBytes) -replace '-'
        # 截取相对于根目录的相对路径
        $relPath = $file.FullName.Substring($LayoutDir.Length).TrimStart('\', '/')
        $records.Add("$hashStr *`$relPath")
    } catch {
        Write-Warning "读取失败: $($file.FullName) - $($_.Exception.Message)"
    }
}

[System.IO.File]::WriteAllLines($OutputFile, $records)
Write-Host "MD5 基准清单生成完毕,已保存至: $OutputFile" -ForegroundColor Green
2. 第二步:在目标安装机执行批量验证与差异判定
将包含 baseline_md5.txt 的整个离线目录复制到离线内网机器(例如拷贝至 E:\VS2017_Install)。在目标机上运行以下比对脚本:
$TargetDir = "E:\VS2017_Install"
$BaselineFile = "$TargetDir\baseline_md5.txt"

if (-not (Test-Path $BaselineFile)) {
    Write-Error "未找到基准清单文件: $BaselineFile"
    exit 1
}

$md5 = [System.Security.Cryptography.MD5]::Create()
$lines = [System.IO.File]::ReadAllLines($BaselineFile)
$failCount = 0
$missingCount = 0
$successCount = 0
$corruptLog = "$TargetDir\corrupted_files.txt"
$corruptList = [System.Collections.Generic.List[string]]::new()

Write-Host "开始验证目标目录散包完整性..." -ForegroundColor Cyan

foreach ($line in $lines) {
    if ([string]::IsNullOrWhiteSpace($line)) { continue }
    # 格式为: [Hash] *[RelativePath]
    $parts = $line -split ' \*', 2
    if ($parts.Length -lt 2) { continue }
    $expectedHash = $parts[0].Trim()
    $relPath = $parts[1].Trim()
    $fullPath = Join-Path $TargetDir $relPath

    if (-not (Test-Path $fullPath)) {
        Write-Host "[缺失] $relPath" -ForegroundColor Red
        $corruptList.Add("MISSING *`$relPath")
        $missingCount++
        continue
    }

    try {
        $stream = [System.IO.File]::OpenRead($fullPath)
        $actualBytes = $md5.ComputeHash($stream)
        $stream.Close()
        $actualHash = [System.BitConverter]::ToString($actualBytes) -replace '-'

        if ($actualHash -eq $expectedHash) {
            $successCount++
        } else {
            Write-Host "[损坏] $relPath (期望: $expectedHash, 实际: $actualHash)" -ForegroundColor Yellow
            $corruptList.Add("CORRUPTED *`$relPath")
            $failCount++
        }
    } catch {
        Write-Host "[无法读取] $relPath" -ForegroundColor DarkRed
        $corruptList.Add("LOCKED *`$relPath")
        $failCount++
    }
}

if ($corruptList.Count -gt 0) {
    [System.IO.File]::WriteAllLines($corruptLog, $corruptList)
    Write-Host "`n校验完成!损坏: $failCount, 丢失: $missingCount, 正常: $successCount" -ForegroundColor Red
    Write-Host "异常文件清单已输出至: $corruptLog" -ForegroundColor Yellow
} else {
    Write-Host "`n校验通过!所有文件 ($successCount 个) MD5 均与源端一致,可安全安装。" -ForegroundColor Green
}
四、主流文件校验方案与适用场景对比
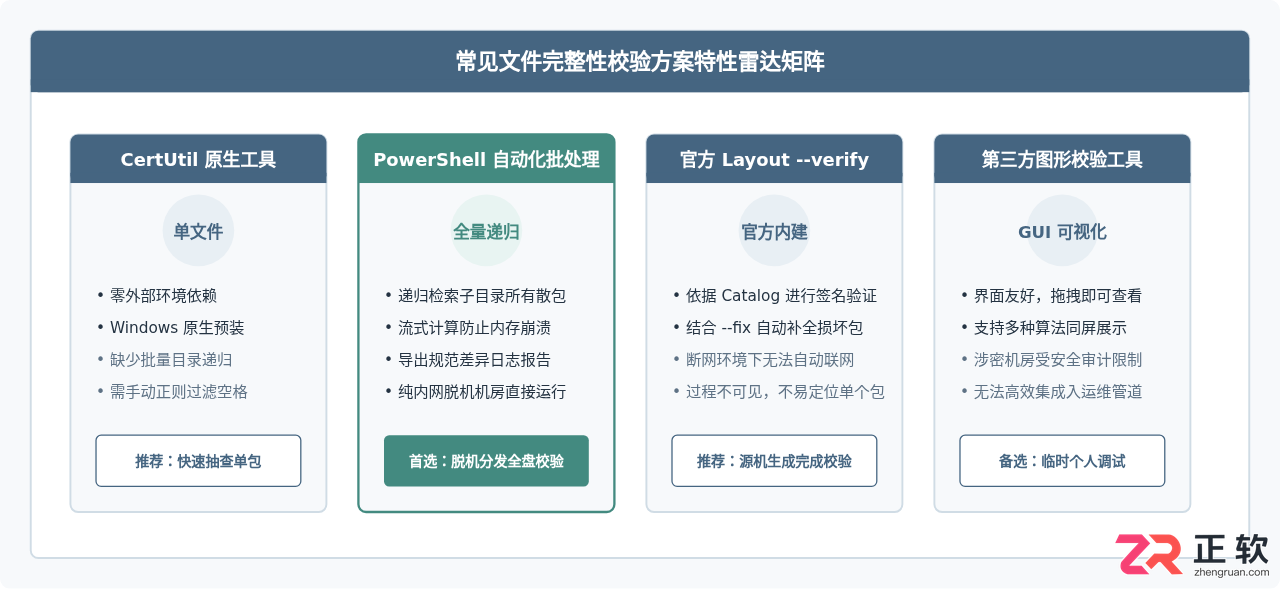
在实施 Visual Studio 2017 离线环境运维时,除了自写脚本计算 MD5 外,还可以结合 Windows 原生工具或官方 layout 提供的完整性校验机制。不同方案在易用性、自动化能力及深层有效性上存在差异:
| 校验方案 | 依赖环境 | 计算算法 | 适用场景 | 核心优缺点 |
|---|---|---|---|---|
| CertUtil 命令行 | Windows 自带 | MD5 / SHA1 / SHA256 | 单文件核验、关键引导程序验证 | 无需脚本环境,开箱即用;但缺乏原生批量递归比对功能。 |
| PowerShell 流式批处理 | PowerShell 3.0+ | MD5 / SHA256 | 离线安装介质制作与脱机机房比对 | 支持海量目录自动递归与生成报表;对超大目录运算耗时取决于磁盘 I/O。 |
| 官方 Layout --verify 参数 | VS 安装器引导程序 | 数字签名 / 内部 Catalog 哈希 | 可联网环境下的安装缓存核验与修复 | 官方原生集成,可联动 --fix;但在完全断网环境下无法从微软源自动下发补丁。 |
| 第三方 HashCalc/7-Zip | 需预先安装软件 | MD5 / CRC32 / SHA1 | 桌面图形化界面单包或目录粗查 | 直观便捷;但在隔离的 Windows Server 上通常不允许引入未经验证的第三方程序。 |
五、校验不一致时的针对性排查与修复步骤
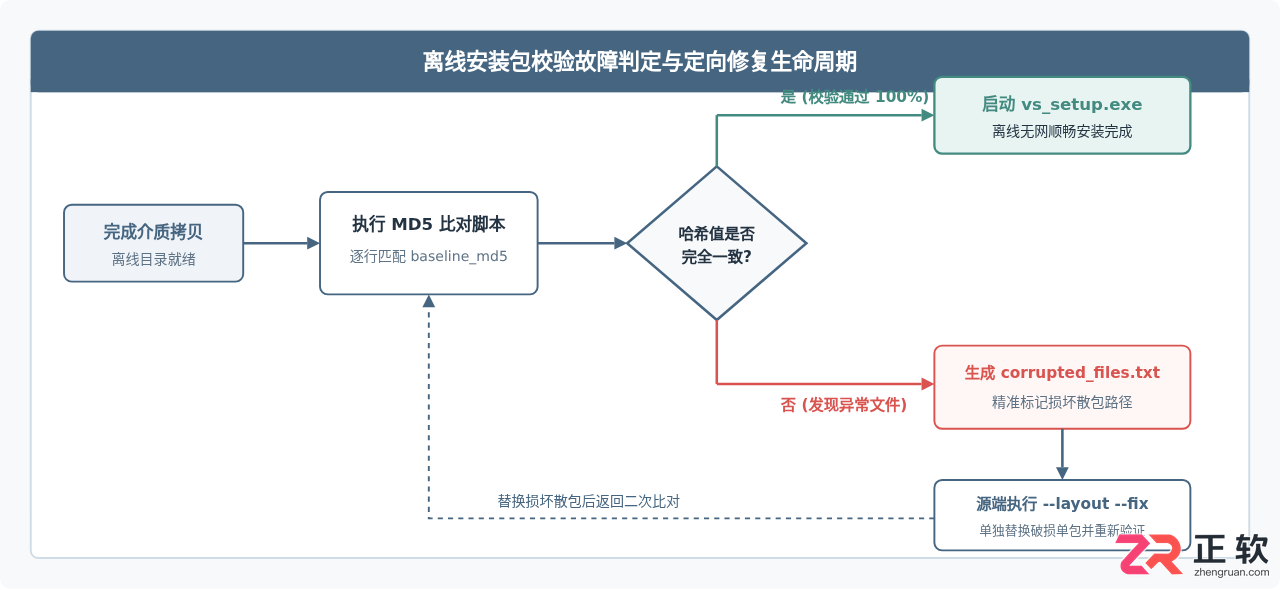
当校验输出 corrupted_files.txt 发现个别散包文件哈希值不匹配或丢失时,不必删除数十吉字节的整个离线目录重新下载,可按以下标准步骤进行靶向修复:
- 查明异常文件的完整相对路径: 打开日志,查看具体是哪个组件包(例如
Win10SDK_10.0.17763,version=10.0.17763.1\Installers\*.cab)发生了损坏。 - 在有外网连接的源机执行增量修复: 在外网工作站上,进入最初制作 layout 的目录,使用官方安装器添加
--verify与--fix参数:
官方程序会依据 catalog 清单校验每个文件,并自动重新下载那些哈希失效或损坏的文件,保持其余正常文件不变。vs_enterprise.exe --layout "D:\VS2017_Offline" --verify --fix --lang zh-CN - 定向拷贝覆盖损坏文件: 增量修复完成后,在源机上对损坏文件重新运行 CertUtil 计算 MD5,确认已恢复正确,再仅将这几个修复好的散包单独拷贝至目标离线内网机进行原路径替换覆盖。
- 执行二次比对闭环: 覆盖后在目标机重新执行验证脚本,确认所有项目均呈现一致状态后,再启动离线安装程序。
六、实践中的关键注意事项
- 长路径支持(LongPathsEnabled): Visual Studio 2017 离线包内存在多层嵌套目录,部分 package payload 路径长度会超过 Windows 默认的 260 字符(MAX_PATH)限制。在执行 PowerShell 脚本前,建议在管理员终端执行注册表配置解锁长路径:
New-ItemProperty -Path "HKLM:\SYSTEM\CurrentControlSet\Control\FileSystem" -Name "LongPathsEnabled" -Value 1 -PropertyType DWORD -Force,防止因路径超长导致文件被遗漏或报告读取错误。 - 证书安装不可忽略: 校验 MD5 仅证明文件与源端下载完全一致。在纯隔离内网安装前,还需进入离线目录下的
certificates文件夹,右键或通过脚本将manifestSignCertificates.p12及各个.cer根证书导入安装到“受信任的根证书颁发机构”,否则即便哈希值完全吻合,Windows 安装引擎仍会因证书链断裂拦截安装。 - 区分大小写与相对路径标准: 生成基准清单时,必须以相对路径为基准(如
common.cab),不能硬编码源主机的盘符(如D:\...),否则拷贝到目标机(如挂载为E:\...)时将直接导致匹配失败。同时,Windows 文件系统虽然不区分大小写,但哈希字符串在比对时应统一转为大写或小写再作比对。
从零开始学习3ds Max插件开发。本教程详解开发工具链安装、MaxScript与C++的选择策略,并通过一个创建立方体的实例,演示完整的编码、加载与测试流程。
本教程详细讲解如何使用Visual Studio创建WinForms项目,通过添加按钮和标签控件并编写点击事件代码,实现一个基础的计数器功能,适合C#初学者快速上手Windows窗体应用开发。
PHP集成开发工具大揭秘:常见的3种工具一览,需要具体代码示例随着互联网的不断发展,PHP作为一种开发Web应用程序的脚本语言,被广泛应用于各个领域。为了提高开发效率和代码质量,许多程序员选择使用集成开发工具(IntegratedDevelopmentEnvironment,简称IDE)来进行PHP开发。本文将揭秘常见的3种PHP集成开发工具,并提供具体





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



