

AWS API MCP Server策略绕过漏洞:本地0.2.13至1.5.0需修复,托管版不受影响
AWS API MCP Server的CVE-2026-125271影响0.2.13至1.5.0,本地自定义策略可能因操作名规范化错误失效,1.5.1已修复。远程服务及两项只读、变更确认设置不受影响,分叉代码仍需纳入修复并核对实际运行实例。
AWS已修复AWS API MCP Server自定义安全策略绕过漏洞CVE-2026-125271,受影响版本为0.2.13及以上、1.5.1之前的版本,修复版本为1.5.1。重点影响本地运行服务器、使用相关自定义禁止或确认规则并与AI助手交互的部署;远程AWS API MCP Server服务不受此次问题影响。维护者应核对真实运行版本,并同步修补分叉或衍生代码。
漏洞出在自定义策略的操作名匹配
AWS API MCP Server是让AI助手通过AWS API调用管理账户资源的开源MCP服务器。此次问题发生在服务器把操作名与自定义安全策略比较之前:操作名规范化处理不正确,使包含连续大写字母的操作无法匹配正确编写的denyList或elicitList条目。
denyList用于禁止指定操作,elicitList用于要求征求确认。匹配失败可能让本应被禁止或先确认的操作继续执行,因此不能因为配置文件中已经写了规则,就认定受影响版本一定执行了这层约束。这里是本地MCP服务器的自定义策略问题,不能直接写成AWS IAM权限体系本身被绕过。
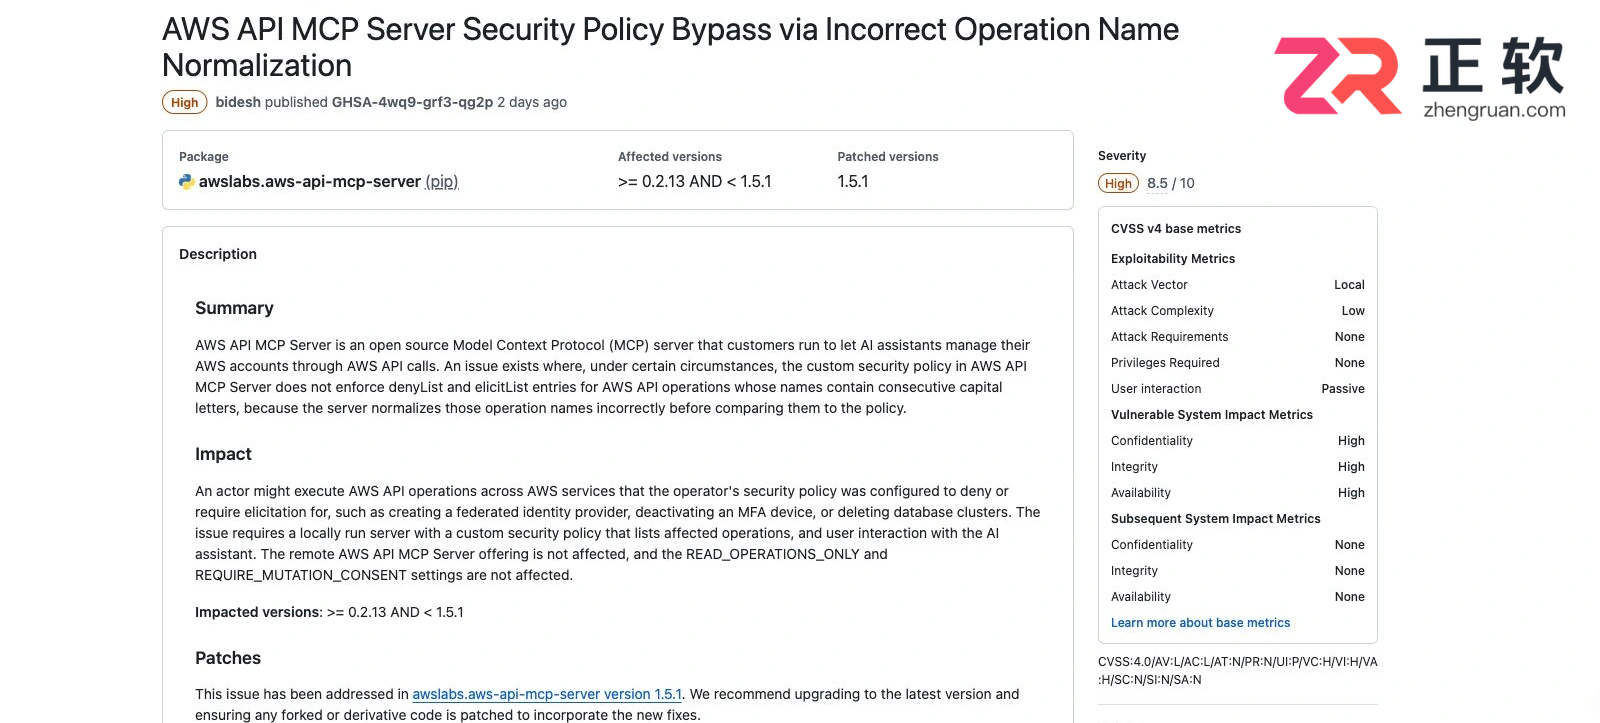
哪些条件组合需要优先检查
官方通告给出三个重要条件:服务器在本地运行;配置了列入受影响操作的自定义安全策略;用户与AI助手发生交互。版本范围也需要同时满足,大于等于0.2.13且小于1.5.1,即包含1.5.0。仅仅使用AWS服务、安装某个MCP客户端或运行其他AWS MCP服务器,不足以判断属于这个漏洞范围。
官方列出的潜在后果包括创建联合身份提供者、停用MFA设备或删除数据库集群。这些是说明策略失效可能影响的操作类型,不代表AWS已确认这些攻击发生,也不是要求用户在真实账户中执行这些操作来测试。应优先用部署信息、版本和规则配置完成范围评估。
哪些服务与设置明确不受影响
官方明确,远程AWS API MCP Server offering不受影响,READ_OPERATIONS_ONLY与REQUIRE_MUTATION_CONSENT两项设置也不受影响。前者是只读操作限制,后者要求非只读操作获得明确确认。它们与针对具体操作的自定义denyList、elicitList不是同一层配置,不能把例外说明扩大为所有旧版自定义策略都正常。
服务器文档还强调IAM权限是主要安全控制,REQUIRE_MUTATION_CONSENT依赖支持elicitation的客户端。这意味着部署检查应分别核对云端权限、服务器设置及客户端能力,而不是把单个确认弹窗当作全部权限边界。更新MCP包也不会自动替团队调整账户中的IAM授权。
修复版本与实际运行环境要对应
AWS在包awslabs.aws-api-mcp-server的1.5.1中修复问题,并建议升级至最新版本。公告同时要求确保fork或derivative代码纳入修复;官方没有提供升级以外的workaround。因此,单纯把操作名改写、重新保存策略文件或依赖某个提示词,都不能称为已经完成官方修复。
维护时建议先找到MCP客户端实际启动的服务器:可能通过uvx、独立Python环境、容器或源码分支运行。项目文档提供了这些部署方式,因此只看一份依赖文件的版本还不够,应核对客户端启动配置对应的包、容器或代码。升级后按原部署方式重新启动服务,再确认生效的是含修复的实例。
升级后的验收应该覆盖什么
建议保留升级前版本、规则配置和修复后运行信息,在适当的测试环境验证原先要求禁止或确认的操作仍受到预期约束,并检查分叉代码是否采用对应修复。此处是维护验收建议,不是已完成测试的报告;不需要在生产账户上复现停用MFA或删除数据库等敏感行为来证明补丁生效。
当前服务器文档还提示,AWS API MCP Server已有官方AWS MCP server作为后续替代方向,并提供迁移说明。修复漏洞与评估迁移是两个工作:仍在运行受影响本地包的团队不应因计划未来迁移就忽略当前修补,迁移后也需重新核对配置、权限及业务能力。
公告时间与风险信息怎样理解
AWS安全公告编号为2026-176-AWS,标注发布时间为2026年11月10日08:30 PST,对应北京时间11月11日00:30。官方GitHub安全通告标为High,并给出CVSS v4分数8.5;风险等级用于辅助维护排序,不能替代对本地版本、策略和部署条件的判断。
没有配置自定义策略,是否可以忽略所有MCP安全检查?
不能这样外推。这份公告只定义CVE-2026-125271的具体条件及例外,不是对其他配置、凭证、连接方式或不同服务器的全面安全结论。对本事件先完成版本与规则核对,其他部署问题按各自官方文档评估。
Uber联手AWS:用Gra viton芯片驱动核心调度,Trainium为AI模型提速 消息来了:网约车巨头Uber和亚马逊云科技AWS刚刚官宣了一项深度合作。简单说,Uber要把其最核心的调度系统——“行程服务区域”,迁移到AWS基于自研Arm架构的Gra viton服务器实例上。不仅如此,他们
Go项目使用AWSSDK上传S3速度慢的解决方法包括:1.调整并发设置,通过MaxConcurrency参数增加并发数;2.启用多部分上传以并行传输文件分片;3.选择合适存储类别如S3Standard或S3Intelligent-Tiering;4.配置传输管理器自动优化上传过程;5.检查网络带宽确保无瓶颈;6.优化代码逻辑使用异步处理;7.使用S3TransferAcceleration加速跨区域传输。选择存储类别时应根据访问频率和成本考虑S3Standard、S3Intelligent-Tiering

作为一种开源编程语言,Go语言的受欢迎程度一直在不断上升。它有着高效的并发和轻量级的语法,因此越来越多的开发者选择使用Go语言进行应用开发。而AWSSQS(简称SQS)是AmazonWebServices(AWS)提供的一种完全托管的消息队列服务,可以用于分布式应用程序中的消息传递解决方案。本文将详细介绍如何在Go语言中使用AWSSQS,并提供一些代
随着云计算的普及,AWS(AmazonWebServices)作为市场上最大的云计算平台之一,越来越受到大家的关注。然而,AWS官方提供的SDK(SoftwareDevelopmentKit)只支持一些主流的编程语言,比如Java、Python、.NET等,对于使用PHP的开发者而言,可能不如其他语言的支持那样全面。不过,我们可以通过开源社区提供的A
随着云计算和分布式系统的发展,Web应用程序的可扩展性和可靠性变得越来越重要。在这篇文章中,我们将介绍如何使用Go语言和AWS构建可扩展的Web应用程序的最佳实践。1.使用Go语言实现Web应用程序Go是一种现代化的编程语言,它的设计目标是提高代码的可读性、可维护性和可扩展性。Go语言有很多特性可以帮助我们开发高效、可扩展、可靠的Web应用程序。下面是一些使
AWSCodeDeploy是AmazonWebServices(AWS)的一种服务,用于自动化应用程序部署到AmazonElasticComputeCloud(EC2)实例上。CodeDeploy使部署变得更加容易,使团队可以更快速地实现快速迭代和交付。本文将介绍如何使用Go语言与AWSCodeDeploy进行交互。安装AWSCLI为了
AmazonS3对于组织或企业持续备份其工作数据至关重要。这个过程确保了良好的连续性和问责制。一个有效的想法是通过AmazonSimpleStorageSolution(AmazonS3)。这是一项出色的服务,它提供了用于保存系统数据的海量远程存储服务。本文向您介绍了以尽可能最远程的方式将大文件从浏览器上传到S3的最佳实践。这些做法跨越了文件到S3的优化;如何上传大于100兆字节的文件,以及以最大速度上传文件,所有这些都通过使用AmazonS3。但是,如果您遵循此处规定的规则
2019年7月31日,北京,AWS技术峰会2019(北京站)今天在北京国家会议中心举行。AWS 技术峰会是 Amazon Web Services, Inc. (AWS) 每年在全球巡回举办的大型云技术盛会。
AWS与微软两者之间“存在很大差异”。全世界朝圣者更关注的是,“AWS re:Invent 2019”给了答案吗?
AWS宣布五项新的人工智能(AI)服务,旨在将机器学习交到更多应用程序开发者和终端用户手中,而他们无需机器学习经验。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



