

GitHub Secret Scanning新增Cloudflare服务令牌检测:区分发现、告警与吊销
Air Explorer Pro是一款跨平台多网盘管理工具,可实现一站式完成不同网盘间文件的互传、搜索和同步等操作。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。
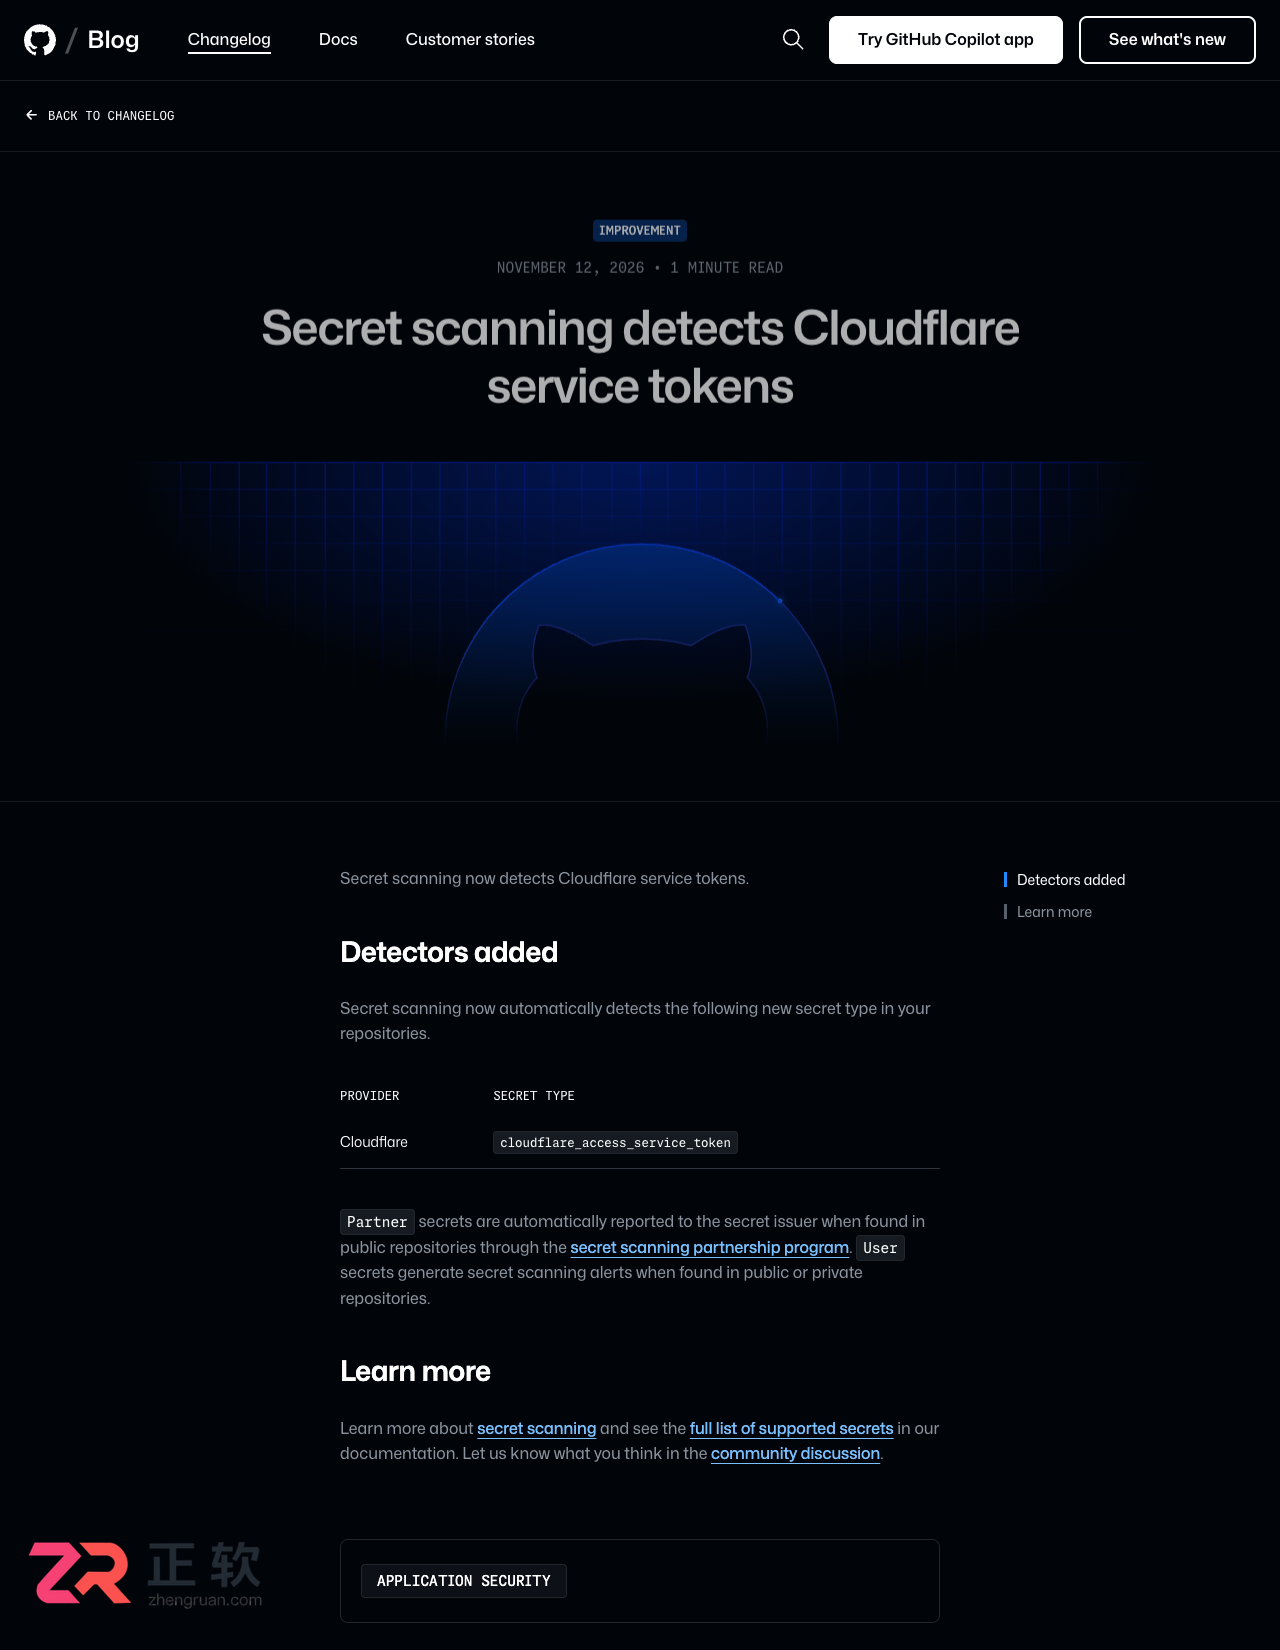
GitHub Secret Scanning新增cloudflare_access_service_token检测类型,可帮助发现仓库中的Cloudflare服务令牌。检测、向签发方报告、生成用户告警和实际吊销是不同动作;本篇说明新检测器与开发团队处置边界,不将功能发布写成已发生泄露。
GitHub昨日新增Cloudflare服务令牌检测类型cloudflare_access_service_token。官方区分公开仓库伙伴密钥向签发方报告、用户密钥生成告警等机制;检测不等于自动吊销或修复全部部署。开发与AI自动化团队应核对相关仓库设置和发现后的处置流程,本条不是具体泄露事件。
公告时间:2026年11月12日 22:38:25(北京时间)。本文记录截至2026年11月13日07:21(北京时间)的官方信息。
新增检测器准确识别哪种秘密
官方新增的秘密类型为cloudflare_access_service_token。它扩展GitHub Secret Scanning可识别的凭据种类,适用于可能在代码或配置中保存这类服务令牌的项目。不能把一个新类型的加入扩写为支持所有Cloudflare密钥,也不能据此声称某个用户仓库已发生泄露。
伙伴报告和用户告警有什么区别
公告说明,公开仓库中发现的伙伴秘密会通过合作计划自动报告给签发方;用户秘密在公开或私有仓库中发现时会生成Secret Scanning告警。这些机制的范围和结果不同,不能用“自动检测”概括为所有私有仓库、所有套餐均自动具备完全相同的保护。具体可用性仍应核对仓库与账号配置。
依据:官方原文
发现令牌后为什么还要单独处置
检测结果表示有需要调查的凭据线索,不等于秘密已经吊销,也不保证删除代码后风险自动消失。团队应按其凭据处理流程确认有效性、暴露范围、依赖服务和轮换安排,再验证业务恢复。这里是处置建议,公告没有给出针对全部Cloudflare令牌的统一自动吊销保证。
AI开发与自动化项目该检查什么
若项目使用Cloudflare访问控制保护工具入口、代理网关或自动化服务,应核对服务令牌是否进入代码、配置或生成的样例。不要将真实令牌贴进公共Issue、提示词示例或文章截图。本篇没有扫描用户仓库,新增事实仅是官方检测器类型,而不是一项被利用漏洞。
怎样判断保护是否按预期工作
确认对应功能在目标仓库可用,检查已有告警处置流程是否能识别新类型,并按组织批准方式验证通知与响应。发现、调查、轮换和恢复应分别留记录,不以没有告警认定从未暴露。正式操作路径和支持类型应以官方文档为准。
依据:官方原文
GitHub Secret Scanning新增Cloudflare服务令牌检测常见问题解答
新增检测会自动撤销全部令牌吗?
公告没有提供这样的保证,检测和吊销必须分开核对。
这是Cloudflare发生泄露了吗?
不是,本条是GitHub新增秘密检测类型。
AWS与Natera的新案例介绍SWARM如何利用Bedrock AgentCore、共享技能库与双智能体处理实验室运维工单。官方报告首次响应从17.4小时缩至约8分钟、自动首响覆盖96.2%;这些是90天案例指标,不代表临床诊断准确率或完全自动解决率。
AWS宣布SGLang-Neuron通过Deep Learning Container公开可用,面向在Trainium上提供模型服务及生成强化学习Rollout的开发者。官方示例采用Trainium3与原生PyTorch;本篇说明插件架构、容器入口、支持边界及尚未核实的仓库许可。
Qwen Code 0.27.2-nightly.20261112.70a487be84发布,修复会话关闭时MCP资源释放、Harness错误解析,更新后台任务展示与权限选择。它是Nightly预发布渠道,与1.0 Preview独立区分;本文说明分发平台、Apache-2.0许可和升级核对方法。
llama.cpp b12328与b12329预发布构建陆续上线,涉及跨分片预取顺序、MoE缓存条件及CUDA NVFP4缩放融合。b12330至b12332本轮仍只确认源码阶段;本文说明各后端影响与发布状态,不将内核变化扩大成全模型统一加速。
Codex 0.170.0-alpha.4已出现官方GitHub预发布Release及下载资产,从此前源码标签进入分发阶段。0.168.0本轮仅确认标签,Release接口未返回对应对象;本篇区分版本阶段、下载核对和仍未公布的功能详情。
GitHub Copilot CLI 1.0.110新增实验性遮罩对话,可回应智能体命令中的git、ssh和sudo密码提示,并修复MCP配置保留、会话额度和终端交互。遮罩不等于改变目标命令权限;本篇说明实验开关、配置保护与升级验收边界。
GitHub公告Windows与Linux托管运行器将于2026年12月8日结束ARM32作业执行支持,包含原生AArch32用户空间执行。原因与Node 20支持结束及Node 24不支持ARM32有关;本篇说明受影响范围、迁移检查与尚未说明的截止时刻。
Claude Code 2.1.323加入需主动启用的实验性Code Mode,让Claude通过JavaScript调用工具,同时更新插件兼容范围与校验。版本还修复后台身份切换、Bash权限和沙箱等问题;本篇说明功能边界、升级检查及Claude Desktop打包条件。
GitHub已于2026年11月13日05:43:56北京时间关闭邮件投递事件,确认其系统内邮件处理影响消除。紧邻进展仍提示受影响上游邮箱供应商可能延迟;本篇区分平台恢复、收件状态和登录验证流程,避免把事件关闭等同每封邮件送达。
Anthropic进一步确认,Claude Microsoft 365连接器异常源于Microsoft 365服务事件。截至2026年11月13日07:21北京时间,邮件、日历与搜索多数请求仍失败,Outlook插件仍受影响;本篇说明新增归因、状态入口和业务核对边界。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



