

LiteLLM CVE-2026-40217 实际利用披露后,哪些版本应升级到 1.83.11?
Air Explorer Pro是一款跨平台多网盘管理工具,可实现一站式完成不同网盘间文件的互传、搜索和同步等操作。任务管理和过程控制会更完整,持续下载、批量同步或需要稳定传输流程的场景会更适合它。
仍在运行 LiteLLM 1.81.8 起至 1.83.10 之前版本的团队,应优先核对安全公告。结构化字段把 1.83.10 标为修复,公告正文建议升到 1.83.11 或更高,已部署 1.83.10 的团队也应核对这个差异。
仍在运行 LiteLLM 1.81.8 起至 1.83.10 之前版本的团队,应优先核对安全公告。结构化字段把 1.83.10 标为修复,公告正文建议升到 1.83.11 或更高,已部署 1.83.10 的团队也应核对这个差异。
实际利用披露补充了什么信息
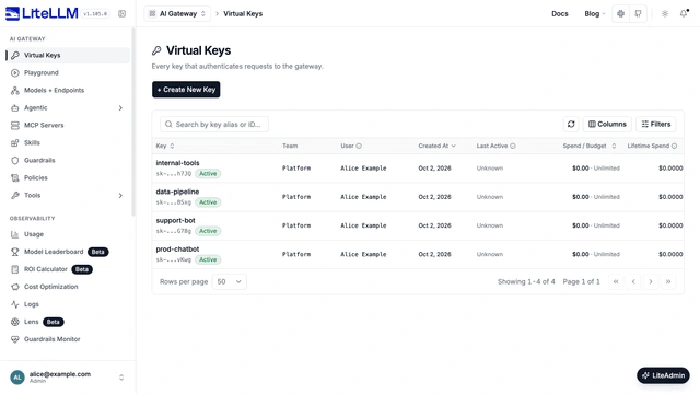
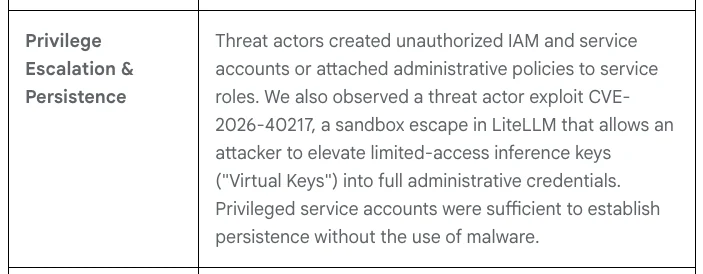
Google 威胁情报团队与 Mandiant 报告,他们观察到攻击者利用 CVE-2026-40217,将权限受限的虚拟推理密钥提升为管理员凭据。报告证实有实际利用观察,涉事部署的精确版本和设置没有公开。
哪些部署条件决定访问范围
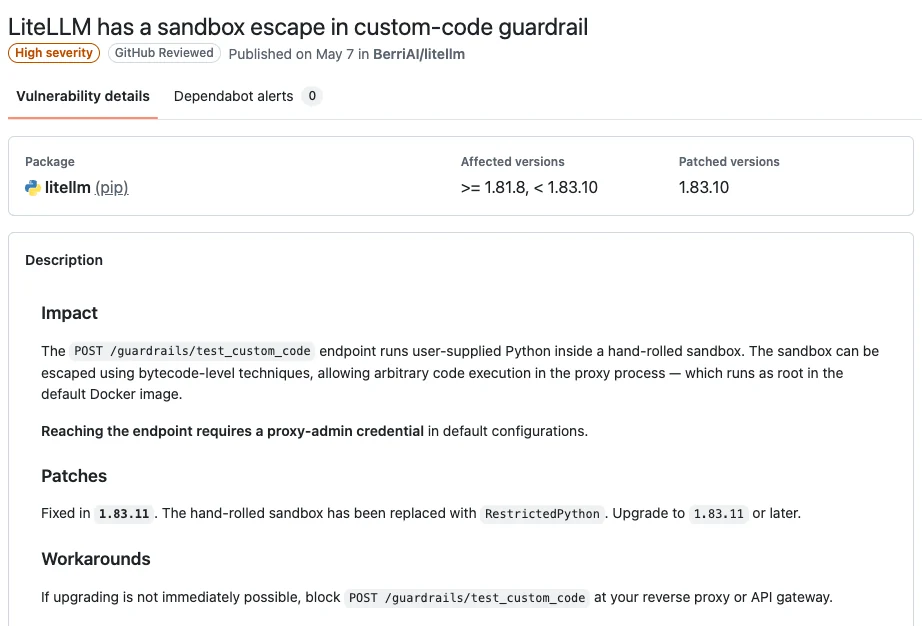
项目公告说,LiteLLM 的自定义护栏测试端点会接收并运行用户提供的 Python 代码。原有沙箱可被绕过并造成代理进程内任意代码执行。默认配置需要代理管理员凭据才能访问端点,默认 Docker 镜像的代理则以 root 用户运行。评估自身影响时,要区分调查所见的路径和项目声明的默认权限条件。
1.83.10 和 1.83.11 各代表什么
GitHub 公告的结构化字段写的是 LiteLLM 1.81.8 起至 1.83.10 之前受影响,标注 1.83.10 为修复,并引用 v1.83.10-stable。正文把 RestrictedPython 替换旧沙箱归入 1.83.11,明确建议升级到 1.83.11 或更高版本。
暂缓升级时,哪条路径有缓解方法
维护方把反向代理或 API 网关阻断 POST /guardrails/test_custom_code 列为临时缓解。它的适用范围是入站测试请求,判断可能发生过的利用则需要结合实际部署与记录。
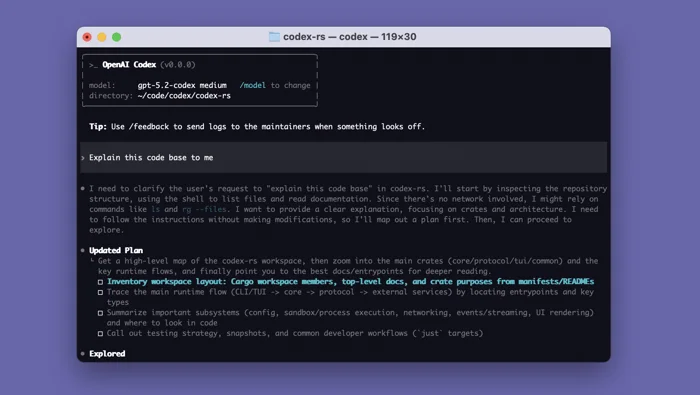
Codex 0.171.0-alpha.12 是 Alpha 预发布版。入口的显示取决于扩展开关和当前是否使用云端模式。
Theme Detector 这次主要修正 FINVIZ Elite 导出中的纯数字市值。Claude Trading Skills 的公共数据和其他市值来源沿用此前的解析路径。
Claude Trading Skills 的 VCP Screener 价格缺口修复已合并,安装包未单独标版本。无效价格窗口退出排名,历史扫描报错并停止生成报告。
llama.cpp b12474 预发布版将 Qwen3-Next 的权重缩放纳入线性注意力的输出投影。该变化位于生成最终注意力结果之后、返回投影输出之前。
Qwen Code Desktop v0.28.0 的侧栏工作区筛选用于收窄会话视图,本地文件桥接用于接入桌面环境中的文件。官方桌面发行标签是 desktop-v0.28.0。
llama.cpp b12475 预发布版用 SvelteKit 3 自带的 Service Worker 管理 Llama Chat。应用文件可预缓存,模型 API 请求仍经网络发送。
Codex 0.171.0-alpha.10 预发布版增加终端侧栏的只读文档预览。启用工作区后,当前线程中可解析的文件链接能形成预览标签页。
Codex 0.170.0-alpha.4.1 预发行默认在两种 Amazon Bedrock provider 上走增量工具定义,保留显式关闭选项。
Codex 0.171.0-alpha.11 为终端侧栏增加会话文件入口和图片预览。选择器负责发现文件,预览根据文件类型和终端能力决定显示方式。
Codex 0.171.0-alpha.8 预发行允许 exec 连接现有应用服务器,说明 WebSocket 认证、服务端配置与线程恢复限制。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



