

MyBatis 安全防护:防范 SQL 注入攻击
SQL注入是一种常见的网络攻击方式,黑客通过在输入框中输入恶意的SQL代码,从而获取数据库中的敏感信息或者破坏数据库的内容。为了有效防止SQL注入攻击,开发人员需要在代码中加入安全防护措施。本文将重点介绍如何使用MyBatis框架来防止SQL注入攻击,并提供具体的代码示例。1.使用预编译语句预编译语句是一种防止SQL注入攻击的有效方式
SQL 注入是一种常见的网络攻击方式,黑客通过在输入框中输入恶意的 SQL 代码,从而获取数据库中的敏感信息或者破坏数据库的内容。为了有效防止 SQL 注入攻击,开发人员需要在代码中加入安全防护措施。本文将重点介绍如何使用 MyBatis 框架来防止 SQL 注入攻击,并提供具体的代码示例。
1. 使用预编译语句
预编译语句是一种防止 SQL 注入攻击的有效方式。通过使用预编译语句,可以将用户输入的参数作为参数传递给 SQL 查询语句,而非直接拼接在查询语句中。这样可以避免恶意输入被当做 SQL 代码执行的情况。
下面是一个使用 MyBatis 预编译语句的示例代码:
String username = "Alice";
String password = "123456";

String sql = "SELECT * FROM users WHERE username = #{username} AND password = #{password}";

Map params = new HashMap<>();
params.put("username", username);
params.put("password", password);

List users = sqlSession.selectList("getUserByUsernameAndPassword", params);
在上面的代码中,我们使用 #{} 来标记需要传入的参数,而不是直接将参数拼接在 SQL 语句中。
2. 使用动态 SQL
MyBatis 提供了动态 SQL 的功能,可以根据不同的条件生成不同的 SQL 查询语句,避免了拼接 SQL 语句时的风险。通过使用动态 SQL,可以有效防止 SQL 注入攻击。
以下是一个使用 MyBatis 动态 SQL 的代码示例:
在上面的代码中,根据传入的参数情况,动态生成不同的 SQL 查询语句,从而避免了直接拼接 SQL 语句的风险。
3. 使用参数化查询
除了使用预编译语句和动态 SQL 外,还可以使用 MyBatis 的参数化查询功能来防止 SQL 注入攻击。参数化查询是将参数值与 SQL 查询语句分开处理,确保参数不会被当做 SQL 代码执行。
以下是一个使用 MyBatis 参数化查询的示例代码:
@Select("SELECT * FROM users WHERE username = #{username} AND password = #{password}")
User getUserByUsernameAndPassword(@Param("username") String username, @Param("password") String password);
在上面的代码中,我们通过 @Param 注解将参数与 SQL 查询语句进行绑定,确保参数值不会被当做 SQL 代码执行。
结语
通过使用预编译语句、动态 SQL 和参数化查询等方法,我们可以有效地防止 SQL 注入攻击。在开发过程中,开发人员应该养成良好的安全编程习惯,注重代码安全性,以保护系统不受恶意攻击。希望本文能够帮助读者更好地理解如何在 MyBatis 中防止 SQL 注入攻击,并加强对系统安全的保护意识。
保密观平台:国家级保密教育的权威线上入口与深度指南 在信息安全日益重要的今天,提升保密意识和能力不仅是涉密人员的必修课,也逐渐成为全民关注的议题。为此,由中央保密办、国家保密局主办的“保密观”平台应运而生。作为一个国家级专业保密宣传教育平台,它身兼双重使命:一方面承接全国保密教育线上培训的核心任务,
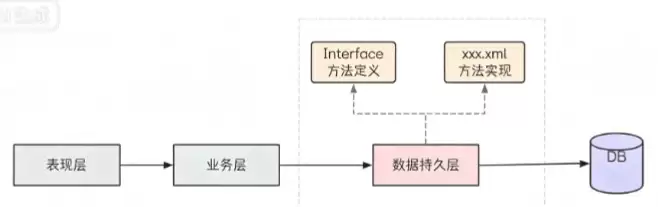
MyBatisXML开发方式适合复杂SQL逻辑,通过配置数据库连接与mapper路径,在接口和XML映射文件中实现增删改查操作。XML支持多表查询及结果映射,#{}使用预编译防注入,${}直接拼接需注意字符串引号。
模块化强封装通过将单例类置于未导出未打开的私有模块包中,并配合JVM禁用非法反射,可有效提升反射攻击门槛。结合枚举实现的双重防护与运行时模块上下文校验,能彻底阻断反射破坏单例。
防御SQL注入的核心是使用参数化查询,禁止拼接SQL字符串,确保用户输入被当作纯数据处理。对于动态条件,应拼接SQL片段并绑定参数;处理IN列表时需动态生成占位符。存储过程等也需正确参数化,SQL结构部分无法参数化时须通过白名单控制。
防止SQL注入需使用预处理语句,如PDO的prepare()方法分离SQL结构与数据,结合输入验证(filter_var、intval)和最小权限原则,避免拼接SQL字符串,确保用户输入不被当作代码执行。
SQL注入是攻击者通过输入恶意SQL代码操纵数据库,而预处理语句通过分离SQL结构与数据参数有效防止此类攻击。1.预处理先发送SQL模板供数据库解析,后传参数并作为纯文本处理,不参与语法解析,从而避免注入;2.PHP中使用PDO或MySQLi扩展实现预处理,推荐用PDO因其支持多数据库;3.可使用问号占位符或命名参数提高可读性,尤其参数较多时;4.使用时需注意不可拼接SQL后再传入prepare(),每次执行必须调用execute()并正确传参;5.预处理无法防止字段名或表名拼接带来的风险,这类场景应采用
MyBatis通过动态代理自动生成Mapper接口实现类,运行时将接口方法绑定到SQL语句,结合XML映射文件中的SQL与参数配置,由SqlSession执行并返回结果,避免了手动编写实现类的繁琐过程。

在PHP中避免SQL注入可以通过以下方法:1.使用参数化查询(PreparedStatements),如PDO示例所示。2.使用ORM库,如Doctrine或Eloquent,自动处理SQL注入。3.验证和过滤用户输入,防止其他攻击类型。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



