

Java JAAS的未来展望和发展规划
JAAS是Java应用程序安全性的重要组成部分。它提供了一种通用的方式来身份验证用户和授权访问资源。JAAS在JavaEE规范中定义,并且是JavaSE的一部分。JAAS的优势包括:可扩展性:JAAS是一个高度可扩展的框架,可以轻松地集成到Java应用程序中。灵活性:JAAS允许您使用各种身份验证和授权机制,包括LDAP、Kerberos和X.509证书。安全性:JAAS提供了一个安全的方式来身份验证用户和授权访问资源。JAAS的未来非常光明。随着Java平台的不断发展,JAAS也将继续发展,以满足Jav
JAAS 是 Java 应用程序安全性的重要组成部分。它提供了一种通用的方式来身份验证用户和授权访问资源。JAAS 在 Java EE 规范中定义,并且是 Java SE 的一部分。
JAAS 的优势包括:
- 可扩展性:JAAS 是一个高度可扩展的框架,可以轻松地集成到 Java 应用程序中。
- 灵活性:JAAS 允许您使用各种身份验证和授权机制,包括 LDAP、Kerberos 和 X.509 证书。
- 安全性:JAAS 提供了一个安全的方式来身份验证用户和授权访问资源。
JAAS 的未来非常光明。随着 Java 平台的不断发展,JAAS 也将继续发展,以满足 Java 应用程序不断变化的安全需求。
JAAS 的开发路线图包括:
- 支持新的身份验证和授权机制:JAAS 将继续支持新的身份验证和授权机制,以满足 Java 应用程序不断变化的安全需求。
- 提高安全性:JAAS 将继续提高安全性,以防止新的安全威胁。
- 增强可用性:JAAS 将继续增强可用性,以使开发人员更容易使用。
如果您正在开发 Java 应用程序,那么您应该使用 JAAS 来保护您的应用程序。JAAS 是一个强大且安全的框架,可以帮助您保护您的应用程序免受安全威胁。
下面是一个演示代码,演示如何使用 JAAS 来身份验证用户:
import java.security.Principal;
import java.security.acl.Group;
import java.util.Set;

import javax.security.auth.Subject;
import javax.security.auth.login.LoginContext;

public class JAASExample {

public static void main(String[] args) {
// Create a LoginContext object.
LoginContext loginContext = new LoginContext("MyLoginModule");

// Login the user.
loginContext.login();

// Get the Subject object.
Subject subject = loginContext.getSubject();

// Get the Principal objects from the Subject.
Set principals = subject.getPrincipals();

// Print the Principal objects.
for (Principal principal : principals) {
System.out.println(principal.getName());
}

// Get the Group objects from the Subject.
Set groups = subject.getPrincipals(Group.class);

// Print the Group objects.
for (Group group : groups) {
System.out.println(group.getName());
}

// LoGout the user.
loginContext.logout();
}
}
这个代码创建一个 LoginContext 对象并调用它的 login() 方法来登陆用户。然后它获取 Subject 对象并从 Subject 中获取 Principal 和 Group 对象。最后它注销用户。
什么是MUA、MTA、MDA以及信件如何送达 搞懂电子邮件的工作原理,其实就像拆解一个接力赛跑。整个过程离不开三个关键角色:MUA、MTA和MDA。 先说说MUA,也就是邮件用户袋里。它就是你电脑上用来收信和发信的那个软件,比如大家熟悉的Outlook Express。它是你与邮件世界直接对话的窗口

Yii是一个流行的PHP框架,被广泛应用于Web应用程序的开发。在开发过程中,身份验证(authentication)和授权(authorization)是必不可少的安全机制。在本文中,我们将介绍如何在Yii框架中使用身份验证和授权。身份验证身份验证是确保用户是其所声称的身份的过程。在Yii框架中,可以使用内置的身份验证类或定制的身份验证类。下面我们将介绍如
可通过微博客户端或网页版取消第三方应用授权以保障账户安全。一、手机端操作:打开微博→“我”→“设置”→“隐私设置”→“授权管理”→选择应用→“取消授权”。二、网页端操作:登录微博官网→“设置”→“账号安全”→“授权应用”→找到目标应用→点击“取消授权”并验证身份。三、重新登录重置权限:退出微博账号后重新登录,系统提示授权时选择“拒绝”,再检查并手动清除残留授权。上述方法可有效回收第三方应用访问权限。
LaravelBreeze是轻量级认证方案,基于Blade模板提供基础登录注册功能;Jetstream则支持Livewire或Inertia,内置2FA、团队管理等高级特性,适合复杂应用。根据项目需求选择:简单服务端渲染用Breeze,需SPA架构或API支持则选Jetstream。两者均需运行迁移、编译前端资源并配置APP_URL以确保邮箱验证正常工作。
海底捞的大学生认证能用别人的身份吗?不少已经毕业的朋友都想享受海底捞的大学生优惠。要知道,要想获得海底捞的69折优惠,需要在支付宝完成大学生认证,接下来就跟着小编一起了解下具体的认证步骤吧。如何进行海底捞大学生认证?打开支付宝应用,搜索海底捞并进入,选择“高校学生验证”;点击【立即认证】,进入认证流程,按提示操作即可;认证完成后,通常需要填写一些证件信息;成功认证后,每月可领取四张优惠券,其中两张为69折,两张为88折;需要注意的是,优惠券的使用时间有限,例如工作日14:00之后大部分顾客均为大学生身份。
访问控制方法:基于角色的访问控制(RBAC):根据角色分配权限。基于属性的访问控制(ABAC):根据用户属性分配权限。实战案例:在电子商务网站中,仅管理员可以访问管理仪表板。使用RBAC可检查用户角色,允许管理员访问。
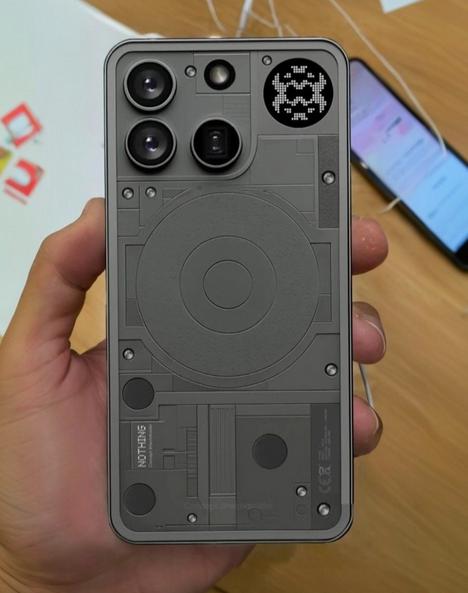
NothingPhone(3)近日正式获得美国联邦通信委员会(FCC)的认证,型号为A024。随着该设备出现在FCC数据库中,其部分核心硬件规格与关键参数也随之曝光,进一步验证了此前外界对这款新机的各种推测。从认证信息来看,NothingPhone(3)采用基于Android15深度定制的NothingOS3.3系统,支持5G网络、三频WiFi6E、蓝牙及NFC等功能,具备目前旗舰机型应有的连接性能。在电池续航方面,该机内置一块5150mAh大容量电池,相比
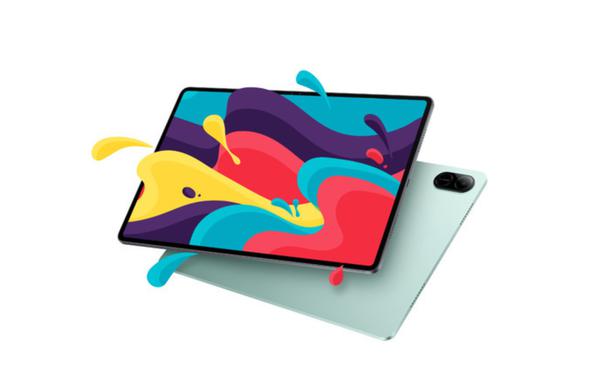
荣耀或将推出PadX9a平板电脑,已现身阿联酋认证数据库!继荣耀PadX9之后,荣耀新款平板电脑PadX9a的消息浮出水面。近日,这款型号为“ELN2-W29”的平板电脑已获得阿联酋电信和信息技术管理局(TDRA)认证,注册号为“ER41090/25”,并明确标注仅支持WiFi连接。虽然目前PadX9a的具体配置信息尚未公布,但我们可以参考其前代产品PadX9的配置信息进行推测:PadX9搭载骁龙680处理器,运行MagicOS8.0系统(基于Android14),配备11英寸LCD屏
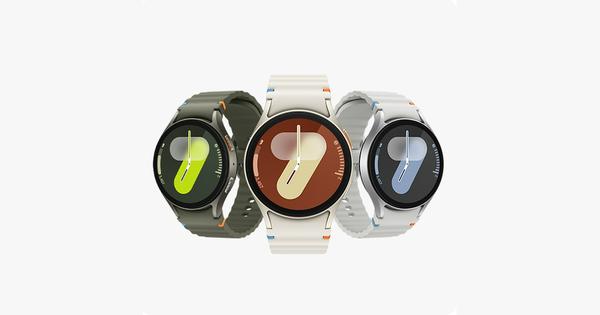
据CNMO获悉,三星Watch8系列手表现已通过中国的3C认证,预计将在2025年7月面向全球发布。三星Watch7依据最新的认证信息,三星新一代智能手表Watch8系列已经成功通过了中国3C认证,其型号分别为SM-L3350(Watch8)和SM-L5050(Watch8Classic)。这两款设备预计会在2025年7月与ZFold7和ZFlip7折叠屏手机一同推出。三星Watch8系列通过认证在核心配置与功能上,外媒指出,三星
在现代Web应用及分布式系统中,身份认证与授权是保障系统安全性的关键环节。JWT(JSONWebTokens)、Session、SSO(SingleSign-On,单点登录)和OAuth2.0是四种常见的身份认证与授权机制,它们各自有不同的应用场景、优缺点。本文将对这四种机制进行对比分析,以便读者能够更好地理解和选择适合自身业务需求的认证授权方案。一、JWT(JSONWebTokens)JWT是一种在双方之间安全传输信息的开放标准(RFC7519)。这些信息可以被验证和信任,因为它们经过数字签名。JWT可





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



