

nginx ip黑名单动态封禁的方法
1.方案黑名单持久化到mysql(常见的方案是redis,但不利于控制,如:不同的ip设置不同的有效期、ip的crud、统计等等);通过lua-nginx-module,在nginx中开辟一块内存(lua_shared_dict),lua将黑名单定期从mysql全量刷新至lua_shared_dict;所有请求,都要到与lua_shared_dict中的ipcheck一下。2.安装2.1安装luajitcdluajit-2.0.5makemakeinstallprefix=/usr/local/luaji
1.方案
黑名单持久化到mysql (常见的方案是redis,但不利于控制,如:不同的ip设置不同的有效期、ip的crud、统计等等);
通过lua-nginx-module,在nginx中开辟一块内存(lua_shared_dict),lua将黑名单定期从mysql全量刷新至lua_shared_dict;
所有请求,都要到与lua_shared_dict中的ip check一下。
2.安装
2.1 安装luajit
cd luajit-2.0.5
make
make install prefix=/usr/local/luajit
2.2.安装nginx时,将lua模块编译进去
export luajit_lib=/usr/local/luajit/lib
export luajit_inc=/usr/local/luajit/include/luajit-2.1

./configure --prefix=/nginx \
--with-ld-opt="-wl,-rpath,/usr/local/luajit/lib" \
--add-module=/opt/ngx_devel_kit-0.3.1rc1 \
--add-module=/opt/lua-nginx-module-0.10.14rc3

make -j2
make install
ln -s /nginx/sbin/nginx /usr/sbin/nginx
3.配置
3.1 nginx配置
http {
  server_tokens off;
  lua_package_path "/usr/local/lib/lua/?.lua;;";
  lua_shared_dict ip_blacklist 4m;
}

server {
  set $real_ip $remote_addr;
  if ( $http_x_forwarded_for ~ "^(\d+\.\d+\.\d+\.\d+)" ) {
    set $real_ip $1;
  }

  # 管理信息,访问该url可以查看nginx中的ip黑名单信息
  location /get-ipblacklist-info {
    access_by_lua_file conf/lua/get_ipblacklist_info.lua;
  }

  # 同步url,通过定时任务调用该url,实现ip黑名单从mysql到nginx的定时刷新
  location /sync-ipblacklist {
   access_by_lua_file conf/lua/sync_ipblacklist.lua;
  }

  # 生产域名配置,所有需要ip黑名单控制的location,都要包含以下语句
  location / {
   access_by_lua_file conf/lua/check_realip.lua;
  }

}nginx服务器配置以下crrontab
* * * * * /usr/bin/curl -o /dev/null -s http://127.0.0.1/sync-ipblacklist > /dev/null 2>&1
3.2 lua脚本
sync_ipblacklist.lua
local mysql_host = "ip of mysql server"
local mysql_port = 3306
local database = "dbname"
local username = "user"
local password = "password"

-- update ip_blacklist from mysql once every cache_ttl seconds
local cache_ttl  = 1
local mysql_connection_timeout = 1000

local client_ip  = ngx.var.real_ip
local ip_blacklist  = ngx.shared.ip_blacklist
local last_update_time = ip_blacklist:get("last_update_time");

if last_update_time == nil or last_update_time < ( ngx.now() - cache_ttl ) then

 local mysql = require "resty.mysql";
 local red = mysql:new();

 red:set_timeout(mysql_connect_timeout);

 local ok, err, errcode, sqlstate = red:connect{
     host = mysql_host,
     port = mysql_port,
     database = database,
     user = username,
     password = password,
     charset = "utf8",
     max_packet_size = 1024 * 1024,
    }
 if not ok then
 ngx.log(ngx.err, "mysql connection error while retrieving ip_blacklist: " .. err);
 else
 new_ip_blacklist, err, errcode, sqlstate = red:query("select ip_addr from ip_blacklist where status = 0 order by create_time desc limit 10000", 100)
 if not new_ip_blacklist then
  ngx.log(ngx.err, "bad result. errcode: " .. errcode .. " sqlstate: " .. sqlstate .. " err: " .. err);
  return
 end

 ip_blacklist:flush_all();
 for k1, v1 in pairs(new_ip_blacklist) do
  for k2, v2 in pairs(v1) do
  ip_blacklist:set(v2,true);
  end
 end

 ip_blacklist:set("last_update_time", ngx.now());
 end
end

ngx.say("sync successful");
get_ipblacklist_info.lua
-- 调用url查看黑名单信息
-- 1万ip消耗不到1.5m ngx.shared内存
-- 获取所有key会堵塞别的正常请求对ngx.shared内存的访问,因此只能取少数key展示
require "resty.core.shdict"
ngx.say("total space: " .. ngx.shared.ip_blacklist:capacity() .. "
");
ngx.say("free space: " .. ngx.shared.ip_blacklist:free_space() .. "
");
ngx.say("last update time: " .. os.date("%y%m%d_%h:%m:%s",ngx.shared.ip_blacklist:get("last_update_time")) .. "
");
ngx.say("first 100 keys:
");
ngx.say("--------------------------
");
ip_blacklist = ngx.shared.ip_blacklist:get_keys(100);
for key, value in pairs(ip_blacklist) do
 ngx.say(key .. ": " .. value .. "
");
end
check_realip.lua
if ngx.shared.ip_blacklist:get(ngx.var.real_ip) then
 return ngx.exit(ngx.http_forbidden);
end
3.3 数据库设计
create table `ip_blacklist` (
 `id` int(11) not null auto_increment,
 `ip_addr` varchar(15) collate utf8mb4_bin default null,
 `status` int(11) default '0' comment '0: valid 有效, 1: invalid 失效',
 `effective_hour` decimal(11,2) default '24' comment '有效期,单位:小时',
 `ip_source` varchar(255) collate utf8mb4_bin default null comment '黑名单来源',
 `create_time` datetime default current_timestamp,
 `modify_time` datetime default current_timestamp on update current_timestamp,
 `remark` varchar(255) collate utf8mb4_bin default null comment '备注',
 primary key (`id`)
) engine=innodb default charset=utf8mb4 collate=utf8mb4_bin;


create procedure proc_ip_blacklist_status_update()
-- 将过期的ip状态改为失效
begin
 update ip_blacklist
 set status=1
 where date_add(create_time,interval effective_hour hour) < now();
 commit;
end;


create event job_ip_blacklist_status_update
on schedule every 1 minute
on completion preserve
enable
do
call proc_ip_blacklist_status_update();
4 crud
黑名单产生有手工的方式,也有自动的方式,或者两者兼有。
自动的方式有通过python分析elk日志,将恶意ip自动写入mysql,这是个大话题,这里不涉及。
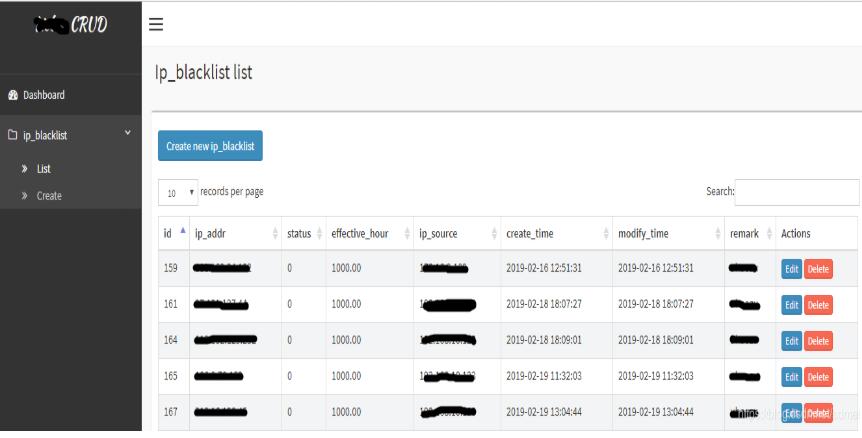
手工的方式可以人肉查看elk请求日志,发现恶意ip,手工填入mysql,这里推荐一个开源的crud工具,用户体验很nice(比直接navicat好多了),当然也可以自己写……
项目的强大之处在于,所有表都帮你生成菜单,然后这些表的crud就直接用了。
具体操作见官方说明,就不赘述了。

本教程针对Windows环境,详解Nginx稳定版(如1.24.0)的下载、解压、启动及验证流程。核心步骤包括:下载官方压缩包至英文目录,使用start nginx启动,通过localhost访问默认页面,并利用tasklist和nginx -t命令确认进程状态及配置语法。涵盖端口冲突排查、配置重载及停止服务的标准操作,适用于本地开发环境搭建与基础运维验证。
ngx_php这个模块,简单来说,就是给nginx插上PHP脚本的翅膀。它还有个更通俗的名字叫php-nginx-module,功能非常直观:让nginx能够直接嵌入PHP语言来处理请求。 环境兼容性 从PHP 5.3到5.6,ngx_php都支持得不错。nginx这边,从1.4.7到1.9.15这
配置LNMP环境(Linux + Nginx + MySQL + PHP)是很多后端开发者都会遇到的场景。这里以CentOS系统为例,演示如何通过编译安装的方式,将Nginx和PHP-FPM搭建起来。整个过程不依赖RPM包,适合需要定制化组件或对性能有更高要求的场景。下面直接上步骤。 (1) 编译安
从源码编译安装PHP并配置Nginx,需先安装libxml2依赖,然后下载并解压PHP源码,执行配置、编译与安装,复制php.ini配置文件到指定位置,安装并启动php-fpm,再编辑Nginx配置文件以添加PHP支持,使其指向fastcgi与9000端口,最后重启服务即可验证PHP运行。
在Ubuntu下搭建PHP环境时,先清理旧PHP包,添加OndřejSurý的PPA源,安装PHP5.6或7.1及常用扩展,再配置Nginxlocation块将PHP请求转发至对应版本php-fpmsocket,重启Nginx即可。
在CentOS7系统上部署LNMP环境,安装PHP语言及其扩展php-mysqlnd和php-fpm,修改php.ini配置文件中的cgi.fix_pathinfo参数为0,将php-fpm服务用户更改为nginx用户,启动php-fpm服务并设置开机自启动。配置Nginx服务器支持PHP解析处理,通过fastcgi_pass指令连接本机9000端口,重启N
在PHP开发环境中调试时,需在浏览器显示错误信息。首先编辑php.ini,将错误报告级别error_reporting设为E_ERROR(仅显示致命错误),并将display_errors设为On;若启用PHP-FPM,则还需在php-fpm.conf中设置php_flag[display_errors]为on,并重启服务。这样配置后可快速定位致命错误,避免
PHP-FPM是PHP的FastCGI进程管理器,新版已集成至官方核心,编译时加--enable-fpm参数即可开启。安装前需准备gcc、libmcrypt等依赖及oniguruma库,编译安装PHP后生成配置文件,并在nginx的server段添加FastCGI转发配置,测试通过浏览器访问index.php验证。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



