

Springboot怎么使用内置tomcat禁止不安全HTTP
Springboot内置tomcat禁止不安全HTTP方法1、在tomcat的web.xml中可以配置如下内容让tomcat禁止不安全的HTTP方法/*PUTDELETEHEADOPTIONSTRACEBASIC2、Springboot使用内置tomcat没有web.xml配置文件,可以通过以下配置进行,简单来说就是要注入到Spring容器中@ConfigurationpublicclassTomcatConfig{@BeanpublicEmbeddedServletContainerFactoryser
Springboot 内置tomcat禁止不安全HTTP方法
1、在tomcat的web.xml中可以配置如下内容
让tomcat禁止不安全的HTTP方法
      /*
      PUT
   DELETE
   HEAD
   OPTIONS
   TRACE


  BASIC
2、Spring boot使用内置tomcat
没有web.xml配置文件,可以通过以下配置进行,简单来说就是要注入到Spring容器中
@Configuration
public class TomcatConfig {
    @Bean
    public EmbeddedServletContainerFactory servletContainer() {
        TomcatEmbeddedServletContainerFactory tomcatServletContainerFactory = new TomcatEmbeddedServletContainerFactory();
        tomcatServletContainerFactory.addContextCustomizers(new TomcatContextCustomizer(){

   @Override
   public void customize(Context context) {
    SecurityConstraint constraint = new SecurityConstraint();
    SecurityCollection collection = new SecurityCollection();
    //http方法
    collection.addMethod("PUT");
    collection.addMethod("DELETE");
    collection.addMethod("HEAD");
    collection.addMethod("OPTIONS");
    collection.addMethod("TRACE");
    //url匹配表达式
    collection.addPattern("/*");
    constraint.addCollection(collection);
    constraint.setAuthConstraint(true);
    context.addConstraint(constraint );

    //设置使用httpOnly
    context.setUseHttpOnly(true);
   }
        });
        return tomcatServletContainerFactory;
    }
}
启用不安全的HTTP方法
问题描述:
可能会在Web服务器上上载、修改或删除Web页面、脚本和文件。
"启用了不安全的HTTP方法:OPTIONS /system HTTP/1.1Allow: HEAD, PUT, DELETE, TRACE, OPTIONS, PATCH
上述方法的用途:
Options、Head、Trace:主要由应用程序来发现和跟踪服务器支持和网络行为;
Get:检索文档;
Put和Post:将文档提交到服务器;
Delete:销毁资源或集合;
Mkcol:创建集合
PropFind和PropPatch:针对资源和集合检索和设置属性;
Copy和Move:管理命名空间上下文中的集合和资源;
Lock和Unlock:改写保护
很显然上述操作明细可以对web服务器进行上传、修改、删除等操作,对服务造成威胁。虽然WebDAV有权限控制但是网上一搜还是一大堆的攻击方法,所以如果不需要这些方法还是建议直接屏蔽就好了。
解决方案:
在web应用中的web.xml加上如下内容
            disp
            /*
            PUT
            DELETE
            HEAD
            OPTIONS
            TRACE
            PATCH
标签介绍:
用于限制对资源的访问; 用于限制那些角色可以访问资源,这里设置为空就是禁止所有角色用户访问; 指定需要验证的资源 指定那些方法需要验证
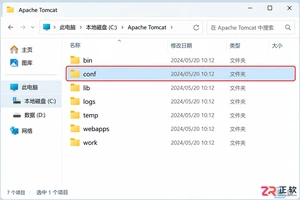
详细讲解如何在Tomcat中通过编辑conf/server.xml文件来修改默认的HTTP连接器端口,包含文件路径查找、关键标签定位及重启服务的完整步骤。
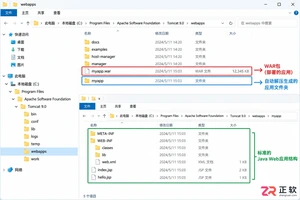
手把手教你如何在Tomcat中部署Web项目,包括自动部署与手动配置server.xml的方法,解决端口冲突和路径访问问题,适合Java初学者和运维人员参考。
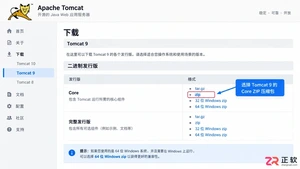
手把手教你在Windows系统中安装Apache Tomcat并配置关键环境变量。涵盖JDK验证、CATALINA_HOME设置及启动测试,确保Web服务器正常运行,适合Java初学者参考。
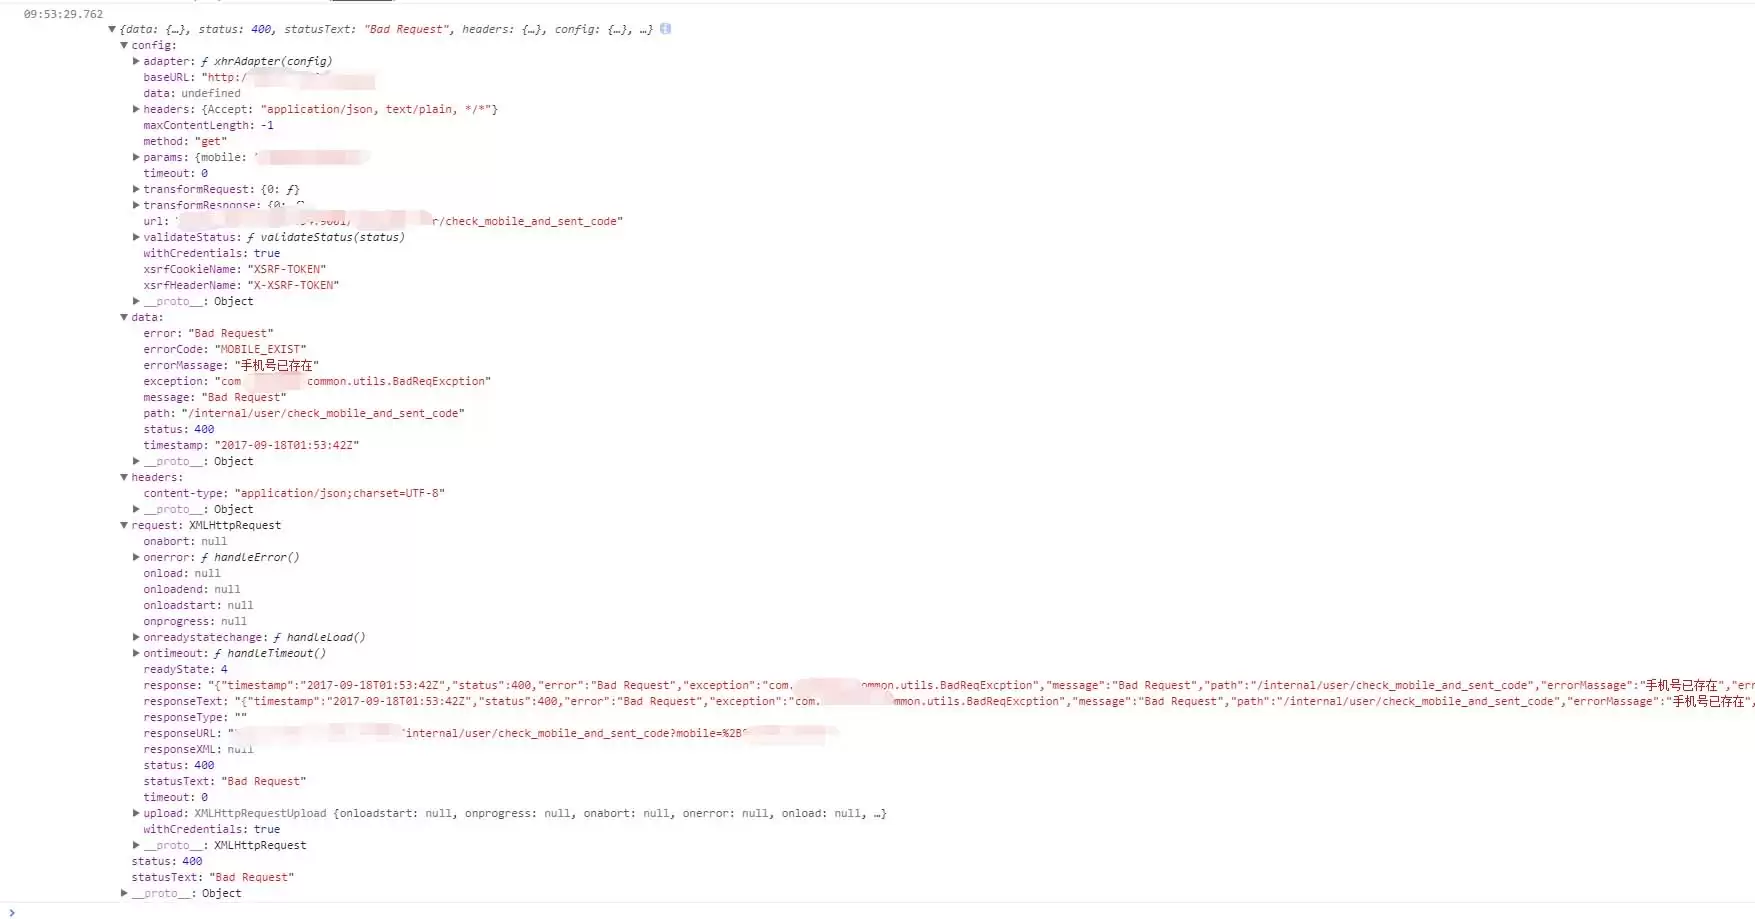
调用后端接口遇到400状态码时,仅捕获error.message无法获取具体错误信息。需在catch中通过error.response对象获取状态码、响应体及业务描述等详细数据,从而精准定位后端返回的业务错误。
启动Tomcat时若8080端口被占用,可在命令行输入`netstat-ano`查找PID,再于任务管理器结束该进程,最后重新启动Tomcat即可释放端口并正常运行。
在Solaris系统上配置Ja va和Tomcat环境,说起来不算复杂,但一些细节如果不注意,很容易卡壳。下面以Solaris10为例,把整个流程拆开讲清楚,跟着步骤走就能搞定。 1. Ja va安装 先把安装文件 j2re-1_4_2_05-solaris-i586.sh 上传到 /export/
在SUSE 10.3中安装http apache2的依赖问题解决 在SUSE 10.3系统上安装Apache2时,很多人都会遇到一个典型的依赖错误。系统会明确提示你缺少几个关键的库文件,具体信息通常是这样: libapr1 >= 1.0 is needed by apache2-2.2.3-16.2
使用httptest可高效测试GolangHTTPAPI。1.用NewRecorder模拟请求并检查状态码、响应体和头信息;2.测试路由和中间件时将ServeMux注入测试;3.用NewServer启动临时服务进行端到端验证。
前言通过前面的总结,我们了解到,当客户端通过HTTP向服务端发送请求后,期望服务端能够作出响应。在服务端的响应中,信息头包含一个称为StatusCode的属性,其值是一个三位数字,我们称之为HTTP状态码。HTTP状态码是HTTP协议的重要组成部分,用来表示服务端对当前请求的响应状态。概念HTTP状态码(英语:HTTPStatusCode)是用来表示网页服务器HTTP协议响应状态的三位数字代码。它由RFC2616规范定义,并得到RFC2518、RFC2817、R





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



