

Windows系统日志配置技巧
Windows系统安装完成后,配置系统日志的关键在于调整日志容量、覆盖策略及创建自定义视图。1.打开“事件查看器”(eventvwr.msc),右键“应用程序”、“系统”、“安全性”等日志,选择“属性”,建议将“应用程序”和“系统”日志设为至少100MB~200MB,“安全性”日志设为500MB以上;2.覆盖策略推荐使用“按需覆盖事件”,但设置足够大的日志容量以保留数天至数周记录,或对安全日志结合“不覆盖事件”并定期导出;3.创建自定义视图,根据事件级别、来源、ID等筛选条件提升排查效率;4.通过本地安全
Windows系统安装完成后,配置系统日志的关键在于调整日志容量、覆盖策略及创建自定义视图。1. 打开“事件查看器”(eventvwr.msc),右键“应用程序”、“系统”、“安全性”等日志,选择“属性”,建议将“应用程序”和“系统”日志设为至少100MB~200MB,“安全性”日志设为500MB以上;2. 覆盖策略推荐使用“按需覆盖事件”,但设置足够大的日志容量以保留数天至数周记录,或对安全日志结合“不覆盖事件”并定期导出;3. 创建自定义视图,根据事件级别、来源、ID等筛选条件提升排查效率;4. 通过本地安全策略(secpol.msc)或组策略开启详细安全审计策略,如审核对象访问、过程跟踪等;5. 使用wevtutil命令行工具进行批量自动化配置,例如设置日志大小与覆盖策略;6. 关注其他关键日志源,如IIS、DNS、Active Directory、性能监视器、Windows Defender及驱动验证器日志,以全面掌握系统运行状态和故障线索。
Windows系统安装完成后,配置系统日志是确保未来故障能被有效追踪和诊断的关键一步。核心在于调整日志的容量、保留策略,并了解不同日志的用途,确保在系统出现异常时,我们有足够详细且未被覆盖的数据可供分析。这不仅仅是设置几个参数那么简单,更是一种未雨绸缪的思维模式。
解决方案
要系统性地配置Windows日志以利于故障排查,我们主要围绕“事件查看器”进行操作,并考虑结合一些命令行工具。首先,打开“事件查看器”(可以Win+R输入eventvwr.msc)。
调整核心日志容量与覆盖策略: 这是最基本也是最重要的一步。右键点击“Windows 日志”下的各个子项,如“应用程序”、“安全性”、“系统”、“安装”等,选择“属性”。
- 最大日志大小: 默认值通常偏小,例如20MB。对于普通用户,我建议将“应用程序”和“系统”日志提高到至少100MB到200MB,如果硬盘空间充裕,甚至可以更大。而“安全性”日志,由于记录了大量的审计事件,如果开启了详细审计策略,其增长速度会非常快,建议设置到500MB甚至1GB以上。
- 达到最大日志大小时: 这里是关键。
- “按需覆盖事件(最早的事件)”: 这是默认选项,意味着日志文件满了就覆盖最旧的记录。虽然能保证日志文件不会无限增长,但关键的早期故障信息可能因此丢失。对于需要长期追溯的问题,这显然不够。
- “达到最大日志大小时存档日志,不覆盖事件”: 这个选项会保留完整的日志历史,但当日志文件达到上限时,新的事件就无法写入了,这会导致新的故障信息无法被记录。在某些特定场景下有用,但日常排查可能错过实时信息。
- “不覆盖事件(手动清除日志)”: 理论上能保留所有事件,但如果长时间不清理,日志文件会变得非常庞大,占用大量磁盘空间。
- 我的建议: 对于大多数情况,我会选择“按需覆盖事件”,但将日志大小设置得足够大,以确保至少能保留数天甚至数周的事件记录。对于“安全性”日志,如果对审计要求很高,可以考虑结合“不覆盖事件”并定期通过脚本导出或集中管理,或者在日志满时自动存档。这其实是一个权衡,要在存储空间和信息保留之间找到一个平衡点。
创建自定义视图: 事件查看器里事件太多太杂?通过创建自定义视图可以极大提升排查效率。在“事件查看器”左侧导航栏,右键点击“自定义视图”,选择“创建自定义视图”。
- 你可以根据“事件级别”(错误、警告、关键等)、“事件源”、“任务类别”、“关键字”甚至“用户”来筛选。
- 例如,我经常会创建一个名为“启动错误”的视图,筛选“系统”日志中,事件ID为7000-7099(服务启动/停止相关)或特定错误代码的事件,这样每次系统启动有问题,我一眼就能看到相关线索。
配置安全审计策略(高级): 默认情况下,Windows的安全日志可能不会记录足够详细的信息,例如文件访问、注册表修改等。这需要通过“本地安全策略”(
secpol.msc)或组策略(gpedit.msc)进行配置。
- 导航到“安全设置”->“本地策略”->“审核策略”。
- 根据需要启用“审核对象访问”、“审核过程跟踪”、“审核系统事件”等。这会显著增加安全日志的记录量,所以前面提到的安全日志容量调整就显得尤为重要。
Windows系统日志默认配置存在哪些不足?
说实话,Windows系统日志的默认设置,在我看来,有点过于保守了,或者说,它更侧重于节省资源,而不是最大化故障排查的效率。最明显的不足就是日志文件的默认容量太小。比如,系统日志默认可能只有20MB,这在服务器环境下,或者哪怕是家用电脑,只要出点小问题,可能几小时甚至几十分钟的事件就足以填满它,然后最旧的记录就被无情地覆盖掉了。你想想,一个间歇性出现的问题,可能几天才发生一次,等你真想去查的时候,日志早就更新了好几轮,关键线索自然也就烟消云散了。
其次,默认的覆盖策略“按需覆盖事件”,虽然能防止日志文件无限膨胀,但也意味着历史数据的丢失。如果系统故障是渐进式的,或者某个问题很久才暴露出来,那么最初导致问题的那些事件可能早就被新事件挤出去了。这就像你想看一部电影的开头,结果影院只给你看中间和结尾,那体验能好吗?
再者,默认的安全审计策略通常不够详细。除非你手动开启,否则很多关键的安全事件,比如某个文件被谁访问了,某个注册表键值被修改了,甚至某个程序被启动了,这些信息可能都不会被记录下来。这对于排查恶意软件行为、数据泄露或者用户操作异常时,会让你感到束手无策。日志里一片空白,你连从哪里开始怀疑都不知道。
最后,缺乏预设的、针对性的视图。事件查看器里密密麻麻的事件,没有分类,没有重点,对于不熟悉事件ID和事件源的用户来说,简直就是大海捞针。默认的视图虽然有“错误”、“警告”等分类,但往往还是包含了大量不相关的噪音,导致真正有价值的信息被淹没。这就像图书馆里所有的书都堆在一起,没有分类标签,你得一本一本翻找才能找到你想要的。
如何调整Windows事件日志大小与覆盖策略?
调整Windows事件日志的大小和覆盖策略,主要有两种方式:通过图形界面(事件查看器)和通过命令行工具(wevtutil.exe)。我个人倾向于图形界面,因为它直观易懂,但对于批量操作或者自动化脚本,命令行工具就显得非常高效了。
通过事件查看器(GUI方式):
- 打开事件查看器: 最简单的方法是按下
Win + R键,输入eventvwr.msc,然后回车。 - 定位日志: 在左侧导航栏中,展开“Windows 日志”。你会看到“应用程序”、“安全性”、“系统”、“安装”、“转发事件”等子项。
- 进入属性: 右键点击你想要配置的日志(例如“系统”),然后选择“属性”。
- 调整大小: 在弹出的属性窗口中,找到“最大日志大小 (KB)”这个选项。你可以手动输入一个更大的数值。记住,1MB等于1024KB。所以,如果你想设置100MB,就输入102400;想设置1GB,就输入1048576。我的建议是,根据你的硬盘空间和需要保留日志的时间长度来决定。对于系统和应用程序日志,我通常会设置到200MB到500MB;而安全日志,如果开启了详细审计,1GB甚至2GB都不算多。
- 选择覆盖策略: 在“达到最大日志大小时”这个下拉菜单中,你有几个选项:
- “按需覆盖事件(最早的事件)”: 这是默认选项。日志文件满了之后,新事件会覆盖掉最旧的事件。优点是日志文件大小固定,不会无限增长;缺点是历史数据会丢失。如果你只是想保留最近一段时间的日志,这个选项是可行的,但前提是日志大小要足够大。
- “达到最大日志大小时存档日志,不覆盖事件”: 当日志文件达到最大值时,当前的日志文件会被自动保存为一个新的
.evtx文件,然后清空当前的日志文件以供新事件写入。优点是所有历史事件都会被保留;缺点是会产生大量的.evtx文件,占用硬盘空间,且如果存档路径空间不足,新的事件将无法写入。这个选项在特定审计或取证场景下很有用。 - “不覆盖事件(手动清除日志)”: 日志文件会持续增长,永不覆盖。优点是所有事件都保留;缺点是如果长时间不清理,日志文件会变得非常巨大,可能耗尽磁盘空间。这个选项我个人很少用,除非是对某个特定日志有极高的完整性要求,并且有自动化脚本定期处理。
- 应用更改: 确认设置后,点击“确定”保存更改。对每个需要调整的日志都重复这个过程。
通过命令行工具(wevtutil.exe方式):
对于需要自动化或者批量修改日志配置的场景,wevtutil.exe就非常强大了。你需要在管理员权限的命令提示符或PowerShell中运行这些命令。
查看当前日志配置:
wevtutil gl System
(
gl是get-log的缩写,System是日志名称,可以是Application、Security等)修改日志大小(以“系统”日志为例,设置为200MB):
wevtutil sl System /ms:204800
(
sl是set-log的缩写,/ms是maxsize,单位是KB)修改覆盖策略(以“系统”日志为例):
- 按需覆盖(默认行为):
wevtutil sl System /rt:true
(
/rt:true表示retention:true,即循环覆盖) - 达到最大日志大小时存档日志,不覆盖事件:
wevtutil sl System /rt:false /ab:true
(
/rt:false表示不循环覆盖,/ab:true表示auto-backup:true,即自动存档) - 不覆盖事件(手动清除):
wevtutil sl System /rt:false /ab:false
(
/rt:false表示不循环覆盖,/ab:false表示不自动存档)
- 按需覆盖(默认行为):
清除日志:
wevtutil cl System
(
cl是clear-log的缩写)
使用wevtutil可以非常灵活地管理日志,尤其是在部署大量机器时,通过脚本批量配置日志策略可以节省大量时间。我个人在处理服务器集群时,就经常编写PowerShell脚本来统一管理这些日志设置,确保每台机器的日志策略都符合规范。
除了默认日志,还有哪些关键日志源值得关注?
当我们谈到Windows日志,大多数人首先想到的是事件查看器里的“应用程序”、“系统”和“安全性”这三大金刚。但实际上,Windows系统,尤其是现代Windows版本,提供了远不止这些的日志源,它们在特定的故障排查场景下,简直就是救命稻草。
“应用程序和服务日志”: 这部分日志在事件查看器的左侧导航栏中,位于“Windows 日志”的下方。这里面包含了大量由微软产品(如IIS、DNS服务器、Active Directory、Hyper-V等)以及第三方应用程序生成的特定日志。
- IIS日志: 如果你管理Web服务器,IIS的HTTP日志(通常在
C:\inetpub\logs\LogFiles)是排查Web应用访问问题、性能瓶颈、错误代码(如404、500)的关键。这些不是事件查看器里的日志,但同样重要。 - DNS服务器日志: 对于域控制器或独立DNS服务器,DNS服务器的调试日志(需要手动开启)可以记录DNS查询的详细过程,对于排查域名解析问题、DNSSEC问题非常有用。
- Active Directory日志: 在域控制器上,AD相关的日志(如目录服务、文件复制服务等)对于排查用户认证、组策略应用、域复制等问题至关重要。
- Microsoft-Windows-Diagnostics-Performance/Operational: 这个日志记录了系统启动和关机的详细性能数据,对于排查系统启动缓慢的问题非常有帮助。
- Microsoft-Windows-PrintService/Operational: 打印服务日志,当打印机出现问题时,这里会记录详细的错误信息。
- IIS日志: 如果你管理Web服务器,IIS的HTTP日志(通常在
安全审计日志的精细化配置: 虽然“安全性”日志是默认开启的,但其默认记录的详细程度往往不够。通过“本地安全策略”(
secpol.msc)或组策略,可以开启更详细的审计策略。- 审核对象访问: 记录文件、文件夹、注册表项、打印机等对象的访问尝试。这对于追踪数据泄露、未授权访问非常有用。
- 审核过程跟踪: 记录程序的启动、退出以及进程创建的详细信息。对于分析恶意软件行为、追踪可疑程序启动路径很有价值。
- 审核详细文件共享: 记录对共享文件夹的详细访问情况。
- 审核组成员身份更改: 记录用户组的变化,对于权限管理和安全审计非常重要。 开启这些详细审计会显著增加安全日志的量,但其提供的排查价值是巨大的。
Windows Defender/安全中心日志: Windows Defender的日志(通常在“应用程序和服务日志”下的Microsoft-Windows-Windows Defender/Operational)记录了病毒扫描、威胁检测、隔离等信息。如果你遇到系统行为异常,或者怀疑有恶意软件,这里的日志能提供直接证据。
性能监视器日志: 这不是事件日志,但它记录了系统运行时的性能计数器数据(CPU使用率、内存占用、磁盘I/O、网络流量等),可以帮助你分析系统性能瓶颈,判断故障是否与资源耗尽有关。你可以通过
perfmon.msc来配置数据收集器集。虽然它不直接记录“事件”,但它提供了事件发生时的“背景环境”数据,这在综合分析时非常宝贵。驱动程序验证器(Driver Verifier)日志: 如果你经常遇到蓝屏(BSOD)问题,怀疑是某个驱动程序导致的,Driver Verifier(
verifier.exe)可以帮助你找出问题驱动。它会在系统日志中记录驱动程序相关的错误,甚至直接导致蓝屏以暴露问题。
在我看来,真正高效率的故障排查,从来都不是只盯着一个地方看,而是要学会整合信息。就像一个侦探,不能只看现场的血迹,还要看监控录像、走访证人、分析财务记录。Windows的日志系统就是你的“证据库”,了解并善用这些不同的日志源,才能在复杂问题面前游刃有余。
Yandex浏览器官方网站登录入口是https://www.yondex.net/,提供多语言下载、账户同步、广告拦截、Turbo模式及隐私保护等功能,支持跨设备数据同步与安全浏览。
ao3镜像2026最新入口包括主站archiveofourown.org、镜像站ao3mirror.com和xiaozhan.icu,建议收藏备用并根据网络情况切换使用。
面向在Windows 10系统中无法发现蓝牙耳机的用户,本文提供从耳机配对模式到系统设置的完整排查路径。首先确保耳机已充电并进入可被搜索的配对状态,断开与其他设备的连接;随后在Win10设置中开启蓝牙并添加设备。若蓝牙开关缺失或适配器异常,需通过设备管理器检查驱动状态并更新,以恢复正常的蓝牙音频设备识别功能。
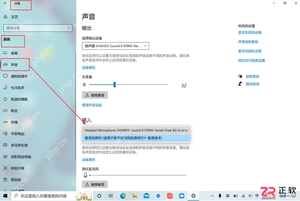
面向在Windows 10系统中遇到蓝牙耳机能听声但无法录音的用户,本文解决因输入通道选择错误、隐私权限关闭或语音连接缺失导致的麦克风无声问题。关键步骤包括:在系统声音设置中正确选择Headset Microphone或Hands-Free AG Audio作为输入设备;在隐私设置中开启应用访问麦克风权限;确认蓝牙状态包含语音连接而非仅音乐连接,必要时重新配对或更新驱动。注意Stereo模式不支持麦克风输入,勿为音质牺牲通话功能。
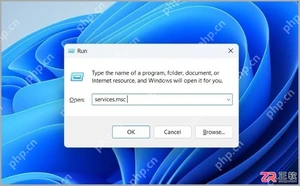
面向需要在Windows 11中查看或配置系统服务的用户,本文提供两种快速进入服务管理器的路径。一是通过Win+R运行services.msc直接打开,适合快速访问;二是从开始菜单进入计算机管理,再展开服务和应用程序找到服务列表,适合在统一管理界面中操作。文中说明查看状态通常无需特殊权限,而修改服务设置可能需要管理员账户,帮助用户根据实际需求选择合适入口。
想知道Fences怎么彻底删除?本教程详解Windows 11下卸载Fences、使用官方Purge工具清理残留、删除布局备份及日志的步骤,助您干净移除软件并恢复桌面原生体验。
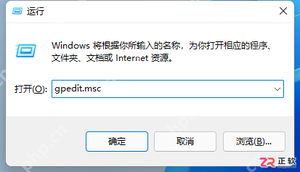
面向需要在Windows 11中调整系统设置的用户,介绍通过运行命令gpedit.msc快速打开本地组策略编辑器的方法。该功能仅内置于专业版、企业版和教育版,家庭版通常不包含此工具,运行报错并非系统故障。本文详解正确的命令输入格式、界面确认方式以及通过任务栏搜索的替代路径,并指导家庭版用户如何查看系统版本以选择对应的设置入口或升级方案。
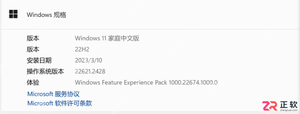
面向使用Windows 11家庭版或家庭中文版的用户,解决运行gpedit.msc提示找不到文件的问题。该现象源于版本功能限制,修改文件名或重装同版本系统均无效。本文指导用户先通过“设置-关于”确认系统版本,日常配置优先在“设置”应用中完成;若确需本地组策略功能,建议通过官方渠道升级至专业版,并警示避免使用来源不明的第三方安装工具。
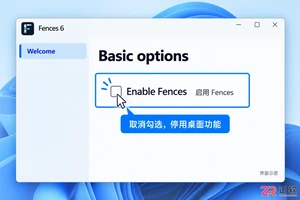
想让 Fences 暂时停止接管桌面?本文详解 Windows 11/10 下关闭 Fences 总开关、禁用开机启动及验证后台状态的操作步骤,区分临时停用与彻底卸载,确保桌面文件安全。
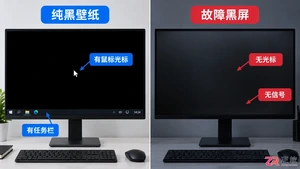
分不清电脑黑屏是设置了纯黑壁纸还是系统故障?本文详解纯黑壁纸的视觉特征与故障黑屏的区别,提供Windows和Mac系统的纯黑壁纸设置方法,助你快速判断屏幕状态。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



