

PHP上传文件步骤详解
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
PHP文件上传通过HTML表单与PHP脚本协作实现,前端设置enctype="multipart/form-data"的POST表单提交文件,后端利用$_FILES数组接收并验证文件类型、大小等,再通过move_uploaded_file()将临时文件移至目标目录;为保障安全,需采用白名单校验文件类型、结合魔术字节检测真实格式、生成唯一文件名防止覆盖与路径遍历,并限制上传目录权限;提升体验方面,可使用AJAX异步上传、显示进度条及分块上传支持断点续传,避免大文件传输失败。
PHP文件上传通过HTML表单与PHP脚本协作实现,前端设置enctype="multipart/form-data"的POST表单提交文件,后端利用$_FILES数组接收并验证文件类型、大小等,再通过move_uploaded_file()将临时文件移至目标目录;为保障安全,需采用白名单校验文件类型、结合魔术字节检测真实格式、生成唯一文件名防止覆盖与路径遍历,并限制上传目录权限;提升体验方面,可使用AJAX异步上传、显示进度条及分块上传支持断点续传,避免大文件传输失败。
PHP文件上传到服务器,其核心机制在于利用HTML表单将本地文件数据通过HTTP POST请求发送给服务器,随后由PHP脚本通过内置的$_FILES全局数组接收这些数据,并执行一系列的验证、处理,最终将文件从服务器的临时存储位置移动到我们指定的目标目录。这整个过程,说白了,就是前端负责“打包”和“邮寄”,后端PHP负责“签收”、“验货”和“入库”。
解决方案
实现PHP文件上传功能,我们通常需要前端HTML表单和后端PHP脚本协同工作。
首先,在HTML页面中创建一个表单,这是用户选择并提交文件的入口。关键在于表单的enctype属性必须设置为"multipart/form-data",这是处理文件上传的必需编码类型。同时,method必须是"POST"。
文件上传
上传文件
文件上传成功!';
} elseif ($_GET['status'] == 'error') {
echo '';
}
}
?>
接下来是后端PHP脚本(例如upload.php),它负责接收、验证和保存文件。
服务器上传目录无法创建。'));
        exit;
    }
}

// 检查是否通过POST方法提交了文件
if (isset($_POST["submit"])) {
    // 检查文件是否确实上传成功,通过 $_FILES['fileToUpload']['error'] 判断
    if (!isset($_FILES["fileToUpload"]) || $_FILES["fileToUpload"]["error"] !== UPLOAD_ERR_OK) {
        $errorMessage = "文件上传失败,错误代码:" . ($_FILES["fileToUpload"]["error"] ?? '未知');
        // 可以根据错误代码提供更具体的提示
        switch ($_FILES["fileToUpload"]["error"] ?? UPLOAD_ERR_NO_FILE) {
            case UPLOAD_ERR_INI_SIZE:
            case UPLOAD_ERR_FORM_SIZE:
                $errorMessage = "上传文件过大。";
                break;
            case UPLOAD_ERR_PARTIAL:
                $errorMessage = "文件只有部分被上传。";
                break;
            case UPLOAD_ERR_NO_FILE:
                $errorMessage = "没有文件被上传。";
                break;
            case UPLOAD_ERR_NO_TMP_DIR:
                $errorMessage = "服务器临时文件夹丢失。";
                break;
            case UPLOAD_ERR_CANT_WRITE:
                $errorMessage = "文件写入失败,请检查服务器权限。";
                break;
            case UPLOAD_ERR_EXTENSION:
                $errorMessage = "某个PHP扩展阻止了文件上传。";
                break;
        }
        header('Location: index.html?status=error&msg=' . urlencode($errorMessage));
        exit;
    }

    $fileName = basename($_FILES["fileToUpload"]["name"]); // 获取原始文件名
    $targetFilePath = $targetDir . $fileName; // 目标文件完整路径
    $fileType = strtolower(pathinfo($targetFilePath, PATHINFO_EXTENSION)); // 获取文件扩展名

    // 假设我们只允许上传图片文件(jpg, png, gif)
    $allowedTypes = array('jpg', 'png', 'jpeg', 'gif');
    $maxFileSize = 5 * 1024 * 1024; // 5MB

    $uploadOk = 1; // 上传状态标志

    // 文件类型检查
    if (!in_array($fileType, $allowedTypes)) {
        header('Location: index.html?status=error&msg=' . urlencode('抱歉,只允许 JPG, JPEG, PNG & GIF 文件。'));
        $uploadOk = 0;
    }

    // 文件大小检查
    if ($_FILES["fileToUpload"]["size"] > $maxFileSize) {
        header('Location: index.html?status=error&msg=' . urlencode('抱歉,你的文件太大,最大允许 ' . ($maxFileSize / (1024 * 1024)) . 'MB。'));
        $uploadOk = 0;
    }

    // 检查文件是否已存在
    // 生产环境强烈建议重命名文件,避免覆盖和安全问题
    if (file_exists($targetFilePath)) {
        // 为了演示,这里只是警告,实际应用中应该重命名文件
        // $fileName = uniqid() . '_' . $fileName; // 例如:生成唯一ID作为前缀
        // $targetFilePath = $targetDir . $fileName;
        header('Location: index.html?status=error&msg=' . urlencode('抱歉,文件已存在。请重命名或上传其他文件。'));
        $uploadOk = 0;
    }

    // 如果所有检查都通过,尝试移动文件
    if ($uploadOk == 0) {
        // 错误信息已在上面设置并跳转
    } else {
        // move_uploaded_file() 函数将上传的文件从临时目录移动到指定目录
        if (move_uploaded_file($_FILES["fileToUpload"]["tmp_name"], $targetFilePath)) {
            header('Location: index.html?status=success');
        } else {
            header('Location: index.html?status=error&msg=' . urlencode('上传文件时发生未知错误。'));
        }
    }
} else {
    // 如果不是通过表单提交,直接访问upload.php
    header('Location: index.html?status=error&msg=' . urlencode('请通过表单提交文件。'));
}
exit; // 确保脚本执行完毕后退出
?>
这段代码展示了一个基本的上传流程,从接收文件到进行初步的类型和大小验证,再到最终的文件移动。但实际应用中,文件上传远比这复杂,尤其是涉及到安全和用户体验时。
文件上传有哪些常见的安全隐患及如何规避?
说实话,文件上传功能在Web应用中,简直就是安全漏洞的“重灾区”。我个人觉得,很多开发者在实现这个功能时,往往会忽略一些潜在的危险,导致系统被入侵。规避这些风险,不仅仅是写几行代码的事,更需要一种严谨的安全意识。
首先,最常见也最致命的,就是文件类型验证不严。如果服务器仅仅通过文件扩展名来判断文件类型,那么攻击者很容易就能伪造一个看似无害的.jpg文件,但其内容实际上是一个恶意的PHP脚本(例如shell.jpg,里面藏着)。一旦这个文件被上传到可执行的Web目录,并且服务器允许执行,那么攻击者就能通过访问这个“图片”文件来执行任意代码,后果不堪设想。
- 规避方法:
- 白名单验证: 永远不要使用黑名单。明确指定允许上传的文件类型(例如
jpg,png,gif,pdf),而不是禁止某些类型。 - 多重验证: 结合多种方式判断文件类型。
- 扩展名验证: 这是最基本的,但不是唯一的。
- MIME类型验证: 使用
$_FILES['file']['type']获取浏览器报告的MIME类型,但这个也能被伪造。 - 文件内容验证(魔术字节): 这是最可靠的方式之一。读取文件的前几个字节(魔术字节),与已知文件类型的魔术字节进行比对。例如,JPEG文件通常以
FF D8 FF E0或FF D8 FF E1开头。PHP的finfo_open()或exif_imagetype()函数可以帮助判断真实文件类型。
- 上传目录权限: 将上传目录设置在Web服务器的根目录之外,或者确保该目录没有执行脚本的权限。例如,将图片上传到
public/uploads/images/,但Web服务器配置不应允许直接执行该目录下的PHP文件。
- 白名单验证: 永远不要使用黑名单。明确指定允许上传的文件类型(例如
其次,文件重命名策略不当也经常出问题。如果直接使用用户上传的文件名,可能导致:
覆盖现有文件: 如果两个用户上传了同名文件,后上传的会覆盖先上传的。
路径遍历攻击: 攻击者可能上传
../../config.php这样的文件名,试图覆盖或访问服务器上的关键文件。文件名注入: 文件名中包含特殊字符,可能在某些系统上导致命令注入。
规避方法:
- 生成唯一文件名: 在保存文件时,为文件生成一个全新的、唯一的名称。最常见的方法是使用时间戳、UUID(
uniqid())或随机字符串,并结合原始文件的扩展名。例如:md5(uniqid(rand(), true)) . '.' . $fileType。 - 过滤文件名: 在使用原始文件名(即使是作为新文件名的一部分)时,也要对其进行严格的过滤,只允许字母、数字和少数安全字符。
- 生成唯一文件名: 在保存文件时,为文件生成一个全新的、唯一的名称。最常见的方法是使用时间戳、UUID(
再者,文件大小限制不足也是一个问题。如果不对上传文件的大小进行限制,攻击者可能上传超大文件,耗尽服务器存储空间或带宽,导致拒绝服务(DoS)攻击。
- 规避方法:
php.ini配置: 在php.ini中设置upload_max_filesize和post_max_size。- 后端脚本验证: 在PHP脚本中通过
$_FILES['file']['size']再次验证文件大小。 - 前端验证: 虽然容易绕过,但可以在前端通过JavaScript进行初步检查,提升用户体验。
最后,还有一些更高级的攻击,比如图片Exif信息漏洞和二次渲染漏洞。某些图片文件中可能嵌入了恶意Exif信息或通过修改图片特定区域来注入代码。
- 规避方法:
- 图片处理: 对于上传的图片,最好在服务器端进行二次处理,例如重新压缩、裁剪、调整大小,这通常会剥离掉大部分潜在的恶意Exif信息和恶意像素数据。使用GD库或ImageMagick等图像处理库。
- 沙箱环境: 如果处理的是高度敏感或用户上传的代码文件,考虑在沙箱环境中执行或处理。
总之,文件上传的安全,绝不是小事。多一分谨慎,就少一分风险。
如何优化PHP文件上传的用户体验和性能?
当我们谈论文件上传的用户体验和性能时,其实是在解决一个核心问题:如何让用户在上传大文件或在网络不佳的情况下,不感到沮丧,同时服务器也能高效处理。这听起来有点复杂,但其实原理很简单,就是把一个大任务拆分成小任务,并给用户提供实时反馈。
一个最直接的痛点是,当用户上传一个大文件时,页面可能会长时间处于“加载中”状态,没有任何反馈。这很糟糕。
1. 异步上传(AJAX)
这是改善用户体验的基石。传统的表单提交会刷新整个页面,中断用户当前操作。而使用AJAX上传,可以在后台悄悄地完成文件上传,页面不会刷新,用户可以继续浏览或操作其他内容。
实现思路:
- 前端使用JavaScript的
FormData对象来封装文件数据。 - 通过
XMLHttpRequest或fetchAPI发送POST请求到PHP后端。 - PHP后端处理文件上传,并返回JSON格式的上传结果(成功/失败信息、文件URL等)。
- 前端接收JSON响应,更新页面状态。
- 前端使用JavaScript的
示例(JavaScript):
document.getElementById('fileToUploadForm').addEventListener('submit', function(e) {
    e.preventDefault(); // 阻止表单默认提交行为

    const form = e.target;
    const formData = new FormData(form); // 获取表单数据,包括文件

    const xhr = new XMLHttpRequest();
    xhr.open('POST', 'upload_ajax.php', true);

    // 监听上传进度
    xhr.upload.onprogress = function(event) {
        if (event.lengthComputable) {
            const percentComplete = (event.loaded / event.total) * 100;
            document.getElementById('progressBar').style.width = percentComplete + '%';
            document.getElementById('progressText').innerText = Math.round(percentComplete) + '%';
        }
    };

    xhr.onload = function() {
        if (xhr.status === 200) {
            const response = JSON.parse(xhr.responseText);
            if (response.status === 'success') {
                document.getElementById('message').className = 'message success';
                document.getElementById('message').innerText = '文件上传成功!文件名: ' + response.fileName;
            } else {
                document.getElementById('message').className = 'message error';
                document.getElementById('message').innerText = '文件上传失败: ' + response.msg;
            }
        } else {
            document.getElementById('message').className = 'message error';
            document.getElementById('message').innerText = '服务器错误: ' + xhr.status;
        }
        document.getElementById('progressContainer').style.display = 'none'; // 隐藏进度条
    };

    xhr.onerror = function() {
        document.getElementById('message').className = 'message error';
        document.getElementById('message').innerText = '网络请求失败。';
        document.getElementById('progressContainer').style.display = 'none';
    };

    document.getElementById('progressContainer').style.display = 'block'; // 显示进度条
    xhr.send(formData);
});
(对应的
upload_ajax.php需要返回JSON响应)
2. 上传进度条
这是异步上传的“好搭档”。当文件在后台上传时,给用户一个可视化的进度条,能极大地缓解等待的焦虑。
- 实现思路:
- 结合AJAX的
xhr.upload.onprogress事件,实时更新进度条的宽度和百分比文本。 - 对于更复杂的场景,例如需要显示服务器端处理进度,可能需要结合Session或Redis等缓存来追踪上传状态。PHP本身可以通过
session.upload_progress.enabled在php.ini中开启上传进度追踪,然后通过一个单独的AJAX请求去查询进度信息。
- 结合AJAX的
3. 大文件分块上传与断点续传
对于GB级别的大文件,直接一次性上传很容易失败(网络中断、服务器超时、内存不足等)。分块上传就是把一个大文件切分成许多小块,逐个上传,最后在服务器端合并。断点续传则是在上传中断后,从上次中断的地方继续上传,而不是从头开始。
- 实现思路:
这套方案实现起来比较复杂,但对于需要处理大文件的应用来说
学习如何在Vue项目中设置文件上传格式限制。本文介绍使用HTML accept属性进行基础过滤,以及结合JavaScript进行严格后缀名校验的方法,确保只允许指定类型的文件被上传。


详细介绍如何使用PHP PDO扩展连接MySQL数据库,包含完整的代码示例、DSN配置方法及异常处理技巧,帮助开发者快速建立稳定安全的数据库连接。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
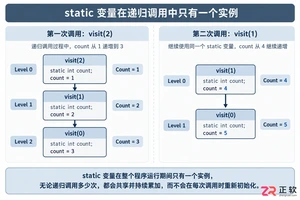
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。
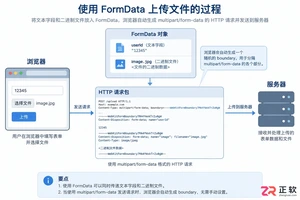
详解如何使用原生 JavaScript 和 FormData 对象实现前端文件上传,涵盖单文件、多文件提交及进度监听,无需依赖重型库,提升代码可控性。
遇到Xshell无法直接拖拽上传文件的困扰?本文详解如何通过安装lrzsz使用rz命令快速上传小文件,以及利用内置SFTP功能稳定传输大文件的具体操作步骤。






火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



