

NTFS数据流介绍
随着杀毒软件功能的日益强大,木马病毒已经不再局限于设置文件属性来达到隐藏自身的目的。一种更为隐蔽,危害更为巨大的文件隐藏方式正逐渐被木马所利用,通过这种方法,木马可以在系统中“隐形”,甚至躲过绝大多数杀毒软件的查杀,这种方法就是利用NTFS数据流隐藏木马。NTFS数据流本是NTFS文件格式中的一种正常功能,但是却可以被一些木马病毒所利用,而杀毒软件对NTFS数据流文件的检测能力十分薄弱,很多木马病毒就趁此机会,利用NTFS数据流将自己完全隐藏在系统中。下面就让我们和NTFS数据流木马来一次“亲密接触”。
随着杀毒软件功能的日益强大,木马病毒已经不再局限于设置文件属性来达到隐藏自身的目的。一种更为隐蔽,危害更为巨大的文件隐藏方式正逐渐被木马所利用,通过这种方法,木马可以在系统中“隐形”,甚至躲过绝大多数杀毒软件的查杀,这种方法就是利用NTFS数据流隐藏木马。NTFS数据流本是NTFS文件格式中的一种正常功能,但是却可以被一些木马病毒所利用,而杀毒软件对NTFS数据流文件的检测能力十分薄弱,很多木马病毒就趁此机会,利用NTFS数据流将自己完全隐藏在系统中。下面就让我们和NTFS数据流木马来一次“亲密接触”。

图一:ntfs格式
一、什么是NTFS数据流?
在介绍NTFS数据流之前,我们先简单了解一下NTFS文件系统。NTFS是微软Windows NT内核的系列操作系统支持的、一个特别为网络和磁盘配额、文件加密等管理安全特性设计的磁盘格式。NTFS比FAT文件系统更稳定,更安全,功能也更为强大。如果要让FAT文件系统转换为NTFS文件系统,可以在“命令提示符”中输入“convert 分区盘符: /fs:ntfs”,即可将该分区的文件系统转换为NTFS。
NTFS交换数据流(alternate data streams,简称ADS)是NTFS磁盘格式的一个特性,在NTFS文件系统下,每个文件都可以存在多个数据流,就是说除了主文件流之外还可以有许多非主文件流寄宿在主文件流中。它使用资源派生来维持与文件相关的信息,虽然我们无法看到数据流文件,但是它却是真实存在于我们的系统中的。创建一个数据交换流文件的方法很简单,命令为“宿主文件:准备与宿主文件关联的数据流文件”。

图二:数据流
那么为什么我们无法看到系统中的数据流文件呢,是Windows为了防止我们误删数据流文件而故意设置的障碍吗?答案是否定的,我们之所以无法在系统中看到NTFS数据流文件,是因为Windows中的很多工具对数据流文件的支持并不是很好,就像“资源管理器”,我们无法在“资源管理器”中看到有关数据流文件的变化。这种缺陷让木马有机可趁,通过NTFS数据流将自己隐藏起来,从此就从“资源管理器”中消失了。例如Rootkit木马中的文件隐藏功能,就是利用了NTFS数据流。
许多用户搜索“Codex官网下载入口”时容易陷入误区。本文解释Codex并非单一软件,而是多种技术的统称,分析常见混淆场景,提供正确的资源获取方式和安全下载建议,防止误装恶意程序。
详细讲解如何在Tomcat中通过编辑conf/server.xml文件来修改默认的HTTP连接器端口,包含文件路径查找、关键标签定位及重启服务的完整步骤。
了解如何从Autodesk官网下载正版AutoCAD安装包,并通过界面导览熟悉绘图区、命令行、功能区等核心区域,为高效绘图打下基础。
想知道如何顺利访问AO3凹三网?本文提供最新的网页版登录入口指引,详解网络环境准备、界面中文设置步骤以及账号注册登录流程,助你轻松阅读全球同人作品。
掌握在Postman中设置API公共前缀的正确方法,利用环境变量和集合变量实现Base URL的动态切换,避免硬编码,提升接口测试效率与维护性。
本文纠正DeepSeek需要下载安装的常见误解,提供官方网页版直接访问方法,并介绍适合开发者的API集成方案,帮助用户高效使用DeepSeek大模型。
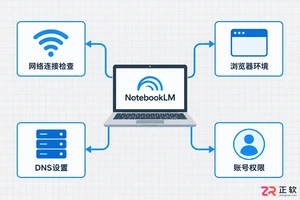
本文详细解析NotebookLM官网打不开的常见原因,提供包括网络检测、DNS切换、浏览器缓存清理及账号权限检查在内的具体操作步骤,帮助用户解决访问障碍。
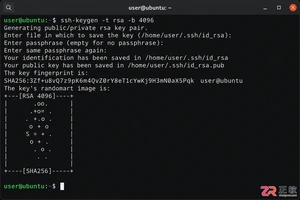
遇到Jenkins拉取代码报错?本教程手把手教你配置Git仓库地址,正确添加SSH或HTTP凭证,并演示在自由风格项目和Pipeline中如何调用,彻底解决权限验证难题。
详解CODEX安卓官方安装包的获取途径与安全安装步骤,涵盖权限设置、未知来源应用允许及常见安装失败问题的排查方法,帮助用户规避非官方渠道风险。



Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


赤友清理大师是一款为 Mac 设计的智能清理优化工具,可精准扫描垃圾、大文件、重复文件等,释放磁盘空间。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。