

PHP源码加密破解风险与合法建议
PHP源码加密属合法版权保护,应通过联系开发者、核查授权协议等合法途径获取明文代码,禁止使用非法解密工具或反编译手段,避免法律与安全风险,无法获取时可采用功能重构、接口对接等替代方案实现系统集成。
PHP源码加密属合法版权保护,应通过联系开发者、核查授权协议等合法途径获取明文代码,禁止使用非法解密工具或反编译手段,避免法律与安全风险,无法获取时可采用功能重构、接口对接等替代方案实现系统集成。

如果您在使用PHP项目时遇到源码被加密的情况,可能会影响对代码的正常维护与调试。以下是针对此类问题的分析及应对方式:
一、理解PHP源码加密的本质
PHP源码加密通常通过编码转换、混淆或使用扩展解密等方式实现,目的是保护开发者知识产权。常见的加密手段包括Zend Guard、ionCube、SourceGuardian等工具加密,或是自定义的base64、gzdeflate混合加密方式。
对于第三方提供的商业PHP程序,其加密属于合法的版权保护行为。未经授权尝试绕过加密属于违法行为,违反《计算机软件保护条例》及《著作权法》相关规定。
二、合法获取明文源码的途径
当您需要查看或修改加密的PHP源码时,应优先通过合法渠道解决。开发者或供应商通常会提供不同版本的授权模式,例如开发版与生产版。
1、联系原始开发者或供应商,申请获取未加密的源码授权。
2、检查购买协议中是否包含源码交付条款,若有则可依法要求提供。
3、若为开源项目但部分文件被加密,需确认是否违反开源许可证(如GPL),并据此提出合规诉求。
三、技术层面的逆向风险提示
尽管存在对PHP加密文件进行反编译或内存提取的技术手段,但这些操作具有高度法律与安全风险。
1、使用调试器(如xdebug)捕获运行时输出的PHP代码,属于侵入式操作,可能构成对软件许可协议的违约。
2、尝试破解ionCube或Zend加密模块生成的opcode,需动态加载解密扩展,此类工具多为非法分发,易携带恶意代码。
3、网络上流传的“解密工具”常捆绑木马程序,可能导致服务器权限丢失或数据泄露。
四、替代方案:重构与兼容开发
在无法获取原始源码的情况下,可通过合法手段实现功能对接与系统升级。
1、通过接口文档或行为观察,重新实现所需功能逻辑。
2、使用代理层封装加密模块的功能调用,实现新旧系统的集成。
3、基于公开API或数据库结构设计中间件,避免直接接触加密代码。
通过编译选项和配置文件调整可定制PHP环境:1、使用./configure设置安装路径及启用模块,如--prefix和--enable-mbstring;2、复制并编辑php.ini调整memory_limit、error_reporting等参数;3、通过phpize编译扩展并修改php.ini加载extension;4、配置php-fpm.conf优化进程管理,设置pm.max_children等参数提升性能。
修改PHP源码中的IP地址可通过文本编辑器直接替换、批量查找替换、修改配置文件或使用正则表达式精准替换。首先确认IP所在位置,如config.php等配置文件;接着利用编辑器搜索功能定位原IP,如192.168.1.100,并替换为新地址;对于多文件项目,使用VSCode的全局替换功能可提升效率;为避免误改,可启用正则模式,使用\b(?:[0-9]{1,3}.){3}[0-9]{1,3}\b匹配IPv4地址,并逐项确认替换;修改后保存文件,清除OPcache缓存并测试连接状态以确保生效。
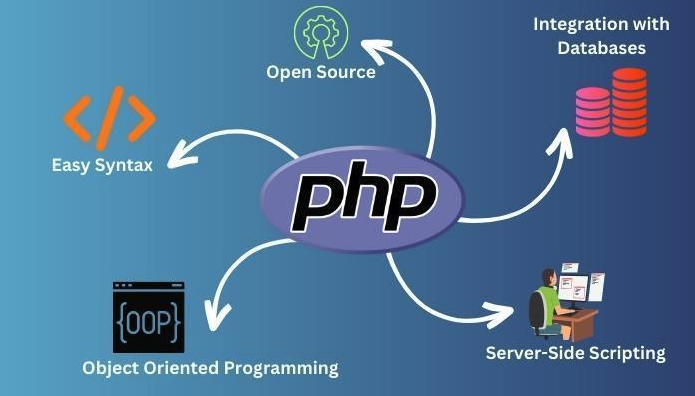
首先完成运行环境搭建,安装Apache、PHP、MySQL;接着上传并解压PHP源码,配置数据库连接信息;然后创建数据库并导入数据表结构;之后设置文件与目录权限为644/755,上传目录设为775;最后配置Apache虚拟主机并重启服务使站点生效。

首先搭建PHP运行环境,安装XAMPP并启动Apache和MySQL服务;接着将PHP源码放入htdocs目录,通过http://localhost/项目名访问;然后在phpMyAdmin中创建数据库并导入SQL文件,修改配置文件中的数据库连接信息;再检查PHP版本是否符合源码要求,必要时切换版本;最后设置相关目录的读写权限并调整路径配置,确保网站正常运行。
可通过HTML5video标签结合PHP动态调用实现视频嵌入:首先在PHP文件中使用<video>标签并设置属性,通过PHP变量动态赋值视频路径;其次为兼容不同浏览器可提供mp4、webm等多格式源,并添加备用提示文本;当需管理多个视频时,可将视频路径存入MySQL数据库,使用PDO或mysqli连接查询,循环输出带数据库绑定src的<video>标签,同时用htmlspecialchars()过滤数据防XSS攻击;对于第三方平台如YouTube的视频,可提取其iframe嵌入代码
首先搭建PHP运行环境,安装Apache或Nginx、PHP及MySQL;随后将源码部署至Web服务器根目录并设置文件权限;接着配置数据库连接信息,确保程序可访问数据库;然后创建数据库并导入SQL文件以初始化数据结构;最后调整服务器配置,启用重写模块、设置默认首页并关闭错误显示以保障安全。
首先确认服务器支持所需PHP版本及扩展,再将本地源码压缩后通过FTP或控制面板上传至网站根目录,接着配置数据库连接信息并设置文件权限,最后访问域名完成安装。
通过官方GitHub仓库下载可确保PHP源码安全可靠。1、访问https://github.com,搜索目标项目如“laravel”;2、确认作者身份与星标数,选择高信誉官方仓库;3、点击“Code”并下载ZIP格式源码包。使用可信开发者社区资源可进一步降低风险。1、前往PHPClasses.org或开源中国等平台;2、搜索所需PHP源码,优先选择带用户评价、更新日志和认证标识的项目;3、下载后核对MD5或SHA校验值以验证完整性。配置手机终端工具能实现高效克隆。1、安装Termux等支持Git的终端应用
搭建PHP直播平台需先配置服务器环境,安装Nginx、PHP、MySQL及ffmpeg扩展;上传并配置PHP源码,设置权限与数据库连接;编译支持nginx-rtmp-module的Nginx以启用RTMP服务,配置applicationlive并监听1935端口;开启HLS功能,设置hls_path与HTTP静态路由,生成m3u8文件供网页播放;在PHP中创建live_streams表,生成唯一stream_key绑定用户账号,动态返回推流地址rtmp://ip/live/[key]与HLS播放地址htt




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。