

PHP防止批量注入方法及安全防护指南
答案:PHP批量操作需严格校验输入、使用预处理语句防SQL注入,限制操作数量与频率,结合事务、权限控制、日志记录及验证码等措施保障安全。
答案:PHP批量操作需严格校验输入、使用预处理语句防SQL注入,限制操作数量与频率,结合事务、权限控制、日志记录及验证码等措施保障安全。
PHP批量操作的安全防护,核心在于对输入数据的严格校验和过滤,以及使用预处理语句来防止SQL注入。简单来说,就是要像对待潜在的敌人一样,小心翼翼地处理用户提交的每一份数据。
解决方案:
参数校验与过滤:
- 对所有接收到的参数进行类型检查,确保它们符合预期。例如,如果预期是整数,就用
is_numeric()或filter_var($value, FILTER_VALIDATE_INT)来验证。 - 使用
htmlspecialchars()函数转义特殊字符,防止XSS攻击。注意,这个函数是用于HTML输出,防止在页面上执行恶意脚本。 - 如果参数是字符串,考虑使用正则表达式进行更严格的格式验证。比如,验证邮箱格式,电话号码格式等等。
- 对所有接收到的参数进行类型检查,确保它们符合预期。例如,如果预期是整数,就用
预处理语句(Prepared Statements):
- 这是防止SQL注入最有效的方法之一。预处理语句将SQL查询和数据分开处理,先编译SQL语句,然后将数据作为参数传递。
- 使用PDO或mysqli的预处理功能。例如:
$pdo = new PDO("mysql:host=$host;dbname=$dbname", $username, $password); $sql = "INSERT INTO users (username, email) VALUES (?, ?)"; $stmt = $pdo->prepare($sql); $stmt->execute([$username, $email]);- 不要直接将用户输入拼接到SQL语句中,即使你已经进行了转义。
限制批量操作的数量:
- 如果允许用户批量操作,限制每次操作的最大数量。这可以减少恶意操作的影响。
- 对批量操作进行速率限制,防止恶意用户短时间内进行大量操作。
事务处理:
- 在进行批量更新或删除操作时,使用事务处理。如果其中一个操作失败,可以回滚整个事务,保持数据的一致性。
$pdo->beginTransaction();
try {
    // 执行多个SQL操作
    $pdo->commit();
} catch (Exception $e) {
    $pdo->rollback();
    echo "Error: " . $e->getMessage();
}
权限控制:
- 确保只有授权用户才能执行批量操作。
- 使用最小权限原则,只授予用户完成任务所需的最小权限。
日志记录:
- 记录所有批量操作的详细信息,包括操作时间、操作用户、操作数据等。
- 定期审查日志,发现异常行为及时处理。
PHP如何防止SQL注入攻击?
SQL注入的本质是把用户输入的数据当做SQL代码来执行。因此,防止SQL注入的核心就是不要让用户输入的数据直接参与SQL语句的构建。预处理语句是最佳实践,因为它强制将数据与SQL代码分离。此外,参数化查询也能有效防止SQL注入,虽然不如预处理语句灵活,但也是一种可行的选择。永远不要相信用户的输入,这是安全开发的黄金法则。
如何安全地处理大量的用户数据导入?
处理大量用户数据导入时,除了上述的安全措施外,还需要考虑性能问题。分批处理数据,避免一次性加载所有数据到内存中,使用流式读取文件,减少内存占用。同时,开启数据库的批量插入功能,可以显著提高插入速度。另外,在导入数据之前,进行数据清洗和转换,确保数据格式正确,避免在插入过程中出现错误。别忘了记录导入日志,方便排查问题。
如何防止恶意用户利用批量操作进行破坏?
恶意用户可能会尝试利用批量操作进行数据篡改、删除或拒绝服务攻击。为了防止这种情况,除了严格的参数校验和权限控制外,还可以引入验证码或双因素认证来增加操作的安全性。对于高风险的批量操作,可以增加人工审核环节,确保操作的合法性。定期进行安全审计,发现潜在的安全漏洞并及时修复。同时,对服务器资源进行监控,防止恶意用户占用过多资源导致服务不可用。
答案:PHP中过滤特殊字符需结合输入验证、转义、输出编码等策略。使用filter_var()验证格式,mysqli_real_escape_string()或PDO预处理防止SQL注入,htmlspecialchars()防御XSS,避免addslashes(),富文本用HTMLPurifier,配合HTTPS、权限控制等提升整体安全。
答案:PHP中过滤正则表达式的核心是防止恶意模式导致ReDoS或代码执行。需用preg_quote转义用户字符串,验证模式语法,限制回溯与递归深度,避免e修饰符,优先使用preg_replace_callback,并结合UTF-8和分隔符等最佳实践确保安全。
答案:PHP通过正则表达式验证手机号码,结合过滤非数字字符、多国号码支持、安全防护及性能优化策略。首先使用preg_replace移除非数字字符,再根据国家代码匹配对应正则模式,如中国大陆/^1[3-9]\d{9}$/,美国/^(\\+?1)?[2-9]\d{2}[2-9]\d{2}\d{4}$/;为应对复杂需求可集成libphonenumber库;防范恶意请求需采用IP限流、验证码机制;性能方面建议缓存正则、启用JIT编译、减少字符串操作并考虑异步处理以提升效率。
答案是使用HTMLPurifier等专业库结合转义与过滤策略。PHP中过滤HTML标签的核心目标是防范XSS攻击,主要手段包括strip_tags()和htmlspecialchars(),但前者无法处理危险属性如onclick,后者仅将特殊字符转义为实体,适用于纯文本输出。当需允许安全HTML时,应使用HTMLPurifier等基于白名单和DOM解析的净化库,确保只保留合法标签和属性,从而在功能与安全间取得平衡。
PHP数组过滤核心是array_filter和foreach结合filter_var实现安全净化,优先用array_filter处理简单条件,复杂场景用foreach灵活控制,用户输入需“先净化后验证”,大数组应使用生成器避免内存溢出。
答案是:PHP中字符串长度的安全限制需结合多层防御。首先使用mb_strlen和mb_substr处理多字节字符,确保按字符而非字节截取;其次在前端用maxlength属性提升用户体验,数据库层面设置字段长度强制约束,Web服务器配置限制请求体大小,框架中定义验证规则,并在业务逻辑中根据上下文设定合理长度,从而实现从前端到后端的全方位防护,保障系统稳定性、安全性和数据完整性。
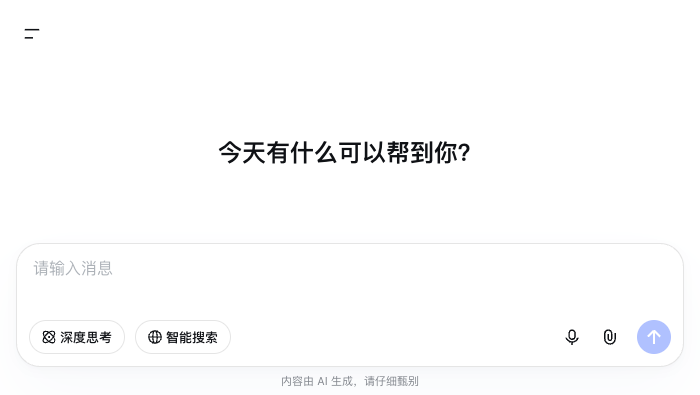
chat-demo v0.1.1可以作为静态聊天客户端在本地运行,但模型、搜索、文件和语音能力仍由DeepSeek API提供。源码运行环境为Node.js 22.12及以上、Git与pnpm。Demo版本号不等于应用API版本;这套应用API未单独标版本,默认聊天模型ID是deepseek-flash。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



