

ubuntu golang如何实现安全性
Ubuntu 上用 Go 构建安全应用的实践清单 在 Ubuntu 环境下用 Go 开发应用,性能与效率固然重要,但安全才是那个“1”,其他都是后面的“0”。这份清单,旨在帮你系统性地构建起从开发到部署的全链路安全防线,让应用既健壮又可靠。 一 开发环境与依赖安全 安全的第一道关口,往往就在我们日常
Ubuntu 上用 Go 构建安全应用的实践清单
在 Ubuntu 环境下用 Go 开发应用,性能与效率固然重要,但安全才是那个“1”,其他都是后面的“0”。这份清单,旨在帮你系统性地构建起从开发到部署的全链路安全防线,让应用既健壮又可靠。
一 开发环境与依赖安全
安全的第一道关口,往往就在我们日常敲代码的环境里。把这里管好了,很多问题就能被扼杀在摇篮中。
- 权限最小化是黄金法则:日常开发和构建,请务必使用非特权用户。别图省事总用 root,那等于把家门钥匙插在门上。如果需要特定权限,通过 sudoers 文件进行精确授权,给多少、用多少。
- 管好你的“零件库”:配置可信的模块袋里并开启完整性校验,比如设置
GOPROXY=https://proxy.golang.org,direct和GOSUMDB=sum.golang.org。这就像只从官方认证的渠道进货,并且每件都验明正身。定期用go mod tidy和go list -m all审计依赖,及时清理无用的模块。 - 文件和目录的“门禁”:合理的权限设置是基础,比如将
~/go目录设为 755,源码文件设为 644。对于敏感项目,考虑隔离存放,甚至使用加密分区和访问控制列表(ACL)来加把锁。 - 构建过程也要“不留痕”:在 CI/CD 流水线中,采用临时容器进行构建,完成后立即销毁,避免构建产物和敏感信息残留。密钥等绝密信息,必须通过环境变量或专业的密钥管理服务(如 Vault/KMS)传递,严禁硬编码在代码里。同样,日志里也绝不能出现 token 或密钥的踪影。
- 工具链要勤更新:Go 工具链和系统依赖需要持续更新,及时修补已知漏洞,别让武器库本身成为突破口。
二 代码与应用安全要点
环境干净了,代码本身也得“硬气”。以下几个要点,是写出安全 Go 代码的关键。
- 输入验证,怎么严格都不为过:对所有外部输入(长度、类型、字符集、格式)进行统一的校验和清理。记住,客户端传来的任何数据都不可信。
- 让 SQL 注入无机可乘:数据库访问,一律使用参数化查询或预编译语句。如果用了 ORM,确保它是成熟、安全的方案。拼接 SQL 字符串?那是上个时代的老黄历了。
- 通信安全是标配:全站启用 HTTPS/TLS 已是基本要求。同时,遵循最小暴露原则,只开放业务必需的端口和接口。别忘了配置 HSTS 等安全响应头,让浏览器也帮你站岗。
- 错误处理的艺术:向用户返回友好但模糊的错误信息,避免暴露堆栈跟踪、内部文件路径等细节。但另一方面,在服务端日志中,需要记录足够详细的审计信息,以便事后排查。
- 优雅地处理并发:Go 的并发能力强大,但也需谨慎。对共享状态的访问,务必使用
sync.Mutex、sync.RWMutex或 channel 进行同步,彻底杜绝数据竞争。 - 收好你的“全局变量”和调试后门:全局变量要慎用,必要时必须用同步原语保护。应用发布前,务必反复检查,移除所有调试用的打印语句和临时开启的调试接口。
三 运行与系统加固
代码写好,要上线运行了。这时,系统层的加固决定了应用在真实战场上的生存能力。
- 用 systemd 管好进程:使用 systemd 托管服务进程,并以最小权限运行(通过 User 和 Group 指定)。可以设置
Restart=always来保障服务可用性。对于 Linux 能力(Capability),只授予最必要的几项,比如不需要绑定特权端口的服务,就别给NET_BIND_SERVICE。 - 收紧网络边界:利用 iptables 或 ufw 防火墙,实施最小化的网络暴露策略,只放行业务端口和必要的监控端口。面向公网的服务,最好放置在隔离的网段或 VPC 中。
- 持续更新与监控:定期更新操作系统和 Go 运行时依赖,打好安全补丁。对公网服务,应考虑启用入侵检测系统和集中的日志审计,做到事中可发现、事后可追溯。
- 可信的构建与发布:构建应在可信、干净的环境中进行,并尽可能实现可重复构建。构建产物(二进制文件或容器镜像)在上线前,必须进行签名和一致性校验,确保你部署的正是你构建的。
四 机密计算与零信任增强
对于需要处理最高敏感度数据的场景,常规的软件安全可能还不够。这时,可以借助硬件安全技术,将防护提升到新的层级。
- 在需要强隔离和数据绝对保密的场景,可以考虑引入 Intel SGX(软件防护扩展)与 GoTEE 这样的框架:
- 环境准备:首先确认 CPU 支持并在 BIOS 中启用 SGX。在 Ubuntu 20.04/22.04 上安装对应的 SGX SDK 和平台软件(PSW)依赖。
- 开发模式:使用 GoTEE 将核心安全逻辑(如密钥处理、隐私计算)放入 Encla ve(安全飞地)中。代码在 Encla ve 内签名后,于主机端加载和调用。调试阶段可以使用 sgx-gdb 等工具。
- 生产部署:切记,生产环境必须启用生产签名模式,并关闭所有调试能力。需要注意的是,当前 GoTEE 等项目仍偏实验性,更适合对并发要求不极高的关键逻辑保护。
五 快速检查清单
最后,附上一张速查表。在项目关键节点,不妨对照此表快速过一遍,查漏补缺。
| 领域 | 关键动作 | 验证方式 |
|---|---|---|
| 环境 | 非 root 开发、最小 sudo、GOPROXY/GOSUMDB 开启 | go env、/etc/sudoers 审计 |
| 依赖 | 定期 go mod tidy、go list -m all 审计、无私有模块泄露 | 依赖树与校验记录 |
| 构建 | 容器化构建、产物签名、镜像/二进制校验 | cosign/sha256 校验 |
| 运行 | systemd 最小权限、仅开放必要端口、TLS 强制 | ss -tulpen、curl -Iv |
| 数据 | 参数化查询、密钥走 Vault/KMS、日志脱敏 | DB 审计、日志抽查 |
| 机密计算 | SGX 硬件支持、Encla ve 签名、生产签名模式 | dmesg/sgx 工具、启动日志 |
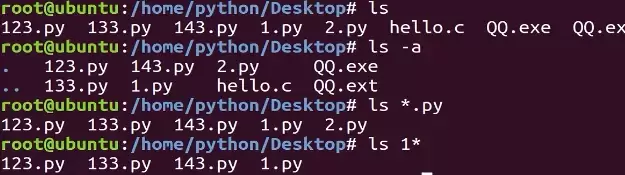
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
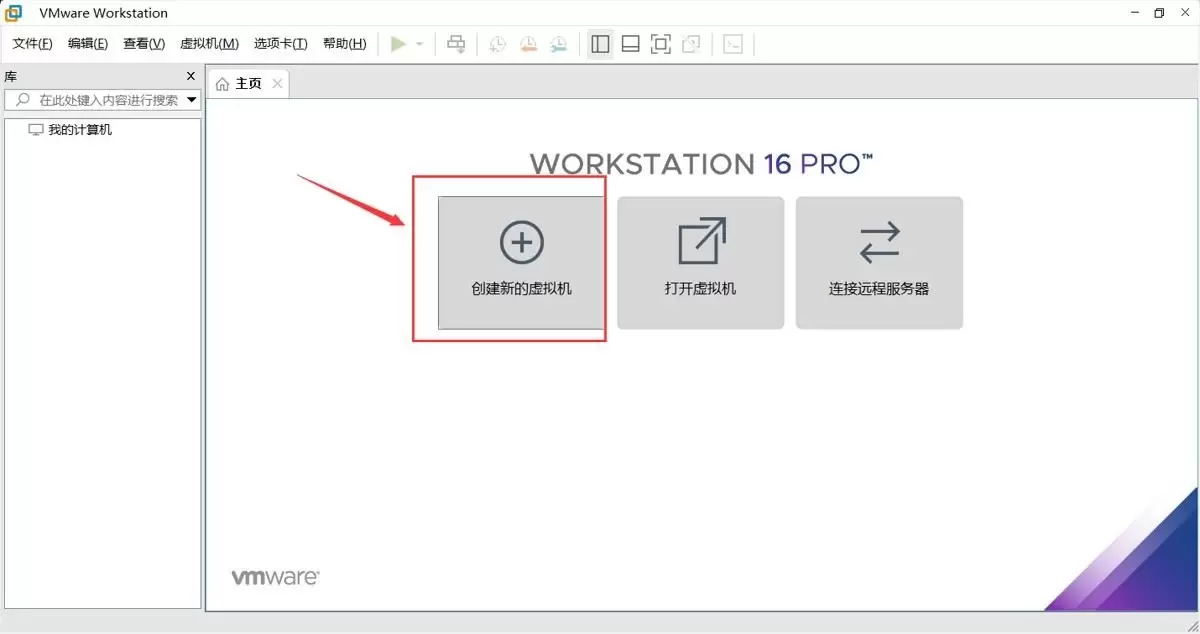
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
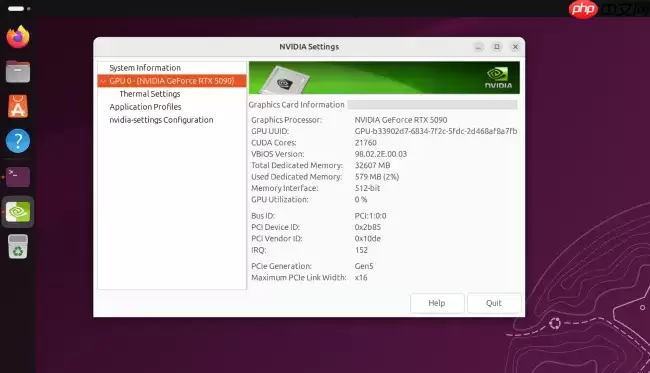
Ubuntu26.04LTS针对英伟达显卡在Wayland+GNOME环境进行性能调优,通过修改gbm_surface_lock_front_buffer函数,将帧渲染等待时间从毫秒级降至微秒级,显著提升UI响应和画面流畅度。该补丁已作为发行版专属补丁集成,确保LTS用户无需等待上游整合即可获得优化体验。
UbuntuTouch24.04-2.0Beta发布,底层升级至Ubuntu24.04,浏览器引擎从Chromium87跃升至134,网页兼容性显著提升;新增屏幕刘海区域自动适配、截图编辑器、网络指示器改进、移动数据可靠性增强、数据加密稳定,并新增NothingPhone(1)等设备支持。
ufw status仅显示高层策略和显式添加的规则(如“80 ALLOW Anywhere”),不反映默认策略绕过、IPv6独立规则、Docker等直写nftables的bypass规则,也无法体现本地回环流量不受管控等底层细节。Ubuntu 默认用 ufw 管理防火墙,但规则实际由 nftable
锁屏背景和桌面壁纸之所以不同,是因为GNOME默认会复制桌面壁纸,然后强制叠加高斯模糊和亮度调整效果,这个效果是由lockDialogGroup的CSS来控制的。要是想去除模糊,建议使用Control Blur Effect On Lock Screen扩展,把Adjust Sigma设置为0就行。
Ubuntu Swapper(一般就是指Ubuntu的交换分区或者交换文件)在服务器上的应用成效,是由多个因素共同决定的,像服务器的硬件配置情况、工作负载的类型以及交换空间的大小和具体配置等。下面为大家带来一些有关Ubuntu Swapper在服务器上应用效果的一般性评价:正面效果内存管理:交换空间
根本原因是纯命令行tty默认不支持UTF-8及中文字体渲染,locale设置仅影响字符解析逻辑,不解决字体绘制问题;图形终端自带UTF-8渲染,而tty需借助fbterm等工具实现中文显示。为什么终端里中文显示为问号或方块 纯命令行(tty,例如通过Ctrl+Alt+F3进入的界面)默认不会加载UT
通过分析Tomcat日志来提升Ubuntu服务器性能是一个很好的方法。以下是一些步骤和建议,帮助你通过Tomcat日志来优化服务器性能:1. 收集日志首先,得保证你的Tomcat服务器有详细的日志记录配置。在conf/logging.properties文件里,你可以对日志级别和输出格式进行调整。o
直接修改PS1是最为可控且轻量的方法。因为GNOME Terminal主题难以区分提示符、命令输入与输出,而PS1搭配ANSI转义码能够精准地为各个字段上色,并且需要用[ ]进行包裹,以防止光标出现错位的情况。直接改 PS1 是最可控、最轻量的方式,不需要装框架或改终端全局配色。 为什么不用改 GN




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。

Android Studio 是 Google 面向 Android 应用开发提供的官方集成开发环境,以 IntelliJ IDEA 为基础,集成智能代码编辑、Gradle 构建、设备模拟、界面预览、调试测试及性能分析工具,