

涉及BitLocker绕过和本地提权! Win11两个未修复漏洞曝光
网络安全团队披露了影响Windows系统的两个漏洞YellowKey与GreenPlasma。YellowKey可能通过特制USB设备或EFI分区数据绕过BitLocker加密,访问受保护数据,主要威胁未设置PIN码的设备。GreenPlasma属于本地提权漏洞,允许普通用户在高权限目录创建对象,可能提升至SYSTEM权限,但目前尚无完整利用工具。
科技媒体BleepingComputer昨日发布消息,网络安全研究团队Chaotic Eclipse披露了两个影响Windows系统的安全漏洞,分别被命名为YellowKey与GreenPlasma。根据披露,受影响的系统包括Windows 11、Windows Server 2022以及Windows Server 2025。
其中,YellowKey漏洞的核心风险在于可能绕过BitLocker磁盘加密防护。攻击者可以通过在USB设备中放置特制的FsTx文件,或向目标磁盘的EFI分区写入特定数据,随后重启系统进入Windows恢复环境(WinRE)。此时,若在启动过程中按住CTRL键触发命令行界面,便有可能获得一个能够直接访问已自动解锁的BitLocker加密卷的shell,从而读取本应受保护的数据。
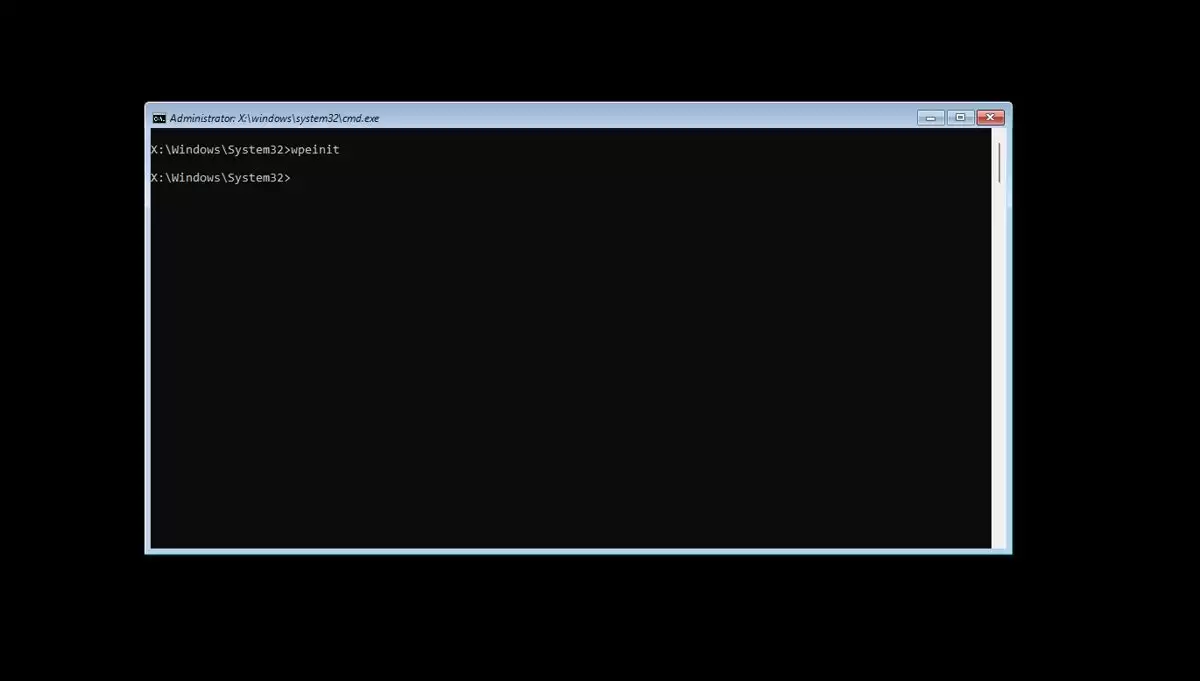
这一漏洞的有效性已得到独立安全研究员Kevin Beaumont的确认。他建议用户通过启用BitLocker PIN码以及设置BIOS密码来增加额外的防护层,缓解潜在风险。另一位研究员Will Dormann也确认了基于USB设备中FsTx文件的攻击链,不过他未能复现通过EFI分区路径的利用方式。
值得注意的是,对于普通用户而言,当前公开的YellowKey概念验证利用条件存在一定限制。它主要针对那些仅启用TPM芯片进行BitLocker保护、但未设置额外启动密码的设备。这意味着,如果用户已经配置了PIN码,受到的影响相对有限。
另一个被披露的漏洞GreenPlasma,则属于本地权限提升类型。其原理在于,普通权限的用户可以在一个SYSTEM账户拥有写入权限的目录对象中,创建任意的内存节对象。这可能会影响到那些信任该路径的高权限系统服务或驱动程序,从而为攻击者提升至SYSTEM权限打开一扇门。
不过,目前关于GreenPlasma的概念验证代码并不完整,缺少获取完整SYSTEM权限shell的关键组件。因此,安全社区暂时只能将其视为一个已验证的提权思路,而非一个可以立即投入使用的完整攻击工具。
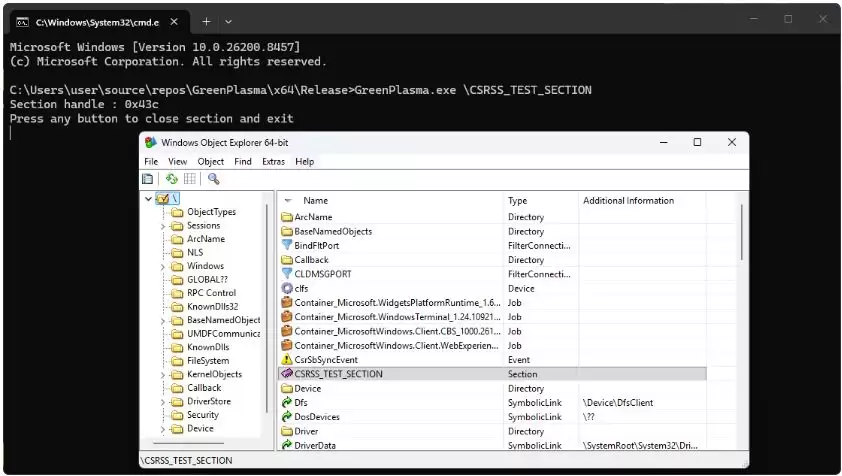
GreenPlasma漏洞演示截图
相关技术细节与讨论可参考以下来源:
- YellowKey
- Chaotic Eclipse
- GreenPlasma
了解如何在Windows 10/11中打开和使用Microsoft Store。本文详解开始菜单入口、应用搜索、库管理及更新操作,并提供安装异常时的排查思路与缓存重置方法。
新手如何设置 Process Lasso 专业版?本文详解主窗口、ProBalance、性能模式、应用电源计划及效率模式的配置方法,助您优化系统响应与进程优先级。
适合新手的Windows自学教程,详解开始菜单搜索、任务栏快速设置、文件资源管理器导航及系统设置入口,助你快速熟悉Windows 11/10基础操作。
指导用户安全卸载StartAllBack,包括恢复界面设置、通过Windows设置移除程序、重启验证及处理残留异常的方法,避免误操作导致系统不稳定。
遇到Windows 10安装时找不到U盘的情况?本文详解如何区分系统识别、启动菜单和安装界面三类问题,涵盖官方介质制作、USB接口选择、UEFI设置及驱动加载方法,助您快速解决安装障碍。
想知道Windows卸载软件在哪里操作?本文详解设置、控制面板、开始菜单及Store应用的卸载入口,提供备份数据、处理卸载向导及清理残留的完整指南,避免误删系统组件。
想让Groupy登录Windows后自动运行?本文详解在系统设置和任务管理器中开启Groupy开机启动的方法,以及通过启动文件夹手动添加的技巧,最后演示如何验证窗口拖放分组效果。
详解 Windows 10 自定义安装中清空目标硬盘全部分区的操作步骤。从数据备份、U盘启动到删除分区重建系统结构,提供安全的界面导览与注意事项,适合需要彻底重置电脑的用户。
遇到 1Panel 申请证书失败?本文通过界面区域导览,详细讲解 ACME 账户、DNS 账号权限、手动解析记录、HTTP 80 端口连通性及网站 SSL 配置等关键排查点,助你解决证书申请难题。
详细讲解如何将Windows 7系统替换为Windows 10,包括升级与全新安装的选择、关键数据备份、U盘启动盘制作、磁盘分区操作及驱动恢复步骤。注意Windows 10支持周期已结束,需做好安全规划。




WPS Office是一款面向macOS用户的综合办公套件,将文字处理、电子表格、演示文稿、PDF工具、模板与云协作整合在同一应用中。它兼容常见Microsoft Office格式,支持Intel及Apple芯片Mac,基础功能可免费使用,

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

REAPER是Cockos开发的数字音频工作站,提供多轨音频与MIDI录制、剪辑、处理、混音和母带制作工具。Mac版兼容Intel与Apple芯片,支持AU、VST、VST3、CLAP等插件格式,并提供高度可定制的工作流程。

Adobe Photoshop 是面向摄影师、设计师和内容创作者的专业图像处理工具,可在 Windows 上完成照片修饰、选区抠图、图层合成、文字排版、绘画及生成式编辑。软件采用订阅授权,由 Creative Cloud 管理安装、更新与许

Adobe InDesign 是面向印刷与数字出版的专业页面排版工具,可制作书籍、杂志、宣传册、海报、交互式 PDF 和电子书。它提供精细的文字样式、多页面管理、印前检查及多格式输出能力,并能与 Photoshop、Illustrator

Adobe Illustrator 是用于绘制矢量图形、插画、图标、徽标和版式的专业设计工具。它以路径和锚点为核心,作品放大后仍能保持清晰,并提供画板、文字、渐变、图像描摹及精确变换等功能,适合品牌视觉、印刷物料、数字界面和商业插画创作。