

Win10 五月扩展安全更新KB5087544推送:解决远程桌面警告异常
微软为Windows10推送五月安全更新KB5087544,修复多达120个安全漏洞,其中包括17个关键漏洞。此次更新重点解决了多显示器环境下远程桌面安全警告对话框的显示异常问题,并优化了Windows安全应用对SecureBoot状态的显示。微软提醒,部分设备更新后可能意外触发BitLocker恢复,需注意备份恢复密钥。
五月的补丁星期二如期而至,微软为仍在支持周期内的 Windows 10 设备推送了扩展安全更新 KB5087544。对于加入扩展安全更新(ESU)计划的设备,安装后版本号将提升至 Build 19045.7291;而 Windows 10 Enterprise LTSC 2021 则会升级到 Build 19044.7291。
需要明确的是,Windows 10 早已进入仅接收安全维护的阶段,因此本次更新不包含任何新功能,核心任务就是修补漏洞和解决已知问题。
从安全层面看,这次累积更新的分量不轻。根据公开的更新日志,微软共计修复了多达120个安全漏洞。虽然这次没有涉及零日漏洞,但漏洞类型的分布值得关注:
- 61个权限提升漏洞
- 6个安全功能绕过漏洞
- 31个远程代码执行漏洞
- 14个信息泄露漏洞
- 8个拒绝服务漏洞
- 13个欺骗漏洞
其中,被标记为“关键”级别的漏洞有17个,远程代码执行漏洞就占了14个,这无疑是本次更新需要重点防范的风险。
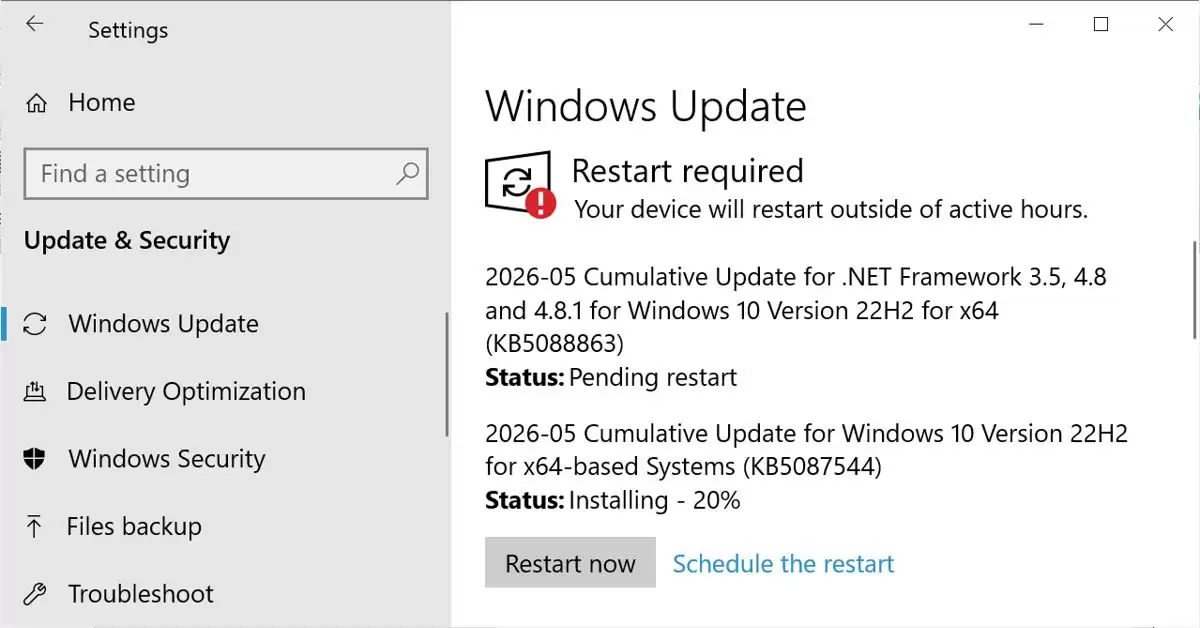
在功能修复方面,本次更新主要解决了一个由四月份安全更新引入的“小麻烦”。具体来说,当用户在多显示器环境下,且各显示器缩放比例不一致时,打开 .rdp 文件后,远程桌面的安全警告对话框可能会出现显示异常。这个问题虽然不大,但对于依赖远程办公和企业运维的用户来说,确实影响体验。
此外,更新还对 Windows 安全应用进行了优化,使其能够动态显示 Secure Boot 的安全状态。这一改动也为后续自动接收新的 Secure Boot 证书铺平了道路,有助于扩大安全覆盖范围。
不过,这次更新也并非全无风险。微软在更新说明中特别发出警告:安装近期更新后,部分特定配置的设备可能会在启动时意外触发 BitLocker 恢复,要求用户输入恢复密钥。
受影响的设备通常满足一组特定条件:其 BitLocker 组策略配置中,TPM 验证包含了 PCR7 测量值,并且同时满足了与新版 Windows UEFI CA 2023 证书相关的 Secure Boot 及启动管理器条件。如果你的设备符合这些描述,就需要格外留意了。
微软给出的临时处理办法
目前,微软提供的临时解决方案是:删除受影响的特定组策略设置,然后先暂停再恢复 BitLocker 保护,以此重新生成默认的 PCR 绑定。至于一劳永逸的永久修复方案,微软表示仍在准备中。
详细讲解如何通过微软官方渠道,使用有效产品密钥将Windows 10家庭中文版无损升级为专业版,保留原有文件与应用,并提供激活状态检查与故障处理建议。
首先检查并关闭篡改默认程序的第三方软件,进入其设置取消“锁定默认浏览器”等功能;随后通过“设置>应用>默认应用”重新指定文件类型的打开方式;可卸载Groove音乐、电影与电视等冲突内置应用;最后检查注册表HKEY_CURRENT_USER\SOFTWARE\Microsoft\Windows\CurrentVersion\Explorer\FileExts下UserChoice键权限,确保当前用户有完全控制权或删除该键重设默认应用。
Windows跳过9直接命名10是因工程需要:Windows 8.1内核为6.3,下一版升至10.0;若称“Windows 9”,旧程序会误判为Win95/98(内核4.x)而启用不安全兼容模式,导致崩溃或漏洞风险。Windows 95、98、2000、XP、Vista、7、8、8.1 这条版本线走
Windows 9从未发布,微软直接从Windows 8.1跳至Windows 10,因兼容性规避和内核断代标识需要,NT版本号从6.3跃升至10.0,无6.9或9.x过渡。想弄清楚Windows 9和Windows 10之间到底有没有继承关系,得先确认一个事实:Windows 9这个正式发布的操作
在本月(2026 年 8 月)补丁星期二活动日中,微软面向 Windows 10 系统推送 KB5120249 累积更新,主要升级安全启动证书等。在版本方面,处于扩展支持(ESU)状态下的 Windows 10 22H2 用户安装本次更新后,版本号升至 Build 19045.7663。Window
Windows10内置传真和扫描工具默认关闭,需手动启用。通过控制面板进入“启用或关闭Windows功能”,勾选“Windows传真和扫描”即可。启动可用wfs命令、开始菜单或任务栏搜索。扫描也可通过打印机右键菜单直接操作。
在Windows101809及以上版本中,用户需要安装“截图和草图”可选功能,并开启WindowsInk工作区。用户可设置PrtScn键直接启动编辑界面,或者使用Win+Shift+S快捷键截图后点击通知进入编辑界面,还可以通过开始菜单启用延时截图实现截完即编。
Windows10系统还原点删除失败并提示卷影复制服务报错0x8004,因VSS元数据损坏或写入器锁死。需以管理员身份执行命令强制清空所有卷影副本,重置存储空间配置,重启VSS核心服务,并卸载冲突的第三方VSS提供程序。
桌面文件夹路径从D盘改回C盘可通过“还原默认值”一键迁移文件,或手动输入路径并跳过迁移。前者自动将文件搬回C盘,后者仅修正路径指向。验证成功需检查新建文档是否出现在C盘用户目录下。




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。