

Win11怎么设置文件共享_Win11高级共享权限配置详细步骤【教程】
想在局域网里共享个文件,结果不是“找不到网络路径”,就是“拒绝访问”,这种体验确实让人头疼。别急着怀疑是系统问题,很多时候,Win11的共享功能只是被“藏”起来了,或者几个关键的开关没打开。今天,我们就来把这些问题一个个揪出来,让你能稳定、可控地在不同设备间共享文件。 一、启用专用网络与基础共享功能
想在局域网里共享个文件,结果不是“找不到网络路径”,就是“拒绝访问”,这种体验确实让人头疼。别急着怀疑是系统问题,很多时候,Win11的共享功能只是被“藏”起来了,或者几个关键的开关没打开。今天,我们就来把这些问题一个个揪出来,让你能稳定、可控地在不同设备间共享文件。
一、启用专用网络与基础共享功能
第一步,得先让你的电脑在局域网里“现身”。Win11出于安全考虑,默认会把新连接的网络当成“公用网络”,这时候网络发现和共享功能都是关闭的,其他设备自然看不见你。
操作起来很简单:点击任务栏右下角的网络图标,进入“网络和 Internet 设置”。找到“高级网络设置”里的“高级共享设置”。这里,你需要确认当前使用的网络(比如家里的Wi-Fi)配置文件是“专用网络”。如果显示为“公用”,点进去改成“专用”就行。
接着,在“专用网络”部分,把“网络发现”和“文件和打印机共享”都打开。最后,别忘了滚动到“所有网络”区域,把“密码保护的共享”设为“关闭”。这一点很关键,否则很多安卓手机、iPhone自带的“文件”App或者一些NAS设备,会因为无法提供Windows账户密码而连接失败。全部设置完,记得点击“保存更改”。
二、启用SMB 1.0/CIFS文件共享支持
解决了“隐身”问题,接下来是“语言”问题。很多非Windows设备,比如iOS和安卓的文件管理器、智能电视、游戏机,它们访问共享文件夹时,依赖的是一个叫SMB 1.0的旧协议。而Win11出于安全考虑,默认是禁用它。
要启用它,需要打开控制面板(Win+S搜索即可)。进入“程序”,点击“启用或关闭 Windows 功能”。在弹出的窗口列表里,找到并展开“SMB 1.0/CIFS 文件共享支持”,然后把里面的三项全部勾选上:SMB 1.0/CIFS 客户端、SMB 1.0/CIFS 服务器、SMB 1.0/CIFS 直通。
点击确定后,系统会安装组件并提示你重启。这个重启是必须的,请立即执行,否则协议不会生效。
三、启动关键后台共享服务
网络设好了,协议也打开了,但如果后台的“服务员”没上班,共享照样会失败。有三个服务至关重要:Function Discovery Resource Publication、SSDP Discovery 和 UPnP Device Host。它们负责设备的发现和会话建立。
按下Win+R,输入 services.msc 回车,打开服务管理器。依次找到上面提到的三个服务,双击打开属性页。将它们的“启动类型”都设置为“自动”,如果当前“状态”不是“正在运行”,就手动点击“启动”按钮。全部设置完成后关闭窗口即可,这些服务会立即投入工作,无需重启电脑。
四、通过共享向导快速赋予Everyone读写权限
对于家庭内部协作或者临时需要共享文件的场景,怎么简单怎么来。Win11的共享向导就能满足需求,前提是你在第一步已经关闭了密码保护共享。
在文件资源管理器里找到你想共享的文件夹,右键选择“属性”,切换到“共享”选项卡,点击“共享”按钮。在弹出的窗口用户列表下拉框中,选择 Everyone,点击“添加”。然后在权限栏里,根据需求勾选“读取/写入”(如果只让人看,就选“读取”),最后点击“共享”完成。系统会生成一个网络路径,格式是 \\计算机名\共享文件夹名 或者 \\192.168.x.x\共享文件夹名,记下它,在其他设备上输入这个地址就能访问了。
五、使用高级共享同步配置共享权限与NTFS安全权限
如果你是在办公或更注重安全的生产环境,上面的“快速通道”可能就不够用了。这时候需要用到“高级共享”,它要求你同时配置两套权限:共享权限和NTFS安全权限。二者就像大门和房间门的钥匙,缺一不可,只设一个会导致别人能看到文件夹但打不开里面的文件。
右键目标文件夹,进入“属性”->“共享”选项卡,点击“高级共享”。勾选“共享此文件夹”,并建议在“共享名”里输入一个不含空格的英文名称(比如 DocsShare)。
接着点击“权限”按钮,添加 Everyone 用户,并为其勾选“允许”列下的“读取”和“更改”(通常不建议直接给“完全控制”)。
这还没完,再切换到“安全”选项卡,点击“编辑”->“添加”,再次输入 Everyone,并为其赋予NTFS级别的“读取和写入”权限。两边都配置好,点击应用和确定,这样权限才算同步到位。
六、创建专用本地用户并实施细粒度授权
对于需要严格管理的办公环境,为共享创建一个专用的本地用户账户是最佳实践。这样可以避免使用Guest账户带来的权限过松、操作无法追溯等问题,也能实现更精细的权限控制。
首先,按下Win+R,输入 lusrmgr.msc 打开本地用户和组管理器。在“用户”文件夹上右键,选择“新用户”,创建一个用户名(例如 shareuser),设置好密码,记得取消“用户下次登录时须更改密码”,并勾选“密码永不过期”。
创建好后,右键这个新用户,进入“属性”->“隶属于”选项卡,将其添加到 Users 组中。
然后,回到目标文件夹的“高级共享”权限设置里,添加这个 shareuser 用户,并赋予相应的共享权限(如读取/更改)。同样,在“安全”选项卡的NTFS权限里,也添加这个用户并配置好“读取和写入”权限。
最后,当其他同事需要访问时,在资源管理器地址栏输入 \\你的IP地址\共享名,系统会弹出登录框,让他们输入这个专用的 shareuser 用户名和密码即可。这样一来,谁访问过、做了什么,都清晰可查,安全又可控。
想知道Win11怎么快速截图?本文详解PrintScreen、Win+Shift+S等常用快捷键的操作步骤与区别,教你一键截取全屏、指定区域或活动窗口,并自动保存到剪贴板或文件夹,提升办公效率。
想在Windows桌面上快速访问常用网站,每次都要先打开浏览器再输入网址,确实有点麻烦。其实,给网页创建个桌面快捷方式,就能实现一键直达,方便不少。下面这几种方法,从最直观的拖拽到最灵活的批量处理,总有一款适合你。 一、通过Chrome或Edge地址栏右侧图标拖拽创建 这个方法最简单直接,利用的就是
荣耀WIN手机16+512GB版降至3245元创历史新低。搭载骁龙八至尊版处理器、一万毫安时电池及东风涡轮散热风扇,配备六点八三英寸一百八十五赫兹直屏,后置五千万像素三摄,支持一百瓦有线快充,具有IP六八防护等级。
PS如何添加思源黑体字体1、首先在本站下载思源黑体字体压缩包并解压。2、接下来,选中思源黑体字体,进行复制操作,然后将其粘贴至C盘下的Windows文件夹内的fonts文件夹中。3、接着我们打开ps软件,可以看到字体导入成功了。思源黑体字体不仅免费可商用,能有效避免版权风险,而且字形清晰,能给用户带
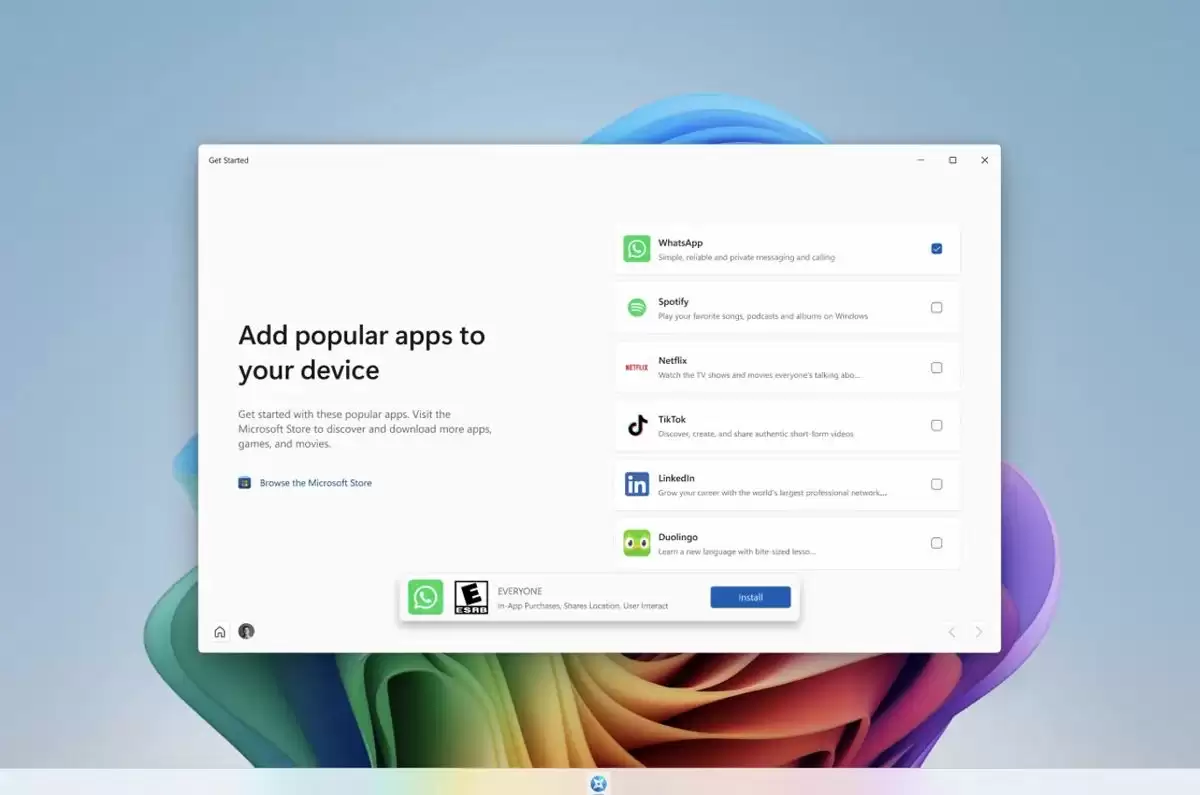
科技媒体NeoWin于今日(8月18日)发布博文称,在当天发布的Windows 11 26H2 Build 26340.9212预览版中,微软对“入门”(Get Started)应用程序进行了更新,新增了应用安装、网站固定和个性化主题等页面。在本次版本更新中,微软进一步扩展“入门&rdq
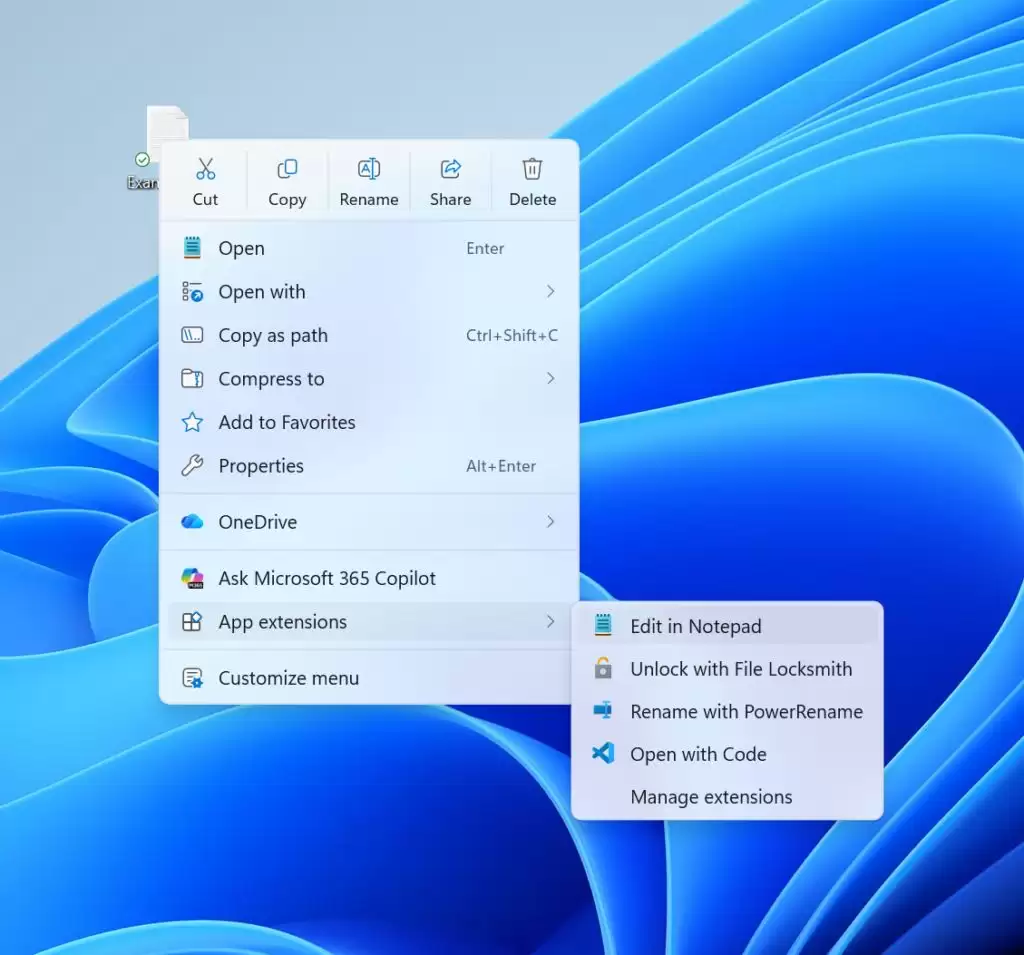
微软于昨日(8月17日)发布博文,诚邀Beta和Experimental频道的Windows Insider项目成员,来测试适用于Windows 11的多个预览版更新:Beta 通道: Build 26220.9209(26H2)、 Build 28020.2731(26H1)Experimenta
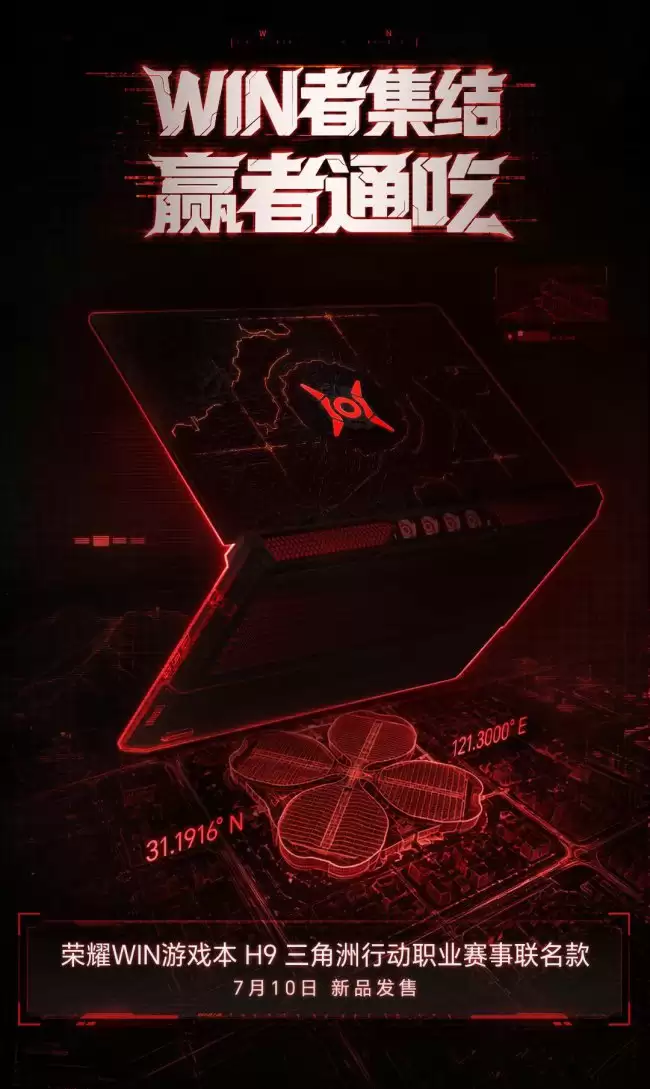
荣耀WIN游戏本H9三角洲行动联名款定档7月10日全球限量开售。A面采用金属浮雕设计,镌刻经典战斗道具与战术地图。搭载RTX5070显卡、300Hz高刷护眼屏及东风尾喷散热引擎,辨识度与性能兼备。
开启隐藏技能:让Windows 7电脑秒变无线路由器 你知道吗?其实你的Windows 7电脑里,藏着一个相当实用的“隐藏功能”——虚拟Wi-Fi和SoftAP。利用它,你可以轻松把台式机或笔记本变身为一台临时无线路由器,让手机、平板等其他设备共享同一个网络连接。这招不仅省去了额外购买硬件的开销,操




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。