

ThinkPHP如何限制静态资源访问_目录访问权限安全控制
PhpStorm 是 JetBrains 推出的专业 PHP 集成开发环境,可在 Mac 上完成代码编写、智能检查、重构、调试、测试和数据库管理。它支持主流 PHP 框架、Composer、Git、Docker 与远程解释器。
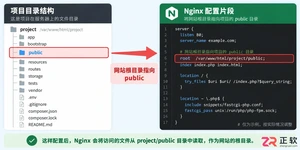
部署ThinkPHP项目时,必须确保仅public目录可通过Web访问,其他核心目录需在Nginx或Apache服务器层面配置访问拒绝规则。用户上传目录需移除执行权限并禁用PHP解析。所有静态资源应集中存放于public子目录,并设置缓存策略。文件系统权限与Web服务器访问控制需结合使用,以构建全面安全防护。
ThinkPHP项目静态资源访问控制:从入口到执行的全链路防护
在部署ThinkPHP项目时,一个核心的安全原则是:public目录是Web访问的唯一合法入口。这并非建议,而是必须遵守的底线。一旦其他核心目录(如app、config、runtime、common、extend)被HTTP请求直接触及,后果不堪设想——数据库密码泄露、源码被下载、日志缓存暴露,安全防线将瞬间崩塌。
简单来说,ThinkPHP项目中,除了public目录,其余目录**绝不能被HTTP请求读取**。仅靠文件系统的读写权限是远远不够的,必须在Web服务器层面构筑一道明确的“防火墙”。
nginx 中禁止敏感目录被 Web 访问
最直接、最有效的控制手段,是在Nginx配置中使用location指令进行显式拒绝。这是生产环境中不可或缺的防护层。
- 标准写法是:
location ~ ^/(app|config|database|extend|runtime|vendor)/。这个正则表达式会匹配任何以这些敏感路径开头的URL。 - 配置位置至关重要:必须放在
server块内,并且优先级要高于处理PHP的通用规则(通常建议放在location ~ \.php$之前)。 - 搭配
deny all;指令后,Nginx会直接向客户端返回403禁止访问状态码,请求根本不会传递到后端的PHP处理程序。 - 特别注意:目录列表要全面,
database(可能存放数据库迁移文件)和extend(可能包含第三方扩展的敏感配置)这类目录也绝不能遗漏。
Apache 的 .htaccess 对应防护
如果运行环境是Apache,情况略有不同。public/.htaccess文件通常只负责该目录下的URL重写,要防止上层目录被访问,需要额外的配置。
- 推荐在项目根目录(而非
public目录下)创建一个.htaccess文件,并写入以下规则:RewriteEngine On RewriteRule ^(app|config|runtime|vendor|database|extend)/ - [F,L]
- 如果无法修改根目录配置,至少应确保
public/.htaccess中包含Options -Indexes指令,以禁用目录列表功能,防止目录结构被窥探。 - 对于Apache 2.4及以上版本,更可靠的做法是在虚拟主机配置中使用
Requall all denied指令,这比依赖.htaccess文件更安全。
上传目录的执行权限必须关闭
用户上传文件存放的目录(例如常见的public/storage)是一个特殊的高风险区域。它需要可读(以便展示文件)和可写(以便接收上传),但**绝对、绝对不能拥有执行权限**。否则,攻击者只需上传一个伪装成图片的shell.php文件,服务器就可能沦陷。
立即学习“PHP免费学习笔记(深入)”;
- 在Nginx中,为上传目录设置独立的
location块,并显式禁用PHP解析。可以使用location ^~ /storage/ { deny all; }整体拒绝,或进行更精细的控制:location ~* ^/storage/.*\.(php|phar|phtml)$ { return 403; } - 在Linux服务器上,使用命令
chmod -R a-x public/storage递归移除该目录下所有文件的执行权限,这不会影响正常的读写操作。 - 同时,务必检查PHP的
open_basedir配置,确保其限制范围不包含上传目录的路径,杜绝通过其他方式绕过执行限制的可能。
静态资源缓存与路径收敛
安全防护不仅是“堵漏”,还要“疏导”。合理的策略是让所有合法的静态资源都走在规划好的安全路径上,从而减少意外暴露的入口。
- 所有前端静态资源(CSS、Ja vaScript、图片等)必须严格放置在
public/目录下的子目录中(如public/static/、public/uploads/)。严禁将其存放在app/、runtime/等非公开目录内。 - 在Nginx中,可以为这些静态资源配置缓存头,提升性能的同时也明确了其合法身份:
location ~* \.(js|css|png|jpg|jpeg|gif|ico|svg)$ { expires 1y; add_header Cache-Control "public, immutable"; } - 在视图模板中,引用资源路径时要格外小心。类似
 }})
runtime目录加载资源。
最后,必须警惕一个非常普遍的认知误区:很多开发者认为,只要把服务器上的目录权限设置为644(所有者可读写,其他人只读)就安全了。然而,如果Web服务器进程(例如www-data用户)拥有对这些目录的读取权限,而Nginx或Apache层面又没有配置访问拒绝规则,那么像https://yoursite.com/config/database.php这样的请求,依然可能直接将配置文件内容以纯文本形式下载下来。因此,文件系统的权限控制与Web服务器层的访问控制,两者必须双管齐下,缺一不可。这才是构建稳固安全防线的关键所在。
深入解析在PHP中递归遍历多级目录文件的两种核心方案:基于SPL标准库的RecursiveDirectoryIterator高效流式迭代,与基于scandir/opendir的自定义递归函数实现,剖析执行机制、内存表现与实战避坑指南。
遇到PHP递归报错时,不要盲目调大max_nesting_level。本文教你区分Xdebug限制、内存耗尽和正则递归错误,提供代码级的终止条件优化与迭代替代方案,彻底解决栈溢出问题。
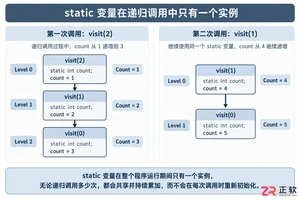
本文分析PHP递归中static变量导致的状态污染及引用传递引发的共享数据修改问题。提供具体的代码复现、缓存键设计建议及调试打印技巧,帮助开发者避免隐蔽的逻辑错误。
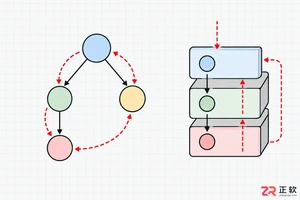
解析PHP递归函数在树形数据处理中的性能瓶颈,提供预加载数据消除I/O、使用显式栈替代深层递归的实战方案,帮助开发者在代码可读性与执行效率间做出合理取舍。
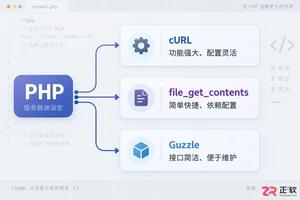
详解PHP中发送HTTP请求的常用方法,包括原生cURL配置、file_get_contents流操作及Guzzle库的使用,提供GET/POST请求的完整代码示例与注意事项。
本文详解PHP中json_decode处理嵌套JSON数据的机制,对比对象与数组模式的取值差异,提供防止空指针错误的健壮代码示例,帮助开发者快速定位解析失败原因。
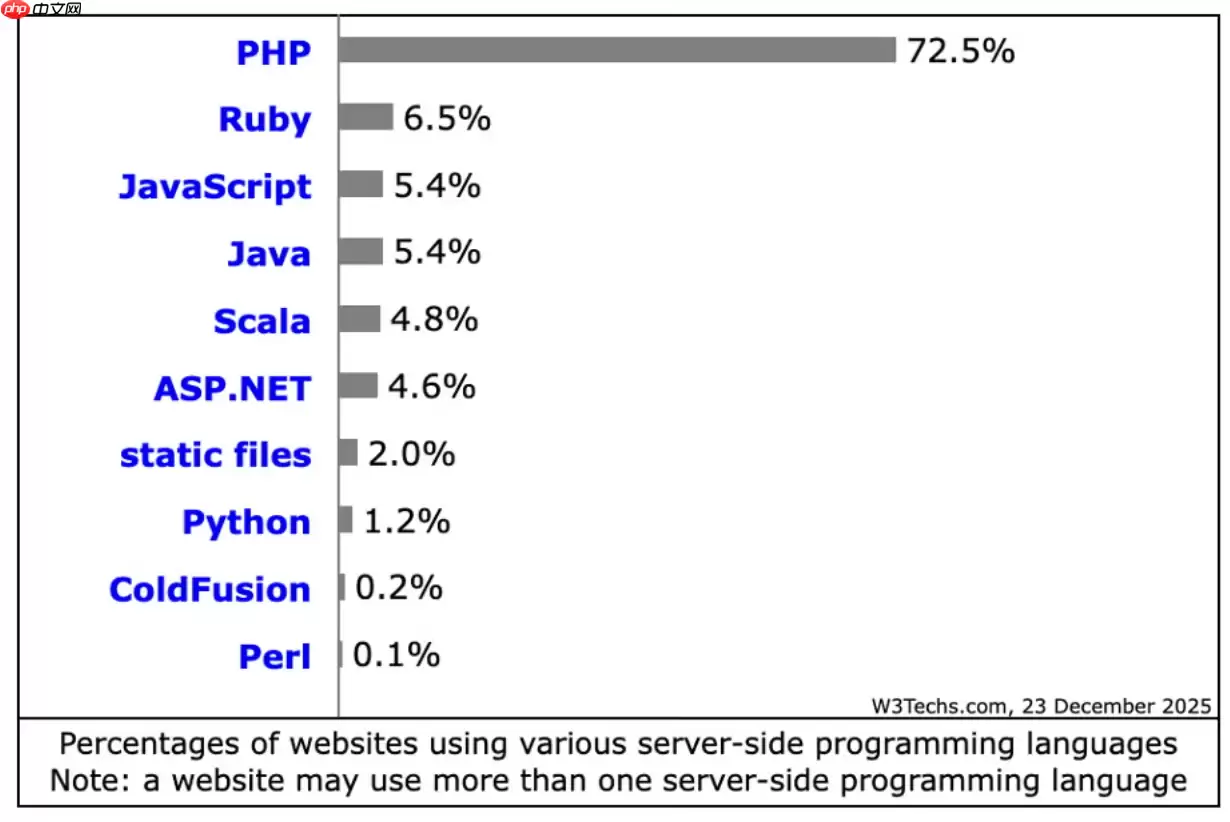
PHP在2026年仍适用于现代网站构建,在常规Web服务和内容密集型站点中较Python、Java等保持优势。其JIT编译优化性能,安全补丁及时,全面支持云原生,拥有成熟框架生态,整体成本较低。
在Debian系统上为PHP配置SSL加密,通常涉及以下几个步骤:安装SSL证书:首先,你需要一个SSL证书。你可以从Let’s Encrypt免费获取,或者购买一个商业证书。使用Let’s Encrypt:sudo apt updatesudo apt install certbotsudo ce
在Linux服务器上,若要使用ThinkPHP框架进行备份,一般会涉及到以下这些方面:数据库备份:使用mysqldump或mysql命令行工具来备份数据库。示例命令:mysqldump -u username -p database_name > backup_database.sql这将生成一个S



Adobe Acrobat Pro 是面向办公、法务、财务、教育及出版用户的专业PDF处理软件,可在Mac上创建、编辑、转换、合并和保护文档,并提供OCR文字识别、表单、批注、内容比较、敏感信息遮盖及电子签名功能。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

AutoCAD 是 Autodesk 推出的专业计算机辅助设计软件,Windows 版支持精确二维绘图、三维实体与曲面建模、图纸标注、布局发布和任务自动化,并包含多套行业专业化工具组合,适用于建筑、机械、电气、工程建设及制造设计人员。
Adobe Acrobat Pro 是面向专业 PDF 工作的综合解决方案,可在 Windows 中创建、编辑、转换、比较、整理和保护文档,并支持表单、电子签名、扫描件文字识别及敏感信息永久遮盖。订阅还包含网页、移动服务和云端协作能力,
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。