

KVM或XEN虚拟机应对毒液漏洞的方法
毒液漏洞(VENOM)一出,整个虚拟化圈都炸了。这个漏洞有多严重?几乎覆盖了所有基于KVM和XEN的虚拟化产品。为什么影响如此严重根源在于KVM/XEN的虚拟硬件都靠QEMU模拟。安全研究员Jason Geffner发现QEMU的虚拟软盘控制器存在一个安全漏洞,代号VENOM(CVE-2015-34
毒液漏洞(VENOM)一出,整个虚拟化圈都炸了。这个漏洞有多严重?几乎覆盖了所有基于KVM和XEN的虚拟化产品。
为什么影响如此严重
根源在于KVM/XEN的虚拟硬件都靠QEMU模拟。安全研究员Jason Geffner发现QEMU的虚拟软盘控制器存在一个安全漏洞,代号VENOM(CVE-2015-3456)。利用这个溢出漏洞,攻击者可以从虚拟机里“逃逸”出来,在宿主机上执行任意代码。换句话说,有人能一脚踹开你的虚拟机大门,在主机上为所欲为。
虚拟机有没有软驱都会受影响
有意思的是,这个漏洞是首次被发现,目前还没见到实际利用案例。那段软盘驱动代码可以追溯到2004年,之后基本没人动过。之所以还留着,是因为有些老环境确实需要虚拟软盘驱动。关键是,无论你的虚拟机有没有挂载软驱,只要虚拟机有软驱控制器支持(默认都有),就存在这个漏洞。

如何处理漏洞
好消息是,各大厂商已经发布了补丁。操作很简单——升级。比如Red Hat/CentOS上,执行 yum update qemu-kvm,然后虚拟机先关机再启动。如果业务不能停,也有办法:如果用的是共享存储,先升级宿主机,然后在线迁移虚拟机;如果是单机,可以用带存储的迁移做慢迁移。
对公有云和私有云的影响
目前大部分公有云都是基于KVM或XEN,所以这个漏洞对它们影响很大。不过私有云因为是内部使用,风险相对可控。
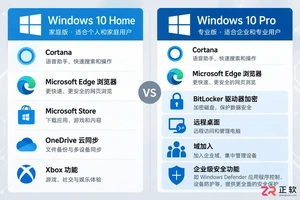
想知道如何将 Windows 10 家庭版升级到专业版?本文详解通过微软商店购买和输入产品密钥两种官方升级方法,说明数据保留情况、成本计算及升级后如何验证 BitLocker 和远程桌面等功能,助您安全获取专业版权限。
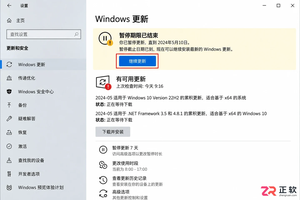
Windows 10 自动更新突然重新启用怎么办?本文详解暂停35天期限结束、误点继续更新、重启后任务续跑及公司域策略覆盖等常见原因,提供查看更新历史、设置活动时间和正确使用疑难解答的操作指南,帮助用户在支持结束前安全管理系统更新。
解决 Media Creation Tool 在下载 Windows 镜像时速度慢、中断或报错的问题。本文按操作顺序指导用户检查网络连接、系统权限、磁盘空间及 U 盘状态,确保顺利制作可启动安装介质。
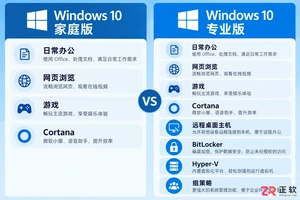
不确定该选Windows 10家庭版还是专业版?本文解析两者在远程连接、磁盘加密和虚拟化等方面的实际差异,帮你避开性能误区,根据真实使用场景做出最具性价比的选择。
Win10断电重启后总是自动继续更新怎么办?别强行关机,先等恢复完成。教你用暂停更新、设置活动时间和按流量计费连接,减少更新对工作的打扰。注意Win10支持已终止,长期不更新有风险。
解析Windows 10功能更新与质量更新的区别。说明个人家庭版无法永久单独关闭功能更新,专业版可通过组策略延迟功能升级。提醒用户关注Win10支持终止时间,避免误用禁用服务导致安全风险。
想知道Win10连手机热点时如何避免偷跑流量?只需将热点网络设为“按流量计费的连接”,即可限制Windows Update自动下载非优先更新。本文提供详细界面导览与设置步骤,助你精准控制后台数据消耗。
详解 Windows 11 安装的三种路径风险,指导如何制作官方安装介质、正确进入启动菜单、安全清理磁盘分区以及装后验证激活状态,帮助用户避免数据丢失和安装失败。
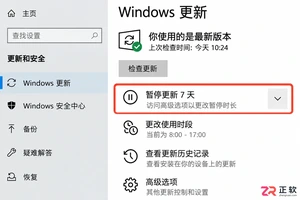
想只关闭Win10大版本升级但保留安全补丁?本文区分功能更新与质量更新,详解专业版组策略配置方法,并说明家庭版限制及Win10停止支持后的应对建议。
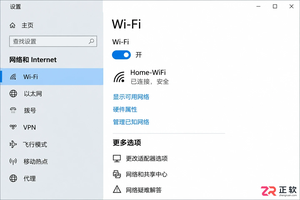
Win10笔记本外出使用手机热点时,如何防止自动下载更新包消耗流量?本文详解通过设置“按流量计费的连接”和“暂停更新”来精准控制流量,对比传递优化限速效果,并解释为何不应直接禁用Windows Update服务。




Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。