

Arch Linux AUR遭投毒,400+软件包藏雷
ArchLinux用户仓库AUR遭恶意投毒,超400个软件包被植入后门。攻击者通过修改构建脚本植入恶意程序,可窃取浏览器Cookie、SSH密钥、GitHub凭证及OpenAI令牌等敏感数据,并上传至外部服务器。若获root权限,程序会加载rootkit隐藏行踪。
又是一记警钟。就在昨天,Arch Linux社区传出一个令人不安的消息:其用户仓库AUR(Arch User Repository)遭到恶意软件包投毒。据The Hacker News报道,超过400个软件包被污染,任何下载并构建这些软件包的计算机,都有可能被植入后门。
这场攻击的狡猾之处在于其隐蔽性。攻击者并未大张旗鼓地更改软件包名称或历史记录,而是极其精准地修改了构建脚本。这使得污染行为极难被普通用户察觉。其核心武器是一个用Rust编写的二进制程序,专门窃取开发者电脑里的敏感信息。
一旦运行,这个恶意程序就会开始大肆搜刮数据。从Chrome、Edge等主流浏览器的Cookie、令牌和本地存储数据,到基于Electron架构的应用会话信息,都在其窃取范围之内。更危险的是,它还会扫描系统,盗取SSH密钥、GitHub凭证,甚至包括OpenAI/ChatGPT的Bearer Token。所有这些被窃取的数据,最终都会被上传至一个名为temp.sh的临时文件共享服务。
如果攻击者成功获得了root权限,情况会变得更加棘手。此时,它会加载一个eBPF Rootkit来隐藏自身的进程和网络活动,实现深度潜伏。
参考:
llama.cpp b12489、b12490、b12491、b12492、b12493、b12494、b12496、b12497、b12498 均为预发布构建,分别涉及服务器、语音模型及特定后端;适用范围须按模型、硬件和请求条件区分。
MiniMax-H3-Image新增DiffSynth-Studio文档推荐后,配置选择应围绕具体推理配方和独立训练流程展开。文档中的24GB GPU方案分别配合32GB或8GB主机RAM,所用量化、CPU或磁盘卸载方式不同;新增文档入口本身没有发布模型新权重或标注一个新的框架版本。
识别Ollama完整rc0预发布标签,区分MLX并发、Vulkan集成显卡mmap、llama.cpp b12257与CLI集成更新边界。
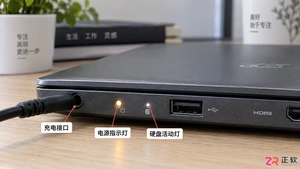
宏基笔记本遇到开机没反应、电源灯亮但屏幕黑屏,或者按下电源键完全无反应的情况该怎么办?本文通过界面与状态指示灯的观察,分步骤介绍静电释放、内存重插及外接显示器测试等实用方法,助你自行解决常见启动故障。
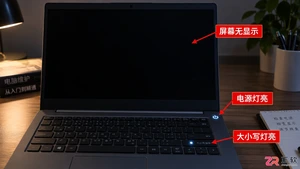
惠普笔记本开机时电源键和大小写锁定键亮起,但屏幕无反应?这通常是嵌入式控制器(EC)逻辑错误或静电干扰所致。本文详解如何通过移除外设、长按电源键进行硬件复位来恢复正常启动,并提供BIOS恢复及进一步硬件检测的建议。
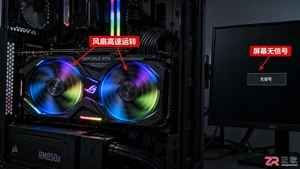
遇到电脑黑屏伴随显卡风扇狂转?这往往是显卡过热保护、供电不足或驱动崩溃的信号。本文详解如何通过观察指示灯、重置驱动、检查线缆及清理灰尘来解决该问题,避免盲目更换硬件。
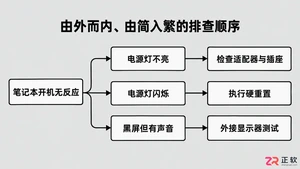
惠普笔记本无法开机、电源灯异常或屏幕黑屏?本文详解通过移除外设、执行硬重置(静电释放)、检查适配器及内存重插等步骤,快速定位并解决常见启动故障。
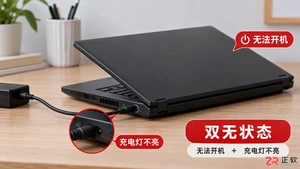
笔记本电脑突然黑屏,按电源键无反应,连接充电器指示灯也不亮?别急着送修。本教程通过释放静电、检查适配器、重置EC等实操步骤,帮你解决笔记本“假死”问题。
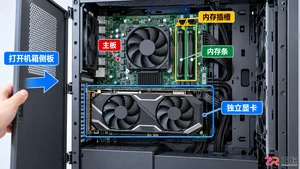
遇到电脑黑屏且风扇狂转?这通常是硬件接触不良或供电保护触发。本文提供详细的排查步骤,包括清理内存金手指、检查显卡供电及主板放电操作,助你快速恢复电脑正常启动。
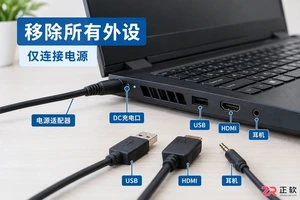
机械革命笔记本按下电源键没反应?本文详解静电释放法、电源适配器检查及内存重插等实操步骤,帮助用户快速定位并解决开机无响应问题,避免盲目送修。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



