

centos php安全配置有哪些要点
在CentOS上部署PHP应用,安全配置是绕不开的一道坎。很多开发者习惯在网上找现成的配置清单直接往上套,但说实话,如果不理解每个配置项背后的逻辑,很可能留下一堆安全隐患。今天就来拆解一下几个核心配置层面,看看每一步到底该怎么走。 1. 系统基础安全加固 先从系统层面说起。底子不牢,上面再怎么加固也
在CentOS上部署PHP应用,安全配置是绕不开的一道坎。很多开发者习惯在网上找现成的配置清单直接往上套,但说实话,如果不理解每个配置项背后的逻辑,很可能留下一堆安全隐患。今天就来拆解一下几个核心配置层面,看看每一步到底该怎么走。
1. 系统基础安全加固
先从系统层面说起。底子不牢,上面再怎么加固也是白搭。
- 系统及软件更新:这是基本功,没什么好说的。定期执行
sudo yum update,把CentOS内核、PHP以及所有关联软件包都更新到最新版本。很多攻击就是冲着已知漏洞来的,更新就是堵住了最直接的入口。 - 防火墙配置:用
firewalld工具把网络访问管起来。原则很简单——只开必要的端口,比如HTTP的80端口、HTTPS的443端口,其他统统关掉。未授权的IP想访问PHP服务?直接拒绝。举个例子:sudo firewall-cmd --permanent --zone=public --add-service=http && sudo firewall-cmd --permanent --zone=public --add-service=https && sudo firewall-cmd --reload。 - SSH安全强化:默认的22端口太容易被暴力破解了,建议改成一个大于10000的高位端口。同时,在
/etc/ssh/sshd_config里把PermitRootLogin设为no,禁止root用户直接登录。再配上强密码策略,这几样下来,暴力破解的难度会高出一个数量级。
2. PHP配置文件(php.ini)安全优化
PHP的配置文件php.ini里藏着大量安全开关,配置得当,能挡住绝大部分常见的攻击手段。
- 禁用危险函数:这是重中之重。在
disable_functions指令里把eval、exec、shell_exec、passthru、system、popen、curl_exec、proc_open这类高危函数全都禁掉。这些函数一旦被恶意利用,攻击者几乎可以在服务器上为所欲为。必须警惕的是,有些应用确实依赖其中某些函数,比如某些框架会用到exec,这时就需要做更精细的评估和隔离。 - 错误报告控制:生产环境里,把
display_errors设为Off,彻底关闭错误显示。这能防止数据库结构、文件路径、甚至源码片段直接暴露给攻击者。同时开启log_errors = On,把错误日志存到非Web可访问的目录里,比如/var/log/php_errors.log,既安全又便于排查问题。 - 文件上传限制:上传路径是经典的攻击入口。建议限制
upload_max_filesize(比如2M)和post_max_size(比如8M),以及max_file_uploads(比如5个)。这能防止攻击者通过大文件上传消耗服务器资源,或者上传恶意脚本。更关键的是,要把上传目录设置为不可执行脚本,比如chmod 755 /var/www/html/uploads,这样即使有恶意文件传上来,也没法直接执行。 - 会话安全配置:会话劫持和固定攻击是常见威胁。以下几个配置必须启用:
session.cookie_httponly = On(防止Ja vaScript读取会话Cookie,降低XSS风险)、session.cookie_secure = On(仅通过HTTPS传输Cookie,防止中间人攻击)、session.cookie_samesite = Strict(限制同站点请求,防止CSRF攻击)、session.use_strict_mode = On(防止会话固定攻击)。这几项组合在一起,会话层面的防御基本到位了。 - 其他关键设置:
allow_url_fopen和allow_url_include必须关闭,这是远程文件包含攻击的命门。设置memory_limit(比如128M)限制脚本内存使用,防止内存耗尽攻击。最后,通过expose_php = Off隐藏PHP版本信息,减少针对性攻击。
3. PHP-FPM安全配置(若使用)
如果使用了PHP-FPM,那它的安全配置同样不能忽视。
- 用户/组权限控制:修改
/etc/php-fpm.d/www.conf,把user和group设为非root用户,比如apache或nginx。PHP进程用普通权限运行,即使被入侵,攻击者想提权也会困难很多。 - 监听权限设置:如果是Unix socket方式监听,要设置
listen.owner和listen.group为非root用户,并且把listen.mode设为0660。这样做能限制socket文件的访问权限,防止其他用户通过socket文件直接与PHP通信。 - 安全扩展限制:通过
security.limit_extensions指令,限制PHP-FPM只处理特定扩展名的文件,比如.php、.php3、.phtml。这样即使攻击者上传了其他扩展名的恶意脚本,也不会被PHP-FPM误解析执行。
4. Web服务器安全配置
无论你用的是Apache还是Nginx,它们各自都有一些关键的安全设置。
- Apache安全加固:在配置文件(如
/etc/httpd/conf/httpd.conf)中,通过Options -Indexes +FollowSymLinks禁用目录遍历,防止攻击者浏览目录结构。同时禁用目录索引,避免敏感文件泄露。允许.htaccess覆盖(AllowOverride All),方便针对特定目录做更精细的访问控制。 - Nginx安全加固:在
/etc/nginx/nginx.conf中,配置PHP处理块时,务必使用fastcgi_pass指向正确的PHP-FPM socket文件。设置fastcgi_param SCRIPT_FILENAME为$document_root$fastcgi_script_name,确保脚本路径正确无误。同时,限制只允许GET、POST等必要的HTTP方法,减少不必要的攻击面。
5. HTTPS加密与数据保护
数据在传输过程中如果没加密,基本等于裸奔。HTTPS是必须的。
- 安装SSL证书:推荐用
certbot工具免费申请Let‘s Encrypt证书。以Nginx为例,一条命令就能搞定:sudo yum install certbot python2-certbot-nginx && sudo certbot --nginx -d yourdomain.com。配置完成后,客户端与服务器之间的所有数据传输都会被加密,拦截和篡改的难度大幅提升。 - 强制HTTPS跳转:在Web服务器配置中添加重定向规则,把所有HTTP请求都跳转到HTTPS。确保用户无论怎么访问,走的一定是加密通道。这能避免因为用户错误输入导致的数据泄露。
6. 安全模块与监控
最后这一层,是锦上添花,但也可能成为救命稻草。
- 安装Web应用防火墙(WAF):Apache可以用
mod_security模块,Nginx也有对应的WAF模块。这些工具能过滤常见的恶意请求,比如SQL注入、XSS攻击。安装命令也非常直接:sudo yum install mod_security && sudo systemctl enable mod_security && sudo systemctl start mod_security。WAF就像一道额外的安检,能挡住不少漏网之鱼。 - 启用OPcache:在
php.ini中开启opcache.enable = 1,这不仅能缓存编译后的PHP脚本,显著提升性能,还能在一定程度上防止攻击者通过修改脚本文件来执行恶意代码。性能和安全一箭双雕,值得开启。 - 定期备份与监控:再好的安全措施也无法保证100%不被攻破。定期备份PHP网站数据(数据库、上传文件等)和配置文件(
php.ini、www.conf等),存到异地或安全位置。同时,使用fail2ban等工具监控异常访问,比如频繁的登录失败尝试,自动封禁恶意IP。这套组合拳下来,即使真出了事,也能快速恢复,不至于束手无策。
总的来说,安全配置不是一锤子买卖,而是一个持续优化的过程。但以上这些核心要点,只要逐一落实,就能在CentOS上撑起一个相当结实的PHP安全防线。
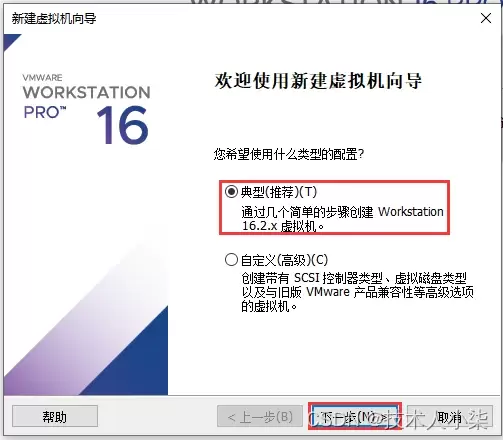
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
在CentOS系统上管理Python依赖库需先更新系统并安装Python3、pip及开发工具。安装方式包括pip(推荐)、yum/dnf(系统级)和conda。通过虚拟环境隔离依赖、用requirements.txt记录版本可避免冲突。卸载通过pip或yum/dnf完成。常见问题涉及权限、缺失系统依赖及版本兼容性。
在CentOS编译Java乱码时,需检查系统编码设为UTF-8,编译用-encodingUTF-8,运行设-Dfile.encoding=UTF-8,确保源文件编码一致,调整IDE编码,中文显示异常则安装中文字体。
通过升级JDK版本、启用增量编译与并行编译、优化JVM参数、利用构建工具高级特性、改进代码结构、进行系统级调优及持续监控分析,可显著提升CentOS环境下Java编译性能,减少重复编译,优化内存使用,从而缩短构建时间,提高开发效率。
在CentOS上编译Java程序时,需安装JDK并正确设置JAVA_HOME环境变量,通过命令查找安装路径并配置到~/.bashrc或/etc/profile中。同时关注编译器错误消息,修复代码语法或逻辑错误,确保Maven或Gradle等构建工具正确安装配置。
在CentOS上编译Golang程序,常见问题包括环境变量配置错误、依赖包管理混乱、glibc版本不兼容、编译器工具链缺失、代码或缓存异常、Go版本不匹配及权限不足,可通过逐一排查对应方法解决。
在CentOS上编译Golang:先安装开发工具包、wget和git;下载Go源码压缩包并解压至/usr/local;配置GOROOT和PATH环境变量(如添加至~/.bashrc),执行source生效;运行goversion验证安装成功。
在CentOS上提升Golang编译速度,可通过优化编译选项(如并行编译、去除调试信息)、将缓存目录指向SSD并定期清理,拆分代码为小包、消除循环依赖、使用vendor本地依赖,升级多核CPU、16GB以上内存和SSD,以及设置GOPROXY、采用PGO优化、升级Go版本等方式实现。
在CentOS编译Go程序时,需正确配置GOROOT、GOPATH等环境变量,使用GoModules管理依赖,注意Glibc版本兼容性,根据需求设置CGO_ENABLED=0实现静态链接,合理配置交叉编译参数,优化二进制文件大小,解决权限问题,并确保Go版本与项目要求一致。




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。