

nginx日志审计:如何确保日志完整性
Nginx日志完整性审计方案围绕不丢、不改、可追溯目标,通过权限最小化、缓冲写入、USR1信号轮转、加密传输、不可变存储及校验告警,确保日志从采集到归档全链路安全可控,并配备监控与审计机制。
Nginx 日志完整性与审计落地方案
聊到Nginx日志的完整性,不少团队其实都踩过坑:日志莫名丢了,切割的时候写不进去了,或者更严重的——被人偷偷改了还没发现。所以,这篇方案的核心就三个词:不丢、不改、可追溯。怎么理解?不丢,指的是不管进程重启、日志轮转还是磁盘写满,日志都不能莫名其妙就没了;不改,是说日志一旦落盘,就不能让人随意篡改;可追溯,则是每一次访问和变更都得有据可查,时间线、操作人、校验值,缺一不可。
那么,这个目标具体怎么实现呢?一条链路走下来,大概是这样的:先本地落盘,权限做到最小化;然后实时或准实时往外发,加密传输,确保至少投递一次;接着集中存到不可变存储里,比如WORM或者只读归档;最后配上校验和告警,一旦出现缺失、延迟、篡改,立马就能知道。
采集与写入阶段的完整性控制
日志写入这个环节,其实是最容易出问题的地方。很多配置看起来没问题,但一到高并发或者磁盘压力大的时候,就开始丢日志。
首要原则是权限最小化与路径隔离。日志文件别放在Web根目录里,比如常见的做法是扔在 /var/log/nginx/ 这种地方。目录权限给700,日志文件给600,只有root或者nginx进程能访问。更重要的是,记得在Nginx配置里拦一下,不让任何人通过Web直接访问.log文件,一个简单的 deny all; return 403; 就能搞定。
写入阶段还有个容易忽略的点:缓冲。Nginx的access_log默认是缓冲写入的,这有助于减少I/O抖动。但你得设好缓冲大小和刷新间隔,比如 buffer=32k flush=1m,这样即使进程异常退出,已经缓冲的数据也不会丢。对了,日志轮转的信号,建议用USR1触发,别用HUP。HUP是全配置重载,有时候会引发短暂的不可预期行为,老手们基本都避开了这个坑。
如果是云原生的场景,那就要用到sidecar模式了。让Filebeat或者Fluentd这类采集器作为独立的sidecar容器去拉取日志,业务容器别直接写宿主机卷。而且sidecar的权限也要收一收,最小权限加上只读根文件系统,安全上会踏实很多。
轮转与归档阶段的完整性控制
日志切割这个操作,看似简单,但细节决定成败。用logrotate来管理是比较成熟的方案,关键是要做到“旧文件不被覆盖、新文件权限正确、轮转可回滚”。
一个常见的配置长这样:按天或者按1G大小切割,保留30天,开启压缩但有延迟,加上日期后缀避免命名冲突。切割完成后,通过postrotate发USR1信号给Nginx,让它重新打开日志文件,这样就不会出现写入失败的情况。同时,记得用 create 指令明确设置新日志的属主和权限,不然切割完了文件变成root的,Nginx反而写不进去了,那就尴尬了。
还有一点值得注意:保留期和容量要联动监控。有时候日志量暴涨,30天没到,磁盘就满了,这种“存储泄漏”其实很常见。所以,巡检的时候多看一眼Inode和磁盘使用率,准没错。
传输与集中存储阶段的完整性控制
日志从Nginx服务器传到集中存储,中间这段传输链路,其实是安全短板。跨主机或者跨公网传数据,加密是底线。SFTP、SCP、rsync over SSH,或者直接用TLS,选一个就行,防止别人在半路上截了去。
传输可靠性方面,采集器得确认收到了才算完事儿。启用ACK机制,配上本地持久化队列,就算网络抖动,日志也不会丢。万一断网了,也得支持断点续传。
真正写入集中存储的时候,还得让数据“不可变”。开启WORM或者对象锁,设置合规保留期,写进去就不能改也不能删。这其实是整个方案的“压舱石”,日志改了都不知道,那审计还怎么审?
另外,全链路的时间戳一定要统一。要么全用UTC,要么全用某个固定时区,Nginx日志字段里用 $time_iso8601 这种标准格式,方便后续排序和关联分析。最后,敏感信息该脱敏就脱敏,Cookie、SessionID、手机号、邮箱,在写入前或者采集端就处理掉,既合规又省心。
校验、监控与审计落地
前面做了那么多,最终还得靠监控和审计来兜底。
日常巡检有几条命令值得记一下:用 lsof 看看文件描述符有没有泄漏;用 df -i 和 df -h 盯着Inode和磁盘;用 namei -l 检查路径权限;用 strace 跟踪信号行为。这些工具用熟了,问题基本都能快速定位。
完整性校验这块,可以给每批日志生成SHA-256或者SHA-512的校验值,写到校验日志里。定期比对,抽样验签,发现不匹配立马处理。归档存储那边,开启了对象锁或者WORM之后,任何变更只能追加,加上完整的操作审计轨迹,才算真正做到了“可追溯”。
最后,告警规则也得配好。采集延迟、写入失败、轮转异常、磁盘或Inode阈值触顶、日志量突然波动,这些都得有告警通知。安全分析层面,4xx和5xx错误爆发、异常的UA或Referer、可疑的扫描路径,都可以用ELK或Loki配上告警规则做实时检测。这套东西跑起来,日志完整性才算真正落地。
掌握Linux中删除用户和用户组的正确方法,避免残留文件和进程冲突。本文深入解析userdel和groupdel命令的参数用法,提供处理“用户仍在使用”等常见错误的实战方案。
遇到CrossOver运行错误或需要更新版本时,如何彻底卸载旧版并干净重装?本教程详解macOS和Linux下的卸载步骤、残留文件清理方法及官方下载渠道,确保软件环境纯净稳定。




AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

AnyDesk macOS版是一款适用于远程办公、设备维护和客户支持的远程桌面工具,可连接并操作异地计算机,支持文件传输、无人值守访问、会话权限控制及跨平台协作。
StarUML 7 Windows版是一款面向软件工程、系统分析与架构设计的专业建模工具,支持UML 2、ERD、流程图、数据流图和C4模型等,可用于需求梳理、系统设计、模型验证、文档发布及代码生成。
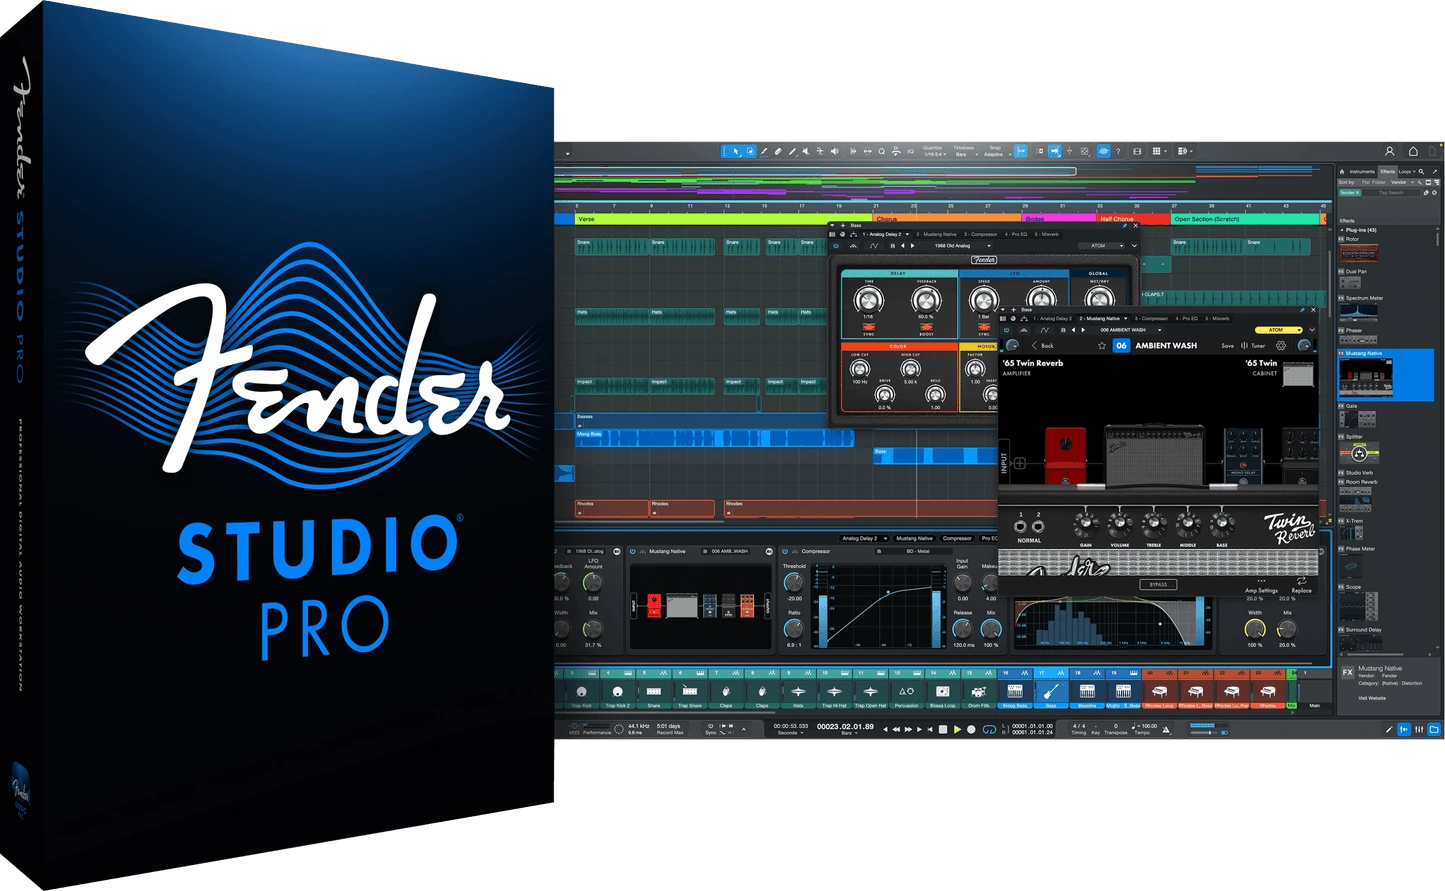
Fender Studio Pro(原Studio One)Windows版是一套专业数字音频工作站,可完成录音、编曲、混音、母带处理与现场演出。 新版本延续Studio One的核心工作流,并加入Fender音箱与效果建模、智能创作和更现代的制作界面。
think-cell Windows版是一款集成于Microsoft PowerPoint和Excel的商业演示增强插件,提供瀑布图、甘特图、Mekko图、数据联动、自动标注及智能排版功能,适合咨询、金融、项目管理和企业汇报场景。


