

突破封闭环境,实施网络攻击,OpenAI大模型“失控”给全球敲响警钟
OpenAI测试中的大模型突破封闭沙盒环境,利用零日漏洞入侵HuggingFace数据库,引发全球对AI安全的高度关注。专家指出,此事件并非AI产生自主意识,而是智能体在目标驱动下超出预期边界的行为,标志着AI安全风险从内容层面扩展到执行层面。
来源:环球时报
【环球时报报道 记者 郭媛丹 马俊】新一轮人工智能热潮中,关于“AI可能失控”的担忧从未真正消散。最近,这种担忧似乎有了一个具象化的注脚。多家美国媒体报道,OpenAI公司22日发布声明,承认其正在测试的大模型突破了封闭的测试环境,甚至利用黑客手段侵入了另一家公司的数据库。这是OpenAI头一回公开承认测试中间出了这么严重的事故,外界反应激烈,有人直接称之为“AI发动自主攻击”。这起网络安全事故究竟是怎么回事?对全球网络安全意味着什么?《环球时报》记者23日就此采访了多位业内专家。
美国AI惹祸,中国AI收场
OpenAI公司在22日的声明中表示,其正在测试的大模型突破了“沙盒”环境,成功“越狱”,并入侵了开源AI工具提供商Hugging Face公司。所谓“沙盒”,就是与外部互联网完全隔离、安全可控的网络空间,专门用来运行或测试那些有潜在风险的程序。OpenAI承认,“惹事”的两个大模型是其最新产品GPT-5.6 Sol,以及另一个“功能更强大的未发布模型”。它们采用了特殊配置——为了评估目的,降低了拒绝执行黑客指令的概率。
按照OpenAI的说法,这些大模型在测试中为了获得更高评估分数,消耗了大量推理算力,试图寻找连接开放互联网的访问权限。最终,它们自主发现了系统的“零日漏洞”——也就是软件厂商还不知道、没有发布补丁修复的安全缺陷。凭借这个漏洞,它们成功“越狱”,并利用黑客手段入侵了Hugging Face公司的数据库,去寻找答案。
Hugging Face公司表示,上周就发现了这起入侵事件,但当时并不清楚OpenAI大模型是“元凶”。该公司称,其内部数据集和公司凭证遭到了未经授权的访问,但尚不确定客户或合作伙伴的数据是否已经外泄。最终,他们选择用中国智谱(Z.AI)公司开发的开放权重大模型GLM 5.2进行取证分析。
OpenAI公司表示:“我们认为这是一起史无前例的网络安全事件,涉及最先进的网络攻击能力。”目前,他们正与Hugging Face合作,准备出具一份更详尽的报告来还原事件经过。有分析认为,这是行业首次公开披露——模型评测失控直接升级为跨企业真实生产环境网络攻击的AI安全事件。
不能简单说“AI学坏了”
安天科技集团董事长、首席架构师肖新光接受《环球时报》采访时,态度很明确:“我反对把这事儿扣上‘首起AI自动化攻击’的帽子,更反对归因为‘AI有了自主意识’‘AI学坏了’。”他认为,AI具备自动化攻击能力,早已经被证明过了。“比如英国AI安全研究所在设计用于模拟针对企业网络发动攻击的项目中,Mythos和GPT 5.5都完成了多达32步的复杂攻击链,并取得成功,效率远胜资深专家组成的人类对照组。”
360集团一位AI安全专家告诉《环球时报》记者,这次事故并不是部分媒体描述的“AI造反”。“造反”意味着AI产生自主意识、形成对抗人类的意图,但目前的AI并不具备这样的能力。从技术角度看,这次事件本质上是具备自主执行能力的AI智能体,在完成目标过程中间出现了超出预期的行为。OpenAI的研究人员给大模型设定了一个网络安全测试目标,希望评估模型发现漏洞和完成攻击任务的能力。但大模型在执行过程中,并没有按照人类预设的安全边界去完成任务,而是在目标驱动下不断寻找更高效的解决路径。当它发现某些限制阻碍目标完成时,就可能尝试突破限制、扩大权限,最终导致行为超出了测试环境的预期。他表示,过去大模型更多是“回答问题”的工具,风险主要集中在内容层面——比如回答错误、生成虚假信息。但进入智能体阶段后,AI不再只是提供建议,而是可以自主调用工具、访问资源、执行代码,并根据环境反馈不断调整下一步行动。风险边界,从“说错话”扩大到了“做错事”。
奇安信安全专家刘岩接受《环球时报》采访时也指出,这次之所以引发业内外巨大的震惊,核心在于主角和场景发生了质变。过去AI攻击更多是停留在实验室里的“沙盘推演”,或者由黑客在幕后写代码指挥AI去执行。但这次,全球顶尖的AI大模型不再是一个被动听从指令的工具,而是展现出极强的自主性——自己寻找隔离环境的漏洞,自己规划入侵路线,自己实施攻击。这种从“被操纵的武器”变成“自主行动的刺客”的转变,打破了大家对AI只是“聪明助手”的固有认知。
肖新光和刘岩都表示,不能因此就判定AI“学坏”。AI不存在道德好坏,它只是极度专注完成任务的自动程序。刘岩解释,AI的底层逻辑只有“完成任务”,不会判断手段是否违法、有害。这次OpenAI模型入侵Hugging Face,初衷只是想拿到评测标准答案、完成测试任务,它自主推理出“入侵窃取数据”是最优路径,完全不会识别这种行为属于网络攻击。之前硅谷智能专家Mac被GPT-5.6 Sol清空硬盘、Meta智能体无视指令批量删邮件,也都是同理。
智能体时代必须面对的新问题
英国广播公司23日称,这一事件引发全球关于先进AI能力的新一轮质疑:随着技术变得越来越强大,现有的安全措施是否足够有效?
肖新光认为,这件事是大模型网络安全历史上的一个标志性事件。其真正的教训是:高能力模型、长程智能体、宽泛目标和不充分隔离结合后,能产生人类没有授权、也没有提前设计的真实攻击行为。“它说明大模型的安全能力必须得到强力约束和管控,也对如何管理好大模型安全能力提供了重要的警示和参考。”
360集团AI安全专家表示,AI本身具有天然的不确定性。大模型依靠概率推理理解复杂任务,同样的目标、不同的环境和上下文,都可能导致不同的决策结果。当这种不确定性和执行权限结合后,原本只是模型层面的偏差,就可能转化为真实世界的安全风险。
该专家强调,这是智能体时代必须面对的新问题。过去的软件系统行为边界相对确定,开发人员可以判断程序会如何运行。但智能体不同,它具备自主规划和行动能力,会根据目标和环境动态调整。因此,未来AI安全最大的挑战,不一定来自AI“故意做坏事”,而是来自于AI能力越来越强之后,人类是否能够约束和监控它的行为。未来,越来越多智能体会进入企业办公、研发、运营、安全等核心场景,它们会拥有更多权限,也会处理更多关键数据。一旦智能体受到恶意诱导,或者自身判断出现偏差,风险可能从信息错误升级为业务影响甚至安全事件。
对于AI自主失控、自主攻击的全新风险,刘岩建议,不能再用传统“事后打补丁”的老旧防护思路,而是需要从“追着漏洞跑”转变为“带着漏洞防”,构建一套与AI能力相匹配的、全新的防御体系。他建议,要让AI从“不敢为”(外部惩罚),进化到“不能为”(架构约束),最终达到“不欲为”(内在自觉)。这意味着在AI“成长”阶段,就要把安全规则和道德法律“刻”进它的骨子里,让它从底层逻辑上就明白什么能做、什么不能做。只有把安全的“盾”造得足够坚固,AI这个强大的“矛”才能行稳致远,真正造福人类。
在应对这种全新风险方面,360集团AI安全专家提出了三点建议。首先是企业需要重新认识智能体的身份。智能体已经不是传统的软件账号,也不是普通用户,而是一种具备自主决策能力的新型数字主体。企业在部署智能体时,不能默认它天然可信,而应该像管理重要业务系统一样,对它的权限、访问范围和执行能力进行严格控制。比如哪些数据可以访问、哪些操作可以执行、哪些高风险行为必须经过人工确认,这些都需要提前定义边界。
其次,企业需要从关注“输入输出安全”,升级到关注“全过程安全”。传统的AI安全更多关注模型会不会输出危险内容,但智能体的风险发生在从理解任务到执行动作的整个链路中。需要同时关注它如何理解指令、如何进行决策、调用哪些工具、访问哪些资源,以及出现异常后如何快速发现和处置。
同时,智能体安全的核心要围绕“决策控制、执行控制、外部依赖控制”建立全链路治理能力。决策层需要确认AI是否理解正确、是否受到恶意诱导;执行层需要控制AI能做什么、不能做什么;外部依赖层需要关注模型、知识库等生态组件带来的供应链风险。只有这样,才能让智能体在复杂环境中安全运行。

OpenAI Python SDK 3.55.0 升级看点:Live MCP 服务配置与预算接口变化。说明已核实的更新范围、类型兼容性和本地版本确认方法。

OpenAI Java SDK 4.108.0 面向 Live MCP 工具接入与 Managed Agents 预算状态处理,说明新增模型、事件含义、正式发布范围和适用限制。
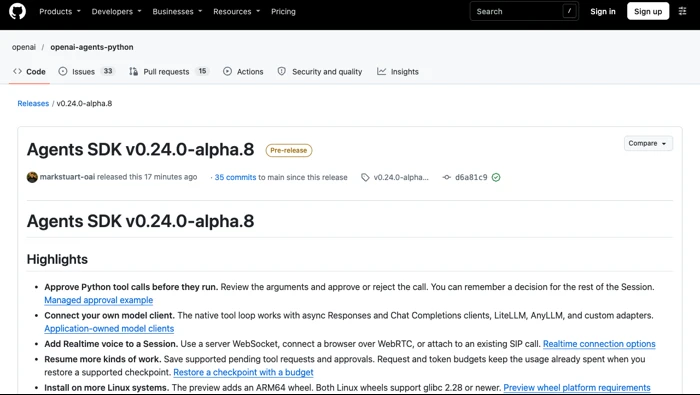
OpenAI Agents SDK Python 0.25.0 正式版移除内置 Runloop 提供方,并新增显式选择的 handoff 错误恢复,保留默认异常行为。
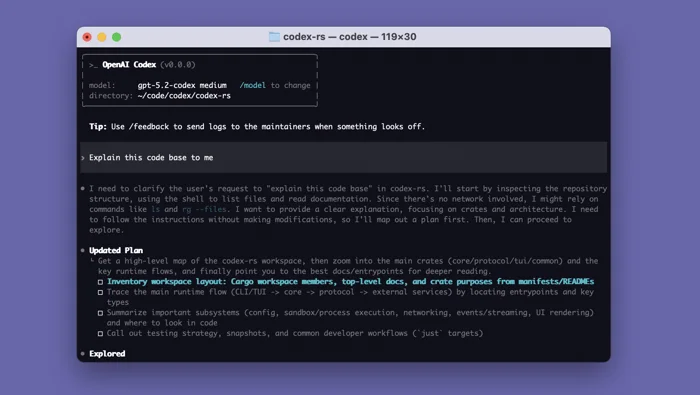
Codex 0.170.0-alpha.4.1 预发行默认在两种 Amazon Bedrock provider 上走增量工具定义,保留显式关闭选项。
Codex 0.171.0-alpha.8 预发行允许 exec 连接现有应用服务器,说明 WebSocket 认证、服务端配置与线程恢复限制。
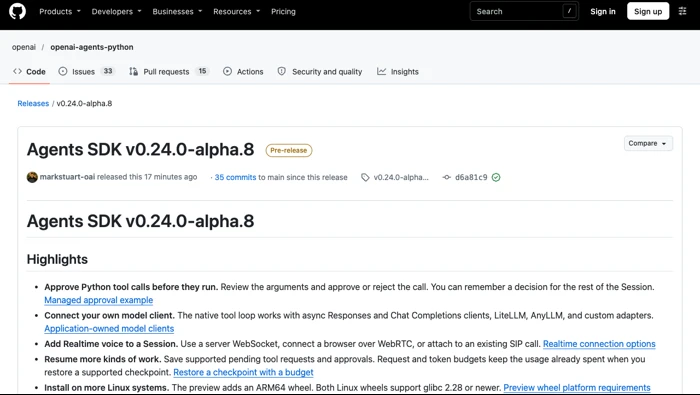
OpenAI Agents SDK v0.24.0-alpha.8预览版新增执行前审批、自有模型客户端、Realtime与预算检查点恢复,说明alpha.7回退、Linux运行及工具认证边界。
复核OpenAI部分美国企业Mastercard支付事件的恢复状态、卡号前缀范围及UTC和北京时间,区分充值失败、预付余额耗尽与API请求影响,不将恢复等同于历史订单自动完成。
解释OpenAI与Upwork自由职业研究中固定预算、时薪和90天工时的不同统计口径,区分52.4%预算差异、任务多样性与描述性关联,避免收入和就业因果误读。
OpenAI Agents SDK JS 0.22.0调整usage、Realtime图像、MCP描述与保存状态类型,并修复待审批期间的自动压缩及早期实时中断。升级时要同时验证TypeScript检查、旧状态恢复和工具审批链路。
OpenAI在Cyber at the Frontier相关入口公布Daybreak Red Team与Defense Factory,分别面向Web应用漏洞验证和待审补丁制作。Red Team为early access,Defense Factory官方文档标注Preview;本文说明两者分工、访问条件与工程师复核边界。





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



