

思科披露新型木马 msaRAT 将恶意通信渠道隐藏在浏览器行为中逃避安全检测
思科Talos团队曝光一种名为msaRAT的远程访问木马,采用Rust语言开发,利用CloudflareWorkers端点与ChromeDevTools协议控制C2通信,使浏览器自身处理恶意流量,实现“寄生于浏览器”的隐蔽攻击,绕过传统安全防护,大幅提升检测难度,严重威胁网络安全。
安全圈又出新鲜事了。思科Talos团队最近曝光了一款名为msaRAT的远程访问木马,光看名字可能觉得平平无奇,但它的技术路子却相当清奇——用Rust语言开发,而且能直接通过浏览器远程执行代码。

先说说常规操作。通常情况下,黑客为了隐藏C2通信,最常见的一招就是利用合法云服务来搭建通信渠道,用正常流量把恶意活动混过去。但msaRAT这次玩出了新花样——它直接拿Cloudflare Workers端点模块,配合Chrome DevTools Protocol(CDP)浏览器调试API来操控C2通信。关键点来了:原本需要恶意木马自己去完成的HTTP通信,现在全交给浏览器来处理。这样一来,安全公司想检测就难了,因为流量看起来就是浏览器自己在干活。
那么具体是怎么运作的?msaRAT启动后,先运行Tokio环境,接着扫描受害者电脑上有没有Chrome或Edge浏览器。一旦找到目标,它就用CDP让浏览器以无头模式启动,通过WebSocket建立CDP通信会话,绕过内容安全策略,直接利用CDP功能执行Ja vaScript代码。之后,msaRAT会向Cloudflare Workers发请求,获取建立WebRTC连接所需的服务器配置,再通过WebRTC DataChannel跟黑客架设的C2服务器交换指令和数据。
Talos团队给这种攻击方式起了个名字——"Living off the Browser",也就是"寄生于浏览器"。这跟传统"Living off the Land"(寄生于系统合法工具)的思路异曲同工:不依赖额外安装的恶意网络组件,而是直接利用用户设备上已经存在的浏览器功能,把恶意通信藏进正常浏览器行为里。这种寄生方式,让安全检测的难度又上了一个台阶。
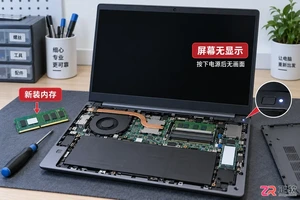
笔记本加装新内存后遇到黑屏或无法开机?不要慌张,本文通过重新插拔、清洁金手指、单根测试等具体操作步骤,帮你快速判断是安装失误还是硬件不兼容,并给出相应解决办法。
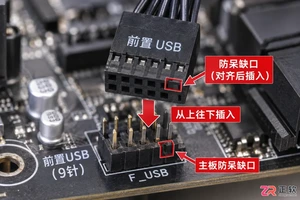
针对电脑主机前置USB接口无法识别设备的问题,本文提供一套基于因果逻辑的排查流程。涵盖检查机箱内部USB针脚连接、验证BIOS中USB控制器状态、更新芯片组驱动以及排除供电不足等常见原因,帮助用户快速恢复接口功能。
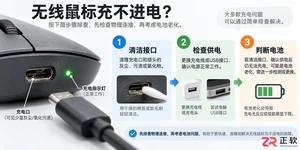
遇到无线鼠标充不进电的问题,不要急于更换设备。本文详解从清理接口氧化层、更换数据线到检测电池电压的完整排查流程,帮助你判断是临时故障还是硬件损坏。
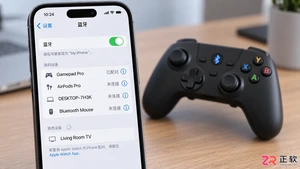
想知道如何用蓝牙手柄玩吃鸡游戏?本文详细讲解手机蓝牙手柄的连接步骤、主流映射软件的使用方法以及实战中的键位布局技巧,助你提升射击手感,同时解析外设玩家的匹配机制与注意事项。
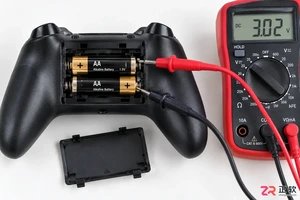
本文深入分析游戏手柄蓝牙频繁断开且需重连的根本原因,涵盖电池电压检测、操作系统电源管理策略及驱动冲突。通过具体的系统设置调整和固件更新步骤,解决蓝牙握手失败问题,恢复手柄的稳定连接状态。
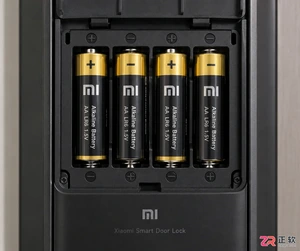
小米智能门锁更换新电池后无法开机或屏幕不亮?本文详解电池极性检查、金属触点清洁及强制重启方法,帮你快速解决供电问题,让门锁恢复正常使用。
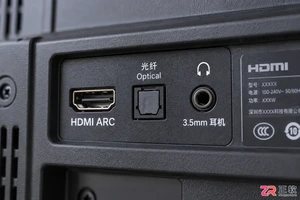
想让电视声音更震撼?本文详解如何通过HDMI ARC、光纤、蓝牙和3.5mm接口将电视连接至外置音响,包含具体设置步骤与常见问题排查,助你轻松打造家庭影院。
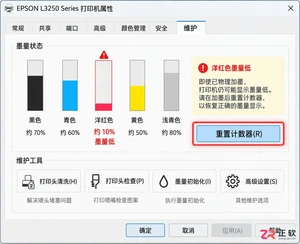
解决打印机加墨水后打印无色的问题,涵盖墨盒芯片计数器重置、喷头气锁排除方法以及驱动程序颜色设置检查,帮助用户快速恢复彩色打印功能。
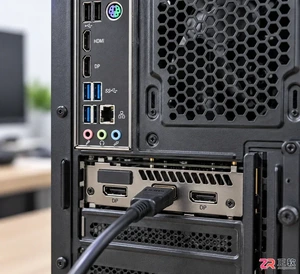
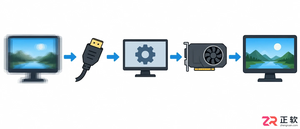
面对主机运转正常但显示器无信号的困境,本文通过场景化分析,指导用户从线缆检查、输入源切换、内存金手指清洁到显卡重新插拔,逐步排除故障,恢复显示。




Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。


Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。