

影响全球约 50 万 macOS 用户 Claude Cowork 智能体 AI 爆漏洞可读写任意 Mac 文件
Anthropic的ClaudeCowork智能体存在安全漏洞,攻击者可利用peditCOW内核漏洞(CVE-2026-46331)从Linux虚拟机沙箱逃逸,在Mac上任意读写文件,甚至窃取登录凭据。该漏洞影响约50万macOS本地用户。新版本默认云端执行任务,但本地用户仍需手动强化配置以防风险。
科技媒体 9to5Mac 昨天(7 月 27 日)曝出一个消息:Anthropic 的 Claude Cowork 被发现有安全漏洞,攻击者能利用这个漏洞,从 Linux 虚拟机沙箱里逃出来,然后在 Mac 上任意读写文件。 这事儿,值得关注一下。
先简单说说 Claude Cowork 是什么。它是 Anthropic 推出的一款 AI 智能体工具,在用户明确授权后,可以在 Mac 上访问本地文件和文件夹,并按照指令处理任务。听起来挺方便,但安全风险也随之而来。
为了防患于未然,Anthropic 给它设了两道防线:第一,Cowork 在虚拟机里隔离运行,理论上出不来;第二,它只能访问用户明确授权的文件和文件夹。双保险,听起来挺靠谱。
但安全研究人员发现,开发者可以利用这个漏洞,同时突破这两层限制。 具体来说,攻击者能让 Cowork 逃离它所在的 Linux 虚拟机沙箱,然后直接在 Mac 的任意位置读取或写入文件。更危险的是,这个漏洞还可能导致攻击者获取在线服务的登录凭据,比如密码、令牌之类的。
怎么实现的呢?Accomplish AI 公司指出,Cowork 隔离运行的那个虚拟机,是通过一个可写的 VirtioFS 挂载点来共享宿主机文件系统的。这个挂载点原本只允许虚拟机内的 root 用户访问,但研究人员发现,他们可以利用一个被称为“pedit COW”的 Linux 内核漏洞(CVE-2026-46331,严重性评分接近 8 分,满分 10 分),从普通会话用户提升到虚拟机内的 root 用户权限。一旦拿到 root 权限,这个智能体程序就能访问到登录 Mac 用户能访问的所有资源——基本上和你在 Mac 上能做的事一样了。
在影响范围上,Accomplish AI 在漏洞披露前已经向 The Hacker News 分享了详细信息。据他们估计,在漏洞被修复前,大约有 50 万运行本地 Cowork 会话的 macOS 用户会受到影响。这个数字不算小。
不过,事情有点微妙。据 Hacker News 报道,Anthropic 公司把这个报告标记为“信息丰富”,但并没有直接发布修复方案。随后发布的 Claude Cowork 新版本,默认改成了在云端执行任务,完全绕开了本地的逃逸路径。换句话说,云端用户暂时安全了。
但问题在于,那些选择在本地而非云端运行智能体的用户,依然面临风险。除非他们手动强化配置:比如禁用非特权用户命名空间、限制文件系统共享,以及使用严格的挂载保护。否则,漏洞就是敞开的。

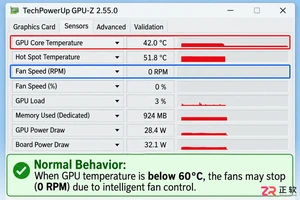
发现显卡风扇不转先别慌,这很可能是正常的智能启停功能。本文详解如何区分待机静音与硬件故障,提供从软件检测到物理清理的完整解决思路。
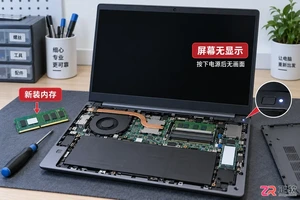
笔记本加装新内存后遇到黑屏或无法开机?不要慌张,本文通过重新插拔、清洁金手指、单根测试等具体操作步骤,帮你快速判断是安装失误还是硬件不兼容,并给出相应解决办法。
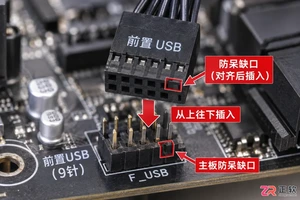
针对电脑主机前置USB接口无法识别设备的问题,本文提供一套基于因果逻辑的排查流程。涵盖检查机箱内部USB针脚连接、验证BIOS中USB控制器状态、更新芯片组驱动以及排除供电不足等常见原因,帮助用户快速恢复接口功能。
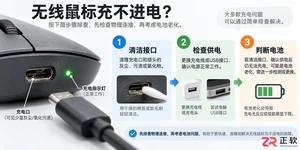
遇到无线鼠标充不进电的问题,不要急于更换设备。本文详解从清理接口氧化层、更换数据线到检测电池电压的完整排查流程,帮助你判断是临时故障还是硬件损坏。
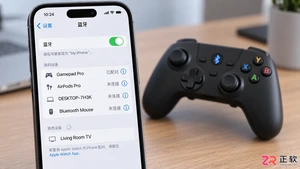
想知道如何用蓝牙手柄玩吃鸡游戏?本文详细讲解手机蓝牙手柄的连接步骤、主流映射软件的使用方法以及实战中的键位布局技巧,助你提升射击手感,同时解析外设玩家的匹配机制与注意事项。
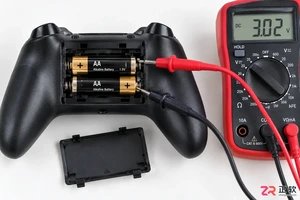
本文深入分析游戏手柄蓝牙频繁断开且需重连的根本原因,涵盖电池电压检测、操作系统电源管理策略及驱动冲突。通过具体的系统设置调整和固件更新步骤,解决蓝牙握手失败问题,恢复手柄的稳定连接状态。
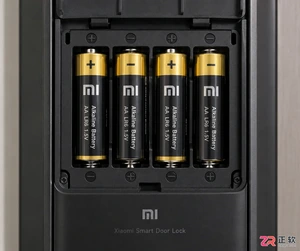
小米智能门锁更换新电池后无法开机或屏幕不亮?本文详解电池极性检查、金属触点清洁及强制重启方法,帮你快速解决供电问题,让门锁恢复正常使用。
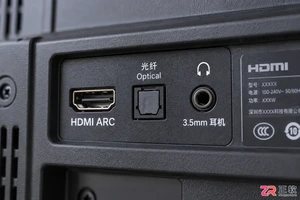
想让电视声音更震撼?本文详解如何通过HDMI ARC、光纤、蓝牙和3.5mm接口将电视连接至外置音响,包含具体设置步骤与常见问题排查,助你轻松打造家庭影院。


Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。
REAPER是Cockos开发的数字音频工作站,提供多轨音频与MIDI录制、剪辑、处理、混音和母带制作工具。Mac版兼容Intel与Apple芯片,支持AU、VST、VST3、CLAP等插件格式,并提供高度可定制的工作流程。
Ableton Live 是面向音乐制作人与现场表演者的数字音频工作站,提供编曲视图、独具特色的现场视图、音频录制、MIDI创作、实时变速、乐器及效果器。Mac版原生支持Apple芯片,并可连接音频接口、MIDI控制器和第三方插件。


Photoshop 2026 是 Adobe 推出的专业图像处理与视觉设计软件,支持 Windows、macOS 和 iPad 等平台,广泛应用于摄影修图、电商设计、平面海报、数字绘画及视觉合成等创作场景。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。