

PHP在Ubuntu上的安全性如何保障
在Ubuntu上保障PHP安全需从系统更新、php.ini配置(关闭错误显示、禁用危险函数、限制文件上传与远程访问)、Web服务器加固、使用AppArmor/SELinux及Suhosin扩展、严格文件权限、启用HTTPS、配置防火墙、监控日志、采用安全编码(输入验证、预处理语句、密码哈希)及定期审计等多层面综合防护。
Ubuntu环境下PHP安全加固:一份系统性的操作指南
把PHP服务部署到Ubuntu上,安全问题是很多开发者容易忽略的一环。今天就来系统梳理一下,怎么把PHP环境的安全性拉满。这不仅仅是装几个模块那么简单,而是一套从系统层到应用层的组合拳。
1. 系统与PHP版本更新
要守住PHP安全的第一道防线,最简单的办法就是:让系统始终保持在最新状态。很多攻击者盯上的漏洞,其实都是已经被修复的“老问题”。
定期执行sudo apt update && sudo apt upgrade,确保系统核心组件没短板。同时,PHP本身和它的扩展也不能落下,运行sudo apt install php php-cli php-fpm php-mysql php-curl php-xml php-zip这一套,可以保证关键的PHP扩展都是最新的。
2. PHP配置文件(php.ini)安全设置
这个环节是重中之重,很多安全问题都出在配置疏忽上。下面几项必须逐一检查。
错误报告控制
把display_errors = Off关掉,不要让错误信息直接暴露给用户,那简直是给攻击者递刀子。同时,开启log_errors = On,把日志指向一个专用文件,比如error_log = /var/log/php_errors.log。这样既能排查问题,又能防止敏感信息泄露。
禁用危险函数
像eval、exec、system、passthru、shell_exec、curl_exec这些函数,一旦被滥用,后果不堪设想。通过disable_functions指令把它们统统禁掉,从根源上切断命令注入的风险。
限制文件上传
如果你的应用允许用户上传文件,那必须管好它的“大小”和“位置”。设置upload_max_filesize = 2M和post_max_size = 8M,限制上传文件的大小。更重要的是,通过open_basedir指令,严格限制PHP脚本能访问的目录,比如open_basedir = /var/www/html/:/tmp/,这样即使上传了恶意文件,它也无法执行或访问到其他系统目录。
禁用远程资源访问
必须把allow_url_fopen和allow_url_include都设为Off。这是防止远程文件包含攻击(RFI)的关键一步,能避免PHP脚本通过URL加载并执行远程的恶意代码。
启用OPcache
这不仅仅是为了提升性能。开启OPcache(opcache.enable=1)后,PHP会缓存编译后的代码,减少重复解析,这在一定程度上也降低了因代码被频繁解析而带来的安全风险。
3. Web服务器配置加固
PHP的安全离不开它的“仆人”——Web服务器,无论是Apache还是Nginx,都得好好调教一番。
Apache
建议启用mod_security(sudo a2enmod security2),它就像个Web应用防火墙,能拦截常见的SQL注入、XSS等攻击。再用mod_evasive(sudo a2enmod evasive20)来防止暴力破解和DDoS攻击。另外,隐藏Apache的版本信息(ServerTokens Prod)并移除X-Powered-By响应头(Header unset X-Powered-By),这些细节能让攻击者少一些信息可抓。
Nginx
在Nginx配置中,可以添加规则来禁用不必要的PHP脚本,比如location = /xmlrpc.php { deny all; }。同时,确保只有PHP-FPM才能处理PHP文件(location ~ .php$块),并禁止访问上传目录中的PHP文件,比如location ~ ^/(uploads|assets)/.*.(php|php5|jsp)$ { deny all; }。这样,即使用户上传了恶意脚本,也执行不了。
4. 安全模块与扩展应用
除了Web服务器本身,操作系统的安全模块和PHP扩展也能提供额外的保护。
AppArmor/SELinux
使用AppArmor可以限制PHP进程的权限,通过sudo aa-enforce /etc/apparmor.d/usr.sbin.php-fpm命令,让它只能访问指定的目录,而不能随意读写/etc、/root等系统关键目录。SELinux也是类似的作用,通过setenforce 1开启强制模式,能进一步隔离风险。
Suhosin扩展
这个扩展是PHP安全的一个“补丁包”,安装php-suhosin后(sudo apt install php-suhosin),它能提供缓冲区溢出防护、格式化串攻击防御等功能,补上PHP原生安全机制的一些短板。
5. 文件与目录权限管理
权限管理是安全的基础。确保PHP文件及目录的所有权归属正确(sudo chown -R www-data:www-data /path/to/php/project),避免使用chmod 777这种“万能钥匙”。对于一些敏感目录,比如storage、bootstrap/cache,设置合适的权限(sudo chmod -R ug+rwx storage bootstrap/cache),只给必要的读写权限,防止未授权访问。
6. HTTPS加密与数据传输保护
这已经是标配了。使用Let's Encrypt可以免费获取SSL/TLS证书(sudo apt install certbot python3-certbot-apache),然后通过sudo certbot --apache -d yourdomain.com命令,一键为网站配置HTTPS。这能强制加密客户端与服务器之间的所有数据传输,有效防止中间人攻击。
7. 防火墙与访问控制
使用UFW(Uncomplicated Firewall)来限制服务器暴露的端口。只开放必要的端口,比如HTTP 80和HTTPS 443:sudo ufw allow 'Nginx Full',然后开启防火墙(sudo ufw enable)。另外,建议禁用SSH的root登录(修改/etc/ssh/sshd_config中的PermitRootLogin no),并使用密钥认证替代密码认证,这能大大降低SSH被暴力破解的风险。
8. 日志监控与安全审计
安全不仅仅是“防”,还要能“发现”。启用PHP错误日志(log_errors = On)和Web服务器的访问日志。使用tail -f /var/log/php_errors.log可以实时监控异常。更高级的做法是安装auditd工具(sudo apt install auditd),通过sudo auditctl -w /path/to/php/files -p wa -k php-files命令,监控PHP文件的任何变动,一旦有可疑的文件写入或修改,系统就能立刻发出警报。
9. 安全编码实践
说到底,最坚固的防线是代码本身。
输入验证与过滤
永远不要相信用户的输入。使用filter_var()函数验证邮箱、URL等输入格式,通过htmlspecialchars()或strip_tags()转义输出,这是防止XSS攻击最基本的手段。
SQL注入防护
这是老生常谈,但也是最容易出问题的地方。务必使用PDO或MySQLi扩展的预处理语句。比如:$stmt = $mysqli->prepare("SELECT * FROM users WHERE id = ?"); $stmt->bind_param("i", $id);。永远不要直接拼接SQL语句,那等于把数据库的大门敞开。
密码安全
使用password_hash()函数存储用户密码($hashed_password = password_hash('user_password', PASSWORD_DEFAULT);),验证时用password_verify()函数。PHP内置的密码哈希API已经足够安全,别自己去发明轮子。
10. 定期安全审计与维护
安全不是一劳永逸的。定期使用PHPSA(PHP Security Advisories Checker)等工具扫描代码,查找潜在的安全漏洞,比如未过滤的输入或过时的函数。同时,别忘了定期备份网站文件和数据库,使用sudo rsync -a vz /var/www/html /path/to/backup备份文件,mysqldump -u username -p database_name > database_backup.sql备份数据库。有了备份,即使出了问题,也能从容地恢复。
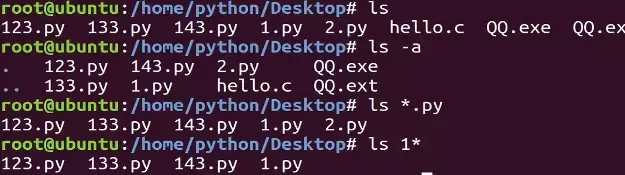
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
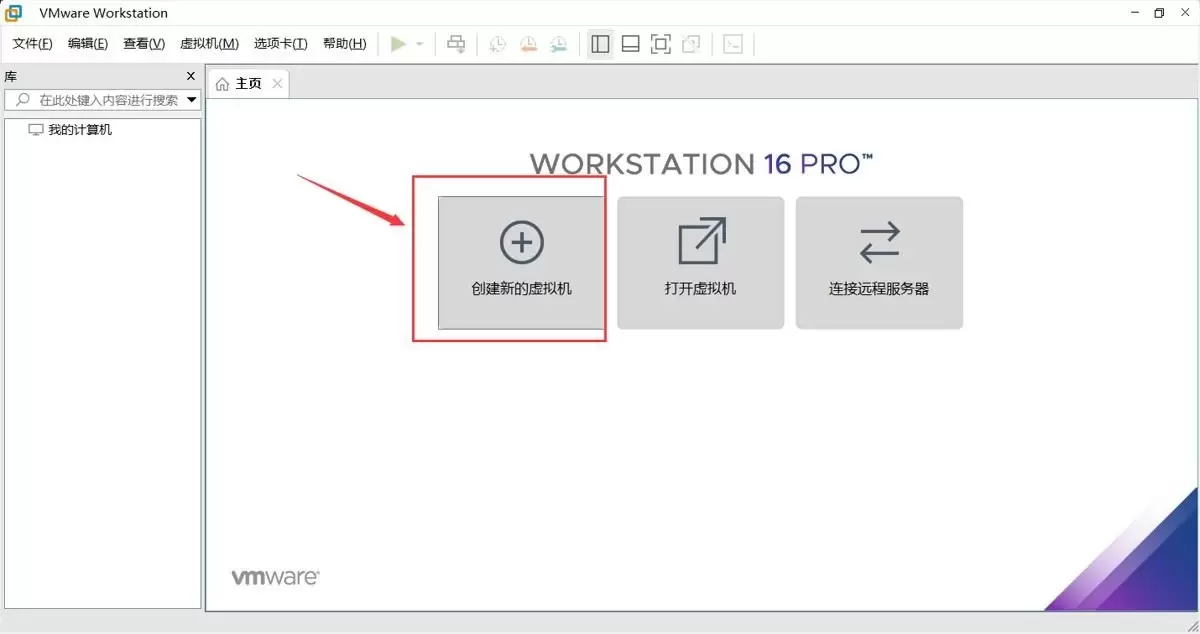
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
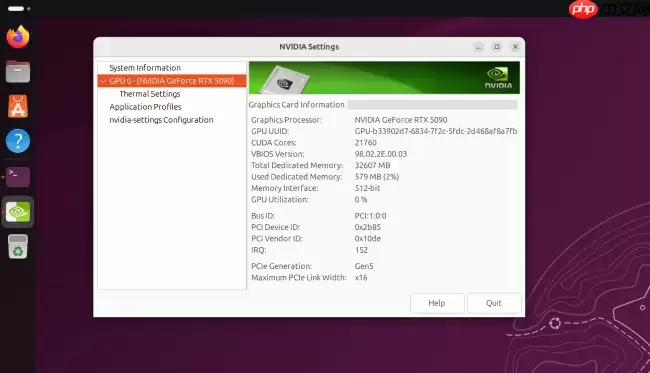
Ubuntu26.04LTS针对英伟达显卡在Wayland+GNOME环境进行性能调优,通过修改gbm_surface_lock_front_buffer函数,将帧渲染等待时间从毫秒级降至微秒级,显著提升UI响应和画面流畅度。该补丁已作为发行版专属补丁集成,确保LTS用户无需等待上游整合即可获得优化体验。
UbuntuTouch24.04-2.0Beta发布,底层升级至Ubuntu24.04,浏览器引擎从Chromium87跃升至134,网页兼容性显著提升;新增屏幕刘海区域自动适配、截图编辑器、网络指示器改进、移动数据可靠性增强、数据加密稳定,并新增NothingPhone(1)等设备支持。
ufw status仅显示高层策略和显式添加的规则(如“80 ALLOW Anywhere”),不反映默认策略绕过、IPv6独立规则、Docker等直写nftables的bypass规则,也无法体现本地回环流量不受管控等底层细节。Ubuntu 默认用 ufw 管理防火墙,但规则实际由 nftable
锁屏背景和桌面壁纸之所以不同,是因为GNOME默认会复制桌面壁纸,然后强制叠加高斯模糊和亮度调整效果,这个效果是由lockDialogGroup的CSS来控制的。要是想去除模糊,建议使用Control Blur Effect On Lock Screen扩展,把Adjust Sigma设置为0就行。
Ubuntu Swapper(一般就是指Ubuntu的交换分区或者交换文件)在服务器上的应用成效,是由多个因素共同决定的,像服务器的硬件配置情况、工作负载的类型以及交换空间的大小和具体配置等。下面为大家带来一些有关Ubuntu Swapper在服务器上应用效果的一般性评价:正面效果内存管理:交换空间
根本原因是纯命令行tty默认不支持UTF-8及中文字体渲染,locale设置仅影响字符解析逻辑,不解决字体绘制问题;图形终端自带UTF-8渲染,而tty需借助fbterm等工具实现中文显示。为什么终端里中文显示为问号或方块 纯命令行(tty,例如通过Ctrl+Alt+F3进入的界面)默认不会加载UT
通过分析Tomcat日志来提升Ubuntu服务器性能是一个很好的方法。以下是一些步骤和建议,帮助你通过Tomcat日志来优化服务器性能:1. 收集日志首先,得保证你的Tomcat服务器有详细的日志记录配置。在conf/logging.properties文件里,你可以对日志级别和输出格式进行调整。o
直接修改PS1是最为可控且轻量的方法。因为GNOME Terminal主题难以区分提示符、命令输入与输出,而PS1搭配ANSI转义码能够精准地为各个字段上色,并且需要用[ ]进行包裹,以防止光标出现错位的情况。直接改 PS1 是最可控、最轻量的方式,不需要装框架或改终端全局配色。 为什么不用改 GN




AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

AnyDesk macOS版是一款适用于远程办公、设备维护和客户支持的远程桌面工具,可连接并操作异地计算机,支持文件传输、无人值守访问、会话权限控制及跨平台协作。
Fuzor Windows版是一套面向建筑、工程与施工团队的BIM/VDC平台,可汇集多来源模型和进度数据,完成实时可视化、4D施工推演、场地物流规划、问题检查、成果演示及团队协同。
Gety Windows版是一款本地AI文件搜索工具,可索引电脑中的文档和图片,通过全文搜索、语义检索与OCR快速定位内容,并提供原版式预览、筛选和AI工具连接功能。
iMazing Windows版是一款面向iPhone、iPad和iPod用户的本地设备管理工具,可在电脑上完成多版本备份、照片与音乐传输、信息导出、应用数据管理以及新旧设备迁移。


