

小米手机怎么设置应用安装拦截中的高级模式
想在小米手机上启用应用安装拦截的高级模式,门槛其实不低——必须运行MIUI 12.5或澎湃OS 2.0及以上系统,而且这不是一个开关就能搞定的事。它需要三组权限策略协同配合:关闭全局“未知来源”、禁用高风险应用的安装授权、激活安全中心的深度校验引擎,缺一不可。下面一步一步拆解。 第一步:关闭全局“未
想在小米手机上启用应用安装拦截的高级模式,门槛其实不低——必须运行MIUI 12.5或澎湃OS 2.0及以上系统,而且这不是一个开关就能搞定的事。它需要三组权限策略协同配合:关闭全局“未知来源”、禁用高风险应用的安装授权、激活安全中心的深度校验引擎,缺一不可。下面一步一步拆解。
第一步:关闭全局“未知来源”安装入口
进入【设置】→【隐私保护】→【特殊权限设置】→【安装未知应用】,把页面顶部的【允许安装未知来源应用】总开关彻底关闭。这一步立刻切断所有非小米应用商店渠道的安装通路,系统不会再弹出二次确认框。注意这个特点:一旦关闭,浏览器下载的APK双击后直接提示“无权安装”,无法跳过。
第二步:逐个封禁高风险应用的安装能力
仍然在同一个【安装未知应用】列表页,重点处理五类应用:小米浏览器、Chrome、文件管理、微信、QQ。逐一点击每个应用名称,关闭其右侧的【允许来自此来源的应用】开关。这里有个细节:小米10出厂预装的【文件管理】默认开启安装权限,必须手动关闭;如果某个应用条目呈灰色不可调状态,说明权限由系统锁定,无需操作。
全部关闭后,记得重启手机使策略生效——实测表明,未重启时部分应用仍可能缓存旧权限,导致下载后仍弹出安装界面。
第三步:启用安全中心的深度校验引擎
打开系统自带【安全中心】App → 点击右上角齿轮图标 → 进入【应用安全】→ 开启【应用安装保护】。然后勾选【拦截所有未经小米签名验证的应用】选项。
这个引擎在你点击APK文件的瞬间启动毫秒级扫描,解析签名证书链、行为特征及安装包完整性。它不依赖网络,离线状态下也能识别伪装成PDF或图片的恶意安装包——根据小米安全实验室2024年Q4测试报告,对诱导类APK的拦截率达99.2%。
第四步:开启澎湃OS独有“防诱导安装”机制(仅限澎湃OS用户)
有两种方法可以操作:
方法一:在桌面长按任意高危应用图标(如抖音、今日头条、夸克)→ 弹出菜单中选择【应用信息】(带圆圈感叹号图标)→ 滑动到底部 → 找到【应用管理措施】→ 开启【防止误导、诱导安装应用】。
方法二:打开【手机管家】→ 【应用管理】→ 切换至【管理】标签页 → 点击目标应用 → 进入【应用信息】→ 启用【应用管理措施】。
开启后,如果你确实需要临时安装某个APK,系统会弹出“已禁止安装应用”提示,并附带一个“本次允许”按钮,点一下就能单次放行,安装完自动恢复拦截。这个设计很巧妙,既防住了诱导安装,又不影响偶尔的正当需求。
使用小米13Pro拍摄星空时,需在专业模式下设置大光圈、长曝光(如30秒)与高感光度(如ISO3200),并开启延迟拍摄、手动白平衡约4000K、切换至广角镜头及锁定对焦。弱光环境下可适当降低感光度至1600,并务必使用三脚架保持稳定。拍摄前需评估光污染、清洁镜头并调整相机后台设置,以确保成像清晰锐利。
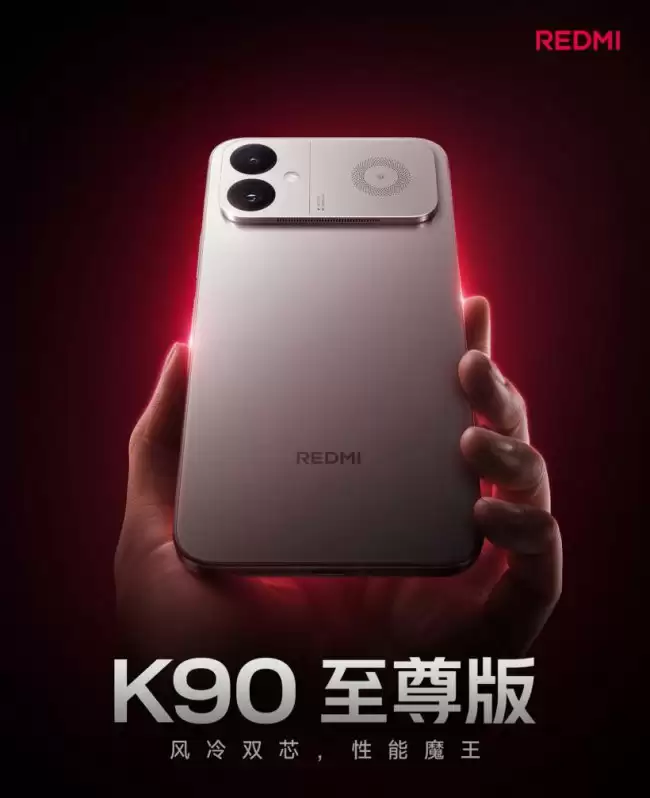
小米REDMIK90至尊版6月30日19:00发布,主打风冷主动散热与强劲游戏性能,定位3K价位游戏性能旗舰,继承K90Max游戏基因,目标实现3K档游戏性能自由,搭载顶级处理器与高刷新率屏幕,配备大容量电池与百瓦快充,提供极致游戏体验。
Safari原生支持一键将全部书签导出为标准HTML文件:点击【文件】→【导出书签…】,保存为bookmarks.html后,就能被小米浏览器直接导入;若菜单出现异常,可手动提取~/Library/Safari/Bookmarks.plist,转为XML后再重写为Netscape格式HTML。想把M
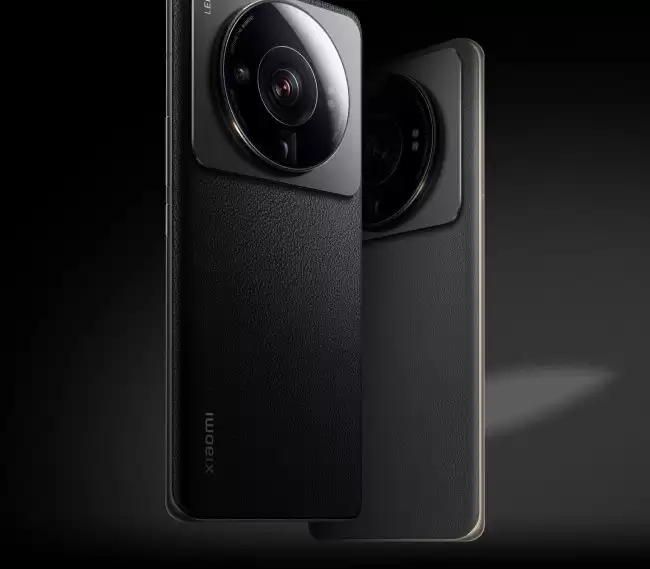
近日,小米安全中心更新终止软件支持名单,小米十二系列、十二SUltra手机、红米Note十二TPro手机、K六十E手机及小米平板六系列等机型已不再获得任何软件或固件更新,包括所有安全更新,系统维护周期已正式结束。
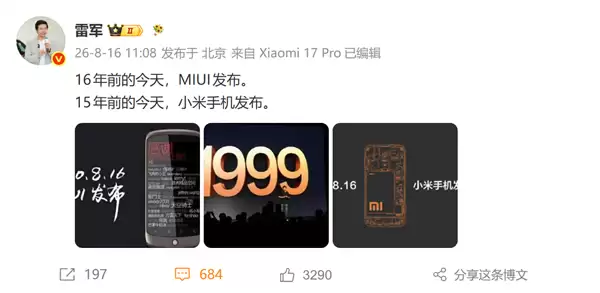
8月16日消息,今天是小米手机15周岁生日,小米CEO雷军在微博晒出15年前小米手机发布会的现场照片。雷军写道:“16年前的今天,MIUI发布。15年前的今天,小米手机发布。”评论区里,不少第一批小米手机用户也纷纷晒出自己收藏至今的初代小米手机。有网友说道:“我可是第一批用户呢,手机现在还放在家里好
8 月 16 日消息,小米集团高级副总裁、中国区总裁王晓雁今日发文表示:“今天是小米手机的生日,一起祝小米手机 15 岁生日快乐。”公开资料表明,北京小米科技有限公司于2010年4月6日正式成立,最初的办公地点位于银谷大厦。同年8月,小米推出MIUI系统内测版;2011年8月16日,初代小米手机在北
8 月 16 日消息,小米集团合伙人 / 总裁、手机部总裁、小米品牌总经理卢伟冰刚刚发文庆祝小米手机 15 周岁生日。从“为发烧而生”到“让全球每个人都能享受科技带来的美好生活”;从应用创新,到目标成为全球硬核科技领导者;从中国到全球;未来全面拥抱 AI。注:北京小米科技有限公司于 2010 年 4
在电脑端借助小米云服务向小米手机发送信息,整个过程简单快捷,只需完成账号登录并选定目标设备即可。 想在电脑上给手机发条消息,还得专门去找数据线?其实大可不必。利用小米云服务的“云输入”功能,整个过程就像在网页版聊天工具里给自己发信息一样简单直接。你只需要确保两边的设备都登录了同一个小米账号,接下来的
7月6日,小米手机相机部换帅,原深圳区域总经理葛维严接任,直接向手机部副总裁许春利汇报。葛维严拥有电子工程博士学位,曾任职高通和苹果,2014年加入小米,横跨技术研发与区域管理。此次为常规轮岗,旨在深化相机部与硬件工程协同。
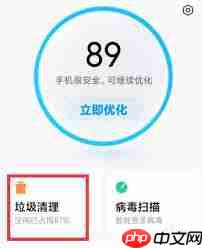
如何给小米手机“瘦身”?这篇深度清理指南请收好 从找到手机管家开始 想让小米手机始终保持轻快流畅,定时清理系统垃圾是项基本功。好在系统自带的“手机管家”就是个不错的工具,操作直观,效果立竿见影。第一步很简单:在主屏幕或应用抽屉里,找到那颗熟悉的“手机管家”图标,点进去就对了。 一键启动垃圾扫描 进入




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。