

CentOS 7怎么修改具体的SSH登录策略
可以直接在/etc/ssh/sshd_config里收紧登录策略:把MaxAuthTries改成3,限制认证尝试次数;将PermitRootLogin设为no,禁止root直接登录;把PasswordAuthentication设为no,关闭密码登录(前提是先把公钥认证配置好);再通过AllowUs
可以直接在/etc/ssh/sshd_config里收紧登录策略:把MaxAuthTries改成3,限制认证尝试次数;将PermitRootLogin设为no,禁止root直接登录;把PasswordAuthentication设为no,关闭密码登录(前提是先把公钥认证配置好);再通过AllowUsers明确指定允许登录的用户。修改完成后,执行systemctl restart sshd使配置生效,同时务必保留一个已登录的终端作为备用,以免新配置导致自己被锁在系统外。
怎么改 sshd_config 里的登录限制参数
直接改 /etc/ssh/sshd_config 是最基础也最关键的一步,但改错会导致 SSH 无法连接,必须逐项确认。
MaxAuthTries控制单次连接最多尝试几次密码,默认是 6,建议设为3:找这行#MaxAuthTries 6,去掉注释并改成MaxAuthTries 3PermitRootLogin决定 root 能不能直连,禁用就写no;如果只允许密钥登录,写without-password(注意不是prohibit-password,后者在 CentOS 7 里不识别)PasswordAuthentication关密码登录必须设为no,但前提是已配好公钥,否则会彻底锁死AllowUsers或DenyUsers按用户名过滤,比如只允许admin和deploy登录:写成AllowUsers admin deploy
改完必须执行 systemctl restart sshd,且建议先开一个已登录的终端备用——别关,防止配置错误连不上。
为什么 /etc/hosts.allow 和 /etc/hosts.deny 要一起用
这两个文件是 TCP Wrappers 层的访问控制,优先级高于防火墙,但容易被忽略或顺序写反。
- 先写
/etc/hosts.deny:固定写sshd: ALL,表示默认全部拒绝 - 再写
/etc/hosts.allow:只放开可信 IP,例如sshd: 192.168.1.100: allow或sshd: 203.0.113.0/24: allow - 顺序不能颠倒——
hosts.allow优先匹配,匹配成功就放行,不再看hosts.deny;所以“全拒”必须放在 deny 文件里,allow 文件只写白名单 - 注意:如果用了
AllowUsers,IP 白名单和用户白名单是“且”关系,两者都得满足
防火墙和 SELinux 对新端口的影响
改了 SSH 端口(比如从 22 改成 2222),光改配置不够,系统层还有两道关卡要过。
- firewalld 必须显式放行新端口:
firewall-cmd --permanent --add-port=2222/tcp,然后firewall-cmd --reload - SELinux 默认只认 22 端口,不放行会静默拒绝连接。装
policycoreutils-python后运行:semanage port -a -t ssh_port_t -p tcp 2222 - 验证是否生效:
semanage port -l | grep ssh应该能看到2222在输出里 - 如果懒得调 SELinux,临时方案是
setsebool -P ssh_port_t 1,但不如加端口规则稳妥
登录失败后自动封 IP 的脚本为什么总漏掉攻击源
常见脚本从 /var/log/secure 解析 Failed password 日志来封 IP,但实际漏封有三个硬伤:
- 日志格式随 OpenSSH 版本变:CentOS 7.6+ 的日志字段位置可能偏移,
$(NF-3)取 IP 容易取错,建议用awk '/Failed.*from/ {print $11}'(字段数更稳定) - 没排除内网扫描或误操作:脚本应过滤掉
127.0.0.1、192.168.、10.等私有地址段 /etc/hosts.deny不支持 CIDR,只能封单 IP;想封段得靠iptables或fail2ban,原生脚本做不到- crontab 每天跑一次太慢,真实攻击往往几分钟内扫完——建议用
fail2ban实时监控,它才是生产环境标配
真正要落地,别自己拼脚本,fail2ban 配 sshd jail 几行配置就能跑,比手动解析日志可靠得多。
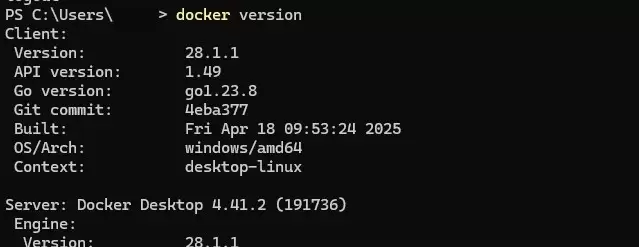
本文提供Windows环境下安装Docker Desktop的完整步骤,重点在于启用WSL2后端及验证容器运行。通过PowerShell执行docker version确认客户端与服务端连通,并运行hello-world测试镜像完成基础环境搭建。
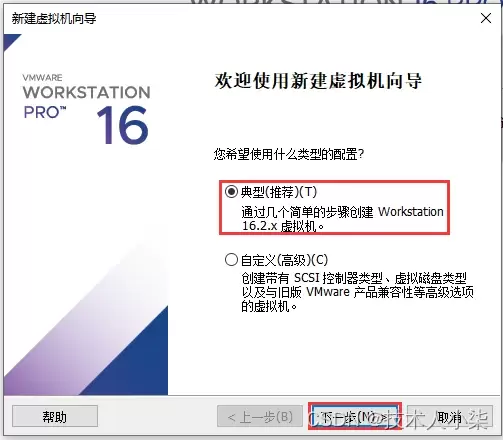
本文详细讲解如何在VMware Workstation中从零开始安装CentOS 7虚拟机。内容涵盖ISO镜像准备、典型配置创建、硬件参数分配(磁盘与内存)、安装器操作及首次启动后的版本与网络验证。通过规范化的步骤指引,帮助读者快速搭建稳定可用的Linux学习环境,并解决常见的启动与网络故障。
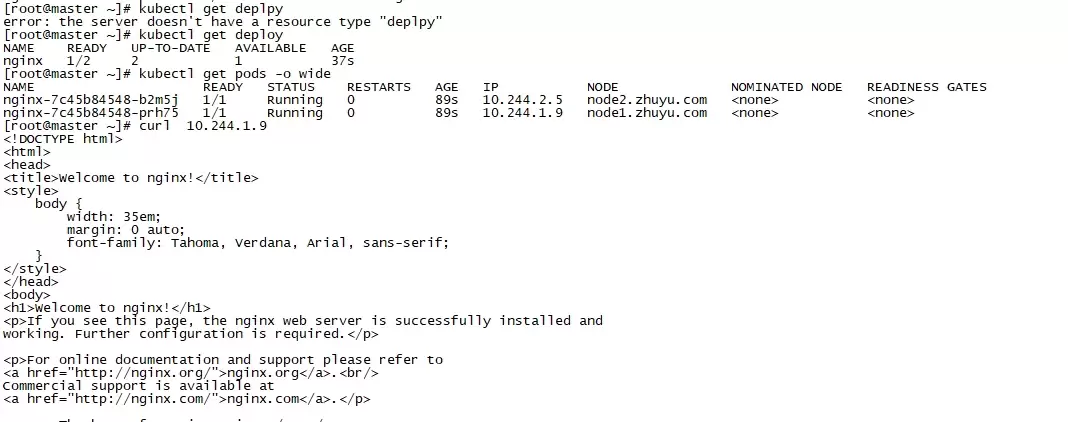
本文指导使用 kubectl 创建最小 nginx Deployment,并通过 READY、UP-TO-DATE、AVAILABLE 与 Pod Running 状态进行验收。重点区分“命令已接收”和“工作负载已可用”,并在状态异常时利用 Pod 详情与事件输出定位镜像、调度或启动问题。
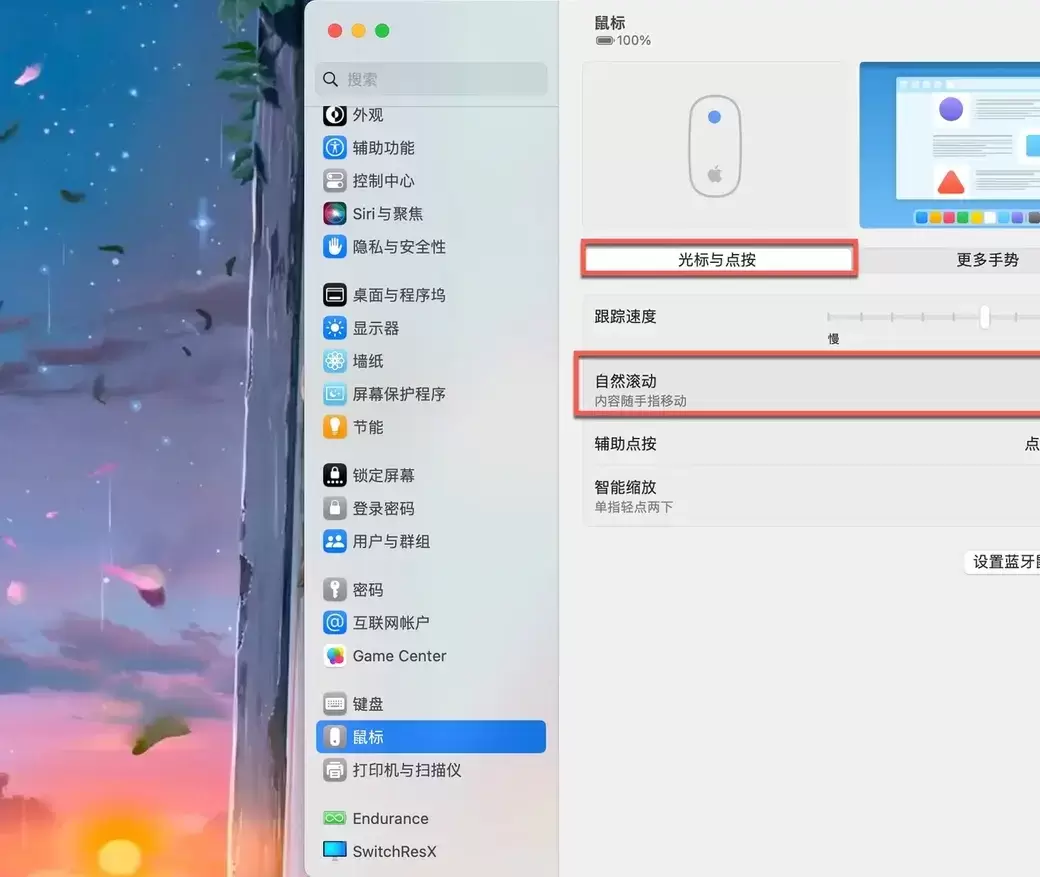
Mac外接鼠标滚动方向与触控板不一致时,可通过系统设置中的“自然滚动”开关调整。本文详解如何进入鼠标设置页面、切换滚动逻辑,并提供鼠标与触控板方向分离的第三方工具方案,解决滚轮手感不适及多设备冲突问题。
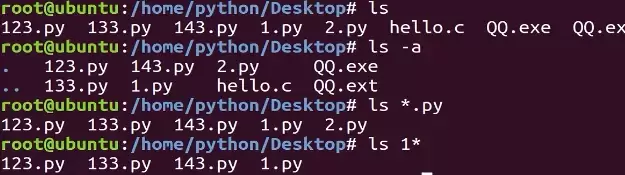
本教程指导Ubuntu新手打开终端,通过pwd、ls、cd、mkdir和touch命令完成基础文件目录操作。适用于桌面版、虚拟机及WSL环境,提供从查看路径到创建测试文件的完整验证步骤,帮助读者建立命令行操作的安全意识与正确习惯。
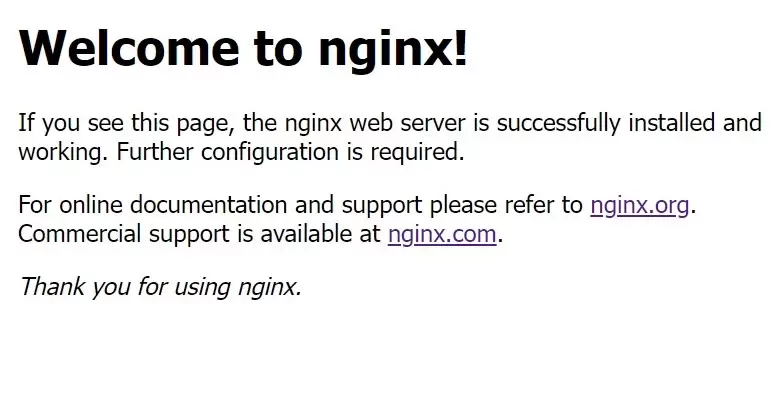
本教程针对Windows环境,详解Nginx稳定版(如1.24.0)的下载、解压、启动及验证流程。核心步骤包括:下载官方压缩包至英文目录,使用start nginx启动,通过localhost访问默认页面,并利用tasklist和nginx -t命令确认进程状态及配置语法。涵盖端口冲突排查、配置重载及停止服务的标准操作,适用于本地开发环境搭建与基础运维验证。
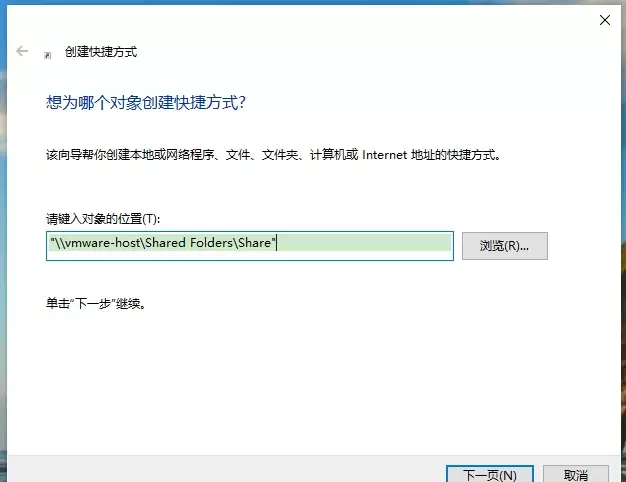
本文提供VMware虚拟机共享文件夹的配置与验证方法。核心步骤包括:确保VMware Tools已安装,在虚拟机设置中启用共享文件夹并添加主机目录,最后通过读写测试文件确认传输正常。适用于Windows及Linux虚拟机,旨在解决主机与虚拟机间文件交换问题。
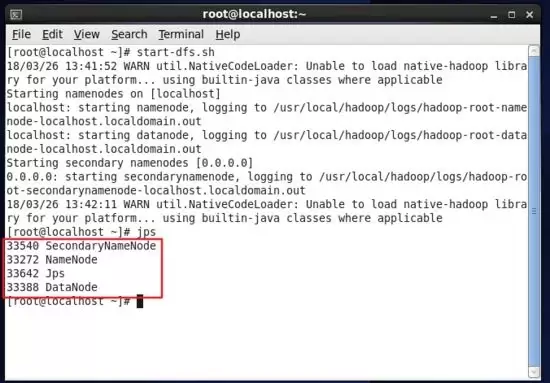
本教程指导大数据分析师在Linux环境中安装Hadoop,通过配置环境变量、验证版本及启动服务,确保Java和Hadoop命令可用。最终利用jps命令检查NameNode等核心进程状态,为后续学习HDFS和Spark打下基础。
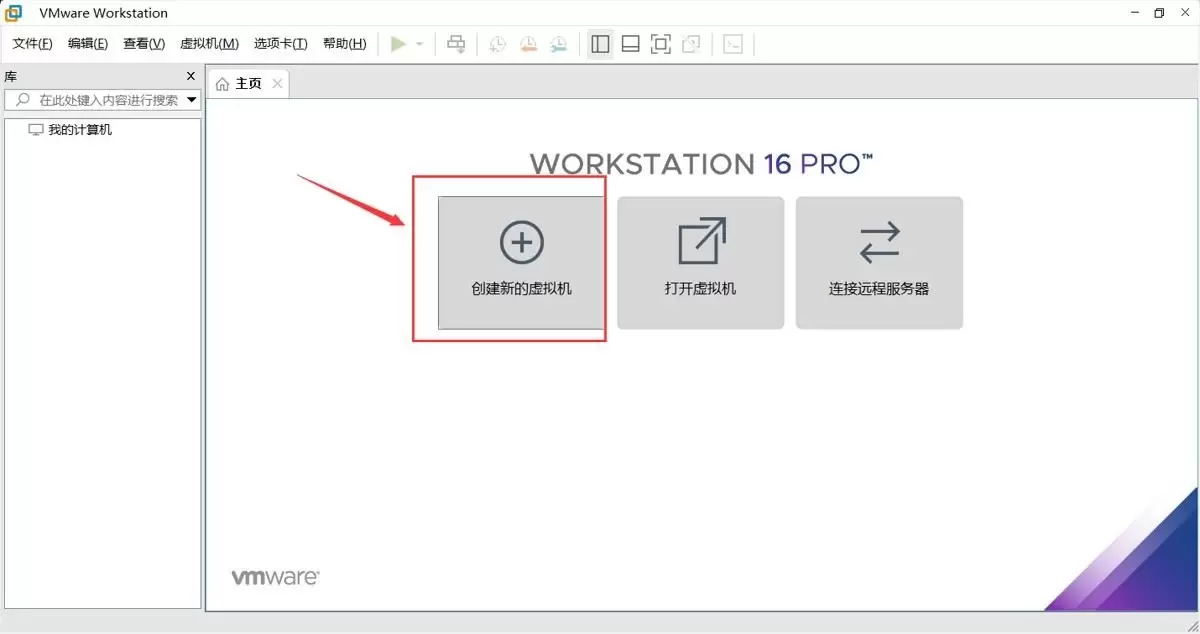
本文提供在VMware中安装Ubuntu并验证启动的完整流程。适用于首次练习Linux或搭建开发环境的用户。按步骤完成虚拟机创建、ISO挂载、硬件分配与安装后,可通过终端命令确认版本、内核与网络状态,确保系统可正常使用。
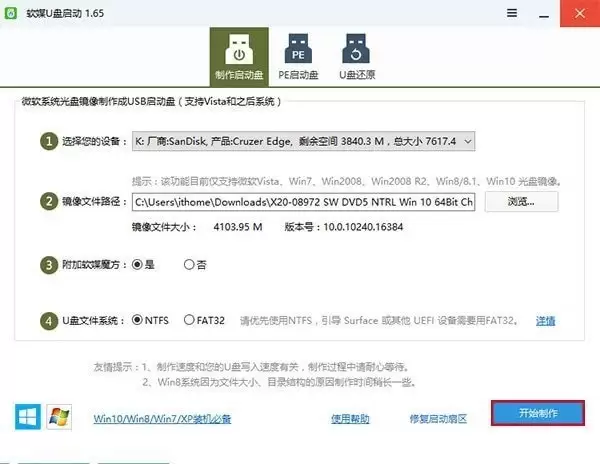
本文提供从准备镜像到完成安装的完整链路。需准备8GB以上U盘与官方镜像,制作启动盘会清空U盘数据。通过F12等快捷键或BIOS设置从U盘启动,安装时选择专业版并谨慎分区。完成后在“设置—系统—关于”验证版本,并检查激活与驱动状态。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
