

DebianNginxSSL如何提高HTTPS速度
如何在Debian系统中提升Nginx HTTPS速度一 核心优化清单启用并优先使用 TLS 1.3,仅保留 TLS 1.2 作为兼容备选;禁用 SSLv3/TLS1.0/TLS1.1。TLS 1.3 握手轮次更少、速度更快。使用以 ECDHE 为核心的 AEAD 套件,开启 ECDHE + AES
如何在Debian系统中提升Nginx HTTPS速度
一 核心优化清单
- 启用并优先使用 TLS 1.3,仅保留 TLS 1.2 作为兼容备选;禁用 SSLv3/TLS1.0/TLS1.1。TLS 1.3 握手轮次更少、速度更快。
- 使用以 ECDHE 为核心的 AEAD 套件,开启 ECDHE + AES-GCM,并禁用 RC4/DES/MD5 等弱算法;设置 ssl_prefer_server_ciphers on 让服务端优先选择更快更安全的套件。
- 开启 HTTP/2(多路复用、头部压缩),显著提升多资源页面的加载速度。
- 启用 OCSP Stapling 减少客户端在线证书状态查询的往返延迟;配置可用 DNS 解析器 与 ssl_trusted_certificate。
- 开启 TLS 会话复用:配置 ssl_session_cache shared:SSL:10m–50m 与 ssl_session_timeout 10m–1h;结合 ssl_session_tickets on 提升后续连接恢复速度(注意票据密钥轮换)。
- 全站 HTTP→HTTPS 301 跳转,并启用 HSTS(如:max-age=63072000; includeSubDomains; preload),减少 80→443 跳转与降级风险。
- 启用 Gzip/Brotli 压缩(Nginx 原生 Gzip;Brotli 需额外模块),降低传输体积。
- 证书链与文件优化:使用 fullchain.pem,必要时提供 ssl_trusted_certificate;确保链完整以减少额外往返。
- 静态资源使用 CDN(支持 HTTPS),源站只处理动态与核心资源,缩短用户路径与握手次数。
二、关键Nginx配置示例剖析
# /etc/nginx/sites-a vailable/example.com
server {
    listen 443 ssl http2;
    server_name example.com www.example.com;

    ssl_certificate     /etc/letsencrypt/live/example.com/fullchain.pem;
    ssl_certificate_key /etc/letsencrypt/live/example.com/privkey.pem;
    ssl_trusted_certificate /etc/letsencrypt/live/example.com/chain.pem; # 用于 OCSP Stapling

    # 协议与套件:优先 TLS1.3,仅保留 TLS1.2;ECDHE + AES-GCM
    ssl_protocols TLSv1.2 TLSv1.3;
    ssl_ciphers ECDHE-ECDSA-AES128-GCM-SHA256:ECDHE-RSA-AES128-GCM-SHA256:
                ECDHE-ECDSA-AES256-GCM-SHA384:ECDHE-RSA-AES256-GCM-SHA384;
    ssl_prefer_server_ciphers on;

    # DH 参数(若证书或套件需要;现代 ECDHE 场景可选)
    ssl_dhparam /etc/letsencrypt/ssl-dhparams.pem;

    # 会话复用:减少握手成本
    ssl_session_cache shared:SSL:20m;   # 约可缓存 ~80k 会话(按 1M≈4k 估算)
    ssl_session_timeout 1h;
    ssl_session_tickets on;

    # OCSP Stapling:提升握手体验
    ssl_stapling on;
    ssl_stapling_verify on;
    resolver 1.1.1.1 8.8.8.8 valid=300s;
    resolver_timeout 5s;

    # 安全与性能头部
    add_header Strict-Transport-Security "max-age=63072000; includeSubDomains; preload" always;
    add_header X-Frame-Options SAMEORIGIN always;
    add_header X-Content-Type-Options nosniff always;
    server_tokens off;

    # 压缩(Nginx 原生 Gzip)
    gzip on;
    gzip_vary on;
    gzip_proxied any;
    gzip_comp_level 6;
    gzip_types text/plain text/css application/json application/ja vascript text/xml application/xml+rss text/ja vascript;

    location / {
        root /var/www/html;
        index index.html;
    }
}

# HTTP → HTTPS 强制跳转
server {
    listen 80;
    server_name example.com www.example.com;
    return 301 https://$host$request_uri;
}- 修改后先执行:sudo nginx -t && sudo systemctl reload nginx
- 如需 Brotli,可编译 Nginx 启用 ngx_brotli 模块并添加 brotli on; 等指令。
三 系统与架构层优化
- 调整 Nginx 并发模型:设置 worker_processes auto;(通常等于 CPU 核心数),在 events 中配置 worker_connections(如 1024/2048 视负载而定),Linux 优先使用 epoll。
- 开启并尽量延长 keepalive(如 keepalive_timeout 65–70),让同一连接承载更多请求,分摊握手开销。
- 静态资源与图片、视频、下载等交给 CDN(HTTPS),源站仅服务动态接口与关键 HTML,降低握手次数与跨域延迟。
- 证书与文件分发:多机部署时,证书更新后通过 rsync/scp/对象存储 同步,并执行 nginx -s reload 实现零停机生效。
四 验证与排错
- 协议与特性核验:
- 查看是否启用 HTTP/2:Chrome 开发者工具 → Network → Protocol 列显示 h2;或执行 curl -I --http2 https://example.com。
- 在线评测:SSL Labs Server Test(ssllabs.com)检查协议/套件/评分;测试 OCSP Stapling 是否生效。
- 握手与连通性:
- 抓包分析(如 tcpdump/wireshark)确认 TLS 版本与握手轮次;
- 关注错误日志与 OCSP 日志,确保解析器可达、证书链完整。
- 配置语法与热加载:每次变更先 nginx -t,再 reload,避免中断。
五 进阶与取舍
- TLS 1.3 会话票据(Session Tickets) 能进一步减少握手,但在多机/多实例场景需妥善管理密钥轮换;若无法保证安全轮换,可优先依赖 shared session cache。
- HTTP/3(QUIC) 在弱网/移动端对首包与握手延迟更友好;Nginx 官方主线对 QUIC 的支持需较新版本或特定构建,若需上线建议评估 Nginx QUIC 分支 或 OpenResty/Tengine 方案。
- 兼容性取舍:若必须支持极旧客户端,可临时保留 TLS 1.2 与部分兼容套件;否则建议仅保留 TLS 1.2+1.3 与 ECDHE+AESGCM 强套件。
漫蛙漫画官方入口与核心功能解析 寻找一个稳定、资源丰富的漫画在线阅读平台,是许多漫画爱好者的共同需求。其中,漫蛙漫画官方入口及其免费全集服务,受到了不少关注。那么,这个平台究竟如何?下面,我们就来深入了解一下它的具体信息与特色功能。 平台的官方访问地址是:https://www.manwa123.c
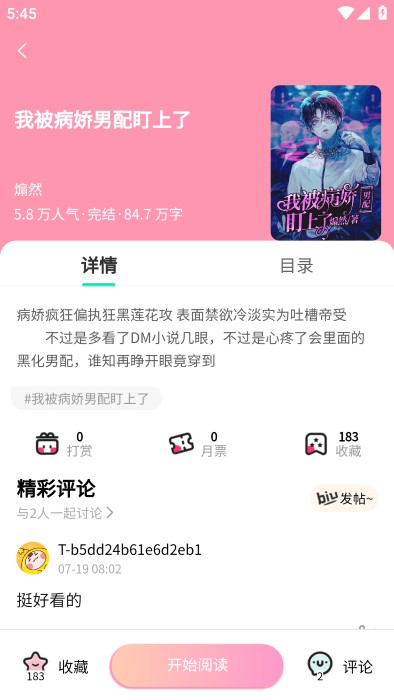
对于动漫爱好者而言,找到一个资源全、体验佳的追番平台,常常是件头疼事。漫蛙动漫APP的定位很明确:就是要打造一个聚合全球正版动漫资源的专属乐园。无论是当季火爆的日漫新番、值得回味的经典国创,还是那些小众却精彩的优质动画,在这里基本都能一网打尽。平台底层采用了智能缓冲技术,最大程度保证了播放的流畅度,
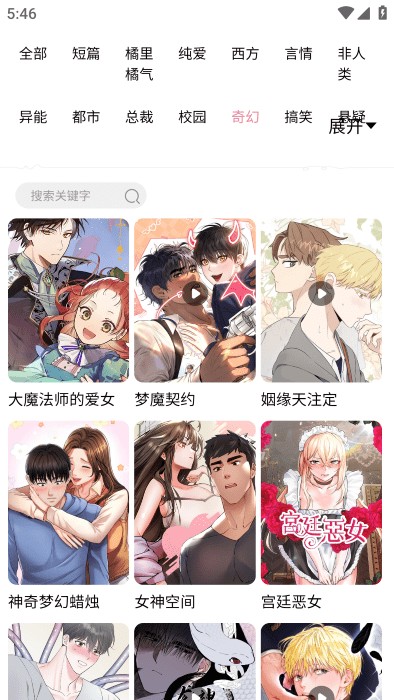
想要获取正版manwa漫蛙APP?官方指定下载渠道就是漫蛙官网入口。 对于漫画迷而言,找到一款心仪的阅读神器至关重要。漫蛙APP正是这样一款专为全球漫画爱好者打造的平台,它汇聚了从日韩人气连载到本土原创精品的海量资源。说它“应有尽有”毫不为过。更重要的是,其界面设计清爽直观,搭配智能检索功能,能让用
想要畅享海量正版漫画资源?漫蛙漫画平台不容错过 对于漫画迷来说,找到一个资源丰富、体验流畅的正版平台实属幸事。漫蛙漫画凭借其优质的在线阅读服务,已经成为了许多资深读者的心头好。今天,我们就来详细拆解一下平台的访问方法与实用技巧,助你轻松开启漫画之旅。 漫蛙漫画网页入口页面指南 想立刻体验?官方在线观
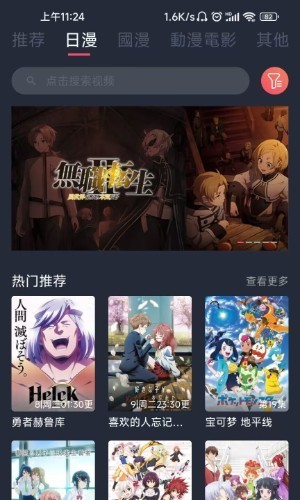
漫蛙漫画网APP官方下载方法全解析 对于资深漫画迷来说,找到一个资源全、更新快、体验佳的阅读平台,就像淘到了宝藏。漫蛙漫画网APP,正是这样一个专为爱好者打造的精品集散地。它汇聚了全球优质的正版漫画,从火爆的日漫连载到崛起的国创佳作,平台都能做到实时同步更新。当然,第一步得先把它装到设备上。接下来,
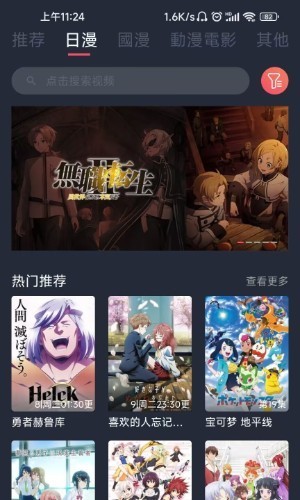
漫蛙漫画APP:专业漫画阅读工具的全面革新 作为一款专业的漫画阅读工具,漫蛙漫画APP整合了全球优质漫画资源,其升级版漫蛙2在功能与体验上可谓全面革新。这款应用不仅囊括日漫经典与国漫新作,更通过简洁直观的界面设计和流畅操作,为用户打造沉浸式阅读环境,充分满足各类漫画爱好者的多样化需求。 漫蛙漫画特色
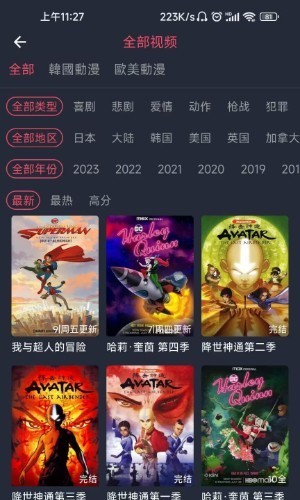
当下动漫圈热议的卖茶叶妈妈3d漫蛙下载,凭借其突破性的3D视觉技术成为焦点 最近动漫爱好者们都在讨论一个现象级产品——卖茶叶妈妈3d漫蛙下载。这款由漫蛙漫画平台倾力打造的3D作品专区,用立体建模与动态分镜彻底颠覆了传统二维漫画的阅读模式。你猜怎么着?现在只需通过专区提供的便捷下载通道,无论是热血冒险
漫蛙APP:资深漫画迷的移动图书馆与阅读利器 对于漫画爱好者来说,找到一个资源全、体验好的阅读平台,从来都不是件容易的事。而漫蛙APP,恰恰就是为这个需求而生的。它凭借海量的正版漫画库和极其便捷的离线下载功能,在圈内积累了相当不错的口碑。更重要的是,从经典的日本热血漫到新兴的国产原创作品,它几乎一网
专为漫画爱好者打造的漫蛙app:一款完全免费的阅读神器 对于漫画迷来说,找到一款资源全、体验好的阅读应用,常常不是件容易事。漫蛙app的出现,或许能打消这个顾虑。它主打完全免费,却汇集了海量国内外优质漫画资源。无论是追日韩的热门连载,还是淘本土的原创佳作,你都能在这里找到丰富的选择。应用的核心功夫下
漫蛙漫画APP:一款如何征服漫画爱好者的阅读利器 在众多漫画阅读平台中,漫蛙漫画APP免费版一直是许多深度爱好者的心头好。原因无他:它真正做到了将海内外精品漫画资源一网打尽。无论是历久弥新的日系经典,还是势头正劲的本土原创,在这里都能轻松找到。当然,光有海量内容还不够,应用的智能排版技术保证了画面的




Postman是一套面向API全生命周期的开发与测试平台,可在Mac上发送和调试多种协议请求,管理集合、环境及认证信息,并完成脚本测试、模拟服务、监控、文档发布和团队协作。它适合开发、测试及运维人员使用,提供个人免费方案。

Docker Desktop 是 Docker 官方为 Mac 提供的容器开发环境,集成 Docker Engine、命令行工具、Compose、Build、Kubernetes 与图形化管理界面。

Android Studio 是 Google 面向安卓应用开发提供的官方集成开发环境,基于 IntelliJ IDEA 构建。它整合智能代码编辑、Gradle 构建、界面预览、设备模拟、性能分析、调试测试及 APK 分析等工具。

PixPix 是面向品牌、卖家和内容团队的在线 AI 图片视频创作平台,提供图视频 Agent、无限画布、图片生成、视频生成、自然语言编辑及商品套图、产品精修和带货视频等电商工具。

Postman 是面向 API 全生命周期的开发与协作平台。Windows 桌面版可用于构建和发送 HTTP、GraphQL、gRPC、WebSocket、MQTT 等请求,并提供环境变量、集合、脚本测试、模拟服务、监控、文档及团队工作区等

Docker Desktop 为 Windows 开发者提供集成式容器环境,内置 Docker Engine、命令行工具、Compose、Build 与 Kubernetes 等组件,可在本机完成镜像构建、容器运行、日志查看和资源管理。