

苹果iPhone 7 Plus刷机更新iOS15.7.9正式版_苹果升级教程
苹果这次悄悄推送了一个紧急安全更新——iOS/iPadOS 15.7.9,专门用来堵上一个已经被NSO Group旗下Pegasus间谍软件利用的零日漏洞。攻击者只需要制作一张包含恶意代码的图片,再通过PassKit附件分发,就能悄无声息地入侵设备。这不是一般的漏洞修补,而是实战级别的安全对抗。本次
苹果这次悄悄推送了一个紧急安全更新——iOS/iPadOS 15.7.9,专门用来堵上一个已经被NSO Group旗下Pegasus间谍软件利用的零日漏洞。攻击者只需要制作一张包含恶意代码的图片,再通过PassKit附件分发,就能悄无声息地入侵设备。这不是一般的漏洞修补,而是实战级别的安全对抗。
本次漏洞修复适用于iPhone 6s(所有型号)、iPhone 7(所有型号)、iPhone SE(第1代)、iPad Air 2、iPad mini(第4代)以及iPod touch(第7代)。换句话说,还在用这些旧款设备的用户,这次更新几乎属于必选项。
更新方法非常简单。符合条件的iPhone或iPad,进入“设置”>“通用”>“软件更新”即可直接升级到iOS/iPadOS 15.7.9。官方渠道是最稳妥的方式,不需要借助任何第三方工具。
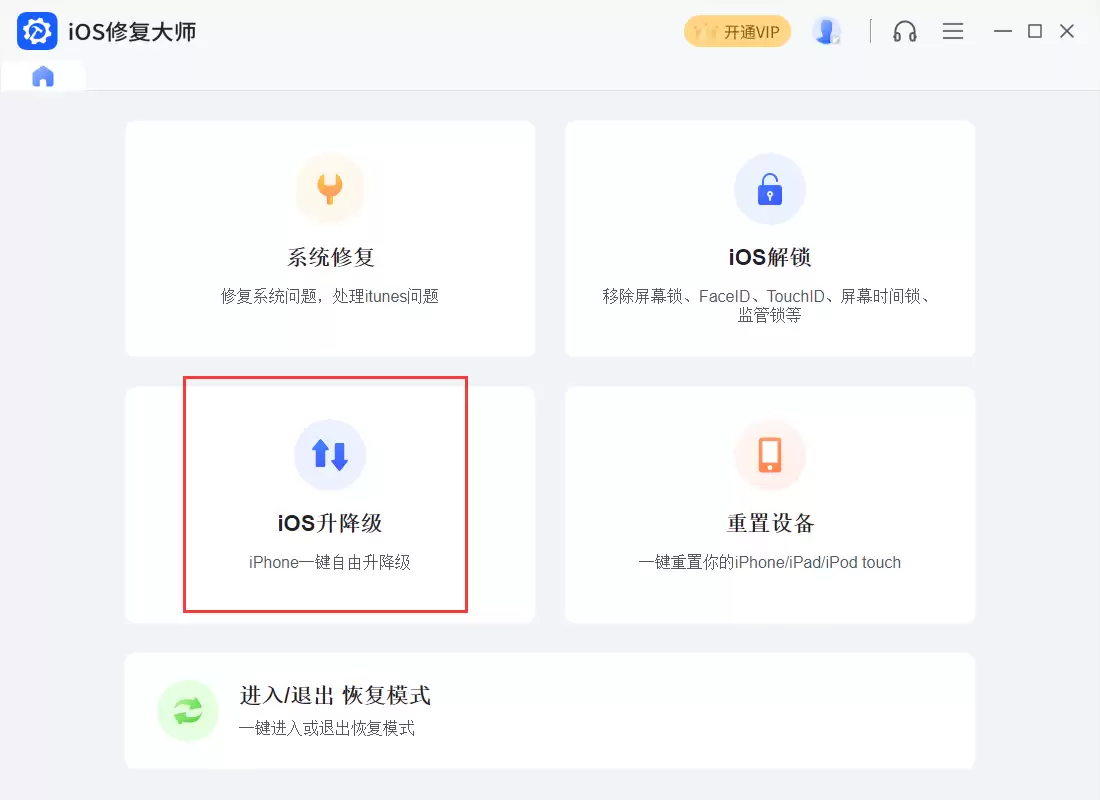
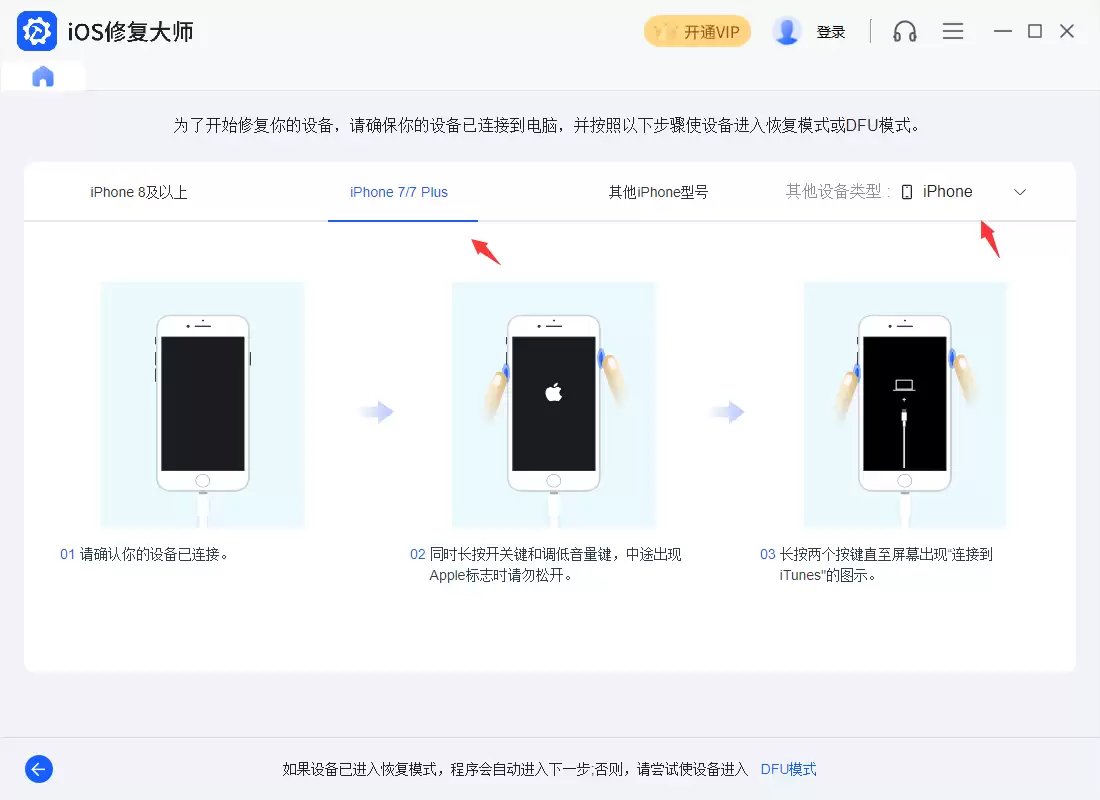
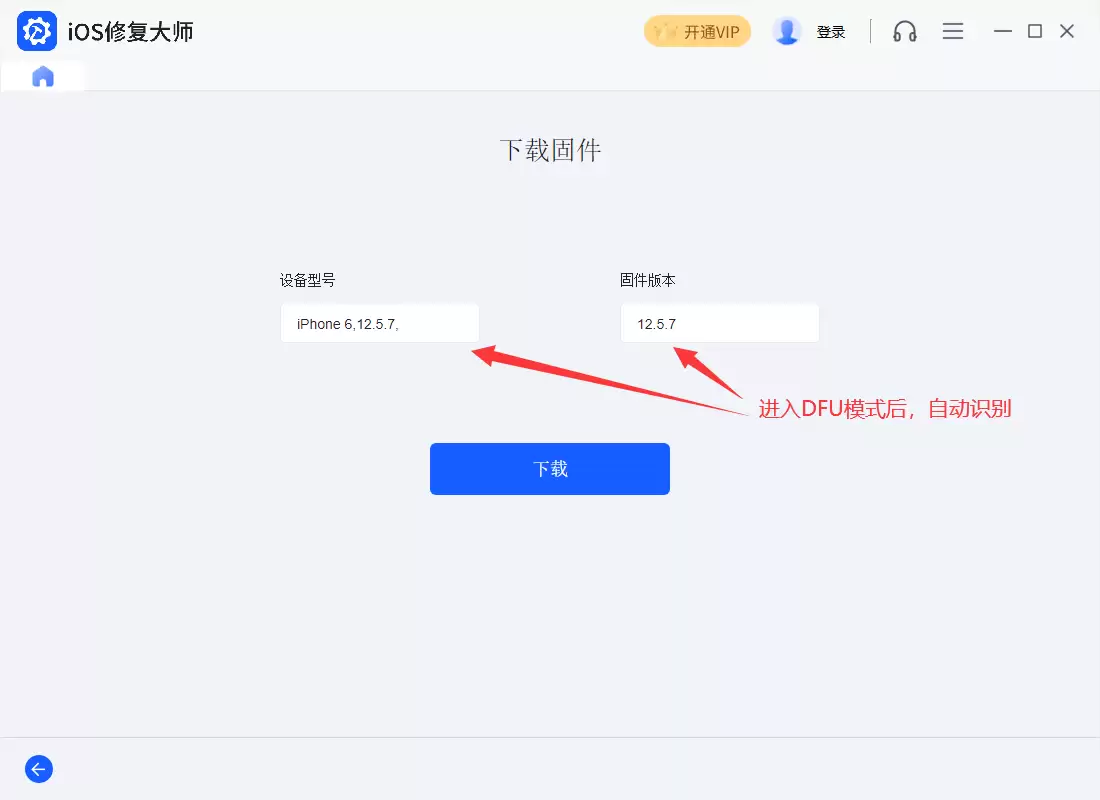
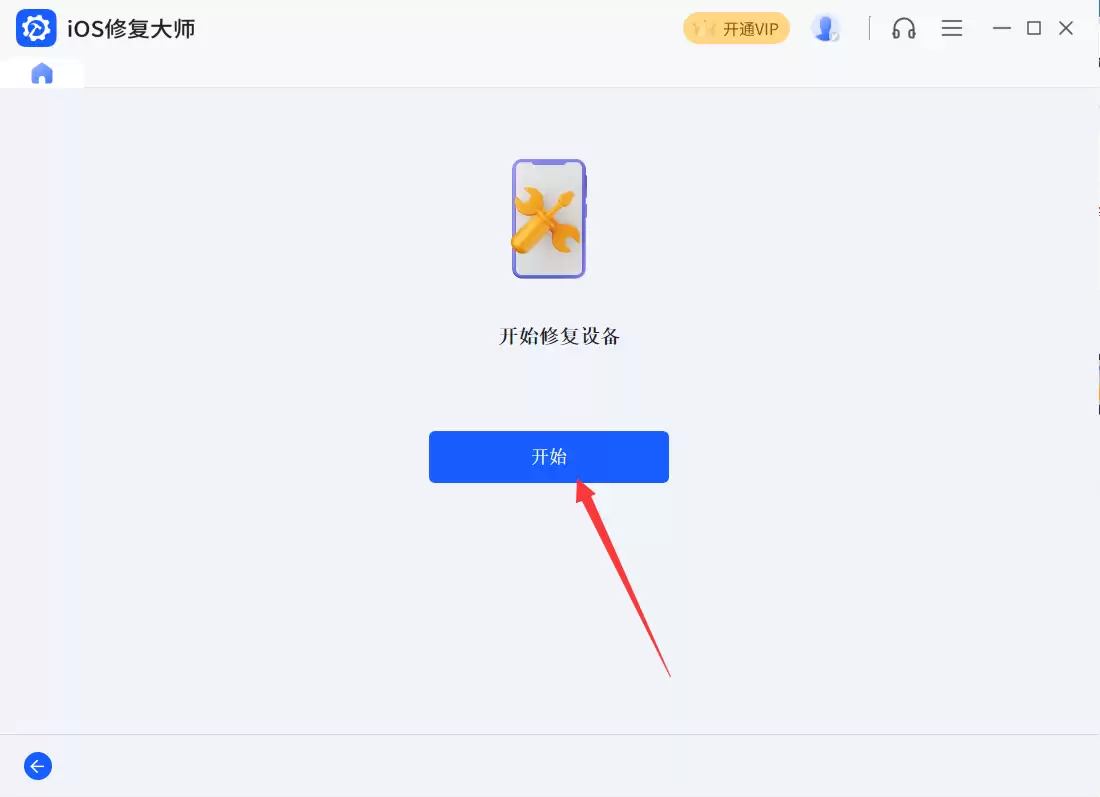
进入DFU模式的方法(需配合刷机操作时使用)
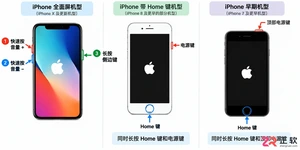
如果你选择通过DFU模式进行手动刷机,下面两种进入方式可供参考。以iPhone 7/7 Plus、iPhone 6s/6s Plus、iPhone SE以及iPad Air 2、iPad mini 4为例:
先按下设备的“HOME键”不要松开,再按下“开机键”不要松开,直到屏幕熄灭再过4秒松开“开机键”,但不要松开“HOME键”,直到软件连接提示“DFU模式”后再松开“HOME键”。
先按下设备的“音量减键”不要松开,再按下“开机键”不要松开,直到屏幕熄灭再过4秒左右松开“开机键”,但不要松开“音量减键”,直到软件连接状态提示“DFU模式”后再松开“音量减键”。
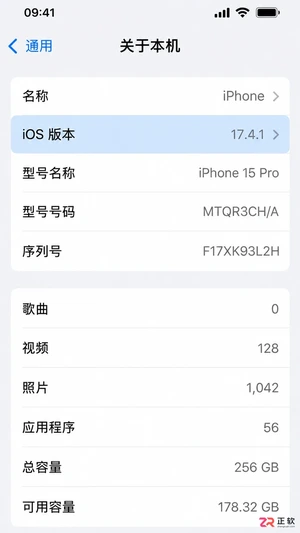
值得一提的是,这个漏洞编号为CVE-2023-41064,属于图像处理层面的安全缺陷。Pegasus监控软件的威力在安全圈早已不是秘密,这次苹果能迅速为旧款设备推出补丁,值得肯定。对于还在使用上述机型的用户,趁着更新还热乎,尽快升级才是上策。
想在 iPhone 上使用灵活计算器?本教程详解如何在 App Store 搜索并安装 FlexiCalc,确认 iOS 15+ 系统要求,完成首次计算测试,并解决下载失败或同步异常等常见问题,助您安全高效地开始使用。
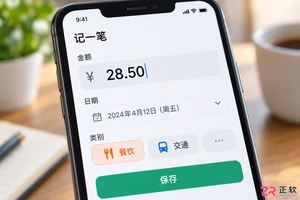
想知道灵活计算器在手机和电脑上怎么用最高效?本文详解两端在输入节奏、布局整理及账号同步上的核心区别,助你避免数据丢失,建立顺畅的跨设备记账习惯。
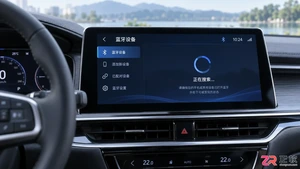
详解iPhone连接汽车蓝牙的完整步骤,涵盖开启可见性、车机端操作及自动连接设置。针对搜索不到设备、连接失败等常见问题提供排查思路,帮助iOS用户实现稳定的车载音频与通话体验。
很多用户希望将iPhone电池健康度恢复至100%,但锂电池老化是物理不可逆过程。本文详解电池健康度的真实含义,提供校准电量显示误差的方法,并给出延缓电池衰减的科学充电建议。
iPhone充电速度变慢通常由线材老化、接口积灰或高温保护引起。本文提供从检查配件到系统设置的完整排查方案,帮你找回满血充电速度。
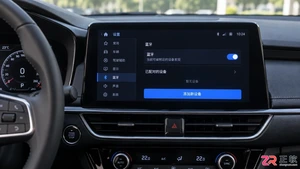
想知道iPhone如何连接汽车蓝牙?本文提供从车机开启蓝牙到手机完成配对的详细步骤,解决搜索不到设备或连接失败的问题,助你轻松享受车载音乐和免提通话。
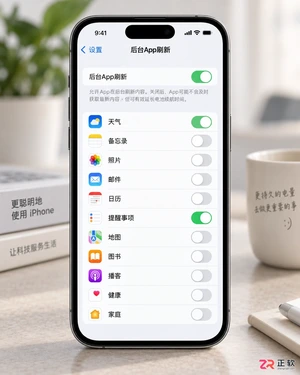
iPhone掉电快别急着换电池,先检查后台刷新、定位服务和电池健康度。本文提供具体的iOS设置步骤,帮你找回丢失的续航时间。
不少用户刚拿到iPhone 15 Pro Max时,可能会发现一个让人有点小困惑的问题:这手机怎么息屏?和之前安卓机的操作习惯不太一样,很多朋友一时摸不着门道。其实解决方法并不复杂,下面把步骤梳理清楚,需要的可以直接照着做。 第一步:解锁手机后,进入「设置」,在设置列表里找到并点开「显示与亮度」。
iPhone 12怎么看电池循环次数?这个问题,最近问的人还真不少。 对于不少人来说,“电池循环次数”这个说法可能有点陌生。简单来讲,它指的是电池从0%充满到100%,再彻底用光一次,这样算一个完整的循环。每块iPhone电池都有它的设计寿命,循环次数用得多了,电池的化学活性会逐渐下降,续航和峰值性



IntelliJ IDEA 是 JetBrains 推出的专业集成开发环境,重点服务于 Java、Kotlin 与 JVM 项目开发。软件集成代码补全、静态检查、重构、调试、测试、版本控制及构建工具,并可借助插件扩展语言和框架支持。

JetBrains PyCharm 是面向 Python 开发者的集成开发环境,提供智能补全、代码检查、重构、调试、测试、版本控制及虚拟环境管理功能。Mac 版兼容 Intel 与 Apple 芯片,核心功能可免费使用。

JetBrains WebStorm 是面向 JavaScript、TypeScript 和现代 Web 技术的专业集成开发环境,可智能理解项目结构,提供代码补全、重构、错误检查、运行调试、测试及 Git 工具。

JetBrains IntelliJ IDEA 是以 Java、Kotlin 和 JVM 项目为核心的专业集成开发环境,提供智能补全、代码检查、安全重构、调试、测试、版本控制及构建工具集成。统一发行版的核心功能可免费用于商业和非商业项目,

PhpStorm 是 JetBrains 面向 PHP 与现代 Web 开发打造的专业集成开发环境,提供代码补全、静态检查、重构、调试、测试、数据库、版本控制及前端语言支持。Windows 用户可直接下载安装程序,

PyCharm 是 JetBrains 推出的 Python 集成开发环境,提供智能代码补全、错误检查、重构、调试、测试、Git、终端及 Jupyter Notebook 支持。统一版安装后可体验 30 天 Pro 功能,


