

苹果iPad Pro 5(12.9)刷机更新iOS15.7.9正式版_苹果升级教程
苹果今天向仍在使用旧版系统的用户推送了iOS/iPadOS 15.7.9更新。这次更新算是一次紧急安全补丁,主要针对一个编号为CVE-2023-41064的漏洞。这个漏洞有点意思——它已经被NSO Group团队用于他们的Pegasus监控软件。简单来说,攻击者可以制作一张包含恶意代码的图片,然后通
苹果今天向仍在使用旧版系统的用户推送了iOS/iPadOS 15.7.9更新。这次更新算是一次紧急安全补丁,主要针对一个编号为CVE-2023-41064的漏洞。这个漏洞有点意思——它已经被NSO Group团队用于他们的Pegasus监控软件。简单来说,攻击者可以制作一张包含恶意代码的图片,然后通过PassKit附件进行传播。
这次补丁覆盖的设备范围还挺有年头:iPhone 6s全系列、iPhone 7全系列、第一代iPhone SE、iPad Air 2、iPad mini 4,以及第七代iPod touch。如果你的设备正好在清单里,而且还在运行旧版系统,建议尽快处理。
升级方式很简单:进入设置→通用→软件更新,系统会自动推送15.7.9版本。整个过程不需要折腾,直接点一下就好。
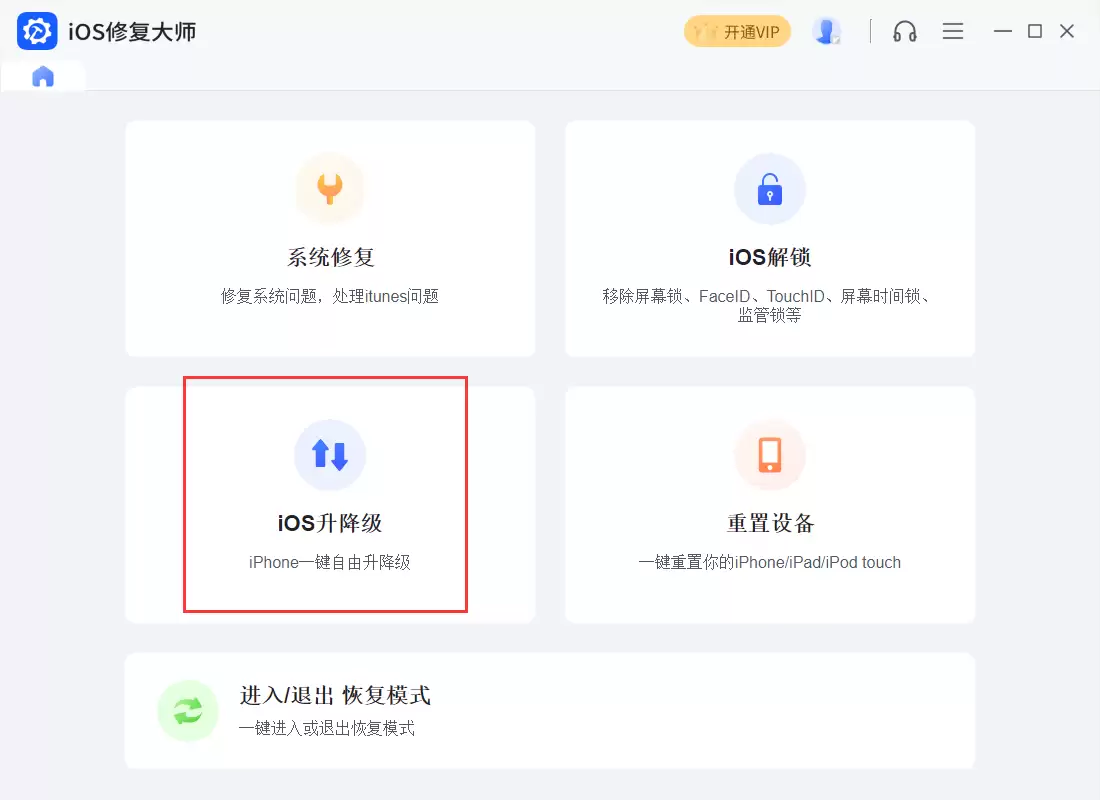
值得一提的是,这次更新虽然表面看只是补了一个漏洞,但从攻击链分析来看,它暴露了iOS生态中一个长期存在的风险点:通过图片文件进行攻击的通道。PassKit附件本身是一个方便的工具,但如果恶意代码混入,就成了一个隐形的入口。
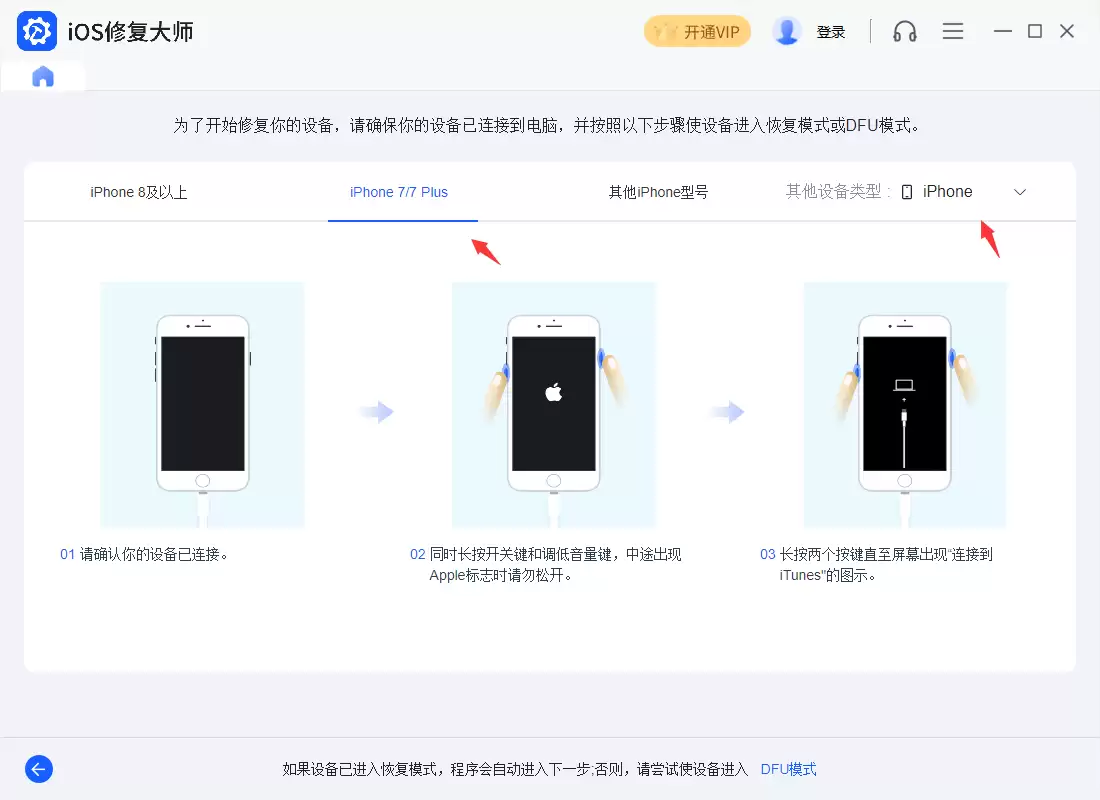
对于手头还在用这些老机型的用户来说,这次更新几乎是必选项。毕竟,安全漏洞一旦被利用,数据和隐私的风险就直接升级了。而且,从苹果的响应速度来看,这次修补还是很及时的——Pegasus这类监控软件一旦利用了漏洞,后果往往比想象中严重。
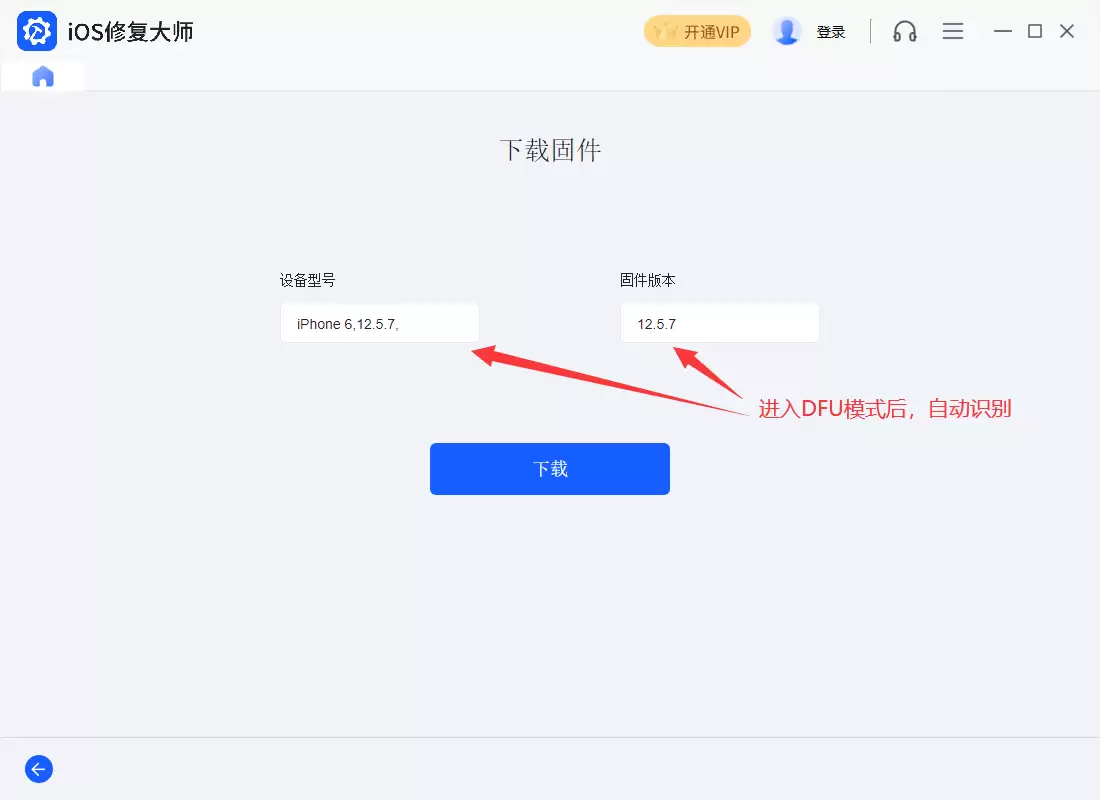
当然,如果用户已经升级到了iOS 16或更高版本,这次更新就和自己没什么关系了。但对于那些还在坚守旧系统的设备,尤其是作为备用机或特定用途使用的,这次更新就相当于一次免费的安全升级。
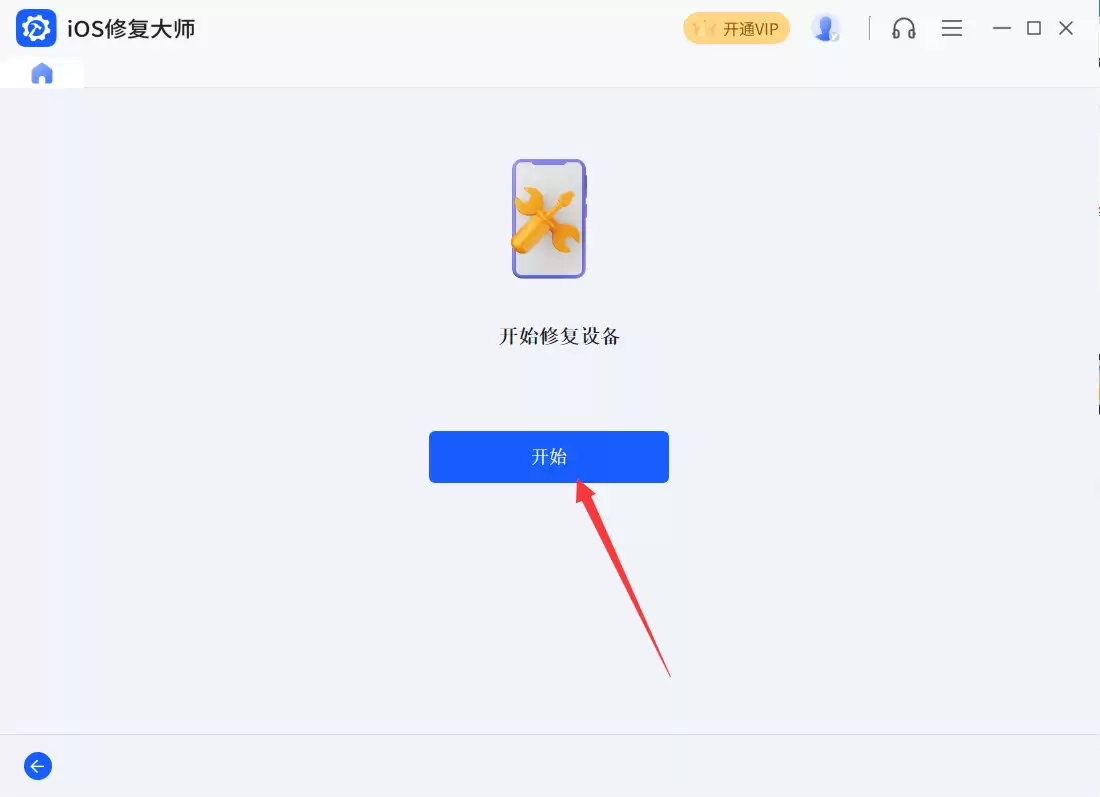
有意思的是,这次漏洞的修复方式也体现了苹果在安全策略上的一个细节:对老版本系统的维护周期有多长。从iOS 15到15.7.9,版本号跨度本身就是一个信号——不是每个漏洞都会被修补,只有当攻击链确实存在且威胁等级较高时,才会专门回滚到旧版本上打补丁。
一句话总结:如果你的设备在支持清单里,赶紧升级;如果是老机型但没收到推送,手动检查一下设置里的更新选项。安全这事儿,真不能拖。
想在 iPhone 上使用灵活计算器?本教程详解如何在 App Store 搜索并安装 FlexiCalc,确认 iOS 15+ 系统要求,完成首次计算测试,并解决下载失败或同步异常等常见问题,助您安全高效地开始使用。
想知道灵活计算器在手机和电脑上怎么用最高效?本文详解两端在输入节奏、布局整理及账号同步上的核心区别,助你避免数据丢失,建立顺畅的跨设备记账习惯。
详解iPhone连接汽车蓝牙的完整步骤,涵盖开启可见性、车机端操作及自动连接设置。针对搜索不到设备、连接失败等常见问题提供排查思路,帮助iOS用户实现稳定的车载音频与通话体验。
很多用户希望将iPhone电池健康度恢复至100%,但锂电池老化是物理不可逆过程。本文详解电池健康度的真实含义,提供校准电量显示误差的方法,并给出延缓电池衰减的科学充电建议。
iPhone充电速度变慢通常由线材老化、接口积灰或高温保护引起。本文提供从检查配件到系统设置的完整排查方案,帮你找回满血充电速度。
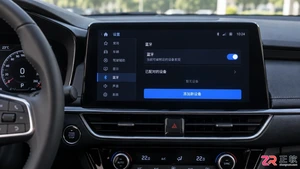
想知道iPhone如何连接汽车蓝牙?本文提供从车机开启蓝牙到手机完成配对的详细步骤,解决搜索不到设备或连接失败的问题,助你轻松享受车载音乐和免提通话。
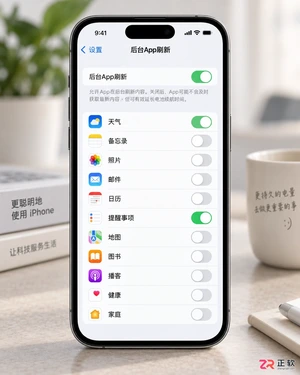
iPhone掉电快别急着换电池,先检查后台刷新、定位服务和电池健康度。本文提供具体的iOS设置步骤,帮你找回丢失的续航时间。
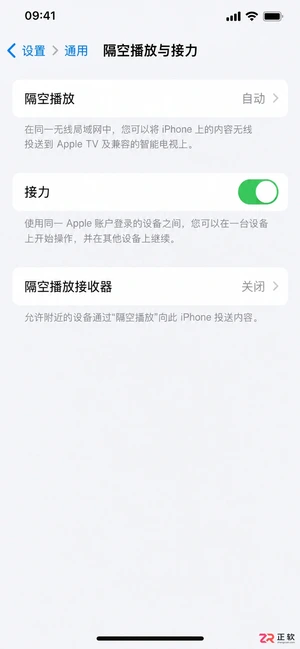
不少用户刚拿到iPhone 15 Pro Max时,可能会发现一个让人有点小困惑的问题:这手机怎么息屏?和之前安卓机的操作习惯不太一样,很多朋友一时摸不着门道。其实解决方法并不复杂,下面把步骤梳理清楚,需要的可以直接照着做。 第一步:解锁手机后,进入「设置」,在设置列表里找到并点开「显示与亮度」。
iPhone 12怎么看电池循环次数?这个问题,最近问的人还真不少。 对于不少人来说,“电池循环次数”这个说法可能有点陌生。简单来讲,它指的是电池从0%充满到100%,再彻底用光一次,这样算一个完整的循环。每块iPhone电池都有它的设计寿命,循环次数用得多了,电池的化学活性会逐渐下降,续航和峰值性




AirBuddy 3 是面向 macOS 的蓝牙外设增强工具,可集中查看 AirPods、Beats 与苹果设备电量,提供快速连接、播放控制、电量提醒、桌面小组件和多台 Mac 外设接力等功能。

AirServer macOS版可把 Mac 转换为无线投屏接收端,通过 AirPlay 或 Google Cast 接收手机、平板和电脑画面,并支持多设备同时连接、高清镜像及会话录制,适合家庭娱乐、课堂教学、会议演示和应用展示。

AnyDesk macOS版是一款适用于远程办公、设备维护和客户支持的远程桌面工具,可连接并操作异地计算机,支持文件传输、无人值守访问、会话权限控制及跨平台协作。


AirServer Windows版可把电脑变成AirPlay、Google Cast和Miracast无线投屏接收端,适合会议演示、课堂教学及家庭大屏分享。发送设备通常无需另装客户端,并可同时接收和智能排列多个镜像会话。

AlwaysUp是一款面向Windows的系统服务注册与程序托管工具,可让普通应用、脚本及批处理在无人登录时随系统启动,并通过状态检测、异常重启、资源监控和邮件通知保障关键任务持续运行。


