

docker 安装 hermes agent完整部署安装教程
本文详细介绍如何使用 Docker 部署 Hermes Agent,涵盖镜像获取、配置文件挂载、网络设置及常见故障排查,帮助开发者实现快速、干净的服务接入。
在传统的服务器运维中,安装一个监控代理或中间件往往意味着要面对复杂的依赖地狱。你需要确认操作系统版本、安装特定版本的运行时库、处理端口冲突,还要担心卸载不干净留下的残留文件。这种“侵入式”的安装方式,不仅让测试环境变得杂乱无章,更在生产环境中埋下了不可控的风险隐患。
Docker 的出现改变了这一局面。它将应用及其依赖打包成一个独立的单元,使得 Hermes Agent 的部署不再是一场与系统环境的搏斗,而是一次简单的容器启动过程。容器化不仅仅是技术的升级,更是运维思维的转变:从关注“如何安装”转向关注“如何运行”。
本文将跳过枯燥的参数罗列,从实际运维场景出发,解析如何通过 Docker 高效部署 Hermes Agent,并探讨这种部署方式带来的灵活性与边界。
纯净起步:镜像获取与环境准备
部署的第一步并非敲入命令,而是确保源头的可靠性。Hermes Agent 通常由特定的组织或开源社区维护,因此选择正确的镜像仓库至关重要。在大多数情况下,官方提供的 Docker Hub 镜像是最安全的选择,它保证了二进制文件的完整性与更新及时性。
在终端中拉取镜像时,建议明确指定标签(Tag),而非直接使用 latest。生产环境中,latest 标签的不确定性可能导致意外升级,进而引发兼容性问题。使用具体的版本号,如 hermes-agent:1.2.0,能确保所有节点行为一致。
docker pull hermes-agent:1.2.0
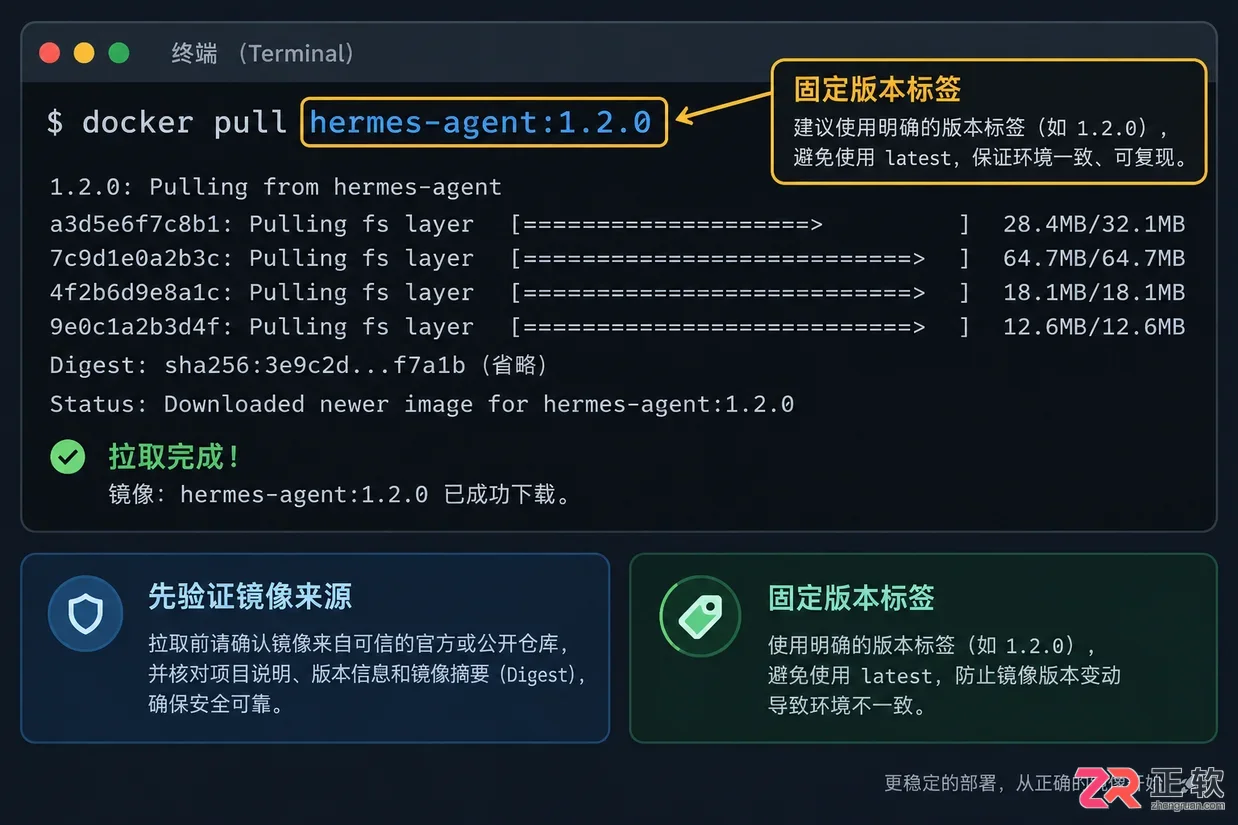
终端中执行 docker pull 命令拉取指定版本的 Hermes Agent 镜像
拉取完成后,可以通过 docker images 确认镜像已就绪。此时,你的主机环境依然保持洁净,没有任何额外的库文件或环境变量被修改。这种“零侵入”的特性,使得你可以在同一台机器上轻松测试不同版本的 Agent,而无需搭建复杂的虚拟机集群。
配置解耦:通过挂载实现灵活管理
Hermes Agent 的核心价值在于其配置能力,包括监控目标、上报频率、日志级别等。在容器化部署中,最忌讳将配置硬编码在镜像内部。一旦需要调整参数,重新构建镜像不仅耗时,还违背了容器“一次构建,到处运行”的原则。
正确的做法是使用 Volume 挂载或 Bind Mount,将宿主机的配置文件映射到容器内部。这样,你只需在宿主机上编辑一个简单的 YAML 或 JSON 文件,重启容器即可生效。
假设配置文件位于宿主机的 /etc/hermes/config.yaml,启动命令应包含 -v 参数:
docker run -d \
  --name hermes-agent \
  -v /etc/hermes/config.yaml:/app/config.yaml \
  hermes-agent:1.2.0
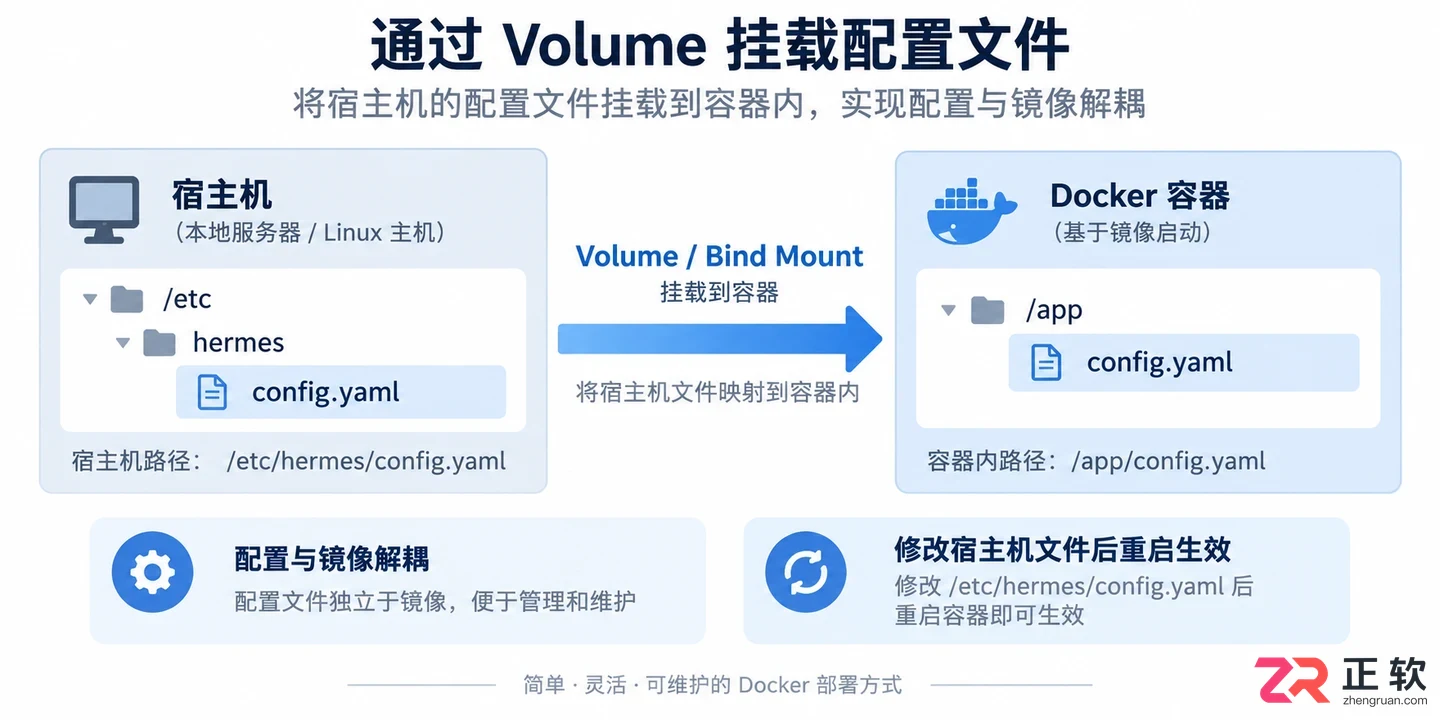
宿主机配置文件通过 Volume 挂载到容器内部的逻辑示意
这种解耦设计带来了极大的便利。当需要批量更新多个节点的监控策略时,运维人员只需通过配置管理工具(如 Ansible)分发新的配置文件,然后执行滚动重启,无需触碰容器镜像本身。配置与运行时的分离,是维持大规模集群稳定性的关键。
需要注意的是,挂载路径必须与容器内应用读取配置的路径严格匹配。如果不确定内部路径,可以通过 docker inspect 查看镜像的元数据,或查阅官方文档中的默认工作目录说明。
网络透视:端口映射与通信策略
Hermes Agent 通常需要与中心服务器通信,或者暴露本地端口供其他服务调用。在 Docker 的网络模型中,容器拥有独立的网络命名空间,这意味着默认情况下,外部无法直接访问容器内的服务。
如果 Agent 需要监听本地端口以采集数据,必须使用 -p 参数进行端口映射。例如,将容器的 8080 端口映射到宿主机的 8080 端口:
docker run -d \
  --name hermes-agent \
  -p 8080:8080 \
  -v /etc/hermes/config.yaml:/app/config.yaml \
  hermes-agent:1.2.0
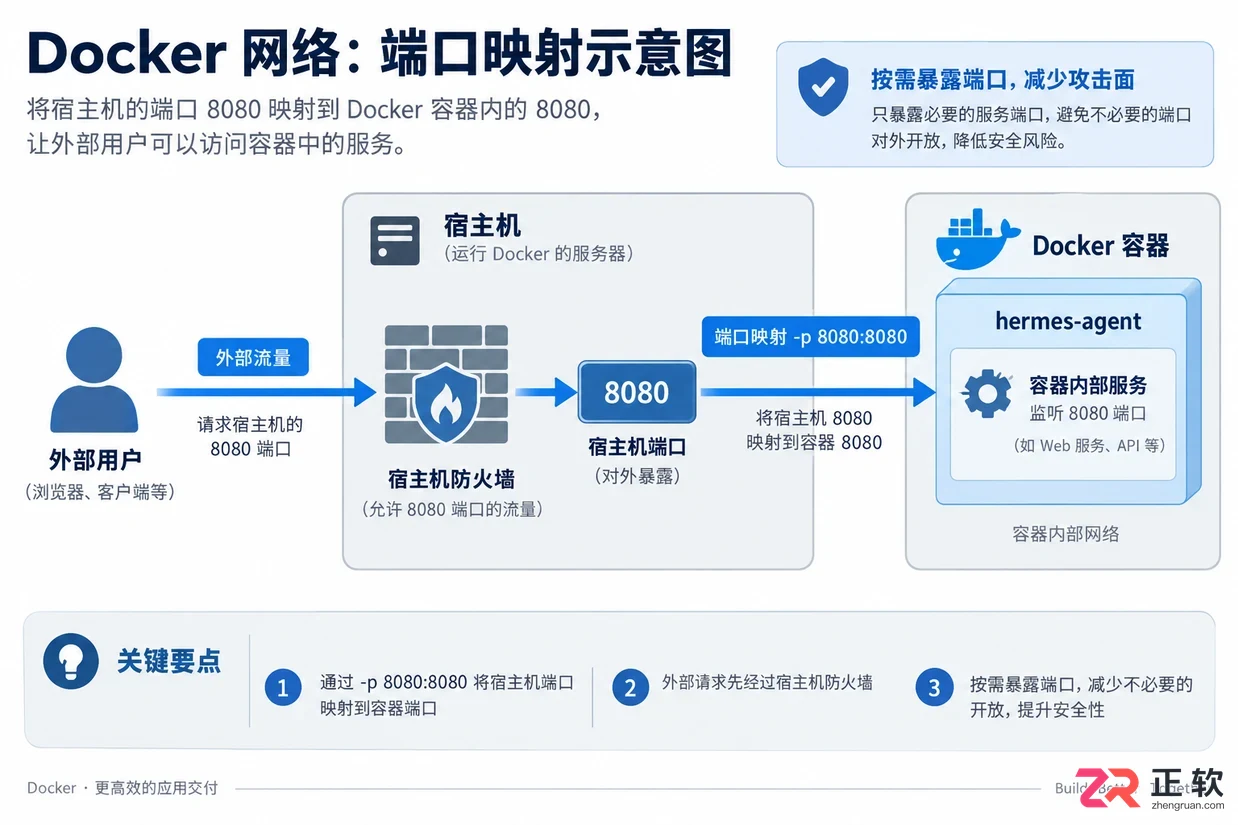
外部流量通过宿主机端口映射进入容器内部的网络路径
然而,并非所有场景都需要暴露端口。如果 Agent 仅作为客户端主动向上游发送数据,则无需映射端口,这样可以减少攻击面,提升安全性。此外,对于需要访问宿主机特定资源(如 Docker 守护进程套接字)的场景,可能需要挂载 /var/run/docker.sock,但这会带来较高的安全风险,需谨慎评估权限范围。
在网络复杂的微服务架构中,建议将 Hermes Agent 加入自定义的 Docker 网络,以便通过服务名称进行通信,避免依赖易变的 IP 地址。
持续运行:资源限制与日志管理
容器虽然轻量,但若不加限制,仍可能占用过多资源,影响宿主机上其他关键业务的运行。Hermes Agent 作为后台守护进程,通常 CPU 和内存占用较低,但在高并发采集场景下,可能会出现波动。
通过 --memory 和 --cpus 参数,可以为容器设定资源上限。例如,限制内存使用不超过 512MB,CPU 使用不超过 1 个核心:
docker run -d \
  --name hermes-agent \
  --memory=512m \
  --cpus=1 \
  -v /etc/hermes/config.yaml:/app/config.yaml \
  hermes-agent:1.2.0
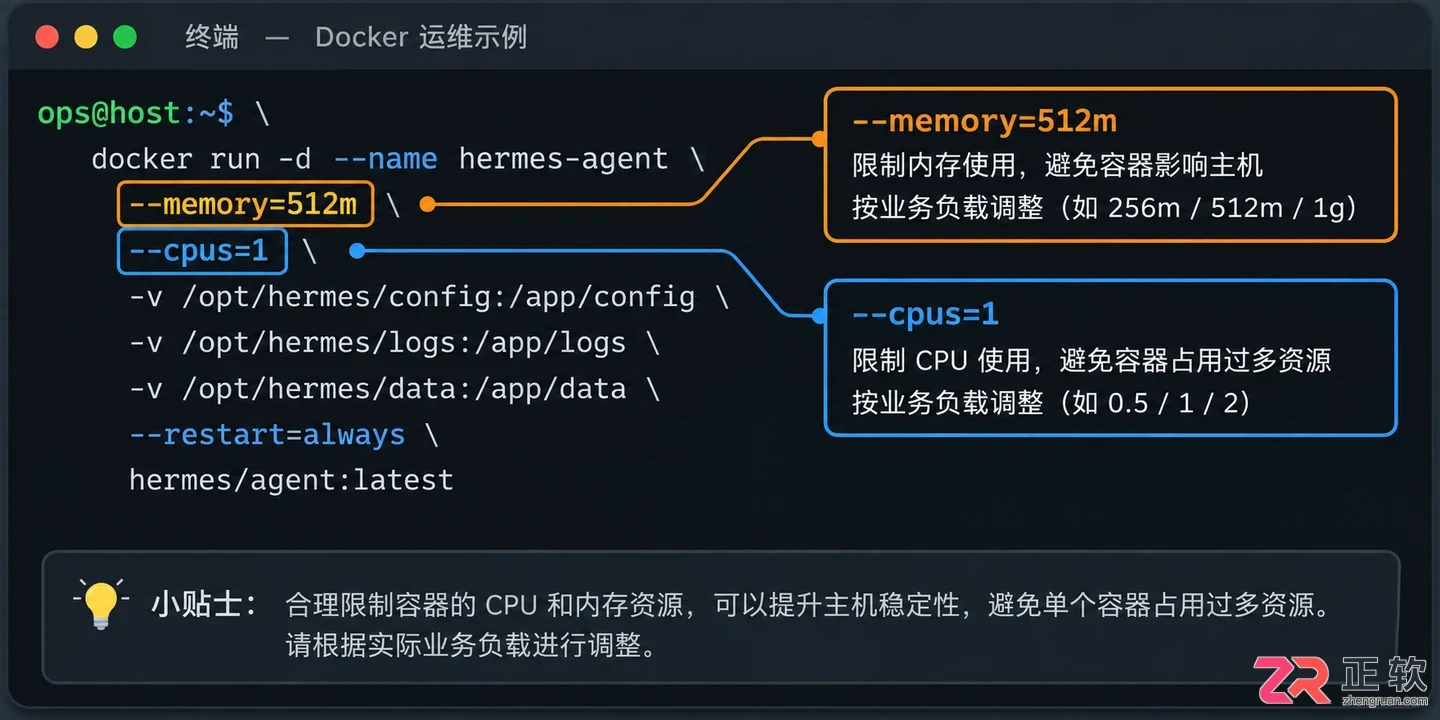
在 docker run 命令中设置内存和 CPU 限制的代码示例
此外,日志管理也是不可忽视的一环。Docker 默认会将容器的标准输出和错误输出收集到 json-file 驱动中,若不及时轮转,可能导致磁盘空间耗尽。建议在生产环境中配置日志驱动的最大文件大小和保留数量,或将日志直接挂载到宿主机的指定目录,利用现有的日志收集栈(如 ELK 或 Loki)进行处理。
合理的资源限制与日志策略,是确保监控系统自身不成为系统瓶颈的前提。
结语
通过 Docker 部署 Hermes Agent,本质上是用标准化的容器接口,屏蔽了底层环境的差异。它让运维人员从繁琐的依赖管理中解脱出来,专注于监控策略本身的优化。
当然,容器化并非万能药。对于需要深度内核集成或高性能硬件直连的特殊场景,传统安装方式仍有其存在价值。但对于绝大多数通用的监控、代理和数据采集任务,Docker 提供了更干净、更可维护的解决方案。
当你下一次面对新服务的接入需求时,不妨先问自己:是否可以用一个容器来解决?如果是,那么你已经迈出了走向现代化运维的重要一步。
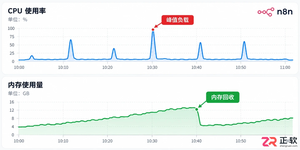
详细解读n8n自动化平台的部署配置要求,涵盖CPU、内存、存储及数据库选型建议,帮助开发者根据业务规模合理规划硬件环境,避免资源浪费或性能瓶颈。
解析Google Voice注册失败的底层原因,明确其对美国实体号码的依赖关系。提供合规的号码验证步骤、呼叫转移配置方法及常见通话质量问题的排查思路,帮助用户建立正确的使用预期。
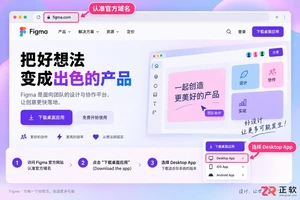
找不到Figma官方下载入口?本文提供从官网获取Figma桌面端安装包的准确路径,分步讲解Windows和macOS系统的安装细节,解决下载慢、安装失败等常见问题,助你快速启动设计工作。
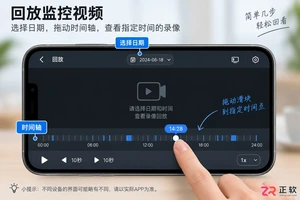
遇到需要保存监控画面时,如何快速将回放录像下载到手机?本文梳理了从APP查找回放、选择时间段到执行下载的完整步骤,并解释了权限不足、格式兼容等常见问题的解决方法。
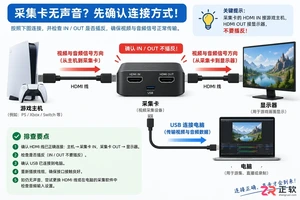
本文详细讲解采集卡没有声音的常见原因及解决方法,包括检查HDMI线连接、确认游戏机音频输出设置、在OBS中正确添加音频捕获设备以及检查Windows系统麦克风权限,助你快速解决直播或录制无声问题。
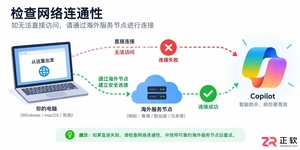
针对国内用户无法直接访问Microsoft Copilot的问题,本文从网络环境、账号区域设置、浏览器选择三个维度提供具体操作方案,并分析不同客户端的使用差异与注意事项。
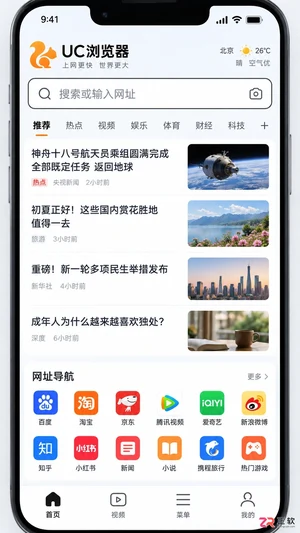
找不到UC浏览器的网址导航页面?本文提供手机端和电脑端的具体操作路径,教你快速定位并自定义常用网站导航入口。
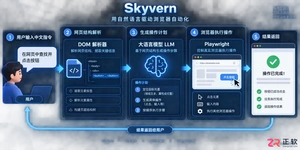
Skyvern是一款基于大语言模型的开源浏览器自动化框架,目前仅提供英文界面且无官方中文版。本文指导用户通过GitHub获取源码,使用Docker快速部署本地环境,并解释其如何通过DOM树解析与自然语言指令实现网页自动操作,同时提供针对中文用户的配置建议与替代方案。
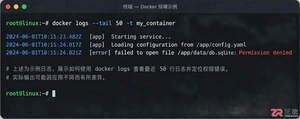
当 Docker 容器启动后立即退出时,不要盲目重启。本文详解如何通过 docker logs 查看标准输出错误,利用 docker inspect 检查挂载与网络配置,并修正入口点脚本权限问题,提供一套高效的因果排查流程。






Windows 10 是一款微软推出的经典操作系统,拥有硬件兼容性与多任务处理能力。它更偏向把系统状态查看和常用调节动作放在一起,适合需要持续观察和微调设备状态的场景。

极度公式是一款跨平台专业LaTeX公式识别编辑软件,支持OCR公式识别和多平台编辑。和使用说明,避免使用,享受完整功能与稳定支持。做扫描整理、文字提取和表格转换时,它能把识别后的处理步骤接得更顺,资料录入这类场景会省下不少时间。
