

consul集群配置教程完整步骤与参数说明
针对生产环境整理的Consul高可用集群搭建完整教程。从环境规划、二进制安装、Systemd服务编排到多节点自动组网,逐项详解核心配置文件参数含义与底层通信机制,提供严谨的验证步骤与排障指南。
配置一个健壮的 Consul 集群,核心在于明确节点角色的职能边界,并通过一致性协议参数确保服务注册中心在网络抖动或节点宕机时依然具备仲裁能力。Consul 是由 HashiCorp 推出的一款开源分布式服务发现与配置共享工具,采用 Raft 强一致性算法管理元数据,并通过 Gossip 流言协议维护集群成员列表。搭建生产级高可用集群的标准路径为:规划奇数台 Server 节点、统一网络与基础依赖、使用规范化的 HCL 配置文件固化参数、通过系统守护进程管理生命周期,最后借助自动加入机制实现拓扑收敛。本文将提供清晰的实操步骤与完整的核心参数解析,帮助运维与后端工程师完成生产级集群的配置落地与稳健维护。
一、Consul 集群架构设计与节点规划
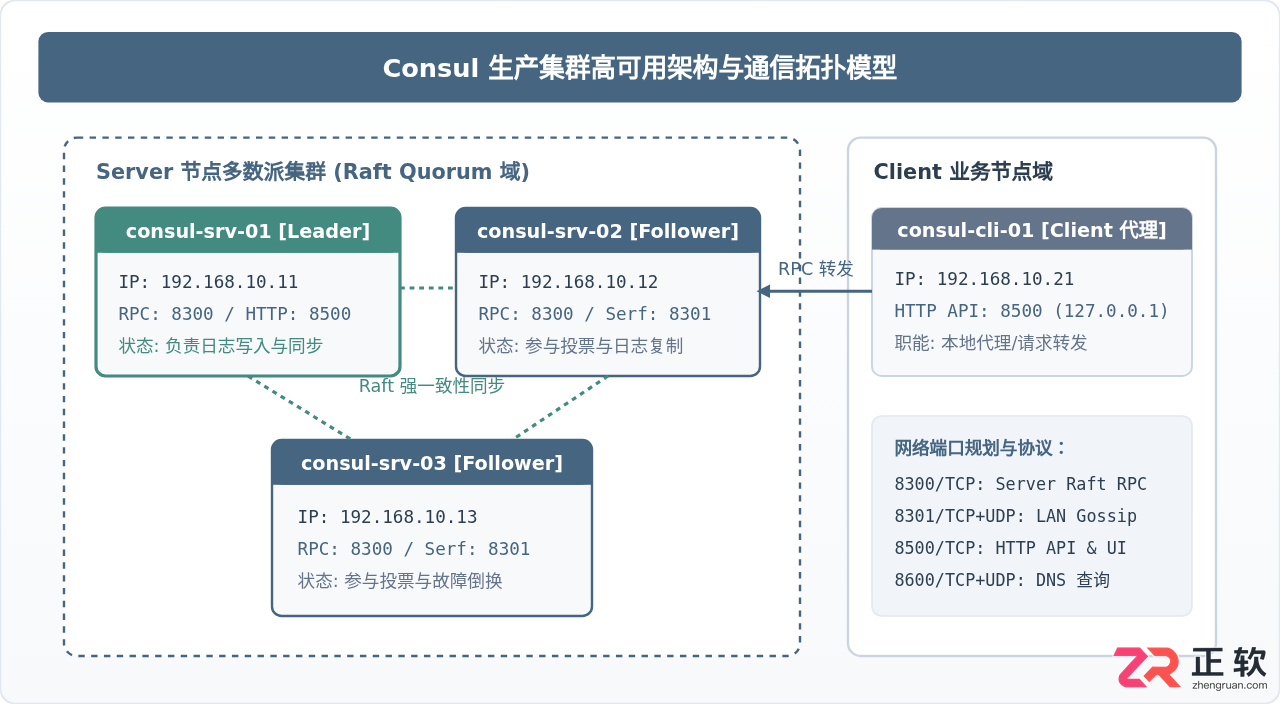
在规划 Consul 集群时,节点分为两种运行模式:Server(服务端)与 Client(客户端)。Server 节点负责维护集群状态、响应 RPC 查询、参与 Raft 选举以及持久化键值对和元数据;Client 节点作为轻量级代理部署在每台业务主机上,负责本地健康检查、将服务注册转发至 Server,不直接参与数据持久化和投票。
为了兼顾容灾能力与选举性能,生产环境中同一数据中心(Datacenter)通常部署 3 台或 5 台 Server 节点。基于 Raft 协议多数派仲裁原则(Quorum = N / 2 + 1),3 节点集群允许宕机 1 台,5 节点集群允许宕机 2 台。部署偶数台(例如 4 台)并不能提升容错上限,反而会因增加网络通信开销而降低写性能。
| 主机名 | IP 地址 | 节点角色 | 运行职责与说明 |
|---|---|---|---|
| consul-srv-01 | 192.168.10.11 | Server | Raft 成员,初始引导节点之一,启用 Web UI |
| consul-srv-02 | 192.168.10.12 | Server | Raft 成员,数据持久化与投票投票节点 |
| consul-srv-03 | 192.168.10.13 | Server | Raft 成员,数据持久化与投票投票节点 |
| consul-cli-01 | 192.168.10.21 | Client | 业务代理节点,无投票权,负责向本地应用提供接口 |
二、Consul 集群配置完整操作步骤
以下操作步骤基于 Linux 操作系统(如 Rocky Linux / CentOS 或 Ubuntu Server 22.04 LTS),所有 Server 节点执行相同的基础安装与服务编排流程。
步骤 1:系统基础环境与时钟同步
Consul 依赖高精度的时钟避免 Raft 心跳检测因时间漂移出现误判。所有节点必须配置并启动 Chrony 或 NTP 服务,并放通对应防火墙端口:
# 1. 确保时钟同步就绪
systemctl enable --now chronyd
chronyc tracking

# 2. 创建专用系统用户与标准目录
useradd -r -s /bin/false consul
mkdir -p /etc/consul.d /var/lib/consul
chown -R consul:consul /etc/consul.d /var/lib/consul
chmod 750 /var/lib/consul
步骤 2:下载并部署 Consul 二进制文件
直接下载官方预编译二进制文件,验证哈希后放入系统的可执行路径:
# 下载对应版本的二进制压缩包(此处以 1.18.2 为例)
wget https://releases.hashicorp.com/consul/1.18.2/consul_1.18.2_linux_amd64.zip
unzip consul_1.18.2_linux_amd64.zip
mv consul /usr/local/bin/
chmod +x /usr/local/bin/consul
consul version
步骤 3:编写 Server 核心配置文件
在 /etc/consul.d/ 目录下创建统一命名的 consul.hcl。各节点除 node_name、bind_addr 和 advertise_addr 设置为本机实际内网 IP 外,其余配置保持完全一致。以 consul-srv-01 为例:
# /etc/consul.d/consul.hcl
datacenter = "dc-prod"
data_dir   = "/var/lib/consul"
log_level  = "INFO"
node_name  = "consul-srv-01"
server     = true

# 仲裁与自动发现配置
bootstrap_expect = 3
retry_join       = ["192.168.10.11", "192.168.10.12", "192.168.10.13"]
retry_interval   = "5s"
retry_max        = 10

# 网络监听地址
bind_addr      = "192.168.10.11"
advertise_addr = "192.168.10.11"
client_addr    = "0.0.0.0"

# Web 管理控制台与服务连接
ui_config {
  enabled = true
}

connect {
  enabled = true
}

leave_on_terminate = true注意:对于 consul-srv-02 与 consul-srv-03,仅需将 node_name 修改为对应主机名,将 bind_addr 和 advertise_addr 替换为本机的内网 IP 即可,retry_join 列表在所有 Server 节点上均保留完整的全部 3 台 Server IP 地址。
步骤 4:配置 Systemd 守护进程与服务管理
编写系统服务单元文件 /etc/systemd/system/consul.service,实现开机自启、故障重启和优雅退出:
[Unit]
Description=HashiCorp Consul - A service mesh solution
Documentation=https://www.consul.io/
Requires=network-online.target
After=network-online.target

[Service]
Type=notify
User=consul
Group=consul
ExecStart=/usr/local/bin/consul agent -config-dir=/etc/consul.d/
ExecReload=/bin/kill --signal HUP $MAINPID
KillMode=process
KillSignal=SIGTERM
Restart=on-failure
RestartSec=5s
LimitNOFILE=65536

[Install]
WantedBy=multi-user.target
步骤 5:启动服务并完成集群自组网
依次在 3 台 Server 节点启动服务。由于配置了 retry_join 和 bootstrap_expect = 3,节点会在后台主动发起 LAN Gossip 探测并在收集到 3 个对等节点信息后自动执行 Raft 选主:
systemctl daemon-reload
systemctl enable --now consul
systemctl status consul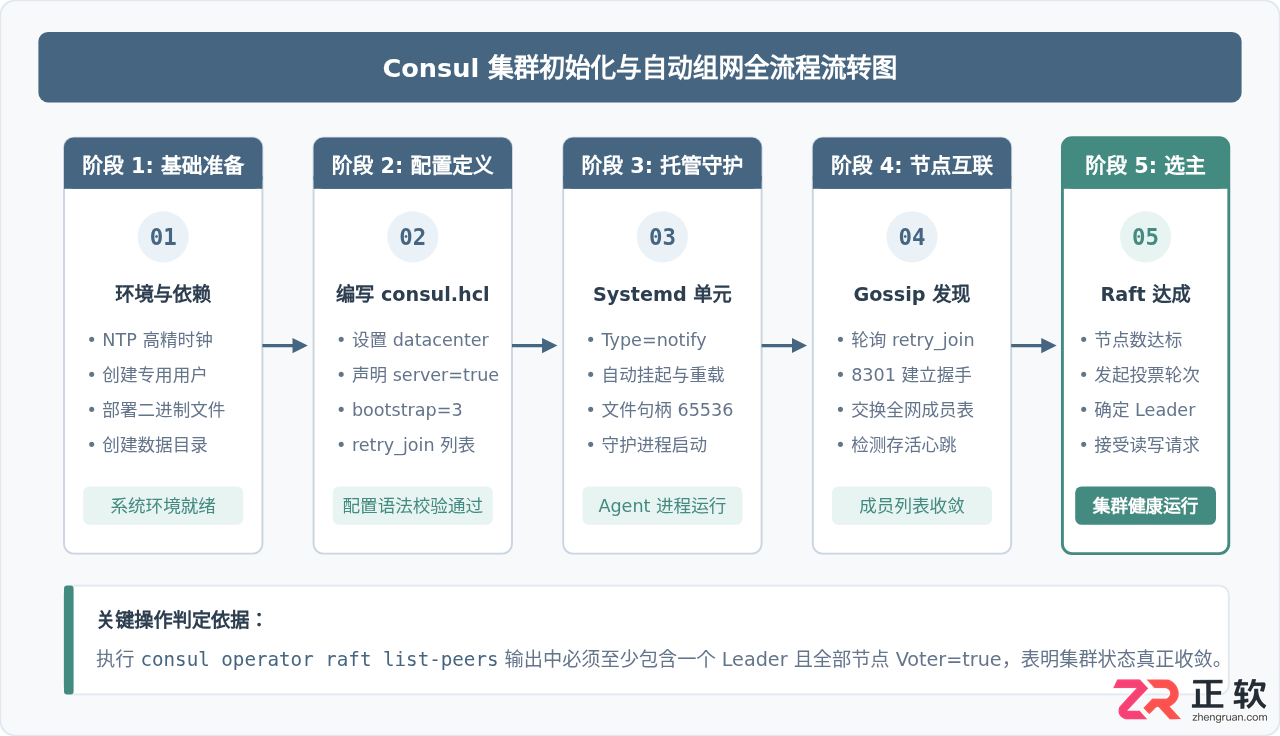
三、Consul 核心配置文件关键参数详解
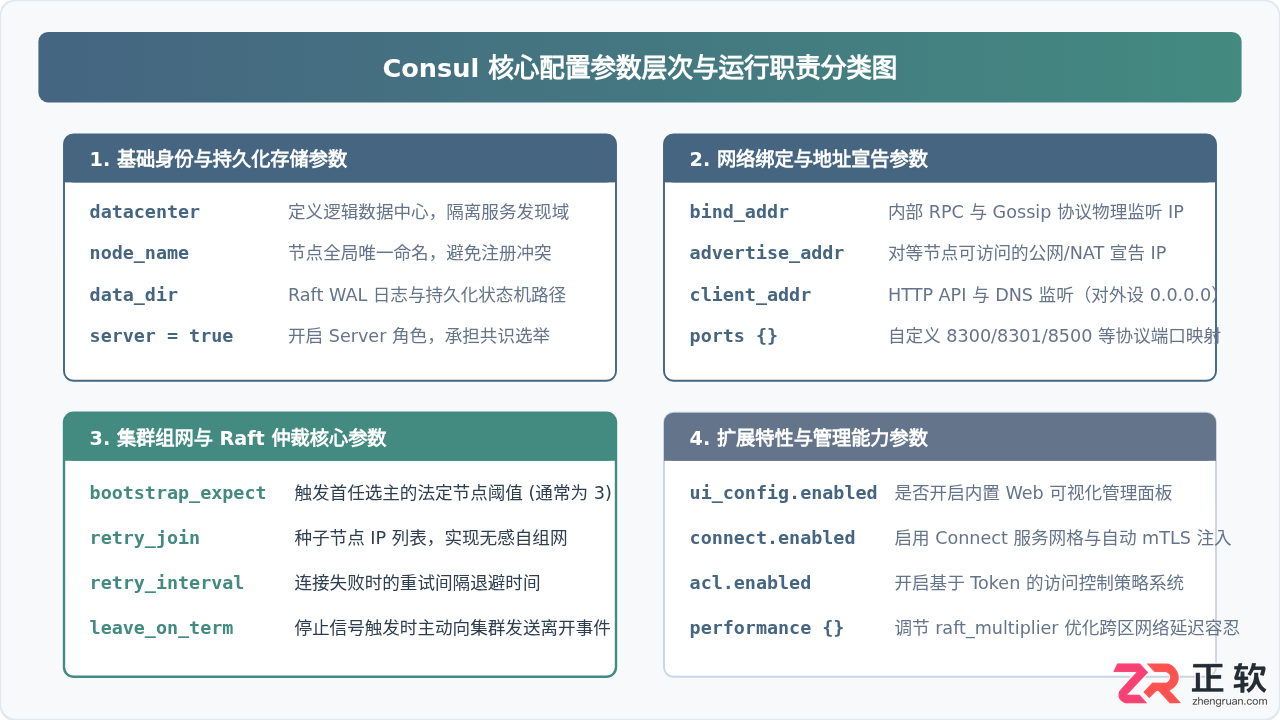
Consul 支持 JSON 与 HCL 两种配置文件格式,生产环境中普遍推荐使用可读性更强、支持注释的 HCL 语法。参数按照其作用范围可分为基础属性、网络绑定、组网仲裁与功能扩展四大类别。
1. 基础与数据目录参数
datacenter(字符串):指定节点所在的数据中心名称,默认为dc1。跨数据中心通信时此参数作为路由命名空间,同一集群内的所有节点必须设置完全相同的字符串。data_dir(路径字符串):指定 Consul 持久化存储数据的位置,包括 Raft 事务日志、集群成员快照与密钥信息。该目录的系统读写权限必须严格限制给consul用户。node_name(字符串):当前节点在集群内的唯一标识。若未显式指定,默认取主机系统的 Hostname。在同一集群内绝对不允许出现两个同名节点。server(布尔值):指定当前代理是否以服务端模式运行。设置为true即成为 Server 节点,承担状态机存储与共识仲裁;Client 节点必须设置为false。
2. 网络监听与地址宣告参数
bind_addr(IP 字符串):指定 Consul 用于内部通信(如 LAN Gossip 和 Raft RPC)的监听网卡地址,默认为0.0.0.0。若主机拥有多块物理网卡或虚拟网卡,强烈建议显式绑定具体的内网真实 IP,避免由于默认路由变动导致监听接口漂移。advertise_addr(IP 字符串):宣告给集群中其他节点的 IP 地址。在 NAT 网络、Docker 容器或多层虚拟化环境中,如果其他节点无法直接访问bind_addr,必须通过此参数配置可路由的访问地址。client_addr(IP 字符串):指定提供给客户端应用调用的接口监听地址(包括 HTTP API、DNS 和 HTTPS)。默认值为127.0.0.1。若希望在局域网内提供服务或允许外部监控抓取指标,可配置为0.0.0.0。ports(对象字典):用于自定义特定协议的端口号。生产环境中若默认端口被占用,可在该模块重映射dns、http、https、serf_lan或server端口。
3. 集群自组网与 Raft 仲裁参数
bootstrap_expect(整型数值):极为关键的仲裁参数。用于告知集群在初始建立时必须等待加入的 Server 节点数量。当实际加入的 Server 数量达到该值时,集群才会触发第一次 Raft Leader 选举。一旦集群初始化完毕并持久化了状态,该参数在后续重启时不再发挥作用,严禁随意动态更改。retry_join(字符串数组):配置一组待连接的目标节点 IP 或带有特定标签的云供应商元数据。Agent 启动后若未成功加入集群,会在后台按照退避算法不断尝试连接数组内的地址,彻底替代过往手动执行consul join的运维方式。retry_interval(时间字符串):定义retry_join每次失败后的重试等待间隔,如5s、10s。retry_max(整型数值):指定最大重试尝试次数。设置为0表示无限重试,适用于机器批量启动时等待依赖网络就绪的场景。
四、集群状态验证与常见故障排查
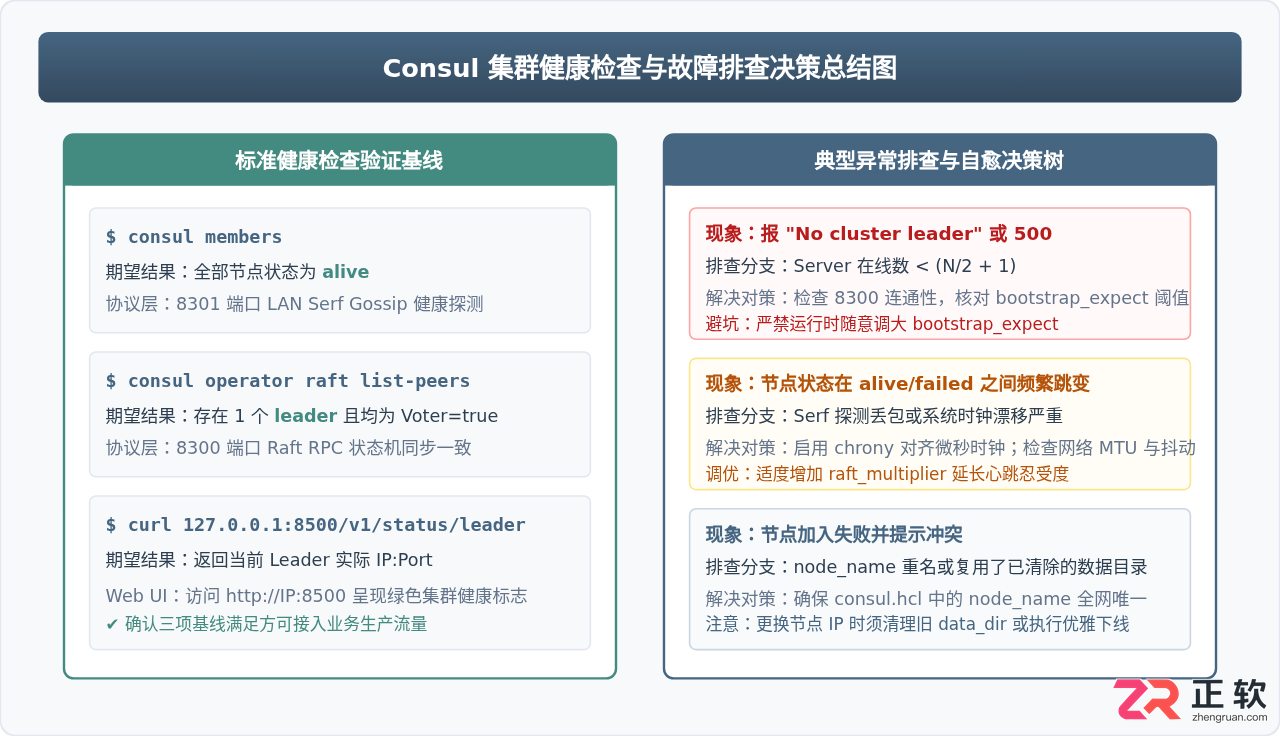
配置完成并启动服务后,必须在任一节点执行系统检查,确认集群已形成合法的 Raft 多数派仲裁。
1. 常用集群验证命令
在任意安装了 Consul 的节点执行以下命令,观察输出信息:
# 1. 检查节点成员状态(Gossip 视图)
consul members

# 示例正确输出:
# Node           Address             Status  Type    Build   Protocol  DC       Partition  Segment
# consul-srv-01  192.168.10.11:8301  alive   server  1.18.2  2         dc-prod  default
# consul-srv-02  192.168.10.12:8301  alive   server  1.18.2  2         dc-prod  default
# consul-srv-03  192.168.10.13:8301  alive   server  1.18.2  2         dc-prod  default

# 2. 查看 Raft 投票仲裁成员(Raft 视图,必须有一个 leader)
consul operator raft list-peers

# 示例正确输出:
# Node           ID                                    Address             State   Voter  RaftProtocol
# consul-srv-01  a1b2c3d4-0001-4000-8000-000000000001  192.168.10.11:8300  leader  true   3
# consul-srv-02  a1b2c3d4-0002-4000-8000-000000000002  192.168.10.12:8300  follower true   3
# consul-srv-03  a1b2c3d4-0003-4000-8000-000000000003  192.168.10.13:8300  follower true   3
2. 常见问题排查决策与解决方案
- 报错
No cluster leader或请求报 500 错误:说明集群未能达成 Raft 多数派共识。首先检查防火墙是否放通了8300/TCP(Raft RPC 端口);其次核对各节点的bootstrap_expect参数是否与实际加入的 Server 数量匹配。如果只启动了 2 台 Server,而bootstrap_expect = 3,在第 3 台加入前将无法选举出 Leader。 - 节点状态频繁处于
left或failed抖动:通常是由于局域网丢包或主机时钟不同步引起。Consul 的 Serf 故障检测器非常敏感,可通过配置 Chrony 同步时钟,并在高延迟或跨子网环境下适当调整performance.raft_multiplier(默认为 1,可在跨机房场景设置为 2 或 3)放宽心跳超时判定。 - 启动报
node name conflict冲突错误:各节点的node_name必须唯一。若未显式指定且多个主机名相同(如均使用默认的localhost),会导致后者被强行踢出集群,需在consul.hcl中显式声明独立的主机名。
五、总结与生产落地建议
搭建高可用 Consul 集群的关键,在于充分理解 Raft 共识算法对多数派仲裁的刚性要求。在生产落地时,建议始终遵循以下四项核心准则:
- 固化奇数节点拓扑:始终保持 3 台或 5 台 Server 部署,业务节点一律以 Client 模式接入,禁止随意扩容偶数台 Server,避免稀释仲裁效率。
- 参数规范与自动化自组网:全面弃用人工
consul join命令行,通过retry_join声明种子列表,并严格确保bootstrap_expect仅在初始化阶段匹配 Server 总数。 - 守护进程与平滑离线:生产环境务必采用 Systemd 托管,并配置
leave_on_terminate = true。节点在计划内维护关机时能够向集群发送平滑离线事件,避免触发不必要的故障倒换与选举震荡。 - 完备的基础设施保障:统一配置高精度 NTP 时钟源,严格规范内网
8300/8301/8500端口的防火墙访问控制,为业务系统提供持续、高可靠的服务发现与配置中枢支撑。
Java微服务中的服务发现允许应用程序动态发现和连接其他服务。Eureka是一种客户端/服务器系统,提供服务注册、发现和负载均衡。SpringCloudEureka是Eureka的SpringCloud实现,提供自动注册、负载均衡和Spring集成。zkclient也可以用于服务发现,允许应用程序通过Zookeeper发现服务地址。
混合云部署Golang服务的核心挑战是跨集群服务发现与通信。解决方案包括:1.使用Istio等服务网格实现跨集群通信,通过Sidecar模式统一处理流量调度、安全策略和mTLS加密通信,并支持灰度发布等功能;2.基于DNS或注册中心(如Consul、Etcd)实现服务发现,服务启动后向中心注册信息并通过查询获取地址列表,适用于轻量级部署;3.选择多集群网络互通方案,如VPC对等连接、CNI插件、隧道技术或API网关,确保底层网络连通性。只要结合统一注册机制、灵活网络拓扑与合理流量管理,Golang应用即可
1、屏幕分辨率达到2560×1440,6.1英寸大屏,视觉效果非常好。2、采用了全面屏,直面屏,可达到120Hz高刷。3、这款手机采用8核,海思麒麟9000E处理器,性能非常不错。

微服务架构基础springcloud构建于微服务架构之上,它将单体应用程序分解为独立、可复用的组件。这种架构提供了一系列优点,包括可扩展性、弹性和敏捷性。服务发现:Eureka服务发现对于微服务架构至关重要。springCloud引入了Eureka,这是一种服务注册和发现服务。服务的提供者(实例)向Eureka注册,而消费者(客户端)使用Eureka来查找和连接服务。负载均衡:RibbonSpringCloud使用Ribbon实现负载均衡,它是一款经过强化的高性能客户机侧负载均衡器。Ribbon从可用服务

在云计算时代,容器化已成为现代化应用架构的基石。springcloudkubernetes是springCloud生态系统中不可或缺的一环,它为开发者提供了一套全面的工具,无缝地将SpringBoot应用部署和管理到Kubernetes集群中。容器化的优势容器化技术带来了诸多优势,包括:隔离性和可移植性:容器将应用程序与底层基础设施隔离开来,确保应用在不同的环境中也能正常运行。弹性伸缩:Kubernetes可以根据负载自动缩放容器副本,满足应用需求,提高资源利用率。服务发现:Kubernetes内置的服务

分布式系统中,协调各个组件的协同工作至关重要。springcloudZooKeeper提供了基于ApacheZooKeeper的分布式协调功能,助力打造可靠稳定的云端系统。本文将详细阐述springCloudZookeeper的功能、使用场景以及演示代码,帮助您充分利用其优势。ZooKeeper概述ApacheZooKeeper是一种分布式协调服务,为分布式系统提供了以下关键特性:服务发现:允许服务在动态环境中注册和发现彼此。锁服务:确保只有单个组件能够在特定时间段内访问共享资源。配置管理:提供集中式配置
先进的负载均衡策略加权轮询:基于服务器容量或性能分配权重,优先处理负载量较低的服务器。//加权轮询示例$servers=array("server1"=>1,"server2"=>2,"server3"=>3);//根据权重随机选择服务器$selected_server=array_rand($servers,1);最小连接:将新连接分配给连接数最少的服务器。//最小连接示例$servers=array();$min_connections=null;$selected_server=n

thinkbook14g2itl也是联想的主打轻薄本,得到了很多的赞美,它的参数配置也是很不错的,详细给大家带来的详细介绍可以让更多不了解的伙伴深入的了解一下。thinkbook14g2itl介绍:1、thinkbook14g2itl的整体机身特别的时尚,拥有很多的特色,全金属的设计加上银色的镀层特别给力。2、配置也很不错,算是性价比非常高的一款电脑了,可以得到更多的实惠,看电影打游戏都可以操作。3、小巧而且轻薄,携带方便,用户比较担心的续航问题在这里也得到了很多的优化和提升,十分不错。thinkbook

如何在PHP微服务中实现服务发现和负载均衡功能在构建分布式系统时,服务发现和负载均衡是非常重要的功能。服务发现指的是自动发现系统中的服务及其网络位置,而负载均衡则是将请求分发到多个服务实例中,以确保系统的高可用性和性能。本文将介绍如何在PHP微服务中实现服务发现和负载均衡功能,并提供具体的代码示例。服务发现服务发现的目标是找到所有可用的服务实例,并将其网络位
Golang开发:使用Consul实现服务发现与治理引言:在微服务架构的应用中,服务发现与治理是非常重要的组成部分。Consul是一个开源工具,可以提供服务发现、健康检查以及负载均衡等功能,被广泛应用于微服务架构中。本文将介绍如何使用Golang开发,利用Consul实现服务发现与治理,并提供具体的代码示例。一、什么是Consul?Consul是一个分布式的



Adobe Acrobat Pro 是面向办公、法务、财务、教育及出版用户的专业PDF处理软件,可在Mac上创建、编辑、转换、合并和保护文档,并提供OCR文字识别、表单、批注、内容比较、敏感信息遮盖及电子签名功能。

Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。

Shapr3D是一款面向工业设计、机械工程、建筑概念和三维打印工作流的CAD软件。Mac版采用Parasolid建模内核,支持草图约束、实体建模、工程图、可视化渲染及常见CAD格式交换,并可通过账户在多台设备之间同步项目。

AutoCAD 是 Autodesk 推出的专业计算机辅助设计软件,Windows 版支持精确二维绘图、三维实体与曲面建模、图纸标注、布局发布和任务自动化,并包含多套行业专业化工具组合,适用于建筑、机械、电气、工程建设及制造设计人员。
Adobe Acrobat Pro 是面向专业 PDF 工作的综合解决方案,可在 Windows 中创建、编辑、转换、比较、整理和保护文档,并支持表单、电子签名、扫描件文字识别及敏感信息永久遮盖。订阅还包含网页、移动服务和云端协作能力,
Blender 是一款免费开源、跨平台的专业 3D 创作软件,集建模、动画、渲染、视频编辑与视觉合成等功能于一体,广泛应用于影视动画、游戏设计和建筑可视化等领域。软件支持 Cycles 物理渲染器与 Eevee 实时渲染引擎,并提供多边形建模、骨骼绑定、物理模拟等专业工具。Blender 兼容 Windows、macOS 和 Linux 系统,安装包轻巧、运行流畅,依托活跃的全球开发者社区持续更新,是从初学者到专业创作者都值得选择的正版 3D 创作工具。