

防火墙
在麒麟系统中,使用ss命令(需sudo权限)可快速查看监听端口及其状态;netstat需要额外安装net-tools软件包;lsof能精确定位监听进程及其PID;firewall-cmd仅显示防火墙放行策略,不反映真实监听。强烈推荐使用ss,因为其效率更高且默认安装。
CentOS7开启转发需启用内核ip_forward:临时写入/proc/sys/net/ipv4/ip_forward,永久编辑/etc/sysctl.conf后执行sysctl-p。firewalld下必须开启masquerade伪装,避免与iptables混用。转发失败常因源主机路由、目标防火墙或FORWARD链默认策略。
启用Windows防火墙实时拦截通知需依次激活四处设置:防火墙高级安全控制台勾选两种阻止弹窗;控制面板安全性与维护勾选网络防火墙;重启SecurityCenter服务并设为自动;Windows安全中心勾选防火墙通知。完成后方可弹出拦截提示。
通过组策略、服务、防火墙和用户组等底层配置,可解锁Win10远程桌面的系统级控制权限。需专业版及以上系统,禁用网络级身份验证,启用剪贴板和驱动器重定向,设置三项服务为自动启动,防火墙开放3389端口并限定来源IP,将用户加入RemoteDesktopUsers组且必须设置密码。
魔镜慧眼连不上Wi-Fi通常非设备故障,而是频段错配、密码解析失败或路由器策略拦截所致。需确保手机连接2.4GHz网络,重置设备进入配网模式,密码仅含字母数字下划线,关闭AP隔离等限制,最终可用热点配网解决。
遇到SoftCnKiller扫描不出问题的情况,确实让人头疼。这款工具本意是帮我们清理电脑里的“牛皮癣”,但有时它就像突然“失明”了一样,对某些恶意软件视而不见。别急,这背后通常有迹可循,我们可以一步步排查,找到症结所在。 软件版本问题 首先,最基础也最容易被忽略的一点:你用的SoftCnKille
SwooleUDP服务器开发需注意:构造时必须使用SWOOLE_SOCK_UDP和SWOOLE_PROCESS模式,监听0.0.0.0;onReceive中的$fd是对端IP+端口哈希值,不可复用,应通过$client_info的address和port识别客户端;回复时必须使用sendto指定完整地址信息;需排查防火墙、SELinux及UDP数据报大小限制
有时候,你可能需要临时关闭360安全卫士极速版的防火墙功能,比如进行某些网络调试,或者运行一些特定的软件。别担心,操作起来并不复杂。下面就来详细说说几种不同的关闭方法,你可以根据自己的实际情况来选择。 一、通过网络安全栏目关闭流量防火墙 如果你只是想关闭网络层面的流量监控,但希望保留其他基础防护,这
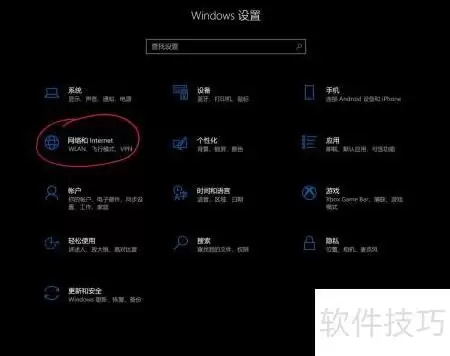
升级至Windows10版本2004后,UWP应用无法联网,若已尝试开启TLS1.2、重置商店等无效,通常由无线网络配置导致。建议先以有线连接测试,再重新配置无线网卡驱动与协议。具体操作:进入设置,选择“网络和Internet”中的WLAN,打开“允许使用无线网络的应用程序”所有开关。
在银河麒麟系统上部署Tomcat:先安装OpenJDK17并配置JAVA_HOME环境变量;将Tomcat压缩包下载解压至/usr/local目录;为Tomcat创建专用用户并修改目录所有者及权限;利用systemd创建服务文件并设置为开机自启;开放防火墙上的8080端口并启动服务;然后通过浏览器访问http://localhost:8080验证欢迎页面即部
今天来聊聊私人影院服务器的配置,重点讲讲用VIDON(威动)这套系统该怎么搭。很多业主朋友在部署时容易卡在细节上,这里把核心思路和具体步骤拆开说清楚,帮大家少走弯路,把观影体验一次性拉满。 ### 安装指南 威动提供的安装包兼容性不错,Windows 7、8系统都能跑,但更推荐用Windows Se
Mac应用提示“连接被拒绝”?可能是这几道关卡在悄悄拦截 很多Mac用户遇到过这种情况:某个App明明网络是通的,却死活连不上服务器,弹出一个“连接被拒绝”的提示。问题多半出在系统或第三方工具的联网权限上——简单说,就是某个环节把App给拦住了。排查起来其实有套路,下面一步步来。 检查并关闭系统防火
在Windows的任务管理器里,总会看到一些名字有点陌生的进程在后台运行,比如alg.exe和aggregatorhost.exe。它们究竟是干什么的?会不会占用资源?能不能直接关掉?今天,我们就来把这两个进程彻底搞清楚。 alg进程:网络连接的“协调员” alg,全称是Application La
远程连接超时这个问题,其实是个典型的多层问题——不是靠一个配置项就能通杀的。它分两个阶段:连接建立时连不上,和连接维持着却断了。你遇到的到底是TCP握手都失败,还是连上后几分钟就掉线?解决路径完全不同,搞混了纯属白忙。 先说结论:这三层彼此独立、互不覆盖。TCP层超时、SSH协议层保活、Shell会
邮件发不出去,这事儿挺常见的,原因嘛,无非是网络、账号、设置或者服务器那边出了点状况。别急着抓狂,通常情况下,问题都能找到并解决。很多时候,它就是一些你可能忽略的小细节,或者背后邮件服务商的一些策略调整。 遇到邮件发送失败,通常可以从几个维度去排查。 先从最简单的开始:网络连接是不是有问题?有时候就
phpEnv默认仅监听127.0.0.1,需将Apache/Nginx监听地址改为0.0.0.0,并将目录权限Requirelocal改为Requireallgranted;放行Windows防火墙80端口入站规则;使用本机局域网IPv4地址访问。外网访问需借助frp、cpolar等内网穿透工具。
在社会经济的宏大叙事里,“贫困”从来不是一个轻松的话题,讨论热度也从未真正消退。而SBTI测试偏偏用一种戏谑又带点洞察的方式,从人格标签的角度把“贫穷者”这件事重新解构了一遍——它谈的早已不是口袋里有没有钱,而是一种精神底色的重塑。 先看心理韧性这一维。贫穷者(POOR)并不是那个被动承受匮乏的弱者
遇到LocalSend在局域网里“隐身”,或者发送文件后迟迟没有响应?这多半是Windows防火墙在“尽职尽责”地拦截通信。别担心,问题通常出在几个关键的防火墙和网络设置上。按照下面这四个步骤逐一检查和配置,就能让LocalSend重新畅通无阻。 一、启用LocalSend专用网络防火墙规则 首先得
Steam错误代码118可通过检查网络、重启路由器或关闭防火墙解决;101需更新或重装客户端,注意安装路径;105应手动设置公共DNS地址;103通常为服务器问题,需等待官方修复。按步骤排查即可解决。
电脑和手机均需安装RemoteMouse软件。电脑端从官网下载服务端,安装后运行并允许防火墙,任务栏出现图标为成功。手机端从应用商店或官网二维码安装。确保两者连接同一Wi-Fi,手机应用自动扫描或扫码即可建立连接。
在VMwareWorkstation中部署ASA防火墙,需先导入ASA镜像文件创建虚拟机。导入后编辑虚拟机设置,添加串行端口并将其连接方式设为使用命名管道,管道名称通常为“\\.\pipe\asa”。完成配置后即可启动虚拟机,通过终端工具连接管道进行初始设置。
Destinationhostunreachable错误因本地网络配置或目标主机故障导致。排查步骤:依次检查IP地址、子网掩码、默认网关,确认目标IP可达;用traceroute定位丢包节点;验证DNS解析无误;检查防火墙规则是否拦截;必要时用tcpdump抓包分析。还应检查网卡状态及ARP缓存。
环境说明:管理PC1在公司局域网内,通过防火墙或路由器连接Internet;Server(Solaris 8/9/10)则直接暴露在Internet上。我们需要通过PC1上的Xmanager远程管理Solaris Server。 如果你的管理PC本身就有公网IP地址,那就不需要折腾下面这套方案了——


火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。




