

Springboot怎么整合https
1简介HTTP是不安全的,我们需要给它套上SSL,让它变成HTTPS。本文章将用实例介绍Springboot整合HTTPS。2密码学基础要谈https就要谈Security,自然就要谈安全;谈及安全,就必然涉及密码学的一些知识。2.1密码体制要建立一个密码体制,需要由五个空间组成,分别是:明文M:加密前或解密后的信息;密文C:明文加密后的信息;密钥K:由加密密钥和解密密钥组成;加密E:从明文到密文的变换;解密D:从密文到明文的变换。如图所示:2.2两种加密方式2.2.1对称加密对称加密,或者也叫单钥加密,
1 简介
HTTP是不安全的,我们需要给它套上SSL,让它变成HTTPS。本文章将用实例介绍Springboot整合HTTPS。
2 密码学基础
要谈https就要谈Security,自然就要谈安全;谈及安全,就必然涉及密码学的一些知识。
2.1 密码体制
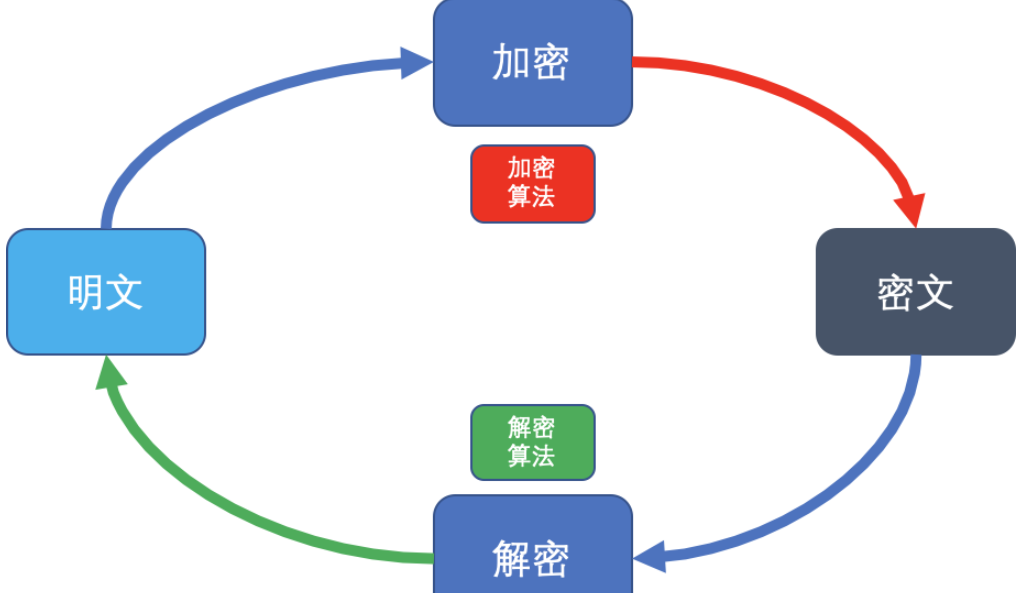
要建立一个密码体制,需要由五个空间组成,分别是:
明文M:加密前或解密后的信息;
密文C:明文加密后的信息;
密钥K:由加密密钥和解密密钥组成;
加密E:从明文到密文的变换;
解密D:从密文到明文的变换。
如图所示:
2.2 两种加密方式
2.2.1 对称加密
对称加密,或者也叫单钥加密,是指加密密钥和解密密钥相同(或者容易由一个计算出另一个)的加密方式。
对称加密的主要优势是:加密、解密运算速度快,效率高;
局限性:密钥分发复杂,密钥管理困难,保密通信系统开放性差,数字签名;
代表算法:DES算法、AES算法;
举个小例子:
明文为48,加密算法f(x)=8x+71,
则密文C=8*48+71=455
则解密算法为f(x)=(x-71)/8;
则解密后的明文M=(455-71)/8=48;
2.2.2 非对称加密
非对称加密是指加密和解密分别使用不同的密钥,并且不能由加密密钥推导出解密密钥的加密方式。
主要优势:密钥分配简单,便于管理,系统开放性好,可以实现数字签名;
局限性:加密、解密运算效率较低;
代表算法:RSA算法、ECC算法;
举个大例子:
步骤如下:
| Step | Description | Formula | Note |
|---|---|---|---|
| 1 | 找出两个质数 | P、Q | |
| 2 | 计算公共模数 | N=P*Q | |
| 3 | 计算欧拉函数 | φ(N) = (P-1)(Q-1) | |
| 4 | 计算公钥E | 1 < E < φ(N) | E的取值必须是整数 E 和 φ(N) 必须是互质数 |
| 5 | 计算私钥D | E * D % φ(N) = 1 | |
| 6 | 加密 | C = M^E mod N | C:密文 M:明文 |
| 7 | 解密 | M =C^D mod N | C:密文 M:明文 |
其中,公钥=(E , N) ,私钥=(D, N),对外,我们只暴露公钥。
1.找出两个质数
随便找两个质数,我们找P=5,Q=11。

2.计算公共模数
公共模数N=P*Q=5*11=55

3.计算欧拉函数
φ(N) = (P-1)(Q-1)=4*10=40

4.计算公钥E
1 < E < φ(N),我们取E=13

5.计算私钥D
(13*D)%40=1,则取D=37

6.加密
假设要传输的明文为8,使用公钥(E,N)=(13,55)加密
通过公式C = M^E mod N=8^13%55=28

7.解密
使用密钥(D,N)=(37,55)解密
解密M =C^D mod N=28^37%55=8


另外,我们可以用私钥加密,公钥解密,
如明文为2,则用私钥(37,55)加密密文C=(2^37)%55=7
用公钥(13,55)解密M=(7^13)%55=2。
至此,整个非对称加密过程演示了一遍,希望大家能理解,特别是非对称加密,因为HTTPS使用的是非对称加密。实际的使用算法更复杂,密钥长度会更大。
2.3 证书
要使用SSL,需要有证书,这个证书文件是包含公钥密钥,也就是非对称加密中要使用的。
获取证书有两种方式:
从CA(Certificate Authority)机构获取,即客户端会认可的证书,具有公信力;有免费也有收费的,收费的比较稳定比较安全。
自签证书,自己制作证书,一般用于测试,浏览器不承认。
为方便起见,在本次实例中使用自签证书,两种证书整合过程并无差异。
3 Springboot整合HTTPS
3.1 先让Web跑起来
作为一个Web应用,我们先让它跑起来,然后再整合https。
(1)引入Web依赖:
  org.springframework.boot
  spring-boot-starter-web
(2)配置端口:
server.port=80
(3)实现Contrlloer:
@RestControllerpublic class HelloController {@GetMapping("/hello")public String hello() {return "Welcome to www.pkslow.com";
    }
}
完成上面工作后,启动应用即可。
访问http://localhost/hello 得到下面结果,说明整个Web应用起来了。
3.2 生成密钥文件jks
通过命令行生成密钥文件如下:
keytool -genkey -alias localhost -keyalg RSA -keysize 2048 -sigalg SHA256withRSA -keystore localhost.jks -dname CN=localhost,OU=Test,O=pkslow,L=Guangzhou,C=CN -validity 731 -storepass changeit -keypass changeit
命令行重要参数的意义:
alias:密钥别名,可以随便起,不冲突就行;keyalg:加密算法;keysize:密钥长度,2048基本就不可能破解了;keystore:keystore的文件名;dname:这个很关键,特别是CN=后面要按正确的域名来写;validity:cert的有效期;
执行完以上命令后,就会生成localhost.jks文件,把该文件放到classpath下即可,当然也可以放到其它位置,配置文件指定正确即可。
3.3 重新配置并重启
按照实际情况重新配置application.properties文件:
server.port=443server.ssl.enabled=trueserver.ssl.key-store-type=jksserver.ssl.key-store=classpath:localhost.jksserver.ssl.key-store-password=changeitserver.ssl.key-alias=localhost
重启后访问如下:
发现有红色警告,因为这是自签名的cert,并不被Chrome所认可,所以会校验失败。以前的Chrome版本只是警告,但还是可以访问的,现在新版本的已经不能访问了。
通过Postman来访问便可:
3.4 使用PKS12格式
如果想使用PKCS12替换JKS,命令和配置可以参考下面:
生成密钥:
keytool -genkey -alias localhost -keyalg RSA -keysize 2048 -sigalg SHA256withRSA -storetype PKCS12 -keystore localhost.p12 -dname CN=localhost,OU=Test,O=pkslow,L=Guangzhou,C=CN -validity 731 -storepass changeit -keypass changeit
配置文件如下:
server.port=443server.ssl.enabled=trueserver.ssl.key-store-type=PKCS12server.ssl.key-store=classpath:localhost.p12server.ssl.key-store-password=changeitserver.ssl.key-alias=localhost
PHP通过HTTPS协议调用Web服务时,由于缺少php_curl和php_openssl这两个扩展,以及它们依赖的libeay32.dll和ssleay32.dll动态链接库文件,导致简单对象访问协议客户端无法解析网络服务描述语言,从而抛出“SOAP-ERROR:ParsingWSDL”错误。启用这些扩展并加载对应的dll文件后,问题得到解决。
首先配置SSL证书并修改Web服务器设置,使用自签名或Let'sEncrypt证书,然后在Apache或Nginx中启用SSL模块并添加虚拟主机配置,最后重启服务即可实现HTTPS访问。
首先生成自签名证书,使用OpenSSL创建私钥、证书请求和自签证书;然后配置Apache或Nginx的SSL模块,指定证书和私钥路径;最后将证书导入系统受信任根证书颁发机构,实现本地HTTPS安全访问。
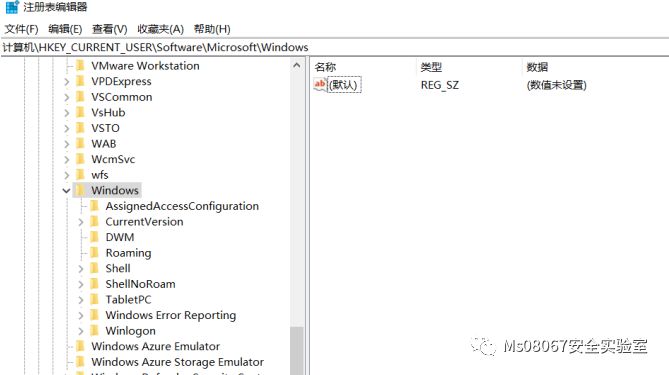
在网络安全领域,一个完整的攻击生命周期通常包含以下7个主要步骤:Recon(侦察)、Weaponisation(武器化)、Delivery(投递)、Exploitation(利用)、Installation(安装)、Command&Control(命令与控制)和ActionsonObjectives(对目标采取行动)。其中,第5个步骤“Installation”指的是在不需要重复前4个步骤的情况下,重新获得对系统的命令和控制权。当某些操作无法进行时,可能需要考虑权限问题、UAC策略等。本文
首先校准系统时间并检查安全设置,随后清除SSL状态与浏览器缓存,尝试无痕模式排除扩展干扰,更新或重装百度浏览器,再排查防火墙、DNS设置及Hosts文件,最后通过IP直连测试定位解析问题。
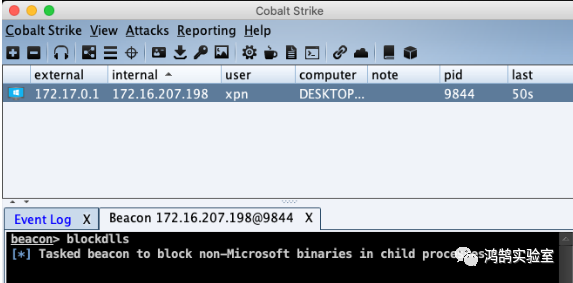
确保您的恶意软件安全:使用blockdlls和ACG的保护策略!https://blog.xpnsec.com/protecting-your-malware/DarkUniverse–神秘的APT框架#27https://securelist.com/darkuniverse-the-mysterious-apt-framework-27/94897/TPscan-一键检测ThinkPHP漏洞的工具https://mp.weixin.qq.com/s/_xkZk1ztTsh1y7jP6VViGQ解

大家好,很高兴再次与你们见面,我是你们的好朋友全栈君。本文目录一、SecureCRT简介二、SecureCRT下载指南三、SecureCRT安装步骤四、SecureCRT使用方法一、SecureCRT简介SecureCRT是一款功能强大的终端仿真软件,支持SSH(SSH1和SSH2)协议,主要用于在Windows系统下连接UNIX或Linux服务器。SecureCRT不仅支持SSH,还兼容Telnet和rlogin协议,是连接运行Windows、UNIX和VMS系统的理想工具。通过内置的VCP命令行程序,

一、远程连接工具概述远程连接的用户通常分为两类:一类是系统管理员,另一类是普通用户。系统管理员主要通过远程连接来管理企业内部的网络设备或服务器,常用的方法包括telnet、SSH、webGUI以及其他远程管理软件。普通用户则主要是远程办公人员、外出人员和企业高管等,他们需要通过远程连接来操作ERP、CRM、HR等信息系统,进行查看、审批和提单等操作。本文所讨论的远程连接工具主要针对系统管理人员使用,常见的工具包括Putty、XShell、SecureCRT、SSHSecure和ShellSilent

大家好,很高兴再次与大家见面,我是全栈君。概念:WindowsCommunicationFoundation(WCF)是由微软开发的一组数据通信的应用程序开发接口,可以简称为Windows通讯接口。它是.NET框架的一部分。简单来说,WCF是微软在VisualStudio中提供的一种通信接口,通过这个接口可以将相互独立的模块整合起来,形成一个完整的系统。它充分体现了面向服务的开发思想。优势:统一性。互操作性。安全可靠性。兼容性。举个不太恰当的例子来简要说明一下:假设有甲、乙、丙三家公司,每家公司分别

大家好,很高兴再次与大家见面,我是你们的朋友全栈君。pip是Python生态系统中一个非常便捷的包管理工具,本文将详细介绍在Windows10系统下如何安装pip。下载pip:访问地址https://pypi.python.org/pypi/pip#downloads,选择tar.gz压缩包下载。目前最新版本为9.0.1,这里我们选择的是pip-9.0.1.tar.gz(包含md5和pgp校验)。点击下载即可。解压并安装:将下载的压缩包解压到工作目录(如D:\),然后在Windows命令提示符(cmd)





火山引擎是字节跳动旗下企业级云与AI服务平台。聚焦大模型核心能力,依托字节自研豆包多模态大模型,凭借火山方舟一站式平台,提供模型精调、推理部署、智能应用搭建等全链路服务,结合高性能AI算力,助力各行业快速落地大模型数字化与智能化应用。



